

TL;DR
Absolute Computrace — uma tecnologia que permite bloquear a máquina (e não ), mesmo que o sistema operacional tenha sido reinstalado ou até que o disco rígido tenha sido substituído, por $15 por ano. Eu comprei um laptop no eBay que estava bloqueado por essa coisa. O artigo descreve minha experiência, como eu tentei contorná-la e como tentei fazer o mesmo com base no Intel AMT, mas gratuitamente.
Vamos nos acertar imediatamente: eu não estou arrombando portas abertas e não escrevo uma palestra sobre essas coisas remotas, mas estou contando uma pequena história e como configurar rapidamente o acesso remoto ao meu computador em qualquer situação (se estiver conectado à rede via RJ-45) ou, se estiver conectado via Wi-Fi, apenas no sistema operacional Windows. Além disso, você pode configurar o SSID, o login e a senha de um ponto específico dentro do Intel AMT e assim o acesso via Wi-Fi poderá ser obtido sem nem precisar iniciar o sistema. E, se você instalar os drivers para Intel ME no GNU/Linux, isso também deve funcionar. No final, bloquear remotamente o laptop e exibir uma mensagem de erro não será uma possibilidade (não consegui descobrir se isso é possível com essa tecnologia), mas haverá acesso à área de trabalho remota e Secure Erase, que é o mais importante.
O taxista se foi com meu laptop e decidi comprar um novo no eBay. O que poderia sair errado?
De comprador a ladrão — com um único inicialização
Ao trazer o laptop para casa do correio, comecei a concluir a pré-instalação do Windows 10 e, após isso, consegui até instalar o Firefox, quando de repente:
Eu sabia perfeitamente que ninguém modificaria a distribuição do Windows, e mesmo se alguém o fizesse, tudo pareceria menos mal feito, e o bloqueio teria ocorrido mais rápido. E não faria sentido, afinal, bloquear alguma coisa, pois tudo seria resolvido com uma reinstalação. Ok, vamos reiniciar.
Reiniciando no BIOS, e agora tudo está ficando um pouco mais claro:
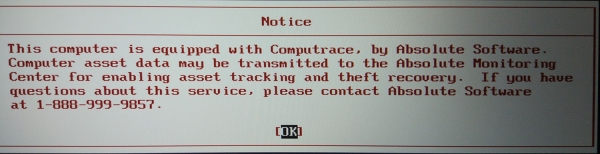
E, finalmente, está completamente claro:
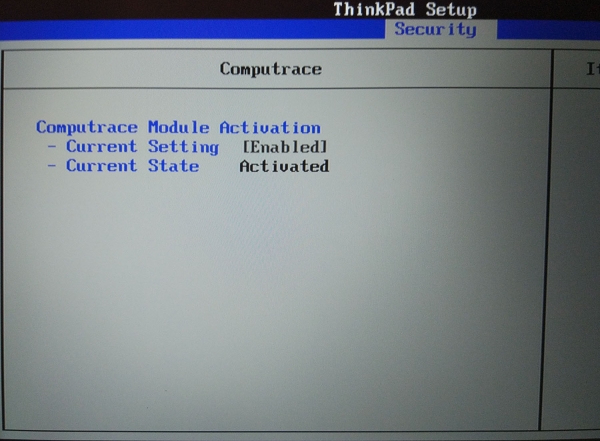
Como é que meu próprio laptop está me impedindo? O que é Computrace?
Strictamente falando, Computrace é um conjunto de módulos na sua EFI BIOS que, após a inicialização do Windows, implantam em seu sistema trojans que fazem contato com um servidor remoto da Absolute Software e permitem, se necessário, bloquear o sistema pela internet. Você pode ler mais detalhadamente aqui. . Com sistemas operacionais diferentes do Windows, o Computrace não funciona. Além disso, se conectarmos um dispositivo com Windows, criptografado pelo BitLocker ou por outro software, o Computrace também não funcionará — os módulos simplesmente não poderão injetar seus arquivos no sistema.
À distância, essas tecnologias podem parecer futuristas, mas só até descobrirmos que tudo isso é feito no UEFI nativo através de um módulo dúbio.
Parece que essa coisa é fria e poderosa, até tentarmos, por exemplo, dar boot no GNU/Linux:
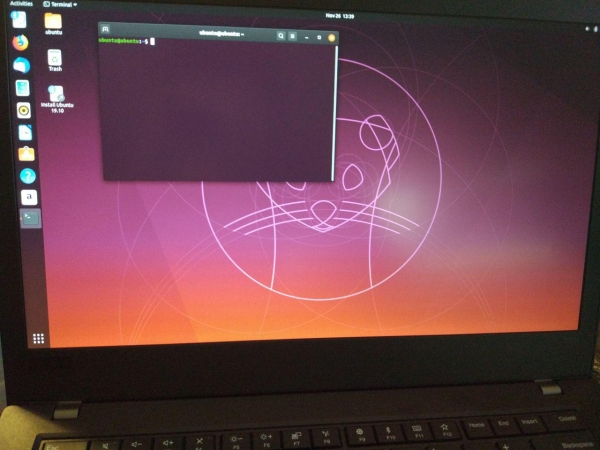
Atualmente, este laptop está com o Computrace bloqueado.
Como se costuma dizer,
O que fazer?
Há quatro vetores óbvios para resolver o problema:
- Escrever para o vendedor no eBay.
- Entrar em contato com a Absolute Software, criadora e proprietária do Computrace.
- Fazer um dump do chip BIOS e enviá-lo para alguns tipos obscuros, pedindo que eles nos retornem um dump com um patch que desative todos os bloqueios e altere o ID do dispositivo.
- Ligar para a Lazard.
Vamos analisá-los um por um:
- Nós, como pessoas racionais, primeiro escrevemos para o vendedor que nos vendeu esse produto e discutimos o problema com quem é responsável por ele em primeiro lugar.
Feito:

- De acordo com um conselho encontrado nas profundezas da internet,
Você precisa entrar em contato com a Absolute Software. Eles vão querer o número de série da máquina e o número de série da placa-mãe. Você também precisará fornecer 'comprovante de compra', como um recibo. Eles entrarão em contato com o proprietário que têm registrado e obterão a autorização para removê-lo. Desde que não seja roubado, eles então 'marcarão para exclusão'. Depois disso, na próxima vez que você se conectar à internet ou tiver uma conexão de internet aberta, um milagre acontecerá e isso será removido. Envie as informações que mencionei para TechSupport@absolute.com.
podemos escrever diretamente para a Absolute e discutir a desbloqueio com eles. Eu não me apressei e decidi recorrer a essa solução apenas mais para o fim.
- Felizmente, uma solução drástica também já estava disponível. Aqui estão esses e muitos outros profissionais de suporte técnico no mesmo eBay e até indianos no Facebook nos prometem desbloquear nosso BIOS, se enviarmos um dump e esperarmos alguns minutos.
O processo de desbloqueio é descrito assim:
A solução de desbloqueio finalmente está disponível e requer um programador SPEG para poder flashar o BIOS.
O processo é:
- Ler o BIOS e criar um dump válido. Em um Thinkpad, o BIOS está vinculado ao chip TPM interno e contém uma assinatura única dele, por isso é importante que o BIOS original seja lido corretamente para o sucesso de toda a operação e para restaurar o BIOS depois.
- Patching os binários do BIOS e injetar um pequeno programa allservice.ro UEFI. Este programa vai ler o eeprom seguro, redefinir o certificado e a senha do TPM, escrever no eeprom seguro e reconstruir todos os dados.
- Escreva o dump do BIOS patchado (isso funcionará apenas naquele TP, a propósito), inicie o laptop e gere um ID de Hardware. Nós enviaremos uma chave única que ativará o BIOS Allservice, enquanto o BIOS estiver carregando, ele executará o procedimento de desbloqueio e desbloqueará o SVP e TPM.
- Finalmente, escreva o dump original do BIOS de volta para operações normais e aproveite o laptop.
Nós também podemos desativar o Computrace ou mudar o SN/UUID e redefinir o erro de checksum RFID usando nosso programa UEFI da mesma maneira, se necessário.
O preço do serviço de desbloqueio é por máquina (como fazemos para o Macbook/iMac, HP, Acer, etc). Para preço e disponibilidade do serviço, por favor, leia a próxima postagem abaixo. Você pode contatar support@allservice.ro para qualquer consulta.
Parece legítimo! Mas isso também é, por motivos óbvios, uma opção para uma situação extrema, além disso, toda a diversão custa $80. Vamos deixar isso para depois.
- Se a Lazard quebrou tudo para mim e pede para retornar a ligação, não deve-se recusar! Vamos ao trabalho.
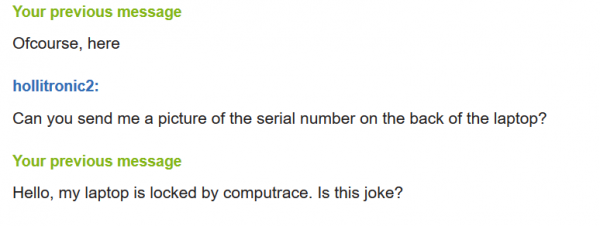
Ligamos para a Lazard, também conhecida como «a principal empresa de consultoria financeira e gestão de ativos do mundo, que aconselha sobre fusões, aquisições, reestruturação, estrutura de capital e estratégia»
Enquanto o vendedor do eBay responde, estou colocando alguns dólares no zadarma e ansioso para conversar com, talvez, o interlocutor mais impessoal do planeta — o suporte de uma enorme corporação financeira de Nova York. A moça atende rapidamente, ouve minhas explicações tímidas sobre como comprei este laptop, anota seu número de série e promete passar para os administradores, que me retornarão a ligação. Esse processo se repete exatamente duas vezes com um intervalo de um dia. Na terceira vez, esperei até a noite, enquanto em Nova York eram 10 da manhã, e liguei, lendo apressadamente o texto já familiar sobre minha compra. Duas horas depois, a mesma mulher me retornou a ligação e começou a ler as instruções:
— Pressione escape.
Eu pressiono, mas nada acontece.
— Algo não está funcionando, nada está mudando.
— Continue pressionando.
— Estou pressionando.
— Agora digite: 72406917
Digito. Nada acontece.
— Você sabe, temo que isto não possa… Um momento…
O laptop reinicia de repente, o sistema carrega, a incômoda tela branca desapareceu. Para ter certeza, entro no BIOS, Computrace não está ativado. Parece que é isso. Agradeço pelo suporte, escrevo ao vendedor que resolvi todos os problemas sozinho e relaxo.
OpenMakeshift Computrace Intel AMT baseado
O que aconteceu me deixou perplexo, mas eu gostei da ideia, a minha dor fantasma por aquilo que foi perdido estava à procura de alguma saída, eu queria proteger meu novo laptop como se isso pudesse me devolver o antigo. Se alguém usa Computrace, então eu também posso usá-lo, certo? Afinal, houve o Intel Anti-Theft, que, conforme a descrição, era uma tecnologia incrível que funcionava como deveria, mas foi morta pela inércia do mercado, entretanto, deve haver uma alternativa. Acontece que essa alternativa começou onde terminou — nesse campo, somente a Absolute Software conseguiu se firmar.
Para começar, lembremos o que é o Intel AMT: é um conjunto de bibliotecas que faz parte do Intel ME, embutido no EFI BIOS, para que um administrador em algum escritório possa, sem sair da cadeira, operar máquinas na rede, mesmo que elas não carreguem, conectando remotamente arquivos ISO, gerenciando através de desktop remoto, etc.
Tudo isso roda no Minix e aproximadamente nesse nível:
A Invisible Things Lab sugeriu chamar a funcionalidade da tecnologia Intel vPro / Intel AMT de camada de proteção -3. Dentro dessa tecnologia, os chipsets que suportam o vPro contêm um microprocessador independente (arquitetura ARC4), têm uma interface separada para a placa de rede, acesso exclusivo a uma parte dedicada da RAM (16 MB) e acesso DMA à memória principal. Os programas são executados independentemente do processador central, o firmware é armazenado junto com os códigos BIOS ou em uma memória flash SPI semelhante (o código possui uma assinatura criptográfica). Parte do firmware é um servidor web embutido. Por padrão, o AMT está desligado, mas parte do código ainda funciona nesse modo mesmo quando o AMT está desligado. O código da camada -3 está ativo mesmo no modo de alimentação S3 Sleep.
Isso soa tentador, pois parece que se conseguirmos estabelecer uma conexão reversa com algum painel administrativo através do Intel AMT, poderemos ter acesso, não pior do que o Computrace (na verdade, não é assim).
Ativamos o Intel AMT na nossa máquina.
Primeiro, alguns de vocês provavelmente gostariam de colocar as mãos nesse AMT, e aí começam os detalhes. Primeiro: você precisa de um processador que tenha suporte. Com isso, felizmente, não há problemas (se você não tiver um AMD), pois o vPro foi adicionado em quase todos os processadores Intel i5, i7 e i9 (pode-se verificar). ) desde 2006, e o VNC normal foi introduzido somente em 2010. Em segundo lugar: se você tem um desktop, precisa de uma placa-mãe que suporte essa funcionalidade, especificamente com o chipset Q. Nos notebooks, precisamos apenas saber o modelo do processador. Se você encontrou suporte para Intel AMT, isso é um bom sinal e você pode aplicar as configurações aqui obtidas. Se não, ou você não teve sorte / você escolheu deliberadamente um processador ou chipset sem suporte a essa tecnologia, ou você fez uma boa economia ao escolher um AMD, o que também é motivo de alegria.
De acordo com os documentos
No modo não seguro, dispositivos Intel AMT escutam na porta 16992.
No modo TLS, dispositivos Intel AMT escutam na porta 16993.
Intel AMT aceita conexões nas portas 16992 e 16993. Vamos nos conectar a essas portas.
É necessário verificar se o Intel AMT está ativado na BIOS:
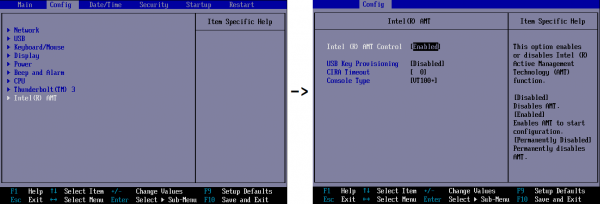
Em seguida, precisamos reiniciar e pressionar Ctrl + P durante a inicialização
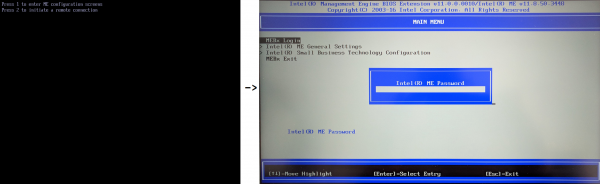
A senha padrão, como de costume, admin.
Imediatamente alteramos a senha nas Configurações Gerais do Intel ME. Depois, nas Configurações do Intel AMT, ativamos o Acesso à Rede. Pronto. Vocês agora estão oficialmente backdoorados. Vamos acessar o sistema.
Agora, um ponto importante: logicamente, podemos acessar o Intel AMT localmente e remotamente, mas não é bem assim. A Intel diz que é possível conectar localmente e alterar as configurações usando , mas eu tive dificuldades para conectar, então consegui acesso apenas remotamente.
Pegamos algum dispositivo e nos conectamos via :16992
Assim que se apresenta:
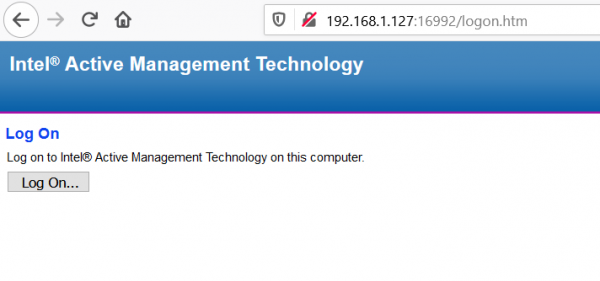
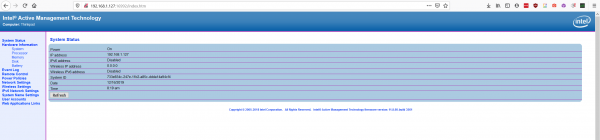
Bem-vindo ao interface padrão do Intel AMT! Por que 'padrão'? Porque é limitado e totalmente inútil para nossos objetivos, e nós utilizaremos algo mais sério.
Vamos nos familiarizar com o MeshCommander
Como é comum, grandes empresas fazem algo, e usuários finais adaptam para si. Assim aconteceu aqui.
Esse homem modesto (não é exagero: seu nome não está em seu próprio site, tive que pesquisar) chamado Ylian Saint-Hilaire desenvolveu ferramentas notáveis para trabalhar com Intel AMT.
Quero chamar a atenção para seus , em seus vídeos ele demonstra de forma simples e clara em tempo real como realizar as diversas tarefas relacionadas ao Intel AMT e seu software.
Vamos começar com . Baixamos, instalamos e tentamos nos conectar à nossa máquina:
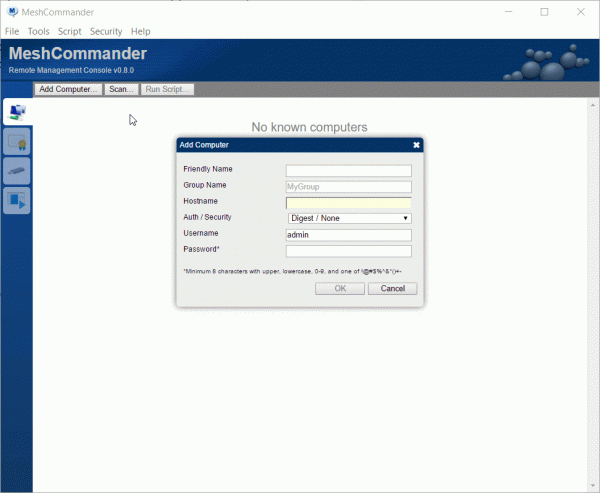
O processo não é instantâneo, mas no final obteremos esta tela:
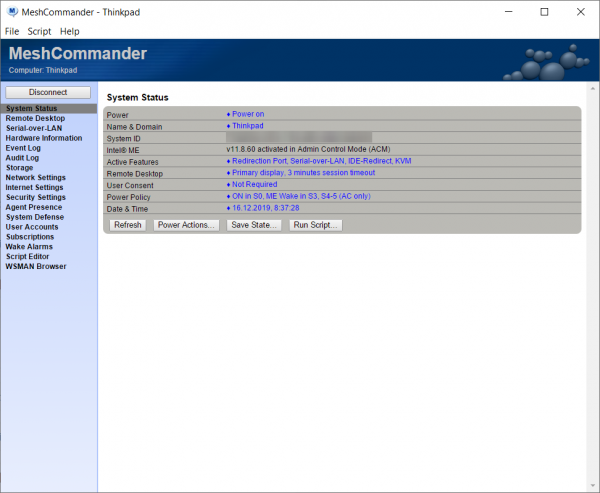
Não que eu seja paranoico, mas dados sensíveis eu vou excluir, perdoem-me essa ousadia.
A diferença, como se diz, é evidente. Não sei por que no painel de controle da Intel não há esse conjunto de funções, mas fato é fato: Ylian Saint-Hilaire aproveita muito mais da vida. Além disso, você pode instalar sua interface web diretamente no firmware, permitindo o uso de todas as funções sem utilitário.
Faz-se assim:
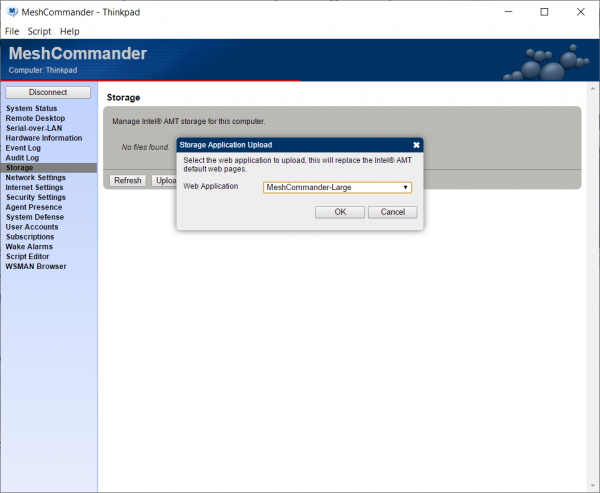
Devo destacar que não utilizei essa funcionalidade (Interface web personalizada) e não posso comentar sobre sua eficácia e funcionamento, pois não é necessária para as minhas necessidades.
Você pode brincar com a funcionalidade, dificilmente conseguirá estragar tudo, pois o ponto de partida inicial e final de todo esse festival é o BIOS, onde você poderá reiniciar tudo, desativando o Intel AMT.
Implantamos o MeshCentral e implementamos o BackConnect.
E aqui começa a verdadeira explosão de ideias. O tio não apenas fez um cliente, mas também uma administração inteira para nosso trojan! E não só fez, mas .
Comece instalando seu próprio servidor MeshCentral ou, se você não estiver familiarizado com o MeshCentral, pode tentar o servidor público a seu próprio risco em MeshCentral.com.
Isso diz muito sobre a confiabilidade do seu código, já que não consegui encontrar notícias sobre invasões ou vazamentos durante a operação do serviço.
Pessoalmente, rodo o MeshCentral no meu servidor, pois injustificadamente considero que isso é mais confiável, mas não há nada além de agitação e ansiedade. Se você também quiser, há documentos, e um contêiner com MeshCentral. Nos documentos está descrito como vincular tudo isso no NGINX, tornando a implementação facilmente integrável aos seus servidores domésticos.
Faça seu registro em , entre e crie um Grupo de Dispositivos, escolhendo a opção 'sem agente':
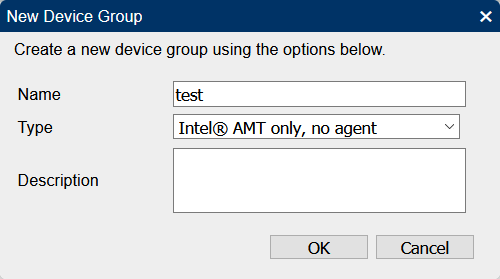
Por que 'sem agente'? Porque não precisamos que ele instale algo desnecessário, não sabemos como isso se comporta e como funcionará.
Clique em 'Adicionar CIRA':
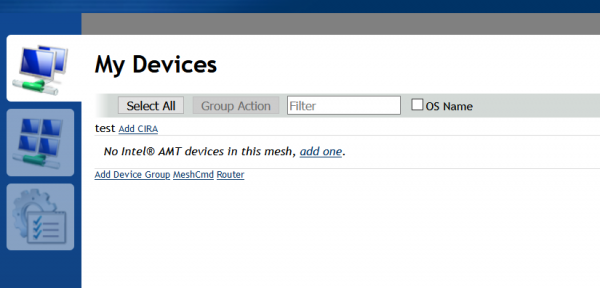
Baixe o cira_setup_test.mescript e use-o no nosso MeshCommander desta forma:
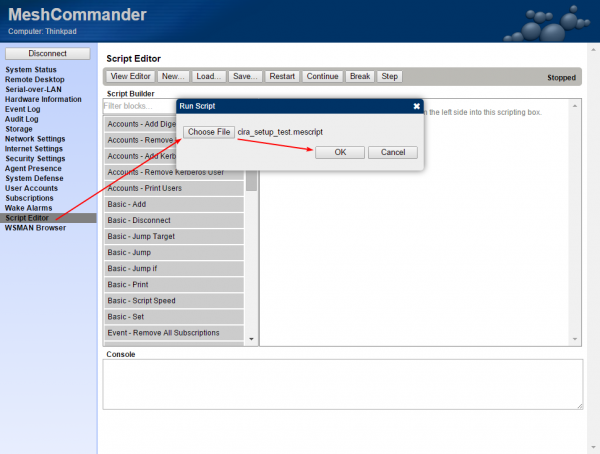
Voilà! Após algum tempo, nossa máquina se conectará ao MeshCentral e poderemos fazer algo com ela.
Primeiro: você precisa saber que nosso software não se conectará ao servidor remoto sem motivo. Isso se deve ao fato de que o Intel AMT possui duas opções de conexão — através de um servidor remoto ou diretamente localmente. Ambas não funcionam ao mesmo tempo. Nosso script já configurou o sistema para trabalho remoto, mas pode ser necessário conectar-se localmente. Para que você possa se conectar localmente, é necessário
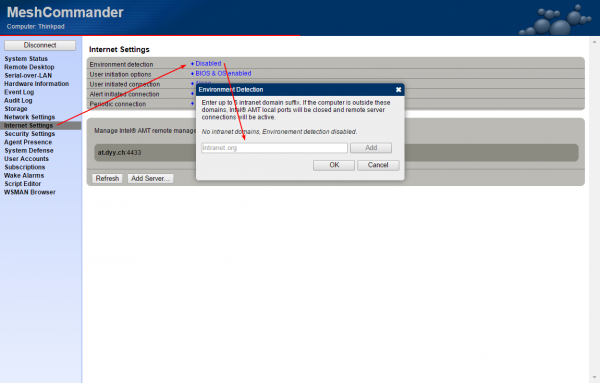
digitar uma string que corresponda ao seu domínio local (note que nosso script já inseriu alguma string aleatória lá para que a conexão remota ocorra) ou limpar todas as strings (mas nesse caso a conexão remota ficará indisponível). Por exemplo, em meu OpenWrt, o domínio local é lan:
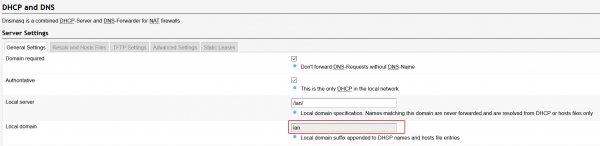
Portanto, se escrevermos lan lá, e se nossa máquina estiver conectada à rede com esse domínio local, a conexão remota ficará indisponível, enquanto as portas locais 16992 e 16993 estarão abertas e aceitarão conexões. Resumindo, se houver qualquer coisa sem relação com seu domínio local, o software tenta se conectar, caso contrário, você precisará se conectar a ele via cabo, e é isso.
Segundo:
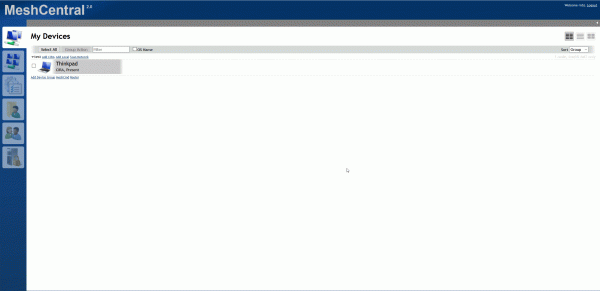
Tudo pronto!
Você pode perguntar — e onde está o AntiTheft? Como mencionei inicialmente — o Intel AMT não é muito adaptado para combater ladrões. Gerenciar uma rede de escritório — tudo certo, mas combater aqueles que tomaram posse indevidamente da propriedade através da internet — nem tanto. Vamos considerar as ferramentas que, em teoria, podem nos ajudar na defesa da propriedade privada:
- O simples fato de ter acesso à máquina, se conectada via cabo, ou, se estiver rodando Windows, também via WiFi. Sim, é uma brincadeira, mas usar um laptop assim já se torna muito complicado para uma pessoa comum, mesmo que alguém simplesmente intercepte o controle de repente. Além disso, mesmo que eu não tenha conseguido entender os scripts, deve haver uma maneira de remover de forma artística alguma funcionalidade para bloquear/remover notificações.
- Eraser Seguro Remoto com a Tecnologia de Gerenciamento Ativo da Intel

Com esta opção, é possível apagar todas as informações da máquina em segundos. Não foi verificado se ela funciona em SSDs que não sejam da Intel. Aqui é possível ler mais sobre esta função. Você pode ver como funciona. A qualidade é péssima, mas são apenas 10 megabytes e a essência está clara.
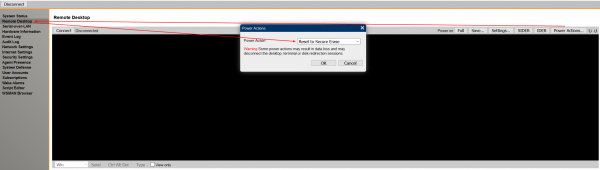
O problema da execução atrasada permanece sem solução, ou seja, é necessário monitorar quando a máquina entrar na rede para conseguir se conectar a ela. Acredito que também exista uma solução para isso.
Em uma execução ideal, deveríamos bloquear o notebook e exibir alguma mensagem, mas no nosso caso temos apenas acesso inevitável, e como proceder a seguir é questão de criatividade.
Talvez você consiga bloquear a máquina de alguma forma ou pelo menos exibir uma mensagem, avise se souber. Obrigado!
Não se esqueça de colocar uma senha na BIOS.
Obrigado ao usuário pela revisão!
Fonte: habr.com
