

Olá a todos!
Hoje quero falar sobre a solução em nuvem para busca e análise de vulnerabilidades Qualys Vulnerability Management, que é a base de uma de nossas .
Abaixo, mostrarei como a varredura é organizada e quais informações sobre vulnerabilidades podem ser obtidas ao final.
O que pode ser escaneado
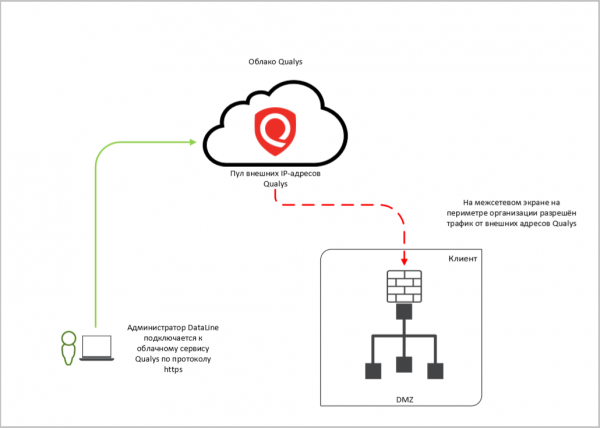
Serviços externos. Para escanear serviços com acesso à internet, o cliente nos fornece seus endereços IP e credenciais (se a varredura precisar de autenticação). Escaneamos os serviços usando a nuvem Qualys e, ao final, enviamos um relatório.
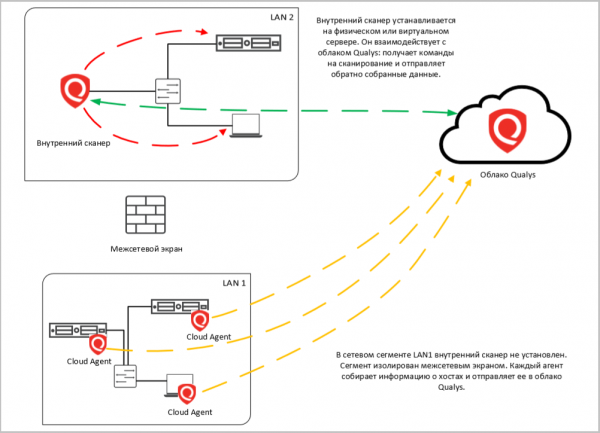
Serviços internos. Neste caso, o scanner busca vulnerabilidades em servidores internos e na infraestrutura de rede. Com essa varredura, é possível inventariar versões de sistemas operacionais, aplicativos, portas abertas e serviços que estão por trás delas.
Para a varredura dentro da infraestrutura do cliente, um scanner Qualys é instalado. A nuvem Qualys aqui desempenha a função de centro de comando para esse scanner.
Além do servidor interno com Qualys, é possível instalar agentes (Cloud Agent) nos objetos da varredura. Eles coletam informações sobre o sistema localmente, praticamente sem criar carga na rede e nos hosts nos quais operam. As informações obtidas são enviadas para a nuvem.
Aqui estão três pontos importantes: autenticação e escolha dos objetos para escaneamento.
- Uso de autenticação. Alguns clientes pedem para realizar uma varredura blackbox, especialmente para serviços externos: nos fornecem um intervalo de endereços IP sem indicar o sistema e dizem "comportem-se como um hacker". Mas hackers raramente atuam às cegas. Quando se trata de um ataque (não de reconhecimento), eles sabem o que estão hackeando.
Às cegas, a Qualys pode se deparar com banners de engano e escaneá-los em vez do sistema-alvo. Além disso, sem compreender exatamente o que será escaneado, é fácil errar nas configurações do scanner e "atacar" o serviço em questão.
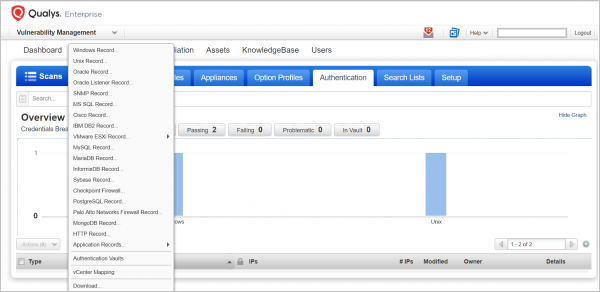
A varredura trará mais benefícios se forem realizadas verificações com autenticação antes dos sistemas escaneados (whitebox). Assim, o scanner entenderá onde está e você obterá dados completos sobre as vulnerabilidades do sistema-alvo.

A Qualys possui muitas opções para autenticação. - Agrupar ativos. Se você iniciar a varredura em tudo de uma vez e sem discernimento, será demorado e criará uma carga adicional sobre os sistemas. Os hosts e serviços devem ser melhor agrupados por importância, localização, versão do SO, criticidade da infraestrutura e outros critérios (no Qualys, eles são chamados de Grupos de Ativos e Tags de Ativos) e escolher um grupo específico ao escanear.
- Escolher uma janela técnica para a varredura. Mesmo que você tenha previsto e se preparado para tudo, a varredura cria uma carga adicional sobre o sistema. Não necessariamente causará degradação no serviço, mas é melhor escolher um horário específico para isso, como para backups ou aplicação de atualizações.
O que se pode aprender com os relatórios?
Após a varredura, o cliente recebe um relatório que não só contém uma lista de todas as vulnerabilidades encontradas, mas também recomendações básicas para sua correção: atualizações, patches, etc. Existem muitos relatórios no Qualys: há modelos padrão e é possível criar os seus. Para não se perder em toda essa diversidade, é melhor primeiro esclarecer os seguintes pontos:
- quem irá visualizar este relatório: um gerente ou um especialista técnico?
- que informações você deseja obter com os resultados da varredura. Por exemplo, se você gostaria de saber se todos os patches necessários estão instalados e como está o trabalho na correção de vulnerabilidades anteriormente encontradas, esse seria um relatório. Se você só precisa realizar um inventário de todos os hosts, seria outro.
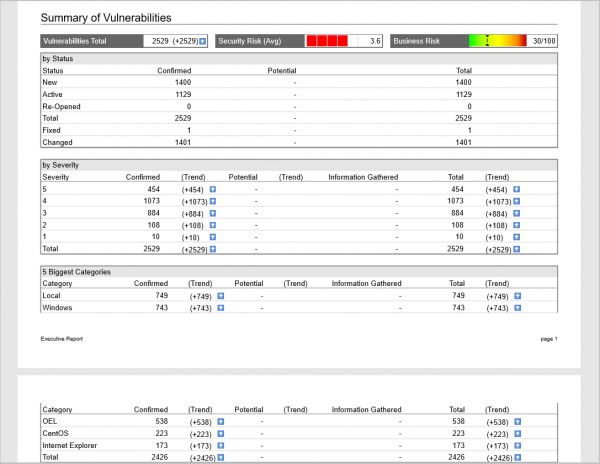
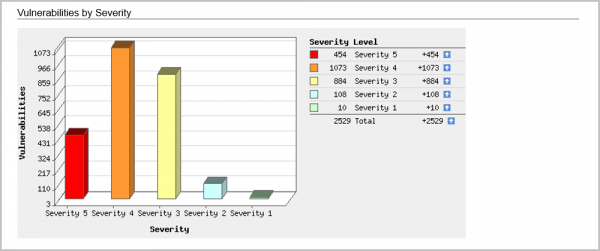
Se sua tarefa é apresentar uma visão concisa, mas clara, à gerência, você pode gerar um Relatório Executivo. Todas as vulnerabilidades serão organizadas por categorias, níveis de criticidade, gráficos e diagramas. Por exemplo, o top 10 das vulnerabilidades mais críticas ou as vulnerabilidades mais frequentes.
Para o especialista técnico, há um Relatório Técnico com todos os detalhes e pormenores. Você pode gerar os seguintes relatórios:
Relatório por hosts. Uma ferramenta útil quando é necessário realizar um inventário da infraestrutura e obter uma visão completa das vulnerabilidades dos hosts.
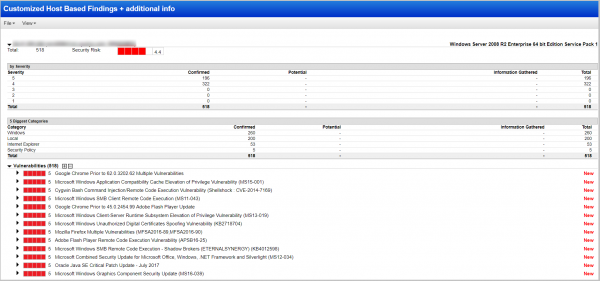
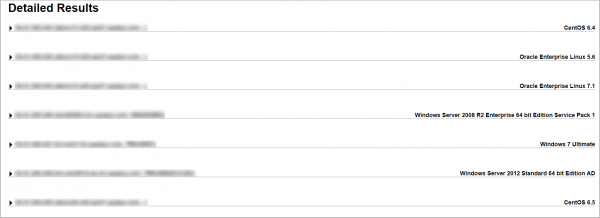
Aqui está a lista dos hosts analisados, com a indicação dos sistemas operacionais em execução neles.
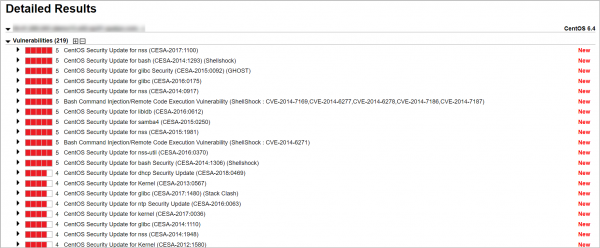
Abriremos o host de interesse e veremos uma lista de 219 vulnerabilidades encontradas, começando pelas mais críticas, nível cinco:
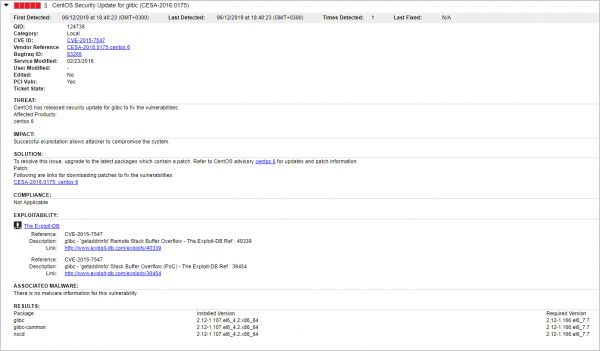
Em seguida, é possível ver os detalhes de cada vulnerabilidade. Aqui vemos:
- quando a vulnerabilidade foi registrada pela primeira e última vez,
- números de vulnerabilidades industriais,
- patch para corrigir a vulnerabilidade,
- existem problemas de conformidade com o padrão PCI DSS, NIST etc.,
- existe um exploit e malware para essa vulnerabilidade,
- a vulnerabilidade é detectada durante a varredura com/super sem autenticação no sistema etc.
Se esta não for a primeira varredura – sim, é necessário fazer varreduras regularmente 🙂 – então com a Trend Report é possível rastrear a dinâmica do trabalho com vulnerabilidades. O status das vulnerabilidades será exibido em comparação com a varredura anterior: as vulnerabilidades que foram encontradas anteriormente e corrigidas serão marcadas como fixed, as não corrigidas – active, novas – new.
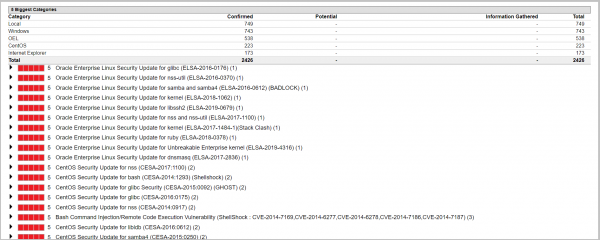
Relatório de vulnerabilidades. Neste relatório, a Qualys irá elaborar uma lista de vulnerabilidades, começando pelas mais críticas, indicando em qual host essa vulnerabilidade é localizável. O relatório será útil se você decidir, naquele momento, lidar com todas as vulnerabilidades de nível cinco, por exemplo.
Também é possível fazer um relatório separado apenas para vulnerabilidades de nível quatro e cinco.
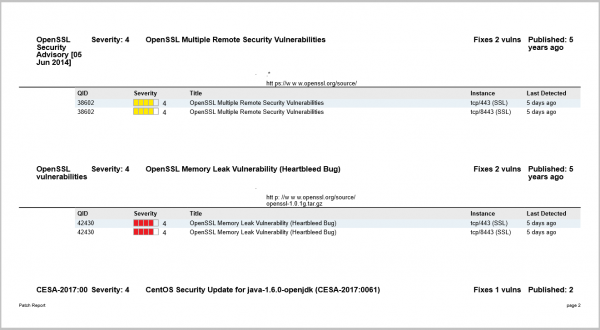
Relatório de patches. Aqui é exibida uma lista completa de patches que precisam ser instalados para corrigir as vulnerabilidades encontradas. Para cada patch, há explicações sobre quais vulnerabilidades ele corrige, em qual host/sistema ele deve ser instalado, e um link direto para download.
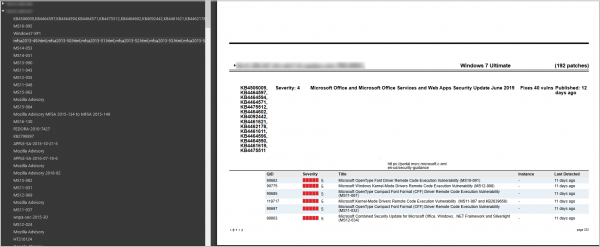
Relatório de conformidade com os padrões PCI DSS. O padrão PCI DSS exige que varreduras de sistemas e aplicativos de informação acessíveis pela Internet sejam realizadas a cada 90 dias. Após a varredura, é possível gerar um relatório que mostrará o que na infraestrutura não está em conformidade com os requisitos do padrão.
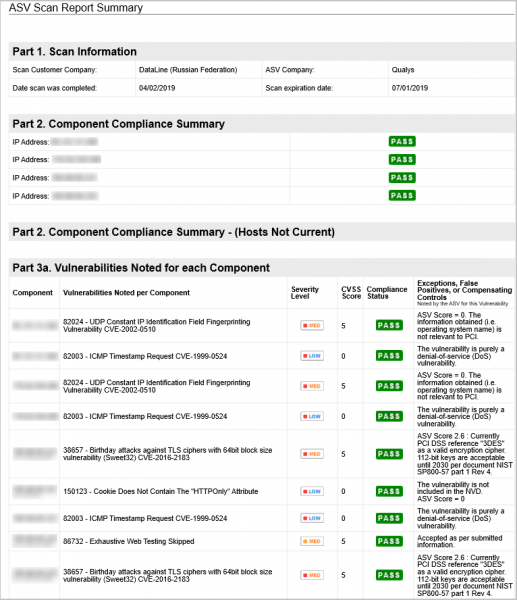
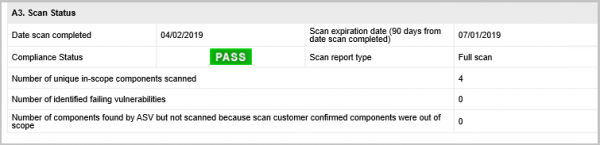
Relatórios de correção de vulnerabilidades. A Qualys pode ser integrada com o service desk, e assim todas as vulnerabilidades encontradas serão automaticamente convertidas em tickets. Com este relatório, será possível monitorar o progresso dos tickets concluídos e das vulnerabilidades corrigidas.
Relatórios de portas abertas. Aqui você pode obter informações sobre portas abertas e serviços que estão operando nelas:
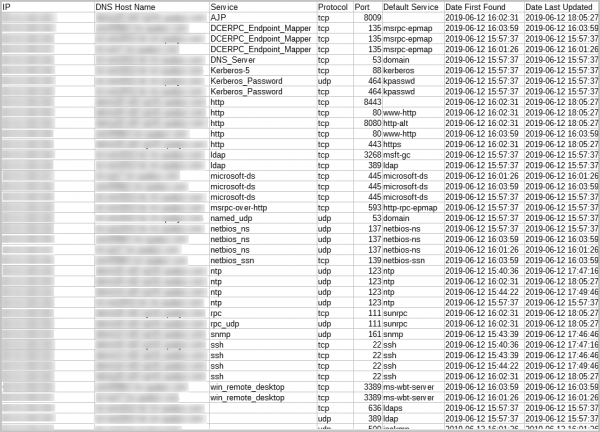
ou gerar um relatório de vulnerabilidades em cada porta:
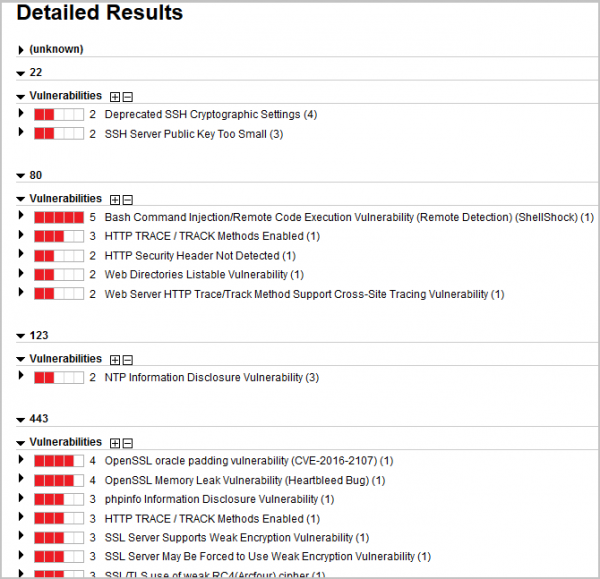
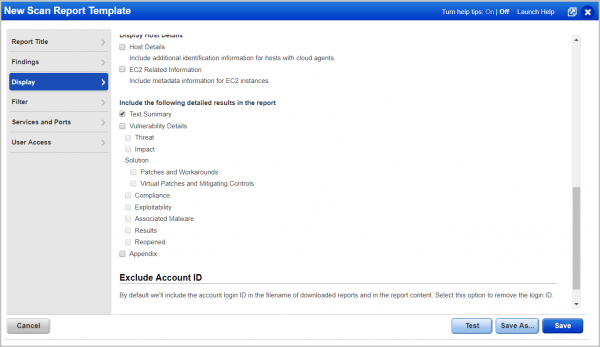
Esses são apenas modelos padrão de relatórios. É possível criar os seus para tarefas específicas, por exemplo, mostrar apenas vulnerabilidades de nível cinco ou superior. Todos os relatórios estão disponíveis. Formato dos relatórios: CSV, XML, HTML, PDF e docx.
E lembre-se: A segurança não é um resultado, mas um processo. Uma varredura pontual ajuda a identificar problemas no momento, mas isso não é um processo completo de gerenciamento de vulnerabilidades.
Para facilitar sua decisão sobre esse trabalho regular, criamos um serviço baseado no Qualys Vulnerability Management.
Uma promoção está disponível para todos os leitores do Habr: na contratação do serviço de escaneamento por um ano, dois meses de escaneamentos são gratuitos. As solicitações podem ser enviadas , no campo 'Comentário', escreva Habr.
Fonte: habr.com
