

As caixas de ferro com dinheiro nas ruas da cidade certamente atraem a atenção dos amantes de lucros rápidos. E se antes para esvaziar os caixas eletrônicos eram utilizados métodos puramente físicos, agora estão sendo empregues truques cada vez mais engenhosos relacionados a computadores. O mais atual deles é a "caixa-preta" com um microcomputador de placa única dentro. É sobre como ela funciona que iremos discutir neste artigo.
Chefe da associação internacional de fabricantes de caixas eletrônicas (ATMIA) As "caixas pretas" como a ameaça mais perigosa para caixas eletrônicos.
Um caixa eletrônico típico é um conjunto de componentes eletromecânicos prontos, colocados em um único invólucro. Os fabricantes de caixas eletrônicas montam suas criações de ferro com um dispensador de cédulas, leitor de cartões e outros componentes, já desenvolvidos por fornecedores terceirizados. É uma espécie de LEGO para adultos. Os componentes prontos são dispostos no invólucro da caixa eletrônica, que geralmente consiste em dois compartimentos: o compartimento superior ("gabinete" ou "zona de atendimento") e o compartimento inferior (cofre). Todos os componentes eletromecânicos estão conectados por portas USB e COM à unidade de sistema, que nesse caso atua como anfitrião. Em modelos mais antigos de caixas eletrônicas, também podem ser encontradas conexões através do barramento SDC.
A evolução do carding de caixas eletrônicos
Caixas eletrônicas com enormes quantias dentro inegavelmente atraem os carders. Inicialmente, os carders exploravam apenas as deficiências físicas grosseiras da segurança dos caixas eletrônicos – usavam skimmers e shimers para roubar dados das faixas magnéticas; pinpads falsos e câmeras para capturar PINs; e até caixas eletrônicas falsas.
Depois, quando os caixas eletrônicos começaram a ser equipados com software unificado que opera conforme padrões comuns, como XFS (eXtensions for Financial Services), os carders começaram a atacar os caixas eletrônicos com vírus de computador.
Entre eles estão Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii e outros diversos malwares nomeados e sem nome, que os carders instalam no host da caixa eletrônica, seja através de um pen drive de inicialização ou pela porta TCP de controle remoto.
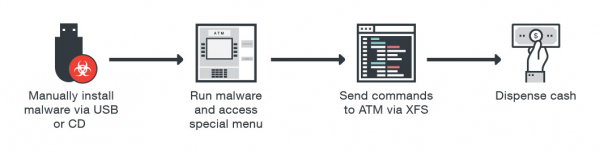
O processo de infecção de caixas eletrônicos
Ao capturar o subsistema XFS, o malware pode enviar comandos ao dispositivo de entrega de notas sem autorização. Ou pode enviar comandos ao leitor de cartões: ler/escrever a faixa magnética do cartão bancário e até extrair o histórico de transações armazenado no chip do cartão EMV. Vale destacar o EPP (Encrypting PIN Pad; teclado criptografado). Acredita-se que o PIN inserido nele não pode ser interceptado. No entanto, o XFS permite usar o EPP em dois modos: 1) modo aberto (para inserir diversos parâmetros numéricos, como o valor a ser sacado); 2) modo seguro (o EPP muda para esse modo quando precisa inserir o PIN ou a chave de criptografia). Essa característica do XFS permite que um carder realize um ataque MiTM: interceptar o comando de ativação do modo seguro, que é enviado do host para o EPP, e, em seguida, informar ao teclado EPP que a operação deve continuar no modo aberto. Em resposta a essa mensagem, o EPP envia as teclas pressionadas em texto claro.
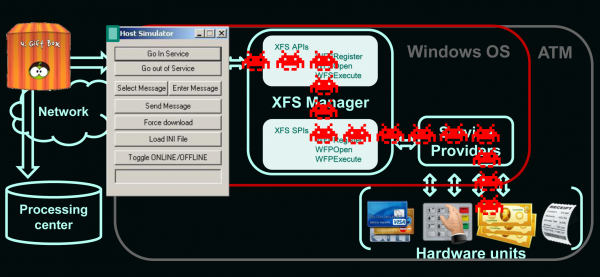
O princípio de funcionamento da "caixa-preta"
Nos últimos anos, da Europol, os malwares para caixas eletrônicos evoluíram consideravelmente. Os carders agora não precisam ter acesso físico ao caixa eletrônico para infectá-lo. Eles podem infectar caixas eletrônicos por meio de ataques remotos na rede, utilizando a rede corporativa do banco. Em 2016, a Group IB registrou ataques remotos a caixas eletrônicos em mais de 10 países da Europa.
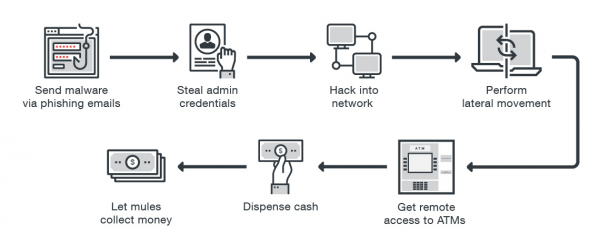
Ataque ao caixa eletrônico via acesso remoto
Antivírus, bloqueio de atualizações de firmware, bloqueio de portas USB e criptografia de disco rígido – até certo ponto, protegem o caixa eletrônico contra ataques de vírus de carders. Mas e se o carder não atacar via host, mas se conectar diretamente ao periférico (via RS232 ou USB) – ao leitor de cartões, ao teclado ou ao dispositivo de entrega de dinheiro?
A primeira experiência com a "caixa-preta"
Hoje, carders tecnicamente habilidosos , usando o que é conhecido como «caixas pretas» para roubar dinheiro de caixas eletrônicos – microcomputadores de placa única programados especificamente, como o Raspberry Pi. As «caixas pretas» esvaziam os caixas eletrônicos completamente, de uma forma totalmente mágica (do ponto de vista dos banqueiros). Os carders conectam seu dispositivo mágico diretamente ao equipamento de entrega de cédulas; para extrair todo o dinheiro disponível. Esse ataque contorna todos os meios de proteção de software implantados no host do caixa eletrônico (antivírus, controle de integridade, criptografia completa de disco etc.).
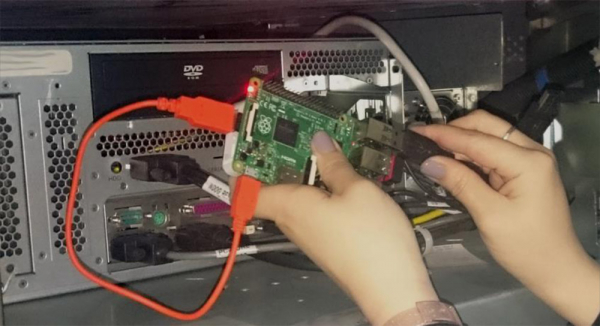
«Caixa preta» baseada em Raspberry Pi
Os maiores fabricantes de caixas eletrônicos e agências de segurança pública, ao enfrentarem várias implementações da «caixa preta», , que esses computadores engenhosos fazem os caixas eletrônicos despejarem todo o dinheiro disponível; 40 cédulas a cada 20 segundos. Além disso, as agências de segurança alertam que os carders costumam mirarem os caixas eletrônicos em farmácias, centros comerciais; e também em caixas eletrônicos que atendem motoristas «em movimento».
Nesse caso, para não serem flagrados pelas câmeras, os carders mais cautelosos contam com a ajuda de um parceiro que não seja muito valioso, um ‘mula’. E para garantir que ele não possa apropriar-se da «caixa preta», usam . Removem a funcionalidade-chave da «caixa preta» e conectam a um smartphone, que é usado como canal para a transmissão remota de comandos para a «caixa preta» reduzida, via protocolo IP.
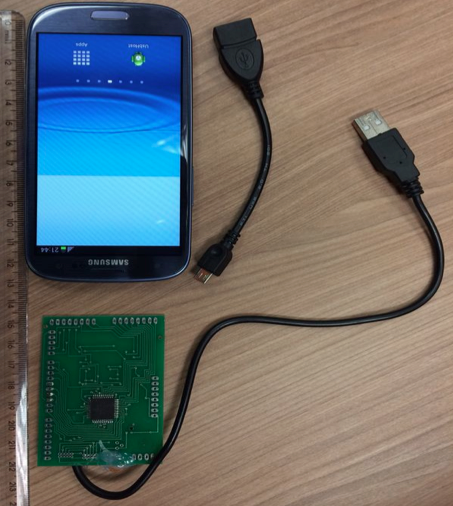
Modificação da «caixa preta», com ativação via acesso remoto
Como isso se parece do ponto de vista dos banqueiros? Nos registros das câmeras de vigilância, acontece o seguinte: uma pessoa abre o compartimento superior (área de serviço), conecta a «caixa mágica» ao caixa eletrônico, fecha o compartimento superior e vai embora. Um pouco depois, várias pessoas, aparentemente clientes comuns, se aproximam do caixa eletrônico e retiram grandes quantias de dinheiro. Após isso, o carder retorna e extrai seu pequeno dispositivo mágico do caixa eletrônico. Normalmente, o fato do ataque do caixa eletrônico pela «caixa preta» só é descoberto dias depois: quando o cofre vazio e o registro de saques não coincidem. Como resultado, os funcionários do banco só podem .
Análise das comunicações dos caixas eletrônicos
Como já foi mencionado acima, a interação entre a unidade central e os dispositivos periféricos ocorre por meio de USB, RS232 ou SDC. O carder se conecta diretamente à porta do dispositivo periférico e envia comandos – contornando o host. Isso é bastante simples, pois as interfaces padrão não exigem drivers específicos. E os protocolos proprietários, pelos quais a periferia e o host interagem, não requerem autorização (pois o dispositivo está dentro de uma zona confiável); portanto, esses protocolos não seguros, pelos quais a periferia e o host interagem, são facilmente escutados e vulneráveis a ataques de reprodução.
Assim, os carders podem usar um analisador de tráfego, seja de software ou hardware, conectando-o diretamente à porta de um dispositivo periférico específico (por exemplo, um leitor de cartões) – para coletar os dados transmitidos. Usando o analisador de tráfego, o carder descobre todos os detalhes técnicos do funcionamento do caixa eletrônico, incluindo funções não documentadas de sua periferia (como a função de alteração do firmware do dispositivo periférico). Como resultado, o carder obtém controle total sobre o caixa eletrônico. Além disso, detectar a presença de um analisador de tráfego é bastante difícil.
O controle direto sobre o dispositivo de dispensação de cédulas significa que as cassetes do caixa eletrônico podem ser esvaziadas sem qualquer registro nos logs, que normalmente são registrados pelo software implantado no host. Para quem não está familiarizado com a arquitetura de software e hardware do caixa eletrônico, isso realmente pode parecer mágica.
De onde vêm as "caixas pretas"?
Os fornecedores de caixas eletrônicos e subcontratados desenvolvem utilitários de depuração para diagnosticar a parte de hardware do caixa eletrônico, incluindo a parte eletromecânica responsável pela retirada de dinheiro. Entre esses utilitários estão: , . Na figura abaixo estão apresentados vários outros utilitários de diagnóstico semelhantes.
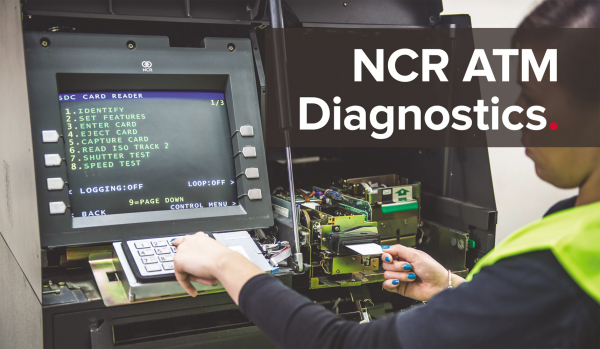
Painel de Controle do ATMDesk
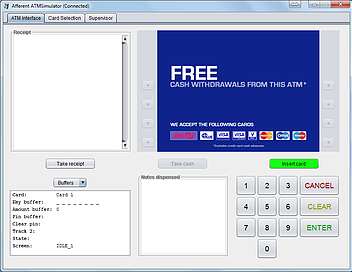
Painel de Controle do RapidFire ATM XFS
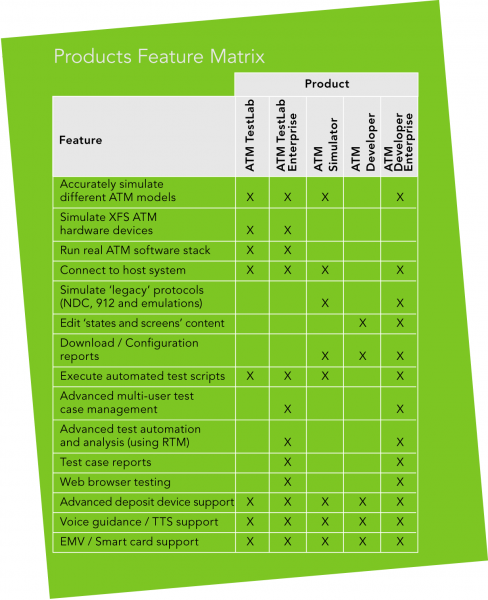
Características comparativas de vários utilitários de diagnóstico
O acesso a tais utilitários normalmente é limitado por tokens personalizados; e eles funcionam apenas com a porta do cofre do caixa eletrônico aberta. No entanto, ao apenas substituir alguns bytes no código binário do utilitário, os carders Testar o saque em dinheiro – contornando os verificações previstas pelo fabricante da ferramenta. Os fraudadores instalam ferramentas modificadas em seus laptops ou microcomputadores de placa única, que são então conectados diretamente ao dispositivo de distribuição de notas para a retirada não autorizada de dinheiro.
A "última milha" e um centro de processamento falso
A interação direta com a interface periférica, sem comunicação com o host – é apenas uma das estratégias eficazes de fraude. Outras táticas dependem do fato de que temos uma ampla variedade de interfaces de rede através das quais o caixa eletrônico se conecta ao mundo externo. De X.25 a Ethernet e telecomunicações. Muitos caixas eletrônicos podem ser identificados e localizados através do serviço Shodan (o guia mais conciso sobre seu uso é apresentado ), onde ocorre um ataque que explora a configuração de segurança vulnerável, a negligência do administrador e as comunicações inseguras entre diferentes departamentos do banco.
A "última milha" de comunicação entre o caixa eletrônico e o centro de processamento está repleta de diversas tecnologias que podem servir como ponto de entrada para o fraudador. A interação pode ser realizada através de uma conexão com fio (linha telefônica ou Ethernet) ou sem fio (Wi-Fi, telecomunicações: CDMA, GSM, UMTS, LTE). Os mecanismos de segurança podem incluir: 1) meios de hardware ou software para suporte a VPN (tanto os padrões embutidos no sistema operacional quanto os de fabricantes externos); 2) SSL/TLS (tanto específicos para um modelo específico de caixa eletrônico quanto de fabricantes externos); 3) criptografia; 4) autenticação de mensagens.
No entanto , que para os bancos as tecnologias listadas parecem bastante complexas, e, portanto, eles não se preocupam em implementar uma proteção de rede adequada; ou a realizam de forma errada. Na melhor das hipóteses, o caixa eletrônico se conecta a um servidor VPN, e já dentro da rede privada – conecta-se ao centro de processamento. Além disso, mesmo se os bancos conseguirem implementar os mecanismos de proteção mencionados acima, o fraudador já tem ataques eficazes contra eles. Assim, mesmo que a segurança esteja em conformidade com o padrão PCI DSS, os caixas eletrônicos ainda permanecem vulneráveis.
Um dos principais requisitos do PCI DSS: todos os dados confidenciais, ao serem transmitidos por uma rede pública, devem ser criptografados. E de fato, existem redes que foram projetadas desde o início para que os dados sejam totalmente criptografados! Portanto, há a tentação de afirmar: ‘Nossos dados estão criptografados porque usamos Wi-Fi e GSM’. No entanto, muitas dessas redes não oferecem proteção adequada. Redes móveis de todas as gerações já foram comprometidas. De forma definitiva e irrevogável. E há até fornecedores que oferecem dispositivos para interceptar os dados transmitidos por elas.
Assim, ou em comunicações inseguras, ou em uma rede ‘privada’, onde cada caixa eletrônico se anuncia para outros caixas eletrônicos, um ataque MiTM ‘centro de processamento falso’ pode ser iniciado – o que fará com que o fraudador controle os fluxos de dados transmitidos entre o caixa eletrônico e o centro de processamento.
podem potencialmente afetar milhares de caixas eletrônicos. No caminho para o verdadeiro centro de processamento, o fraudador insere o seu, falso. Este centro de processamento falso dá instruções ao caixa eletrônico para liberar notas. Nesse processo, o fraudador configura seu centro de processamento de forma que a liberação de dinheiro ocorra independentemente do cartão inserido no caixa eletrônico – mesmo que esteja expirado ou tenha saldo zero. O principal é que o centro de processamento falso ‘reconheça’ o cartão. O centro de processamento falso pode ser uma peça artesanal ou um simulador de centro de processamento, originalmente desenvolvido para depuração de configurações de rede (mais um presente do ‘fabricante’ para os fraudadores).
Na próxima ilustração um dump de comandos para a liberação de 40 notas da quarta cassete, – enviados do centro de processamento falso e armazenados nos registros do software do caixa eletrônico. Eles parecem quase reais.
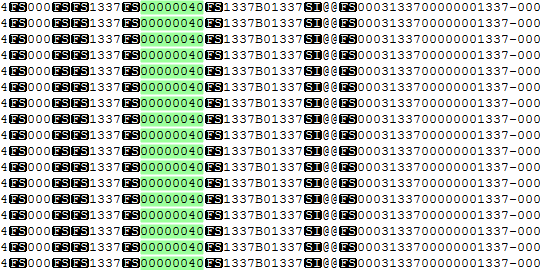
Dump de comandos do centro de processamento falso
Fonte: habr.com
