

Em fevereiro, publicamos o artigo "Não é só de VPN que se vive. Um guia sobre como proteger a si mesmo e seus dados." nos incentivou a escrever uma continuação do artigo. Esta parte é uma fonte de informação bastante autônoma, mas ainda recomendamos a leitura de ambos os posts.
O novo post trata da questão da segurança dos dados (conversas, fotos, vídeos, essas coisas) em mensageiros e nos próprios dispositivos usados para trabalhar com os aplicativos.
Mensageiros
Telegram
Já em outubro de 2018, um estudante do primeiro ano do Wake Technical College, Nathaniel Sachi, conseguiu descobrir que o mensageiro Telegram salva mensagens e arquivos de mídia no disco local do computador de forma não protegida.
O estudante conseguiu acessar sua própria conversação, incluindo textos e imagens. Para isso, ele analisou os bancos de dados do aplicativo armazenados no HDD. Descobriu que os dados eram difíceis de ler, mas não estavam criptografados. E o acesso a eles era possível mesmo que o usuário tivesse definido uma senha para o aplicativo.
Nos dados obtidos, foram encontrados nomes e números de telefone dos interlocutores, que poderiam ser associados se desejado. As informações de chats privados também estavam armazenadas de forma não protegida.
Mais tarde, Durov afirmou que isso não era um problema, pois se um invasor tem acesso ao PC do usuário, ele poderia obter as chaves de criptografia e decodificar toda a conversação sem problemas. Mas muitos especialistas em segurança da informação afirmam que isso é realmente sério.
Além disso, o Telegram se mostrou vulnerável a ataques de roubo de chaves, o que por um usuário do Habr. O código local da senha pode ser quebrado independentemente de sua complexidade ou comprimento.
Pelo que se sabe, esse mensageiro também armazena dados no disco do computador de forma não criptografada. Portanto, se um invasor tiver acesso ao dispositivo do usuário, todos os dados também estarão expostos.
Mas há um problema mais abrangente. Atualmente, todos os backups do WhatsApp, instalados em dispositivos com sistema operacional Android, estão armazenados no Google Drive, conforme acordado entre Google e Facebook no ano passado. Mas os backups de conversas, arquivos de mídia e similares . Pelo que se pode entender, os agentes de autoridades dos EUA , portanto, existe a probabilidade de que as autoridades possam revisar quaisquer dados salvos.
Os dados podem ser criptografados, mas nenhuma das duas empresas o faz. Talvez, simplesmente porque backups não criptografados podem ser facilmente transferidos e utilizados pelos próprios usuários. Provavelmente, a falta de criptografia não se deve à dificuldade técnica de implementá-la: ao contrário, proteger backups pode ser feito sem dificuldade. O problema é que o Google tem suas razões para trabalhar com o WhatsApp — a empresa, supostamente, e os usa para exibir anúncios personalizados. Se o Facebook de repente introduzisse criptografia para os backups do WhatsApp, o Google perderia imediatamente o interesse nessa parceria, privando-se de uma valiosa fonte de dados sobre as preferências dos usuários do WhatsApp. Isso, é claro, é apenas uma suposição, mas bastante provável no mundo do marketing hi-tech.
No que diz respeito ao WhatsApp para iOS, os backups são salvos na nuvem iCloud. Mas, mesmo aqui, as informações são armazenadas de forma não criptografada, conforme indicado nas configurações do aplicativo. Se a Apple analisa esses dados ou não, só a própria empresa sabe. No entanto, os californianos não têm uma rede publicitária como o Google, portanto, podemos presumir que a probabilidade de que eles analisem dados pessoais dos usuários do WhatsApp é significativamente menor.
Tudo que foi dito pode ser resumido da seguinte forma — sim, o seu histórico do WhatsApp não é acessado apenas por você.
TikTok e outros mensageiros
Este serviço de troca de vídeos curtos rapidamente se tornou popular. Os desenvolvedores prometeram garantir a total segurança dos dados de seus usuários. Como se viu, o próprio serviço utilizava esses dados sem notificar os usuários. Pior ainda: o serviço coletava dados pessoais de crianças com menos de 13 anos sem o consentimento dos pais. Informações pessoais de menores — nomes, e-mails, números de telefone, fotos e vídeos tornaram-se acessíveis publicamente.
Serviço em vários milhões de dólares, os reguladores também exigiram a exclusão de todos os vídeos gravados por crianças com menos de 13 anos. O TikTok cumpriu. No entanto, dados pessoais dos usuários são utilizados para seus próprios fins por outros mensageiros e serviços, então não se pode ter certeza sobre sua segurança.
Esta lista pode ser interminável — a maioria dos mensageiros possui alguma vulnerabilidade que permite que invasores escutem os usuários ( — Viber, embora lá tudo pareça ter sido corrigido) ou roubar seus dados. Além disso, praticamente todos os aplicativos do top 5 armazenam os dados dos usuários de maneira desprotegida no disco rígido do computador ou na memória do telefone. E isso sem mencionar os serviços de inteligência de vários países, que podem ter acesso aos dados dos usuários devido à legislação. O mesmo Skype, VKontakte, TamTam e outros fornecem qualquer informação sobre qualquer usuário mediante solicitação das autoridades (por exemplo, da Rússia).
Boa proteção a nível de protocolo? Sem problema, quebramos o dispositivo
Alguns anos atrás entre a Apple e o governo dos Estados Unidos. A corporação se recusou a desbloquear um smartphone criptografado que estava envolvido em um caso de atentados na cidade de San Bernardino. Naquela época, isso parecia um problema real: os dados estavam bem protegidos, e quebrar o smartphone era ou impossível ou muito difícil.
Agora a situação é diferente. Por exemplo, a empresa israelense Cellebrite vende a pessoas jurídicas na Rússia e em outros países um complexo de software e hardware que permite desbloquear todos os modelos de iPhone e Android. No ano passado, foi com informações relativamente detalhadas sobre esse assunto.
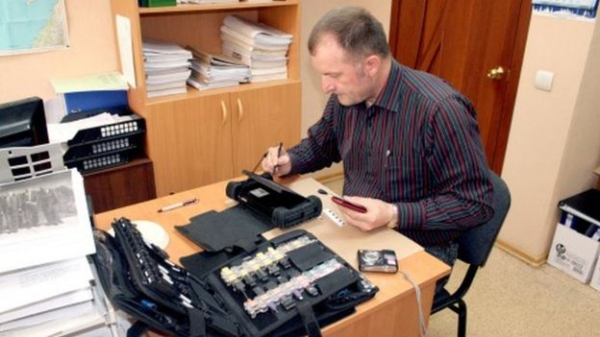
O investigador criminal de Magadan, Popov, quebra o smartphone usando a mesma tecnologia que o Federal Bureau of Investigation dos EUA. Fonte: BBC
O dispositivo é relativamente barato de acordo com os padrões do governo. A UFED Touch2 custou ao departamento do SKR em Volgogrado 800 mil rublos, e ao de Khabarovsk — 1,2 milhões de rublos. Em 2017, Alexander Bastrykin, chefe do Comitê de Investigação da Rússia, confirmou que seu departamento da empresa israelense.
O Sberbank também compra esses dispositivos – mas não para conduzir investigações, e sim para combater vírus em dispositivos com o sistema operacional Android. "Diante da suspeita de contaminação de dispositivos móveis por códigos maliciosos desconhecidos e após a obtenção do consentimento obrigatório dos proprietários dos telefones infectados, será realizada uma análise para detectar novos vírus que surgem e mudam constantemente, utilizando diversas ferramentas, incluindo o UFED Touch2", – na empresa.
Os americanos também têm tecnologias que permitem invadir qualquer smartphone. A empresa Grayshift promete hackear 300 smartphones por 15 mil dólares americanos (isso é 50 dólares por unidade, contra 1500 da Cellbrite).
É bastante provável que dispositivos semelhantes também estejam nas mãos de cibercriminosos. Esses dispositivos estão em constante aperfeiçoamento — seu tamanho diminui e o desempenho aumenta.
Atualmente, estamos falando sobre smartphones mais ou menos conhecidos de grandes fabricantes que se preocupam com a proteção dos dados de seus usuários. No entanto, quando se trata de empresas menores ou organizações sem nome, os dados podem ser extraídos sem problemas. O modo HS-USB funciona mesmo quando o carregador está bloqueado. Os modos de serviço geralmente são uma "porta dos fundos", através da qual os dados podem ser extraídos. Se não houver essa opção, é possível conectar-se à porta JTAG ou até mesmo extrair o chip eMMC e inseri-lo em um adaptador barato. Se os dados não estiverem criptografados, tudo pode ser retirado do telefone. tudo, inclusive os marcadores de autenticação que dão acesso a armazenamentos em nuvem e outros serviços.
Se alguém tem acesso pessoal a um smartphone com informações importantes, é possível hackeá-lo, independentemente do que dizem os fabricantes.
É claro que tudo isso se aplica não apenas a smartphones, mas também a computadores e notebooks de diferentes sistemas operacionais. Se não forem adotadas medidas de segurança avançadas, e forem utilizados apenas métodos comuns como senha e login, os dados permanecerão em perigo. Um hacker experiente, tendo acesso físico ao dispositivo, conseguirá obter praticamente qualquer informação – é apenas uma questão de tempo.
Então, o que fazer?
No Habr, a questão da segurança dos dados em dispositivos pessoais já foi abordada várias vezes, então não vamos reinventar a roda. Vamos apenas mencionar os principais métodos que reduzem a probabilidade de terceiros obterem seus dados:
- É imprescindível utilizar a criptografia de dados tanto no smartphone quanto no PC. Diferentes sistemas operacionais costumam fornecer boas ferramentas por padrão. Um exemplo é de um contêiner criptográfico no Mac OS com as ferramentas nativas.
- Defina senhas em todos os lugares, incluindo o histórico de conversas no Telegram e em outros aplicativos de mensagens. Naturalmente, as senhas devem ser complexas.
- Autenticação de dois fatores — sim, pode ser inconveniente, mas se a questão da segurança é a prioridade, é preciso aceitar.
- Controlar a segurança física dos seus dispositivos. Levar um PC corporativo a um café e esquecê-lo lá? Clássico. As normas de segurança, incluindo as corporativas, são escritas com as lágrimas das vítimas da própria imprudência.
Vamos discutir nos comentários suas maneiras de reduzir a probabilidade de vazamento de dados ao permitir que terceiros acessem um dispositivo físico. Os métodos sugeridos depois adicionaremos ao artigo ou publicaremos em nosso , onde escrevemos regularmente sobre segurança, dicas de uso e censura na internet.
Fonte: habr.com
