

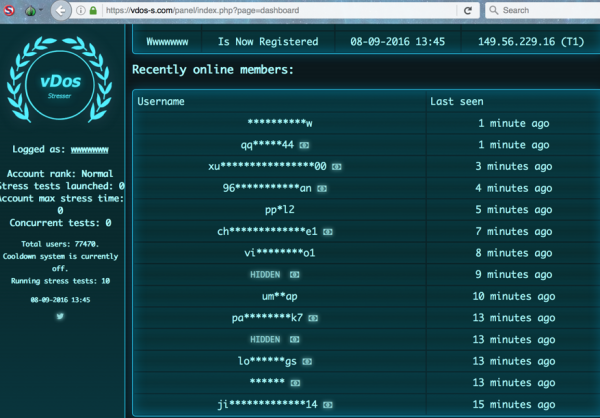
Até 2016, o vDos se tornou o serviço mais popular do mundo para solicitar DDoS ataques.
Se acreditarmos em teorias da conspiração, as empresas antivírus divulgam vírus, e os serviços de proteção contra DDoS iniciam esses ataques. Claro, isso são invenções... ou não?
Em 16 de janeiro de 2020, o tribunal de distrito federal de Nova Jersey Tucker Preston, um jovem de 22 anos da cidade de Macon, Georgia, por um dos casos de acusação, especificamente "danos a computadores protegidos por meio da transmissão de programa, código ou comando". Tucker é cofundador da empresa BackConnect Security LLC, que oferecia proteção contra DDoS ataques. O jovem empresário não conseguiu resistir à tentação de se vingar de clientes difíceis.
A triste história de Tucker Preston começou em 2014, quando um hacker adolescente, junto com seu amigo Marshal Webb, fundou a empresa BackConnect Security LLC, da qual, posteriormente, surgiu a BackConnect, Inc. Em setembro de 2016, esta empresa durante uma operação de fechamento do serviço vDos, que na época era considerado o serviço mais popular do mundo para solicitar DDoS ataques. A empresa BackConnect supostamente se tornou alvo de um ataque através do vDos — e conduziu um "contra-ataque" incomum, capturando 255 endereços IP do inimigo por meio de Realizar tal ataque para proteger seus interesses gerou opiniões contraditórias na comunidade de segurança da informação. Muitos acreditavam que a BackConnect havia ultrapassado os limites do aceitável.
Um simples BGP hijacking é realizado anunciando um prefixo de outra pessoa como próprio. Os uplinks/pares o aceitam, e ele começa a se espalhar pela Rede. Por exemplo, em 2017, supostamente devido a uma falha de software, a "Rostelecom" (AS12389) Mastercard (AS26380), Visa e outras instituições financeiras. Algo semelhante aconteceu com a empresa BackConnect, quando se apropriou de endereços IP de um host búlgaro, a Verdina.net.
O CEO da BackConnect, Bryant Townsend, depois na lista de discussão da NANOG para operadores de rede. Ele mencionou que a decisão de atacar o espaço de endereços do inimigo não foi fácil, mas estão prontos para assumir a responsabilidade por suas ações: "Embora tivéssemos a oportunidade de ocultar nossas ações, sentimos que isso seria errado. Eu passei muito tempo pensando sobre essa decisão e como isso poderia afetar negativamente a empresa e a minha imagem diante de algumas pessoas, mas no final, eu a apoiei."
Como se descobriu, a BackConnect não é a primeira a utilizar o sequestro BGP, e a empresa possui um histórico obscuro. Embora seja necessário esclarecer que o sequestro BGP nem sempre é usado para fins maliciosos. Brian Krebs , que ele mesmo utiliza os serviços da Prolexic Communications (agora parte da Akamai Technologies) para se proteger contra DDoS. Foi ela quem descobriu como usar o sequestro BGP para proteger-se contra ataques DDoS.
Se a vítima de um ataque DDoS busca ajuda da Prolexic, esta redireciona os endereços IP do cliente para si, permitindo analisar e filtrar o tráfego de entrada.
Como a BackConnect oferecia serviços de proteção contra DDoS, foi feita uma análise para determinar quais sequestros BGP poderiam ser considerados legítimos no interesse de seus clientes e quais pareciam suspeitos. Isso leva em conta a duração do sequestro de endereços de terceiros, até que ponto o prefixo de terceiros foi amplamente anunciado como seu, se há um acordo confirmado com o cliente, etc. Da tabela, fica claro que algumas ações da BackConnect parecem muito suspeitas.
Parece que alguém das vítimas processou a BackConnect. No não é mencionado o nome da empresa que o tribunal reconheceu como vítima. A vítima no documento é referida como Vítima 1.
Como mencionado anteriormente, a investigação das atividades da BackConnect começou após a invasão do serviço vDos. Naquela ocasião, dos administradores do serviço, bem como a base de dados do vDos, incluindo seus usuários registrados e registros dos clientes que pagavam ao vDos para realizar ataques DDoS.
Esses registros mostraram que uma das contas no site vDos estava vinculada a endereços de e-mail associados a um domínio registrado em nome de Tucker Preston. Esta conta iniciou ataques a um grande número de alvos, incluindo vários ataques a redes pertencentes (FSF).
Em 2016, um ex-administrador da FSF afirmou que a organização sem fins lucrativos considerou, em determinado momento, a possibilidade de colaboração com a BackConnect, e os ataques começaram quase imediatamente após a FSF declarar que buscaria outra empresa para proteção contra DDoS.
De acordo com do Departamento de Justiça dos EUA, a acusação contra Takeru Preston pode resultar em uma pena de até 10 anos de prisão e uma multa de até $250.000, o que é o dobro do lucro ou perda total decorrente do crime. A sentença será anunciada em 7 de maio de 2020.
A GlobalSign oferece soluções PKI escaláveis para organizações de todos os tamanhos.
Para mais informações: +7 (499) 678 2210, sales-ru@globalsign.com.
Fonte: habr.com
