

Em 2008, tive a oportunidade de visitar uma empresa de TI. Havia uma tensão estranha em cada funcionário. A razão era simples: celulares — na caixa na entrada do escritório, uma câmera atrás, 2 câmeras adicionais "observadoras" no escritório e um software de monitoramento com keylogger. E sim, essa não é a empresa que desenvolveu o SORM ou sistemas de suporte à vida de aviões, mas apenas um desenvolvedor de software empresarial que, atualmente, foi engolido, esmagado e não existe mais (o que parece lógico). Se você está se espreguiçando agora pensando que no seu escritório, com redes de descanso e M&M em potes, isso definitivamente não acontece, pode estar muito enganado — simplesmente, em 11 anos, o controle aprendeu a ser discreto e preciso, sem discussões sobre sites visitados ou filmes baixados.
Então, realmente não é possível fazer sem tudo isso? E quanto à confiança, lealdade, fé nas pessoas? Você não vai acreditar, mas há empresas sem medidas de segurança em igual número. Mas os funcionários conseguem errar tanto aqui quanto ali — simplesmente porque o fator humano é capaz de derrubar mundos, quanto mais a sua empresa. Então, onde seus funcionários podem causar problemas?
Este não é um post muito sério, que tem exatamente duas funções: tornar o cotidiano de trabalho um pouco mais leve e relembrar algumas coisas básicas de segurança que frequentemente são esquecidas. Ah, e para lembrar mais uma vez sobre — não é esse tipo de software uma questão de segurança? 🙂
Vamos lá de maneira aleatória!
Senhas, senhas, senhas...
Falar sobre elas provoca uma onda de indignação: como assim, já se disse isso várias vezes, mas a situação continua a mesma! Em empresas de todos os níveis, de microempresas a corporações multinacionais, esse é um ponto muito problemático. Às vezes, parece que se amanhã construírem uma verdadeira Estrela da Morte, na administração vai estar algo como admin/admin. Então, o que esperar dos usuários comuns, para quem sua própria página no VK é muito mais valiosa do que uma conta corporativa? Aqui estão os pontos que precisam ser verificados:
- Anotar senhas em papéis, na parte de trás do teclado, no monitor, na mesa sob o teclado, em um adesivo embaixo do mouse (esperto!) — os funcionários nunca devem fazer isso. E não porque um hacker assustador vai entrar e baixar todo o sistema em um pen drive durante o almoço, mas porque pode haver um Sasha ofendido no escritório, que está prestes a se demitir e causar problemas ou levar informações de despedida. Por que não fazer isso em mais um almoço?
Isso? Esse negócio guarda todas as minhas senhas.
- Definir senhas simples para acesso ao PC e aos programas de trabalho. Datas de nascimento, qwerty123 e até mesmo asdf — essas combinações pertencem a piadas e não ao sistema de segurança corporativa. Estabeleça requisitos para as senhas e sua extensão, e defina a frequência de troca.
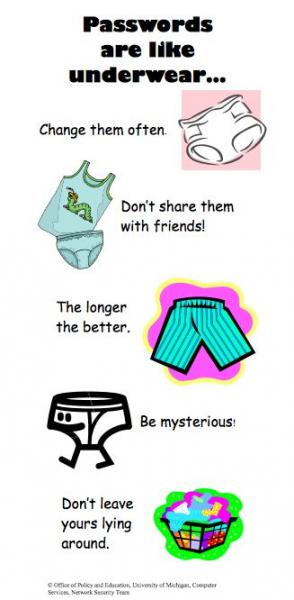
A senha é como roupa íntima: troque-a com frequência, não a compartilhe com seus amigos, longa é melhor, seja misterioso, não a espalhe por aí.
- As senhas padrão do fornecedor para acesso ao programa são problemáticas, pois quase todos os funcionários do fornecedor as conhecem, e, se você está lidando com um sistema web na nuvem, obter os dados não será trabalho difícil para ninguém. Especialmente se a sua segurança de rede estiver no nível "não puxar o cabo".
- Explique aos funcionários que a dica de senha no sistema operacional não deve parecer como "meu aniversário", "nome da filha", "Gvoz-dika-78545-ap#1! em inglês" ou "qwerty e um com zero".
Meu gatinho me dá senhas perfeitas! Ele passeia pelo meu teclado.
Acessos físicos a documentos.
Como o acesso à documentação contábil e de pessoal (por exemplo, arquivos pessoais dos funcionários) está organizado na sua empresa? Deixe eu adivinhar: se é um pequeno negócio, está na contabilidade ou no escritório do chefe em pastas nas prateleiras ou em um armário; se é grande, está no departamento de pessoal nas estantes. E se for muito grande, provavelmente é tudo certo: um escritório separado ou uma sala com chave magnética, onde apenas determinados funcionários têm acesso e, para entrar, é necessário ligar para alguém deles e entrar na sala na presença deles. Não é difícil implementar essa proteção em qualquer negócio ou, pelo menos, aprender a não escrever a senha do cofre do escritório com giz na porta ou na parede (tudo isso é baseado em eventos reais, não ria).
Por que isso é importante? Primeiro, os funcionários têm uma compulsão patológica de conhecer os segredos uns dos outros: estado civil, salário, diagnósticos médicos, formação acadêmica etc. Isso se torna um potencial compromisso em uma competição de escritório. E as disputas que surgem quando o designer Petya descobre que ganha 20 mil a menos que a designer Alice não estão a seu favor. Em segundo lugar, os funcionários podem acessar as informações financeiras da empresa (saldos, relatórios anuais, contratos). Em terceiro lugar, algo básico pode ser perdido, danificado ou roubado para encobrir rastros em sua própria biografia profissional.
O armazém, onde alguém tem prejuízo, e alguém — uma fortuna
Se você tem um armazém, considere que cedo ou tarde você definitivamente enfrentará infratores — essa é a psicologia humana que vê um grande volume de produtos e acredita firmemente que levar um pouco de algo não é roubo, mas sim divisão. E uma unidade de mercadoria desse monte pode custar 200 mil, 300 mil ou até vários milhões. Infelizmente, nada pode impedir os furtos, exceto controle e contabilidade minuciosos e totais: câmeras, recebimento e descarte por códigos de barras, automação do controle de armazém (por exemplo, em nosso o controle de armazém é organizado de tal maneira que o gerente e o líder podem ver os movimentos de mercadorias no armazém em tempo real).
Portanto, arme seu armazém até os dentes, garanta a segurança física contra inimigos externos e segurança total — contra internos. Os funcionários em transporte, logística e armazém devem estar cientes de que o controle existe, está funcionando e que, caso haja algum problema, eles mesmos serão penalizados.
*não envolva suas mãos na infraestrutura
Se a história sobre o servidor e a faxineira já perdeu sua relevância e se tornou uma anedota em outras indústrias (por exemplo, uma narrativa similar circulou sobre o desligamento místico de um respirador em um mesmo quarto), os demais continuam a ser uma realidade. A segurança de rede e de TI das empresas de pequeno e médio porte deixa muito a desejar, e isso muitas vezes não depende se você tem um administrador de sistema próprio ou convidado. Este último muitas vezes se sai até melhor.
Então, até onde os funcionários podem ir aqui?
- O mais inofensivo e inócuo é ir ao servidor, puxar cabos, olhar, derramar chá, sujar ou tentar configurar algo você mesmo. Isso é especialmente comum entre "usuários confiantes e experientes", que heroicamente ensinam colegas a desativar antivírus e contornar proteções nos PCs, acreditando que são deuses natos do servidor. No geral, o acesso autorizado e limitado é tudo para você.
- Roubo de equipamentos e troca de componentes. Você ama sua empresa e instalou placas de vídeo potentes para que o sistema de faturamento, CRM e tudo mais funcionem perfeitamente? Ótimo! Mas caras astutos (e às vezes garotas) podem facilmente trocá-las por modelos domésticos, enquanto usam os novos modelos de escritório para jogar em casa — metade do mundo não perceberá. A mesma história vale para teclados, mouses, coolers, no-breaks e tudo o que pode ser de alguma forma substituído dentro da configuração de hardware. Como resultado, você corre o risco de danificar o patrimônio, ter perda total e, ao mesmo tempo, não obter a velocidade e a qualidade desejadas ao trabalhar com sistemas de informação e aplicativos. Um sistema de monitoramento (sistema ITSM) com controle de configurações configurado pode ajudar, e deve ser acompanhado de um administrador de sistemas incorruptível e íntegro.
Talvez você queira procurar um sistema de segurança melhor? Não tenho certeza se apenas este sinal é suficiente.
- Usar seus próprios modems, pontos de acesso, ou qualquer Wi-Fi compartilhado torna o acesso a arquivos menos seguro e quase incontrolável, o que pode ser explorado por criminosos (inclusive em conluio com funcionários). Além disso, a probabilidade de que um funcionário "com sua própria internet" passe o tempo de trabalho no YouTube, em sites humorísticos ou nas redes sociais é muito maior.
- Senhas e logins únicos para acesso ao painel administrativo do site, CMS e aplicativos são coisas assustadoras, que transformam um funcionário inexperiente ou malicioso em um vingador imparável. Se você tem 5 pessoas de uma mesma sub-rede acessando com um único login/senha para colocar um banner, verificar links e métricas de anúncios, corrigir a formatação e carregar uma atualização, você nunca adivinharia quem deles acidentalmente transformou o CSS em abóbora. Portanto: logins diferentes, senhas diferentes, registro de ações e delimitação de direitos de acesso.
- É desnecessário mencionar o software não licenciado que os funcionários levam para seus PCs para editar algumas fotos ou para fazer algo totalmente hobby durante o horário de trabalho. Você já ouviu falar da verificação do departamento "K" da polícia? Então, ele está a caminho de você!
- O antivírus precisa funcionar. Sim, alguns podem deixar o PC lento, irritar e parecer um sinal de covardia, mas é melhor prevenir do que ter que pagar pelo tempo de inatividade ou, pior, por dados roubados.
- As advertências do sistema operacional sobre os perigos de instalar aplicativos não devem ser ignoradas. Hoje, baixar algo para o trabalho leva apenas alguns segundos a minutos. Por exemplo, Direct.Commander ou o editor AdWords, algum SEO parser, e assim por diante. Se com os produtos da Yandex e Google tudo está mais ou menos claro, com um redimensionador de imagens qualquer, limpadores de vírus gratuitos, editores de vídeo com três efeitos, ferramentas de captura de tela e gravadores de Skype, esses "pequenos programas" podem prejudicar não apenas um único PC, mas toda a rede da empresa. Ensine os usuários a ler o que o computador está tentando dizer a eles, antes que eles liguem para o administrador de sistemas e digam que "tudo parou". Em algumas empresas, a questão é resolvida de forma simples: muitos utilitários úteis baixados estão em um compartilhamento de rede, onde também se encontra uma lista de boas soluções online.
- A política de BYOD ou, por outro lado, a política de permitir o uso de equipamentos de trabalho fora do escritório — é um lado muito negativo da segurança. Nesse caso, os equipamentos podem ser acessados por familiares, amigos, crianças, redes públicas e não seguras, e assim por diante. É uma verdadeira roleta russa — pode-se passar 5 anos e sair ileso, mas pode-se também perder ou danificar todos os documentos e arquivos valiosos. Além disso, se um funcionário tiver más intenções, enviar dados com equipamentos 'perambulando' é tão fácil quanto transferir dois bytes. Também é importante lembrar que os funcionários frequentemente transferem arquivos entre seus próprios computadores, o que pode criar brechas na segurança.
- Bloquear dispositivos durante a ausência é um bom hábito tanto no ambiente corporativo quanto na vida pessoal. Além disso, protege contra colegas curiosos, conhecidos e criminosos em locais públicos. É difícil criar esse hábito, mas em um dos meus trabalhos anteriores tive uma experiência excelente: quando um PC estava desbloqueado, colegas se aproximavam, e na tela aparecia um Paint com a mensagem "Bloqueie o PC!" e algo mudava no trabalho, como a remoção da última versão carregada ou a exclusão do último bug encontrado (isso era em um grupo de testes). Era severo, mas 1 ou 2 vezes eram suficientes até mesmo para os mais lentos. Embora eu suspeite que quem não é da área de TI possa não entender esse tipo de humor.
- Mas o maior pecado, claro, recai sobre o administrador de sistemas e a gerência — no caso de não utilizarem categoricamente sistemas de controle de tráfego, equipamentos, licenças, etc.
Isso é, sem dúvida, básico, pois a infraestrutura de TI é o lugar onde, quanto mais você se aprofunda, mais problemas aparecem. E essa base deve ser adotada por todos, e não substituída por frases como "todos confiam uns nos outros", "somos uma família", "quem se importa com isso" — infelizmente, isso é apenas uma solução temporária.
É a internet, querida, aqui podem saber muito sobre você.
Deveríamos inserir a navegação segura na grade curricular de Educação para a Vida no Ensino Fundamental — e isso não se refere às medidas que nos impõem de fora. Trata-se de saber diferenciar um link de outro, reconhecer o que é phishing e o que é golpe, não abrir anexos de e-mails com o assunto "Relatório de Conciliação" de remetentes desconhecidos, sem esclarecer, etc. Embora, parece que os estudantes já dominaram tudo isso, mas os funcionários não. Existem inúmeras armadilhas e erros que podem colocar toda a empresa em risco de uma só vez.
- As redes sociais são uma parte da internet que não deveria ter espaço no trabalho, mas bloquear o acesso a elas no nível da empresa em 2019 é uma medida impopular e desmotivadora. Portanto, é preciso simplesmente informar a todos os funcionários como verificar a legalidade dos links, falar sobre os tipos de fraudes e pedir que se foquem no trabalho.
- O e-mail é um ponto crítico e, sem dúvida, a forma mais popular de roubar informações, implantar malware, infectar PCs e toda a rede. Infelizmente, muitos empregadores consideram o cliente de e-mail um item de economia e utilizam serviços gratuitos, que recebem cerca de 200 mensagens de spam por dia, que ultrapassam os filtros etc. E algumas pessoas descuidadas abrem esses e-mails e anexos, links, imagens — aparentemente esperando que um príncipe negro tenha deixado uma herança exatamente para elas. Isso resulta em muito trabalho para o administrador. Ou era assim que deveria ser? A propósito, outra história cruel: em uma empresa, cada e-mail de spam diminuía o KPI do administrador de sistemas. No geral, após um mês, não havia mais spam — a prática foi adotada pela organização principal, e até hoje não há spam. Nós decidimos essa questão de forma elegante — desenvolvemos nosso próprio cliente de e-mail e o integramos no nosso , por isso todos os nossos clientes também recebem essa funcionalidade conveniente.
Na próxima vez que você receber um e-mail estranho com um ícone de clipe, não clique nele!
- Os messengers também são uma fonte de links inseguros, mas isso é um mal muito menor do que o e-mail (sem contar o tempo perdido em conversas nos chats).
Parece que tudo isso são detalhes. No entanto, cada um desses pequenos aspectos pode ter consequências catastróficas, especialmente se sua empresa for um alvo de ataques de concorrentes. E isso pode acontecer com qualquer um.
Funcionários falantes
Esse é o famoso fator humano, do qual será difícil se livrar. Os funcionários podem discutir o trabalho no corredor, em um café, na rua, falar alto sobre outro cliente na frente do cliente, relatar suas conquistas e projetos em casa. Claro, a probabilidade de um concorrente estar por trás é extremamente baixa (a menos que você esteja no mesmo centro de negócios — isso já aconteceu), mas é surpreendentemente alta a possibilidade de que alguém que expresse claramente questões de negócios seja filmado com um smartphone e postado no YouTube. Mas isso não é grave. O que é realmente grave é quando seus funcionários compartilham informações sobre o produto ou a empresa em treinamentos, conferências, meetups, fóruns profissionais, ou mesmo no Habr. Especialmente porque muitas vezes as pessoas provocam deliberadamente um oponente para essas conversas, a fim de realizar vigilância competitiva.
Uma história exemplificativa. Em uma conferência de TI de escala galáctica, o palestrante da sessão apresentou no slide um diagrama completo da organização da infraestrutura de TI de uma grande empresa (top-20). O diagrama era extremamente impressionante, quase cósmico, foi fotografado por quase todos e rapidamente começou a circular nas redes sociais com elogios entusiasmados. Então, o palestrante começou a rastrear geotags, estandes e redes sociais de quem havia postado, implorando para que deletassem, pois recebeu uma ligação rápida e foi avisado. Um falador é um achado para um espião.
A ignorância… isenta de punição
De acordo com o relatório global do Laboratório Kaspersky de 2017, entre as empresas que enfrentaram incidentes de cibersegurança ao longo de 12 meses, um em cada dez (11%) dos tipos mais graves de incidentes envolveu funcionários negligentes e mal informados.
Não presuma que os funcionários saibam tudo sobre as medidas de segurança corporativa. Converse com eles, promova treinamentos, faça boletins interessantes periódicos sobre problemas de segurança, faça reuniões com pizza e explique as questões novamente. E sim, uma ótima dica — marque todas as informações impressas e eletrônicas com cores, sinais e inscrições: segredo comercial, confidencial, para uso interno, acesso público. Isso realmente funciona.
O mundo moderno colocou as empresas em uma posição muito delicada: é necessário equilibrar o desejo do funcionário de não apenas trabalhar arduamente, mas também receber conteúdo de entretenimento em segundo plano/ durante as pausas, com as rígidas regras de segurança corporativa. Se você implementar hipercontrole e programas de monitoramento ridículos (sim, não é erro de digitação — isso não é segurança, é paranoia) e câmeras às suas costas, a confiança dos funcionários na empresa diminuirá, e a manutenção da confiança também é uma ferramenta de segurança corporativa.
Portanto, saiba medir, respeite seus funcionários, faça backups. E, acima de tudo, coloque a segurança como prioridade, e não a paranóia pessoal.
Se você precisa de e compare suas capacidades com seus objetivos e tarefas. Se tiver dúvidas ou dificuldades, escreva, ligue, nós organizaremos uma apresentação individual online para você — sem classificações e comparações.
 , onde falamos de forma não muito formal sobre CRM e negócios, sem publicidade.
Fonte: habr.com
