

 Em 27 de fevereiro de 2020, o centro de certificação gratuito Let’s Encrypt .
No comunicado de imprensa festivo, os representantes do projeto lembram que o último marco de 100 milhões de certificados emitidos foi celebrado . Naquela época, a parcela de tráfego HTTPS na internet era de 58% (nos EUA, 64%). Em dois anos e meio, esses números aumentaram significativamente: “Hoje, 81% das páginas carregadas em todo o mundo usam HTTPS, e nos Estados Unidos estamos em um nível de 91%! — comemoram os membros do projeto. — Uma conquista incrível. Isso representa um nível muito mais alto de privacidade e segurança para todos.”
Let’s Encrypt desempenhou um papel muito importante para que os certificados HTTPS se tornassem um padrão utilitário, e a criptografia segura do tráfego se tornasse a norma na internet.
O teste beta do inovador centro de certificação Let’s Encrypt começou em dezembro de 2015. A característica única do novo centro é que o processo de emissão de certificados foi inicialmente totalmente automatizado.
A configuração automática do HTTPS no servidor ocorre em duas etapas. Na primeira etapa, o agente notifica o centro de certificação sobre os direitos do administrador do servidor sobre o nome de domínio. Por exemplo, a verificação pode envolver a criação de um subdomínio específico ou a instalação de um recurso HTTP dentro do domínio com um URI específico.
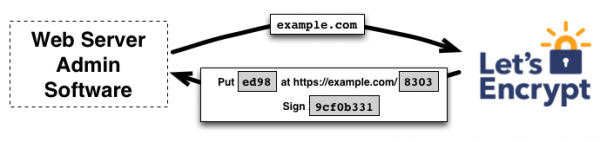
Let’s Encrypt identifica o servidor web com o agente em execução pela chave pública. As chaves pública e privada são geradas pelo agente antes da primeira conexão com o centro de certificação. Durante a verificação automática, o agente realiza uma série de testes: por exemplo, assina com a chave pública a senha de uso único recebida e apresenta um recurso HTTP com um URI específico. Se a assinatura digital estiver correta e todos os testes forem aprovados, o agente recebe os direitos para gerenciar certificados para o domínio.
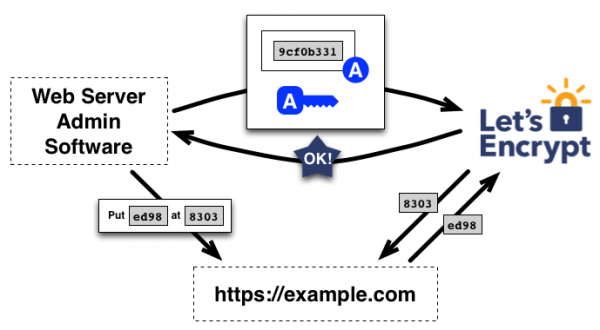
Na segunda etapa, o agente pode solicitar, atualizar e revogar certificados. Para a emissão automática de certificados, é utilizado o protocolo de autenticação do tipo “challenge-response” (chamada-resposta) chamado Automated Certificate Management Environment (ACME). Todas as manipulações do certificado são realizadas sem interromper o servidor web com a ajuda do cliente ACME. . É fácil de usar, funciona na maioria dos sistemas operacionais e possui uma excelente documentação. Há um modo expert com um conjunto avançado de configurações. Além do Certbot, existem .
O papel importante do Let’s Encrypt
O Let’s Encrypt provocou uma verdadeira revolução no mercado, onde antes reinavam os centros de certificação comerciais. Agora, eles praticamente saíram do negócio de emissão de certificados DV (certificados de validação de domínio), embora continuem a vender certificados de validação organizacional (Organization Validation, OV) e certificados de alta confiabilidade (Extended Validation, EV), que o Let’s Encrypt não emite, pois não podem ser automatizados. No entanto, este é um produto de nicho, e no mercado em massa, os certificados gratuitos do Let’s Encrypt dominam sem contestação.
O Let’s Encrypt tornou o reemissão automática de certificados um padrão. Apesar da curta duração deles (90 dias), o procedimento automático elimina o "fator humano", que tradicionalmente representa a principal vulnerabilidade em segurança. Os administradores de domínios frequentemente esquecem de renovar os certificados, o que leva à interrupção dos serviços. O último incidente desse tipo ocorreu com o Microsoft Teams. Em 3 de fevereiro de 2020, este serviço de colaboração ficou offline .
A substituição automática de certificados pelo protocolo ACME elimina a possibilidade de incidentes semelhantes.
Embora o projeto Let’s Encrypt sirva metade da internet, no mundo físico é uma pequena organização sem fins lucrativos: "Nos últimos dois anos e meio nossa organização cresceu, mas muito pouco! – escrevem. – Em junho de 2017, servíamos cerca de 46 milhões de websites com 11 funcionários fixos e um orçamento anual de $2,61 milhões. Hoje servimos quase 192 milhões de websites com 13 funcionários fixos e um orçamento anual de aproximadamente $3,35 milhões. Isso significa que servimos mais de quatro vezes mais sites com apenas dois funcionários a mais e um aumento de 28% no orçamento."
O apoio ao projeto é feito através de e .
Atualmente, o HTTPS se tornou o padrão de fato na internet. Desde o ano passado, os principais navegadores alertam os usuários sobre os riscos de se conectar a sites que não criptografam o tráfego por meio de HTTPS. Muito desse mudança no cenário de segurança é atribuída ao Let’s Encrypt.
Além disso, o Let’s Encrypt literalmente . Agora o Jabber funciona com criptografia segura tanto no nível cliente-servidor quanto servidor-servidor, e a absoluta maioria dos certificados foi emitida pelo Let’s Encrypt.
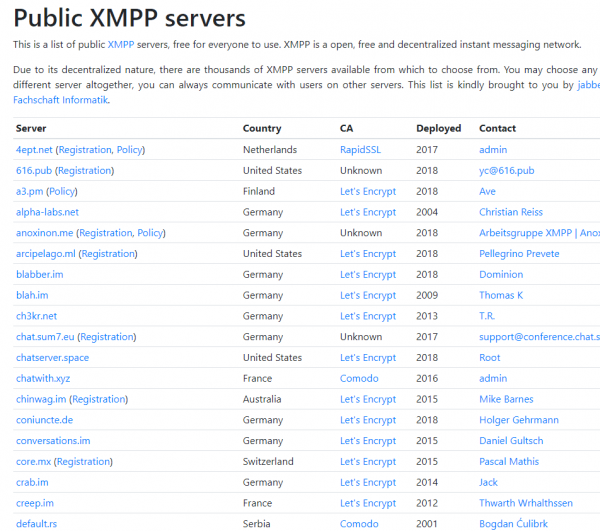
«Como comunidade, fizemos coisas incríveis para proteger as pessoas na internet», diz o . «A emissão de um bilhão de certificados é uma confirmação de todo o progresso que alcançamos como comunidade».
Fonte: habr.com
