

 Minimização dos riscos do uso de DoH e DoT
Proteção contra DoH e DoT
Você controla seu tráfego DNS? Organizações investem muito tempo, dinheiro e esforço na segurança de suas redes. No entanto, uma área que muitas vezes não recebe a devida atenção é o DNS.
Uma boa visão geral dos riscos associados ao DNS é na conferência Infosecurity.
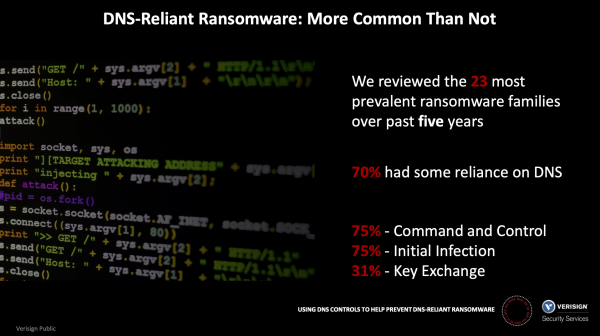 31% das classes de malware pesquisadas utilizaram DNS para troca de chaves. Resultados do estudo
31% das classes de malware pesquisadas utilizaram DNS para troca de chaves.
O problema é sério. De acordo com o laboratório de pesquisa Palo Alto Networks Unit 42, aproximadamente 85% dos malwares utilizam DNS para estabelecer um canal de comando e controle, permitindo que invasores implantem malwares facilmente em sua rede, além de roubar dados. Desde a sua criação, o tráfego DNS foi predominantemente não criptografado e facilmente analisável por mecanismos de segurança NGFW.
Novos protocolos para DNS surgiram, visando aumentar a privacidade das conexões DNS. Eles são ativamente apoiados por principais fornecedores de navegadores e outros provedores de software. Em breve, haverá um aumento no tráfego DNS criptografado nas redes corporativas. O tráfego DNS criptografado que não é analisado adequadamente e liberado representa uma ameaça à segurança da empresa. Por exemplo, uma dessas ameaças são os ransomware que utilizam DNS para troca de chaves de criptografia. Os atacantes agora exigem resgates na casa dos milhões de dólares para restaurar o acesso aos seus dados. Na empresa Garmin, por exemplo, pagaram 10 milhões de dólares.
Com a configuração correta, os NGFW podem proibir ou proteger o uso de DNS-over-TLS (DoT) e podem ser usados para proibir o uso de DNS-over-HTTPS (DoH), permitindo a análise de todo o tráfego DNS em sua rede.
O que é DNS criptografado?
O que é DNS
O Sistema de Nomes de Domínio (DNS) converte nomes de domínio legíveis por humanos (por exemplo, o endereço ) para endereços IP (por exemplo, 34.107.151.202). Quando um usuário digita um nome de domínio em um navegador da web, o navegador envia uma solicitação DNS para um servidor DNS, pedindo o endereço IP associado a esse nome de domínio. Em resposta, o servidor DNS retorna o endereço IP que será usado pelo navegador.
As solicitações e respostas DNS são transmitidas pela rede em texto simples não criptografado, o que as torna vulneráveis a espionagem ou alteração de resposta e redirecionamento do navegador para servidores maliciosos. A criptografia DNS dificulta o rastreamento das solicitações DNS ou sua alteração durante a transmissão. A criptografia das solicitações e respostas DNS protege você contra ataques do tipo Man-in-the-Middle, mantendo as mesmas funções do protocolo DNS tradicional (sistema de nomes de domínio) em texto claro.
Nos últimos anos, foram implementados dois protocolos de criptografia DNS:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Esses protocolos têm uma característica em comum: ocultar intencionalmente as solicitações DNS de qualquer interceptação… inclusive de equipes de segurança organizacional. Os protocolos usam principalmente o protocolo TLS (Transport Layer Security) para estabelecer uma conexão criptografada entre o cliente que faz as solicitações e o servidor que resolve as solicitações DNS, através de uma porta que geralmente não é usada para tráfego DNS.
A privacidade das solicitações DNS é uma grande vantagem desses protocolos. No entanto, eles criam problemas para os profissionais de segurança que precisam monitorar o tráfego de rede e detectar e bloquear conexões maliciosas. Como os protocolos diferem em sua implementação, os métodos de análise também variarão entre DoH e DoT.
DNS over HTTPS (DoH)
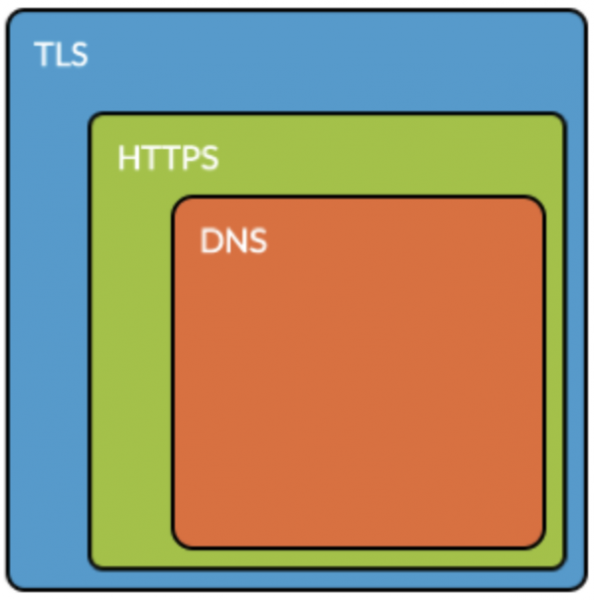 DNS dentro de HTTPS
DoH utiliza a porta 443 bem conhecida para HTTPS, para a qual o RFC especifica claramente que a tarefa é "misturar o tráfego DoH com o outro tráfego HTTPS na mesma conexão", "dificultar a análise do tráfego DNS" e, assim, contornar medidas de controle corporativo ( ). O protocolo DoH utiliza criptografia TLS e a sintaxe das solicitações fornecida pelos padrões comuns de HTTPS e HTTP/2, adicionando solicitações e respostas DNS acima das solicitações HTTP padrão.
Riscos associados ao DoH
Se você não consegue diferenciar o tráfego HTTPS comum das solicitações DoH, os aplicativos dentro da sua organização podem (e irão) contornar as configurações locais de DNS, redirecionando as solicitações para servidores externos que respondem a solicitações DoH, o que elude qualquer monitoramento, ou seja, destrói a capacidade de controle sobre o tráfego DNS. Idealmente, você deve controlar o DoH usando recursos de descriptografia de HTTPS.
eu posso usar na última versão de seus navegadores, e ambas as empresas estão trabalhando para usar o DoH como padrão para todas as solicitações DNS. para integrar o DoH em seus sistemas operacionais. Um ponto negativo é que não apenas empresas respeitáveis de software, mas também invasores começaram a usar o DoH como meio de contornar medidas tradicionais de firewall corporativo. (Por exemplo, veja os seguintes artigos: , e .) De qualquer forma, tanto o tráfego DoH legítimo quanto o malicioso permanecerão invisíveis, deixando a organização cega para o uso malicioso do DoH como um canal para controle de malware (C2) e roubo de dados confidenciais.
Garantindo visibilidade e controle sobre o tráfego DoH
Como a melhor solução para controlar o DoH, recomendamos configurar a descriptografia de tráfego HTTPS no NGFW e bloquear o tráfego DoH (nome do aplicativo: dns-over-https).
Primeiro, certifique-se de que o NGFW está configurado para descriptografar HTTPS, de acordo com .
Em segundo lugar, crie uma regra para o tráfego do aplicativo 'dns-over-https', conforme mostrado abaixo:
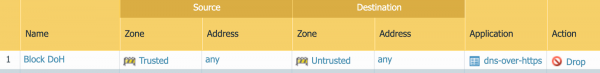 Regra do Palo Alto Networks NGFW para bloquear DNS-over-HTTPS
Como uma alternativa intermediária (se sua organização não implementou completamente a descriptografia HTTPS), o NGFW pode ser configurado para aplicar a ação 'proibir' ao identificador do aplicativo 'dns-over-https', mas o efeito será limitado ao bloqueio de determinados servidores DoH bem conhecidos por seus nomes de domínio, uma vez que, sem a descriptografia do HTTPS, o tráfego DoH não pode ser totalmente verificado (veja. e pesquise pela frase 'dns-over-https').
DNS sobre TLS (DoT)
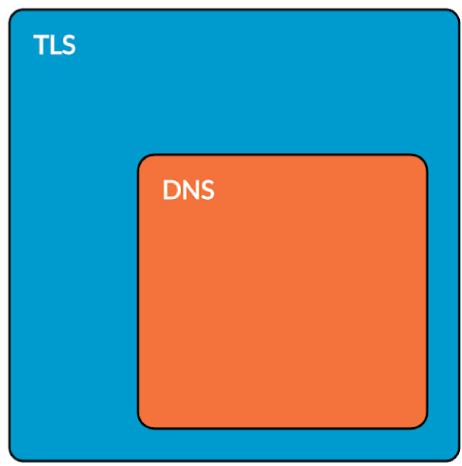 DNS dentro do TLS
Enquanto o protocolo DoH tenta se misturar com outro tráfego na mesma porta, o DoT, por outro lado, utiliza por padrão uma porta especial, reservada apenas para esse fim, proibindo especificamente o uso da mesma porta para o tráfego DNS tradicional não criptografado ( ).
O protocolo DoT utiliza o protocolo TLS para garantir a criptografia, encapsulando as solicitações padrão do protocolo DNS, com tráfego utilizando a bem conhecida porta 853 ( ). O protocolo DoT foi desenvolvido para simplificar o bloqueio do tráfego pela porta por parte das organizações, quer aceitem seu uso ou não, mas permitindo a descriptografia nessa porta.
Riscos associados ao DoT
O Google implementou DoT em seu cliente , com a configuração automática de uso do DoT habilitada por padrão, se disponível. Se você avaliou os riscos e está disposto a usar o DoT em nível organizacional, é necessário que os administradores de rede permitam explicitamente o tráfego de saída na porta 853 através de seu perímetro para esse novo protocolo.
Garantindo visibilidade e controle sobre o tráfego DoT
Como melhor prática para o controle do DoT, recomendamos qualquer uma das opções acima, dependendo das necessidades da sua organização:
Configure o NGFW para descriptografar todo o tráfego para a porta de destino 853. Com a descriptografia do tráfego, o DoT será exibido como um aplicativo DNS, ao qual você pode aplicar qualquer ação, como habilitar a assinatura para controle de domínios DGA ou um já existente e anti-spyware.
Como alternativa, você pode bloquear completamente o tráfego 'dns-over-tls' através do motor App-ID pela porta 853. Normalmente, essa porta é bloqueada por padrão, e nenhuma ação é necessária (a menos que você tenha especificamente autorizado o aplicativo 'dns-over-tls' ou o tráfego pela porta 853).
Fonte: habr.com
