

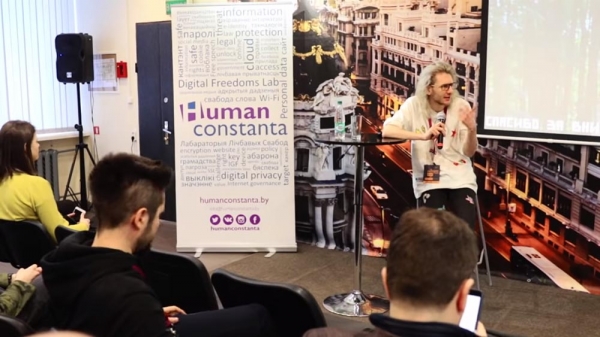
Dia da Proteção de Dados Pessoais, Minsk, 2019. Organizador: a organização de direitos humanos Human Constanta.
Moderador (daqui em diante – M): – Artur Khachuyan se dedica… Podemos dizer "do lado sombrio" no contexto da nossa conferência?
Artur Khachuyan (daqui em diante – AK): – Do lado das corporações – sim.
P: – Ele coleta seus dados, vende-os para as corporações.
AK: – Na verdade, não…
P: – E ele vai nos contar como as corporações podem usar seus dados, o que acontece com os dados quando vão para o online. Ele provavelmente não irá dizer o que fazer com isso. Nós vamos pensar mais adiante…
AK: – Eu vou contar, vou contar. Na verdade, não vou me alongar muito, mas no evento anterior alguém me apresentou a uma pessoa que teve até a conta do seu cachorro bloqueada pelo "Facebook".
Olá a todos! Meu nome é Artur. Eu realmente me dedico ao processamento e à coleta de dados. Claro que eu não vendo dados pessoais a ninguém em acesso aberto. Brincadeira. Minha área de atuação é a extração de conhecimento a partir de dados em fontes abertas. Quando algo não é legalmente considerado dados pessoais, mas a partir disso é possível extrair conhecimento e torná-lo tão significativo quanto se esses dados fossem obtidos a partir de dados pessoais. Na verdade, não vou contar nada de muito assustador. Aqui, na verdade, é sobre a Rússia, mas eu também tenho números sobre a Bielorrússia.
Quais são as dimensões reais?
Literalmente, anteontem eu estava em Moscovo em um dos partidos governamentais (não vou dizer qual), e nós discutimos a implementação de um projeto. E então, o diretor de TI desse partido se levanta e diz: "Vocês falaram – números e assim por diante – sabem, a 2ª Direção do FSB me preparou uma nota aqui, onde está escrito que há 24 milhões de russos nas redes sociais. E vocês falam – 120 e tantos. Na verdade, mais de trinta [milhões] não usam a internet". Eu digo: "É? Bem, ok".
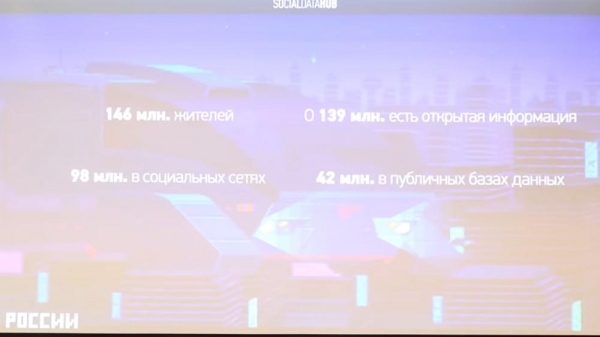
As pessoas realmente não percebem a magnitude. Não são apenas os órgãos governamentais que provavelmente não entendem como a internet funciona, mas também, na verdade, minha mãe, por exemplo. Ela agora está começando a entender que o cartão no 'Perekrestok' não é dado apenas assim, não é por conta das míseras promoções que esse 'Perekrestok' oferece, mas sim porque depois os dados dela são usados na ODF, em compras, modelos preditivos e assim por diante.
Em geral, há esse número de habitantes, e sobre esse número há informações em fontes abertas. Para alguns, só se conhece o sobrenome, para outros, tudo é conhecido, até mesmo os vídeos que eles curtem (sempre faço piada com isso, mas é realmente assim); e toda sorte de informações: com que frequência as pessoas viajam, com quem elas se encontram, quais compras fazem, com quem vivem, como se movimentam – uma enorme quantidade de informações que pode ser utilizada por pessoas ruins, nem tão ruins e boas (eu nem sei que tipo de escala inventar nesse momento, mas ainda assim).
Existem redes sociais que, naturalmente, são um imenso conjunto de dados abertos, explorando a vulnerabilidade das pessoas que, supostamente, gritam sobre privacidade. E na verdade é assim: se você imaginar um gráfico dos últimos 5 anos – o nível de histeria sobre dados pessoais está aumentando, mas ao mesmo tempo, o número de contas fechadas nas redes sociais diminui ano após ano. Talvez não seja muito correto tirar conclusões sobre isso, mas: a primeira coisa que impede qualquer empresa que coleta dados é uma conta fechada nas redes sociais, porque a opinião de uma pessoa dentro de sua conta fechada, se ela não tem 100 mil seguidores, na verdade não é muito interessante para qualquer tipo de análise; mas há também tais casos.
De onde tiram informações sobre nós?
Alguma vez seus velhos amigos de escola, com quem você não conversa há muito tempo, tentaram entrar em contato com você, mas depois essa conta desapareceu? Há pessoas mal-intencionadas que coletam números de telefone: elas analisam amigos (a lista de amigos está quase sempre aberta, mesmo que a pessoa feche seu perfil, ou a lista de amigos pode ser recuperada 'de trás para frente', reunindo todos os outros usuários), pegam algum amigo seu inativo, fazem uma cópia do perfil dele, tentam adicionar você como amigo, você aceita e em dois segundos a conta é excluída; mas a cópia do seu perfil ainda permanece. Assim, na verdade, foi o que aconteceu recentemente, quando 68 milhões de perfis do 'Facebook' foram levados para algum lugar – eles adicionavam a todos como amigos, copiavam essas informações, e até mesmo escreviam mensagens diretas para algumas pessoas, fazendo algo…
As redes sociais são uma enorme fonte de informação; em quase 80% dos casos, a informação sobre uma pessoa específica é obtida não diretamente, mas a partir do seu círculo mais próximo – são diversos conhecimentos indiretos, sinais (chamamos isso de 'algoritmo da Ex-namorada Malvada'), porque uma conhecida minha me levou a essa ideia absolutamente genial. Ela nunca vigiava seu namorado – sempre acompanhava cinco amigos dele e sempre sabia onde ele estava. Isso é, na verdade, um bom motivo para escrever um artigo científico.
Há uma enorme quantidade de bots que fazem várias coisas boas e ruins. Existem os inofensivos, que simplesmente se inscrevem em você para depois divulgar cosméticos; e há redes mais sérias que tentam impor suas opiniões, especialmente antes das eleições. Não sei como é na Bielorrússia, mas em Moscovo, antes das eleições municipais, inexplicavelmente, apareceram muitos amigos estranhos, e cada um apoiava um candidato diferente, ou seja, eles não analisam o conteúdo que consumo – apenas tentam impor alguma reforma estranha, considerando que eu não estou registrado em Moscovo e não vou votar.
Lixo – fonte de informação perigosa
Além disso, existe a "dark web", que não é subestimada, mas todos acham que é um lugar apenas para comprar drogas ou aprender como montar armas. Mas, na verdade, há muitas fontes de dados. Praticamente todas são ilegais (ou, no mínimo, dúbias), porque alguém poderia ter hackeado um site de companhias aéreas e publicado lá. Legalmente, você não pode usar esses dados, mas se você obtiver algum conhecimento deles (como em um tribunal americano) — por exemplo, uma gravação de conversação feita sem um mandado, você não pode usá-la, mas o conhecimento que você obteve dessa gravação você nunca esquecerá — e aqui é mais ou menos a mesma coisa.
Na verdade, isso é uma coisa muito perigosa, então eu sempre brinco, mas é verdade. Eu sempre faço pedidos de comida para a casa vizinha, porque o "Delivery Club" é frequentemente hackeado e realmente tem esses problemas. Recentemente, fiquei muito surpreso: pedi mantimentos, e na caixa que levei para o lixo havia um adesivo colado, que dizia — "Arthur Khachuyan", número de telefone, endereço do apartamento, código da portaria e e-mail. Nós até tentamos negociar com a prefeitura de Moscovo para ter acesso ao lixão: basicamente, ir até o depósito de resíduos e tentar, por pura curiosidade, encontrar alguma menção a esses dados pessoais — fazer algo como uma mini-pesquisa. Mas fomos negados quando souberam que queríamos ir com representantes da Roskomnadzor.
Mas isso é realmente verdade. Você assistiu ao incrível filme "Hackers"? Eles reviravam o lixo para encontrar um fragmento de vírus. Isso também é uma coisa popular — as pessoas, quando jogam algo em fontes abertas, esqueceram disso. Pode ser algum site escolar onde escreveram uma dissertação sobre a supremacia da raça branca, e depois foram para a Duma e esqueceram disso. Casos assim realmente aconteceram.
O que os "unidos" estão curtindo?
Se você acessar o "top" no site "Lifnews"... Meus alunos fizeram uma pesquisa há dois anos: eles pegaram todos os participantes das primárias do "Russos Unidos" (todos enviaram oficialmente suas contas de mídia social ao CEC), e analisaram o que eles realmente curtem – pornografia infantil, lixo, anúncios estranhos de mulheres adultas estranhas... Enfim, as pessoas meio que se esqueceram disso.
Depois, eles escreveram uma carta dizendo que as contas de vinte pessoas foram roubadas. Mas as contas foram roubadas duas semanas atrás, e há oito meses elas as apresentaram ao comitê eleitoral, enquanto os likes foram dois anos atrás... Enfim, vocês entendem, né? Há uma quantidade realmente enorme de informações que podem ser usadas sempre, até mesmo para fins de pesquisa.
Mini off-topic: ontem vi a notícia de que o Roskomnadzor bloqueou uma pesquisa de alunos da "Vyshe" de dois anos atrás. Alguém viu essa notícia? Foi uma pesquisa feita pelos meus alunos: eles pegaram informações do "Tor", do site "Hydra", onde drogas são vendidas (peço desculpas – do "Ramp"), coletaram dados sobre preços em diferentes regiões da Rússia, e fizeram uma pesquisa chamada "Cesta Básica do Festivaleiro". É claro que é algo engraçado, mas do ponto de vista de análise de dados, na verdade, o conjunto de dados é interessante – e depois ainda participei de vários hackathons por mais dois anos. É algo real – há muito conteúdo interessante.
Como o Get Contact "comprou as almas" de usuários curiosos e por que você deve ler o contrato de usuário
Geralmente, quando você pergunta a alguém qual vazamento de dados ele teme (especialmente se a pessoa tiver a câmera web coberta), ele sempre organiza suas prioridades assim: hackers, governo, corporações.
Isso, claro, é uma piada. Mas, na verdade, os analistas de dados ativos e vários pesquisadores de dados roubaram muito mais do que, me parece, assustadores hackers russos, americanos ou qualquer outro (substitua por qualquer um, dependendo das suas crenças políticas). Enfim, geralmente todos têm medo disso – vocês todos com certeza têm a câmera web coberta, não é? Podem inclusive não levantar as mãos.
Mas se hackers fazem algo ilegal e o governo precisa de autorização judicial para obter dados, então esses guys [corporações] não precisam fazer nada, porque eles têm algo chamado acordo de usuário, que ninguém nunca lê na vida. E eu realmente espero que tais eventos façam com que as pessoas leiam acordos. Não sei como é na Bielorrússia, mas em Moscou, no meio daquele ano, houve uma onda do aplicativo “GetContact” (você provavelmente está ciente), quando apareceu um aplicativo desconhecido que dizia: dê acesso ao aplicativo a todos os seus contatos e nós te mostraremos como você está registrado de forma engraçada em cada um deles.
Não apareceu na mídia, mas muitos funcionários de alto escalão reclamaram que estavam recebendo ligações constantemente. Aparentemente, os administradores decidiram procurar na base o telefone do Shoigu, de mais alguém... Volochkova... Uma coisa inofensiva. Mas aqueles que leram o contrato de licença do “GetContact” - lá está escrito: spam em quantidade ilimitada, em tempo ilimitado, venda dos seus dados descontroladamente a terceiros, sem restrições de direitos, de prazo de prescrição e de tudo que se possa imaginar. E na verdade, isso não é uma história tão super rara. O Facebook, enquanto eu estive lá, me mostrava 15 vezes por dia notificações: “E aí, sincroniza os contatos, e eu te acho todos os seus amigos que você tem!”.
As corporações não se importam. Lei Federal 152 e GDPR.
Mas na verdade as prioridades estão na direção oposta, porque as corporações são protegidas pelo direito privado e, portanto, em praticamente todos os casos é impossível provar que estão erradas. E considerando que são grandes, assustadoras e muito caras, isso é praticamente impossível. E se você ainda estiver na Rússia, com uma legislação ultrapassada, tudo fica ainda mais sombrio.
Você sabe qual é a diferença entre a lei russa (que é praticamente a bielorrussa) e, por exemplo, o GDPR? A Lei Federal Russa nº 152 protege dados (é um resquício do passado soviético) – um documento que protege dados de vazamento. Já o GDPR protege os direitos dos usuários – o direito de não perder algumas liberdades, privilégios ou qualquer outra coisa porque seus dados vazaram (eles introduziram esse conceito diretamente no 'data-leak'). E aqui, tudo o que você pode ser responsabilizado é uma multa por não ter um 'Excel' certificado para o tratamento de dados pessoais. Espero que isso mude algum dia, mas acho que não será tão cedo.
Quais são as possibilidades reais de segmentação hoje?
A primeira, talvez assustadora, história que todos sempre pensaram – é a leitura de mensagens pessoais. Certamente há entre vocês alguém que já falou algo em voz alta e depois recebeu publicidade segmentada. Sim, aconteceu com vocês? Levante a mão.
Na verdade, não acredito na história de que o suposto 'Yandex.Navigator' reconhece áudio em tempo real para todos os usuários, porque aqueles que já lidaram um pouco com reconhecimento de voz sabem que: em primeiro lugar, o data center do 'Yandex' teria que ser cinco vezes maior; mas o mais importante, o custo de atrair uma pessoa dessa forma seria enorme (para reconhecer áudio em tempo real e entender o que a pessoa está dizendo). Mas! Existem realmente algoritmos que o etiquetam com base em palavras-chave específicas para, em seguida, realizar alguma comunicação publicitária.
Houve muitas pesquisas realizadas, e eu fiz 100 contas limpas, escrevi algo para alguém em mensagens e depois, de repente, recebi anúncios que pareciam não ter nada a ver com isso. Na verdade, existem duas conclusões aqui. Contra essa história, considera-se que a pessoa apenas entra em uma certa amostra estatística; digamos, você é um homem de 25 anos, que naquele momento deveria encontrar cursos de inglês exatamente quando escreveu para alguém. Pelo menos, o Facebook sempre argumenta assim em tribunal: existe um certo modelo de comportamento que não mostraremos a você, que foi construído a partir de dados que também não mostraremos, temos pesquisas internas que certamente não apresentaremos (porque tudo é segredo comercial); em suma, você entrou em uma certa amostra estatística, então mostramos isso a você.
Como o Facebook irritou a privacidade dos usuários
Infelizmente, isso é completamente impossível de provar, a menos que você tenha alguém dentro da empresa que de alguma forma confirme essas ações. Mas, na lei americana, nesse caso, o contrato de confidencialidade desse funcionário é mais importante do que o desejo dele de ajudá-lo, então ninguém fará isso. Outro ponto interessante – foi há cerca de um ano ou um ano e meio – começou a surgir uma tendência na América, onde as pessoas instalavam uma extensão de navegador para criptografar mensagens do Facebook: você escreve algo para alguém, ele criptografa com uma chave no dispositivo dele e envia um jargão público.
O Facebook processou essa empresa por um ano e meio e não está claro em que base (porque eu não entendo muito bem a lei americana) obrigou-os a remover esse aplicativo e depois fez uma alteração no contrato de usuário: se você olhar, há um ponto que proíbe a transmissão de mensagens em formato criptografado – está descrito de forma tão astuta que não se pode usar algoritmos criptográficos para modificar mensagens – bem, há isso. Ou seja, eles disseram: ou você usa nossa plataforma e escreve em acesso aberto, ou não escreve. E daí surge a pergunta: por que eles precisam de mensagens pessoais?
Mensagens pessoais são uma fonte de informação absolutamente confiável
Aqui está uma coisa muito simples. Todos que lidam com a análise do rastro digital, a atividade humana, tentam usar esses dados para marketing ou algo do tipo, e eles têm uma métrica chamada confiabilidade. Ou seja, uma certa imagem da pessoa – você entende bem, não é a própria pessoa – essa imagem é sempre um pouco mais bem-sucedida, um pouco melhor. Mensagens pessoais são conhecimentos reais que podem ser obtidos sobre uma pessoa, e elas são praticamente sempre 100% confiáveis. Porque é raro que alguém escreva algo enganoso em mensagens pessoais, e tudo isso pode ser verificado muito facilmente – de acordo com outras mensagens (você entendeu sobre o que estou falando). A essência é que o conhecimento extraído dessa forma é quase 100% confiável, por isso todos sempre tentam obtê-lo.
Mas, no entanto, tudo isso, novamente, é uma história muito difícil de provar. E aqueles que acreditam que a ‘Vkontakte’ tem tal acesso para as autoridades em relação a mensagens pessoais – isso não é bem verdade. Se você apenas olhar a história de pedidos judiciais de divulgação de informações – como a ‘Vkontakte’ é muito astuta (neste caso, Mail.ru) para se defender desses pedidos.
O principal argumento deles é sempre: por lei, as autoridades precisam justificar por que exatamente precisam de acesso a mensagens pessoais. Normalmente, se for um assassinato, o investigador sempre diz que é provável que a pessoa tenha mencionado onde escondeu a arma (nas mensagens pessoais). Mas nós sabemos que nenhum criminoso sensato jamais irá escrever no ‘Vkontakte’ para seus cúmplices onde escondeu uma arma de fogo. Mas essa é uma das justificativas comuns que os funcionários usam.
Aqui está outro exemplo aterrador (me pediram para trazer exemplos assustadores hoje) – sobre a Rússia (espero que na Bielorrússia isso não aconteça): segundo a lei, o investigador precisa ter motivos suficientes para que o operador revele essa informação. Naturalmente, em nenhum lugar esses parâmetros confiáveis são descritos (quais são e em que forma eles devem estar), mas na Rússia há um número crescente de precedentes onde para o tribunal esse motivo aparece se houver um modelo que previu um certo comportamento, bom ou ruim.
Isso significa que ninguém pode ser preso (e isso é bom) por ter caído em uma amostra estatística de assassinos de sangue puro – e isso é bom, porque viola a presunção de inocência; mas há precedentes onde os resultados de tais previsões foram utilizados para obter autorização judicial para coletar dados. Não só na Rússia, a propósito. Isso também existe na América. Lá, o "Palantir" já avalia todo mundo, essas coisas são utilizadas. Uma história assustadora.
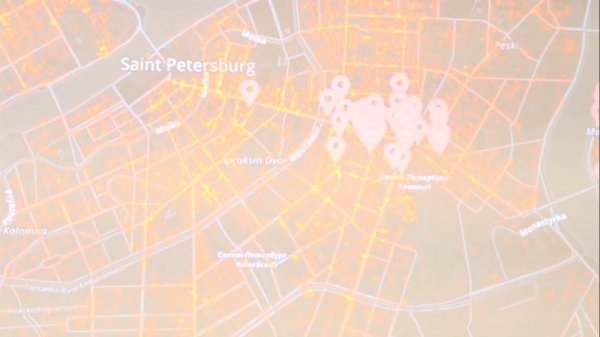
Isso é uma pesquisa que eu fiz. Fizemos algo assim: caminhamos por Petersburgo, em pontos verdes escrevíamos algumas mensagens-chave para amigos com contas "limpas" – tipo "quero tomar um café", "onde comprar detergente para lavar roupa?" e assim por diante. E depois, recebíamos anúncios geolocalizados. De que maneira mágica… Ou como diziam: "Coincidência? Não acho!" Essas são mensagens pessoais do "V Kontakte". Que Mail.ru me perdoe, mas é assim. Qualquer pessoa pode repetir essa experiência.
Aliás, a esse respeito, quando escrevemos uma reclamação ao suporte, o Mail disse que havia pontos de wi-fi que capturaram seu endereço MAC. Isso também acontece.
Métodos de obtenção e opções comuns de "vazamento" de dados pessoais
A próxima história é a extração de conhecimentos adicionais, dos quais eu realmente toquei em um pedaço. Na verdade, um perfil preenchido de uma pessoa nas redes sociais carrega cerca de 15-20% do conhecimento real que o operador de dados mantém sobre ela. Toda a outra história vem de coisas muito interessantes. Por que, você acha, o "Google" desenvolve fortemente bibliotecas para visão computacional? Em particular, foram um dos primeiros a desenvolver bibliotecas especificamente para análise e categorização de objetos - não importa se ao fundo, ao primeiro plano, onde quer que seja. Porque isso é uma enorme fonte de informações adicionais sobre qual é o apartamento de uma pessoa, carro, onde ela mora, itens de luxo…
Houve uma série de vazamentos "hacker" quando redes neurais treinadas do "Google" foram expostas (não sei de quem eram, mas mesmo assim). Havia muita coisa interessante sobre o tamanho dos seios, volume da cintura - o que as pessoas tentavam descobrir sobre os outros com base na análise de fotos. Porque, quando uma pessoa tira uma foto, ela não está sempre pensando sobre o quanto de informações interessantes podem ser extraídas dela? E quantos já postaram fotos dos passaportes dos recém-nascidos na Rússia? Ou: "Uhul, meu pequeno recebeu visto"! Isso é realmente uma dor da sociedade moderna.
Um pequeno off-topic (hoje vou compartilhar fatos com vocês): em Moscovo, o vazamento mais comum de dados pessoais são os serviços públicos, quando uma lista de devedores é pendurada na porta, e esses devedores acabam processando porque seus dados pessoais foram expostos ao público sem seu consentimento. E se isso acontecer com você… A questão é que a pessoa, quando faz algo, não sabe o que havia naquela fotografia e o que não havia. Hoje em dia, há muitos números de carros.
Uma vez realizamos uma pesquisa – tentamos entender quantas pessoas tinham fotos de carros abertas (elas têm, por consequência, infrações e assim por diante) – o que, infelizmente, só podia ser feito com vazamentos de bases de dados do Detran, onde apenas o número está disponível (informação não muito confiável), mas também foi interessante.
Sua próxima publicidade depende de como você "consumiu" a anterior.
Esta é a primeira história. A segunda história refere-se aos modelos de comportamento, ao conteúdo que uma pessoa consome, porque uma das métricas mais importantes que as redes sociais tentam construir sobre você é como você interage com a publicidade. Por mais precisos e "incríveis" que sejam os algoritmos, e por mais maravilhosamente que funcionem as inteligências artificiais, a prioridade real de uma rede social sempre será ganhar dinheiro. Portanto, se uma hipotética "Coca-Cola" chegar e disser: "Quero que meu post seja visto por todos os residentes da Bielorrússia" – eles o verão, independentemente do que os algoritmos pensam sobre essa pessoa ou como ela deve ser segmentada. Você provavelmente já recebeu publicidade que, além de ser supersegmentada, não tem qualquer relação. Porque por essa publicidade sem relação foi pago muito dinheiro.
Mas uma das principais métricas é entender com qual conteúdo você interage melhor, ou seja, como você reage a ele, para que possam mostrar a você esse tipo de publicidade. E, consequentemente, essa é a métrica de como você interage com a publicidade: quem a bloqueia, quem não a bloqueia, como a pessoa clica, se ela lê apenas os títulos ou mergulha completamente no material; e, em seguida, com base nisso, continuar a mantê-lo no que agora é chamado de "bolha de filtros", para que você continue interagindo com esse conteúdo.
Se algum dia você estiver interessado, tente bloquear toda a publicidade das redes sociais por um longo período, talvez uma semana ou um mês: se um anúncio aparecer, você o fecha. Se você analisar isso e colocar em um gráfico, a história será interessante: se você bloquear a publicidade por uma semana, na semana seguinte eles a mostrarão a você em uma versão intensificada e de diferentes categorias; ou seja, se você gosta de cães e começarem a mostrar publicidade sobre cães – você bloqueia todos os anúncios sobre cães, e a partir daí eles começarão a lhe mostrar uma variedade de coisas de várias categorias para tentar entender o que você realmente precisa.
E depois, no final, eles vão simplesmente desistir, te marcarão como alguém que não interage com anúncios, colocarão um 'X' em você e a partir desse momento você começará a ver anúncios exclusivamente de marcas ricas. Ou seja, nesse momento você verá apenas anúncios de 'Coca-Cola', 'Kit Kat', 'Unilever' e de todas as pessoas que 'dispendem' uma enorme quantidade de dinheiro, porque precisam de visualizações. Durante um mês, faça um experimento: uma ou duas semanas bloqueando todos os anúncios, depois veja tudo e bloqueie, – no final, você verá apenas anúncios, como depois se descobre (e dizem as agências de publicidade), apenas de clientes que pagam por visualizações, porque não é possível entender como você interage com esses anúncios.
Pornô é frequentemente assistido por aqueles que tendem a mergulhar profundamente no conteúdo.
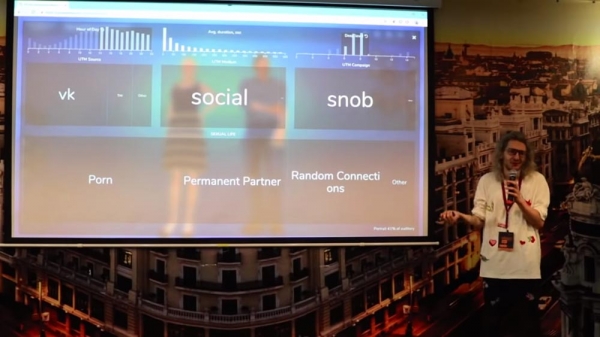
Portanto, aqui temos uma história sobre todo tipo de rastreamento de comportamento. Tenho um exemplo interessante – visitantes de um site governamental. O mais engraçado é que quanto mais profundidade de visualização as pessoas têm, mais essas pessoas preferem assistir pornô a relacionamentos tradicionais. Desculpe por falar tanto sobre isso, mas na verdade tenho um ótimo relacionamento com o 'Pornhub', e sempre é uma pesquisa interessante, porque é um tema que parece proibido, mas revela muito sobre a pessoa. E os próximos pontos decorrentes disso sobre a entrega de tráfego... Ainda vamos nos lembrar do 'Pornhub'!
O que são considerados dados pessoais e é possível desbloquear um 'iPhone' com um modelo 3D do rosto?
O meu favorito é a contornada da lei de proteção de dados pessoais. Se você ler a documentação técnica do próprio 'Facebook', que forneceu alguns documentos internos (por exemplo, para o tribunal), lá você não encontrará menções a reconhecimento facial ou análise de voz. Haverá formulações muito complexas que nenhum advogado qualificado encontrará dentro da legislação. Aqui na Rússia funciona mais ou menos da mesma forma – vou te mostrar uma coisa agora.
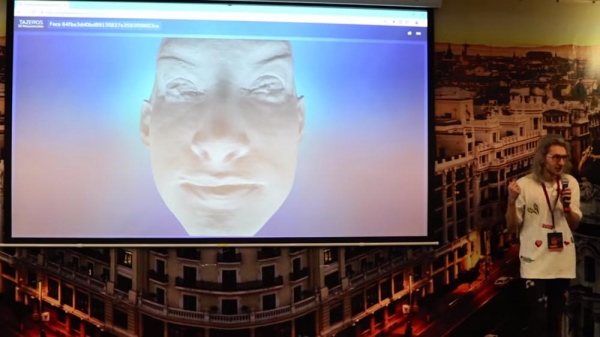
O que você vê aqui? Qualquer pessoa normal diria que é um rosto. Aliás, essa é a Sasha Grey, se não me engano. Juridicamente, isso é uma matriz de alguns pontos tridimensionais, dos quais aqui existem 300 mil. Se isso é bom ou ruim, mas pela lei isso não é considerado dados pessoais. De modo geral, a RKN da Rússia não considera uma fotografia uma informação pessoal – considera dados pessoais apenas se houver algo mais ao lado (por exemplo, nome completo ou número de telefone), e essa fotografia, sozinha, não significa nada. Assim que a lei sobre biometria entrou em vigor, e os dados biométricos foram equiparados a dados pessoais (de uma forma muito resumida), todos começaram a dizer: isso não é dado biométrico, é um conjunto de pontos! Especialmente se tomar essa matriz de pontos e realizar uma transformação de Fourier direta ou inversa, de alguma forma você não pode desanonimizar a pessoa a partir dessa transformação, mas pode identificá-la. Teoricamente, essa lei não infringe nada.
Eu também fiz outra pesquisa: é um algoritmo que constrói uma reconstrução tridimensional do rosto a partir de fontes abertas – pegamos uma conta do Instagram e, depois, podemos imprimir o rostinho em uma impressora 3D. Para quem se interessar, eu tenho um link disponível publicamente; se por acaso alguém quiser desbloquear um 'iPhone' de alguém... Brincadeira – não dá para desbloquear o 'iPhone', a qualidade é reduzida.
Um perfil fechado é uma vantagem para a segurança.
Essa é a primeira coisa, e a segunda... Eu já mencionei que a informação geralmente é obtida do entorno do usuário. Esta imagem eu desenhei em 2017: o usuário médio das redes sociais russas – ele está por dentro, tem em média 200-300 amigos, seus amigos e os amigos dos seus amigos.
Obrigado às redes sociais por introduzirem algoritmos de feeds 'inteligentes', que supostamente aumentam a probabilidade de você se deparar com algum conteúdo interessante. Esse número de pessoas pode, a qualquer momento, ver o conteúdo que você produz, mesmo que sua conta esteja restrita apenas aos níveis mais altos de privacidade (apenas para amigos dos amigos e assim por diante). Aqui estão os amigos dos amigos:
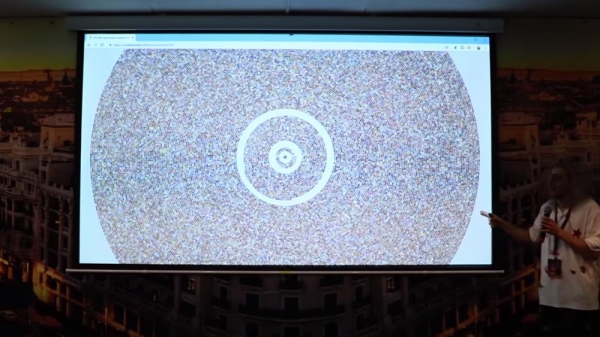
Se alguém pensa que ao escolher "amigos de amigos" em "Minhas postagens" no VK, três apertos de mão representam cerca de 800 mil pessoas, o que de fato não é pouco, mas depende do seu conteúdo. Talvez você esteja fazendo algumas transmissões impróprias e todos esses amigos de amigos possam interagir com esse conteúdo. Alguém deles pode compartilhar algo, pois todos têm um feed de curtidas que, na verdade, provavelmente será cancelado, porque não é uma coisa muito apresentável. Portanto, a qualquer momento, o conteúdo pode aparecer em outro lugar.
No ano passado, o VK lançou perfis superprivados, mas até agora um número muito pequeno de pessoas os utilizou (não vou dizer qual é, mas é pequeno!). Talvez, algum dia, as pessoas percebam isso – na verdade, eu espero sinceramente por isso. Todas as pesquisas estão sempre voltadas para fazer as pessoas entenderem a magnitude dos problemas. Porque, enquanto algo realmente terrível não atingir alguém em particular, eles nunca pensarão sobre isso. Vamos em frente.
As organizações governamentais não sabem o que são dados pessoais e não se apressam em dar uma definição.
Qualquer especialista em direito na área de dados pessoais sempre diz o seguinte: nunca se deve combinar diferentes fontes de dados, pois aqui estão e-mails (são dados pessoais com alguns identificadores anônimos), e aqui – nomes e sobrenomes… Se tudo isso for combinado, parecerá que se tornam dados pessoais. Na verdade, seria correto abordar esse tópico primeiro, mas eu acho que você já está imerso nele e ciente, talvez saiba como a lei funciona.
Na verdade, ninguém sabe o que são dados pessoais. Uma concepção importante! Quando vou às instituições governamentais, digo: "Uma garrafa de conhaque para quem disser o que são dados pessoais". E ninguém consegue dizer. Por quê? Não porque sejam estúpidos, mas porque ninguém quer assumir a responsabilidade. Porque se o Roskomnadzor disser que isso é dado pessoal, amanhã alguém fará algo e eles serão considerados responsáveis; e eles são órgãos do poder executivo e, na verdade, não devem se responsabilizar por nada.
A questão é que a lei estabelece claramente que dados pessoais são aqueles que permitem identificar uma pessoa. E lá é dado um exemplo: nome, endereço residencial, número de telefone. Mas nós sabemos que é possível identificar uma pessoa também pela forma como ela pressiona os botões, como interage com a interface e por outros parâmetros indiretos. Se alguém tiver interesse: praticamente em todas as áreas existem inúmeras brechas.
Identificadores que nos revelam
Por exemplo, todos começaram a colocar pontos para captar endereços MAC (já se depararam com isso?) – fabricantes de equipamentos móveis, espertos (ou, não sei, gananciosos), como Apple e Google, rapidamente introduziram algoritmos que emitem um endereço MAC aleatório, para que você não possa ser identificado enquanto anda pela cidade enviando seu endereço MAC a todos. Mas pessoas inteligentes ainda pensaram em outra história.
Por exemplo, você pode obter uma licença de operadora de telefonia móvel; ao obter essa licença, você terá acesso a uma coisa chamada protocolo SS7, pelo qual você verá algo do sinal das operadoras móveis; lá existem muitos identificadores que não são dados pessoais. Antes, isso era o IMEI, e agora – literalmente alguém tirou da língua e decidiu implementar na Rússia (uma iniciativa desse tipo) uma base unificada desses "imeis". Ela parece existir, mas mesmo assim.
Há também, por exemplo, muitos identificadores – como o IMCI (identificador de equipamento móvel), que não é dado pessoal e não está ligado a outras coisas e, consequentemente, pode ser mantido sem qualquer perseguição legal, e depois ser trocado com alguém, para que você possa se comunicar com a pessoa.
A cultura de trabalho com dados pessoais está em um nível baixo
Em resumo, a questão é que todos estão agora muito preocupados com a combinação de dados de um com outro, e a maioria das empresas que fazem essa combinação, às vezes, nem pensa sobre isso. Por exemplo, um banco veio, assinou um acordo de confidencialidade com uma empresa que faz scoring, e entregou a ela 100 mil de seus clientes...
E nem sempre há uma cláusula sobre a transferência de dados para terceiros neste banco. Esses clientes aceleraram alguma coisa, e não está claro para onde essa base foi ou não foi - na maioria das empresas na Rússia, não há cultura de exclusão de dados... - certamente essa planilha ficará em algum lugar no computador de uma secretária.
Nossos dados podem ser vendidos a cada compra na loja
Existem muitas esquemas que parecem ser legalmente questionáveis (ou seja, legais). Por exemplo, a seguinte história: dos 15 maiores bancos russos, apenas dois são propriamente um gateway de SMS - 'Tinkoff' e 'Alfa', ou seja, eles mesmos enviam suas mensagens. Outros bancos usam gateways de SMS para enviar mensagens aos clientes finais. Esses gateways quase sempre têm o direito de analisar o conteúdo (como por questão de segurança e alguns dados próprios) para depois vender estatísticas agregadas. Esses gateways 'trabalham' com operadores de dados fiscais, que operam recibos.
E acontece o seguinte: você vai ao caixa, o operador de dados fiscais (se deu ou não seu número de telefone - de alguma forma está vinculado lá)... você recebe uma mensagem no seu número de telefone, o gateway dessas mensagens vê os últimos 4 dígitos do cartão e o número do telefone. Sabemos em que momento você fez a transação pelo operador de dados fiscais, e nas mensagens sabemos (agora já sabemos) a qual número chegou a informação sobre o débito de uma certa quantia com os últimos quatro dígitos do cartão. Os quatro últimos dígitos do cartão não são identificadores e não violam a lei, pois não é possível desvendar sua identidade, e a soma da transação também não.
Mas se você concordou com o operador de dados fiscais - você sabe qual janela de tempo (mais ou menos 5 minutos) essa mensagem deve chegar. Assim, você é rapidamente vinculado ao seu número de telefone no OFD, e seu número de telefone está vinculado a identificadores publicitários, a tudo e todos. Por isso, depois você pode ser rastreado: você foi à loja e ainda recebe algum lixo sem permissão. Acredito que nesta sala deve haver poucos que, ao menos uma vez, tenham feito uma queixa ao FAS sobre spam. É improvável que haja... Provavelmente só eu.
Papéis - uma maneira arcaica, mas eficaz de lutar pelos seus direitos.
Isso funciona muito bem. É verdade, você terá que esperar um ano e meio, mas a FAS realmente fará uma verificação: quem, como e para quem transmitiu os dados, por que e assim por diante.
Pergunta da plateia (daqui em diante – P): – Não há FAS na Bielorrússia. É outro país.
AK: – Sim, eu entendo. Deve haver algum análogo...
A plateia apresenta objeções.
AK: – Certo, mau exemplo, «desculpe». Não importa. Entre meus amigos, não conheço ninguém que realmente saiba sobre a existência de uma história como essa – que você pode ir e escrever, e eles trabalharão por mais um ano.
A segunda história, que também está se desenvolvendo muito na Rússia, mas eu acho que você encontrará um análogo por aí. Eu realmente gosto de fazer isso quando algum órgão do governo não se comunica bem com você, algum banco ou algo assim – você diz: «Dê-me um papel». E escreve no papel: «De acordo com a cláusula 14 da Lei Federal 152, solicito que a coleta de dados pessoais seja feita em formato físico». Não sei exatamente como isso é feito na Bielorrússia, mas com certeza é feito. De acordo com as leis russas, eles não têm o direito de recusar o serviço com base nisso.
Eu conheço muitas pessoas que enviaram pedidos semelhantes para o Mail.ru e pediram que seus dados pessoais fossem registrados em formato físico. O Mail.ru se defendeu disso por muito tempo. Eu até conheço um desenvolvedor do Yandex, que foi alvo de uma brincadeira: eles deletaram sua conta do VK e lhe enviaram uma pilha de capturas de tela impressas, e disseram que iriam enviar capturas de tela sempre que ele quisesse atualizar sua página.
É engraçado, mas mesmo assim é uma alternativa real, se alguém realmente se preocupa com os dados, de um lado... E do outro lado, o mesmo RKN me disse que esse acordo de tratamento de dados pessoais é formal, e a lei prevê ainda várias outras maneiras de dar esse consentimento. E que, por exemplo, fui convidado para este evento, e se, por exemplo, a Human Constanta não puder firmar um acordo de tratamento de dados pessoais comigo de acordo com as leis russas (porque o fato de eu ter vindo e concordado em falar já é um consentimento para o tratamento de dados pessoais), – ainda assim, todos pegam essas permissões em papel. Mas o RKN me disse que, de certa forma, não é um fato que, provavelmente, elas acabarão caindo em desuso.
Espero que nunca criem um operador unificado de dados pessoais na Rússia, porque o que poderia ser pior do que acumular todos os dados pessoais em um único lugar, seria acumulá-los em um local estatal. Porque não se sabe o que pode acontecer com tudo isso.
As empresas compartilham dados pessoais, e as leis regulam isso de forma fraca.
A maioria das empresas troca certos dados e identificadores entre si. Pode ser uma loja com um banco, e depois – um banco com uma rede social, a rede social – com outra coisa... E, no final das contas, essas pessoas acabam acumulando uma massa crítica de conhecimentos que podem ser utilizados de alguma forma, e todos esses dados, na verdade, tentam ser mantidos sob controle. Mas, ainda assim, acabam entrando em algum tráfego de publicidade ou em outro lugar.
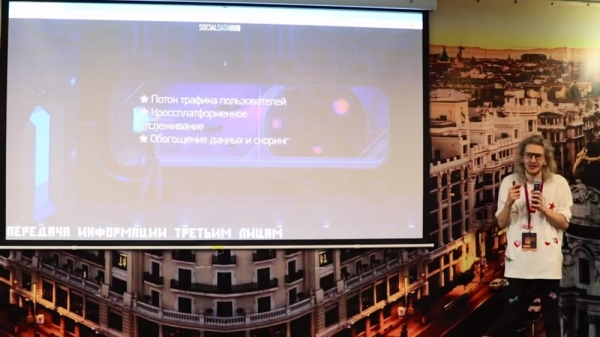
A transmissão de dados para terceiros é a parte mais divertida, porque as leis não descrevem quem são esses terceiros, quem deve ser considerado "terceiro". Isso é, aliás, uma frase muito comum entre advogados americanos – eles chamam isso de Third parties – quem você considera terceiros: avós, bisavós?... Houve um precedente nos Estados Unidos, onde os dados de alguém foram divulgados, a pessoa processou, e conseguiram provar que essa pessoa conhecia o proprietário dos dados através de alguns amigos – um determinado número de apertos de mão, apresentaram algumas estranhas pesquisas sociológicas – e dessa forma conseguiram provar que essas pessoas não podiam ser consideradas terceiros entre si. Engraçado. Mas o fato é que a transmissão desses dados é muito comum.
Mesmo se você entrar em um site que possui um contador para identificação – esse contador tem o direito de transmitir os dados desse tráfego para algum lugar ("Clickstream", proprietários de plataformas de publicidade qualquer que seja, como "Pornhub", por exemplo). "Pornhub", se algum de vocês for desenvolvedor web, – entre e veja quantos pixels de rastreamento estão no site do "Pornhub". Você simplesmente entra e uma enorme quantidade de JavaScript é carregada, tipo para melhorar o funcionamento do site. Na verdade, são definidos cookies de domínio cruzado, não sei o que mais, porque essa informação sempre tem um alto valor no mercado de "clickstream".
A "Facebook" não se mostra transparente e não tem intenções de retirar a máscara
Naturalmente, nenhum dos grandes players revela a quem e como vende os dados. Por causa disso, a Europa, por exemplo, está tentando processar o "Facebook". A razão é que, após a implementação do GDPR, a União Europeia está tentando exigir do "Facebook" a divulgação dos seus algoritmos de revenda de dados para terceiros.
"Facebook" nega fazer isso e afirma publicamente que não o faz, porque são uma "corporação do mundo" (cita-se aqui um trecho de uma carta que eles me enviaram), e que estão "contra o uso nocivo de tecnologias" (especialmente se for para vender reconhecimento facial ao Kremlin). A questão é que o "Facebook" atua de maneira pouco honesta: seu principal objetivo e o que realmente acontecerá assim que esse mecanismo for revelado – poderá-se calcular a margem de lucro real da publicidade, e assim entender o real valor dos anúncios.
Condicionalmente, se o "Facebook" diz que o custo de exibição do anúncio é de 5 rublos, e nós o vendemos por 3 (e, tipo, 2 rublos ficam para nós), e eles, teoricamente, obtêm 5% de lucro com essas exibições. Na verdade, não é 5%, mas 505, porque se esse algoritmo for exposto (quem e como o "Facebook" enviou o "clickstream", dados de visitas, dados de pixel para várias redes de publicidade), ficará claro que eles ganham muito mais do que dizem. E não se trata apenas do dinheiro, mas do fato de que o custo do clique é um rublo, enquanto na realidade – centavos.
Em resumo, a questão é que todos tentam ocultar esse tipo de transferência, seja de tráfego publicitário ou não, mas ela existe. Infelizmente, não há como descobrir isso legalmente, porque as empresas são privadas, e tudo que está dentro delas é seu direito privado e seu segredo comercial. Mas histórias assim frequentemente vêm à tona.
Os traficantes de drogas são previsíveis e se 'entregam' no 'Avito'
A última imagem desta apresentação. Ela é engraçada e mostra que há certas categorias de pessoas que se preocupam muito com seus dados pessoais. E isso é bom, na verdade! Este exemplo é sobre uma categoria de pessoas como os traficantes de drogas. À primeira vista, pessoas que deveriam se preocupar muito com seus dados pessoais...
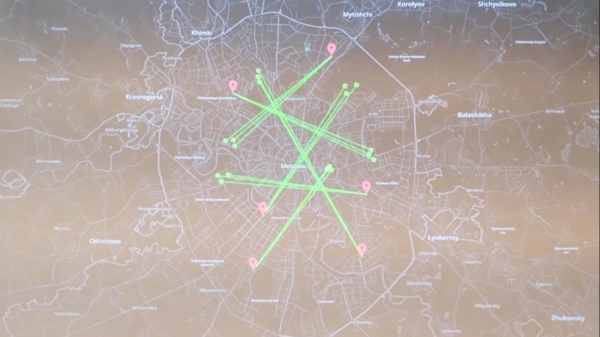
Este é um estudo que foi realizado no início deste ano sob a supervisão de autoridades competentes. Sim, este é um roteiro que recebeu dinheiro para comprar drogas no Telegram e na Tor, mas apenas de pessoas que poderiam ser identificadas.
Na verdade, quase todos os traficantes de drogas em Moscovo são descobertos porque seus números de telefone não estão em fontes abertas, mas cedo ou tarde eles vendem alguma coisa no Avito, a partir da qual é possível entender a localização aproximada dessas pessoas. O ponto é que os pontos vermelhos representam onde as pessoas vivem, enquanto os verdes representam onde vão deixar, sabe-se lá o quê. Essa foi uma das partes do algoritmo que previa a disposição das forças de patrulha, mas esses caras de Moscovo sempre tentam ir de forma diagonal, mais distantes.
Eles acham que se vivem no canto superior esquerdo, devem ir para o canto superior direito, onde com certeza nunca os encontrarão. Digo isso porque, se você está tentando se esconder de algoritmos onipresentes, a melhor estratégia real é mudar seu modelo de comportamento: instalar algum 'Hoster' para randomizar visitas, posses e assim por diante. Pois até existem algoritmos e plugins que mudam o tamanho do navegador por alguns pixels, para que não seja possível calcular a assinatura, o 'fingerprint' do navegador e identificá-lo de alguma forma.
Isso é tudo. Se você tiver perguntas, vamos lá. Aqui está o link para a apresentação.
Pergunta da plateia (P): – Diga-me, por favor, em termos de uso do Tor, em relação ao rastreamento de tráfego… Você recomenda?
É difícil se esconder, mas é possível.
AK: – "Tor"? Não, de forma alguma, em nenhum caso. Eu não sei como é na Bielorrússia - mas na Rússia, de jeito nenhum, é melhor não entrar lá, porque quase a maioria dos "grace nodes" verificados de repente adicionam alguns pacotes ao seu tráfego. Não sei quais, mas se você olhar: existem "nodes" que marcam o tráfego - não está claro quem faz isso, com que objetivos - mas alguém o marca no cabeçalho para que, depois, seja possível entender. Na Rússia, atualmente todo o tráfego é armazenado, mesmo que esteja em forma criptografada, e todos comentam sobre o "Pacote Yarovaya" a respeito de que o tráfego criptografado é armazenado, mas ele permanece marcado, ou seja, não pode ser utilizado, não pode ser decifrado…
Z: – Na Europa, isso já é uma prática há muito tempo, há cerca de dez anos, provavelmente.
AK: – Sim, eu entendo. Todos riem disso - tipo, vocês armazenam https, que é impossível de ler. O conteúdo não pode ser lido, mas é possível entender de onde os pacotes vieram por meio de certos algoritmos - pelo peso dos pacotes, pelo comprimento, e assim por diante. E quando você tem sob controle todos os provedores, tem, respectivamente, todo o equipamento de backbone e todos os registros... No geral, você entendeu o que estou dizendo?
Z: – Qual navegador você recomenda usar?
AK: – Para o "Tor"?
Z: – Não, de forma alguma.
AK: – Bem, eu não sei. Na verdade, eu uso "Chrome", mas exclusivamente porque lá o painel do desenvolvedor é o mais conveniente. Se de repente eu precisar entrar em algum lugar, eu vou a algum café. Na verdade, lá não é bom fazer login com um cartão SIM verdadeiro.
Z: – Você mencionou alguns estudantes. Você dá aulas em algum lugar ou ministra algum curso?
AK: – Sim, temos um mestrado em jornalismo de dados. Nós ensinamos jornalistas a coletar dados e a analisar - eles realizam esses tipos de pesquisa periodicamente.
Não existem aplicativos seguros.
Z: – No "Facebook", no "VKontakte" é inseguro conversar com amigos, para não acabar recebendo anúncios direcionados. E como aumentar a segurança?
AK: A questão é o que você considera um nível aceitável de segurança. Na verdade, a palavra "seguros" não existe. O que importa é o que você aceita como aceitável. Alguns consideram aceitável trocar fotos íntimas através do Facebook, enquanto alguns funcionários de agências de segurança acreditam que tudo o que é falado, mesmo para uma pessoa muito próxima, já é por si só inseguro. Se você não quer que a rede social saiba sobre isso, então sim - é melhor não escrever sobre isso. Eu não conheço aplicativos seguros. Tenho medo de que eles não existam. E isso é normal, considerando que todo proprietário de qualquer aplicativo precisa de alguma forma monetizar, mesmo que esse aplicativo seja gratuito ou uma mídia qualquer. Ele parece gratuito, mas ainda assim precisa viver de alguma forma. Portanto, nada é completamente seguro. Você deve apenas decidir para si mesmo o que te agrada.
Z: E o que você usa?
AK: Redes sociais?
Z: Dos mensageiros.
AK: Dos mensageiros, eu uso o principal mensageiro estatal da Federação Russa – o "Telegram".
Z: "Viber". É seguro?
AK: Olha, eu não entendo muito de mensageiros. Para ser sincero, eu não acredito em segurança, em absolutamente nada, porque seria, talvez, muito estranho. Embora o "Telegram" seja supostamente open source, e seus algoritmos de criptografia tenham sido revelados. Mas também é uma coisa complicada, porque o cliente é "open source", mas ninguém viu os servidores. Acho que não: no "Viber" há muito spam, bots, e assim por diante. Sei lá. Acho que isso tudo não funciona muito bem.
Quem é mais perigoso – as corporações ou o estado?
O apresentador (A): – Eu tenho uma pergunta para você. Veja, você mencionou isso algumas vezes, sobre o estado… Muitas informações – isso não é muito bom… As corporações têm muitas informações. Bem, isso é apenas a vida, certo? Então, de quem devemos ter mais medo – das corporações ou do estado? Quais são as armadilhas?
AK: – Esta é uma questão muito complexa. Faz uma fronteira. Uma barreira ética difícil. Para uma pessoa, se não há nada a temer, se ela não cometeu nenhum crime, na verdade, por que ela precisaria de privacidade? Embora eu não pense assim – é o que o estado acredita. Talvez haja alguma verdade nisso. Ouça, o que mais me assusta são os hackers – algo realmente terrível. Na verdade, a coisa mais horrível que já vi na minha vida (dentro deste contexto): há cerca de um ano e meio, dois anos, pegaram um pedófilo na região de Moscou e, durante a investigação, encontraram em seu computador vários tutoriais sobre Python, scripts, API do VK. Ele juntava contas de meninas, analisava quem estava por perto, recolhia conteúdo que elas… Enfim, você entendeu. Esta é a maior atrocidade que já vi. E é disso que realmente tenho medo, que a qualquer momento alguém possa fazer algo assim.
Mais uma pequena "divagação": no ano passado, a Organização Europeia de Segurança Pública fez um relatório dizendo que o número de roubos de contas bancárias havia aumentado cerca de 20, 25%, quando o segredo da pergunta de segurança era comprometido. Pense agora sobre sua pergunta de segurança no banco e reflita se eu conseguiria descobrir a resposta a partir de fontes abertas. Se lá está o sobrenome da sua mãe de solteira ou seu prato favorito… Em suma, as pessoas analisavam contas e, com base nisso, conseguiam entender o apelido do animal de estimação favorito – algo assim…
Z: – Você mencionou que empresas e corporações coletam as informações necessárias por meio de algoritmos? Você certamente sabe como?
AK: – Havia um movimento de pessoas que, por um tempo, passavam fotos por um filtro especial, para que esse filtro quebrasse a análise de imagens, tornando impossível identificar essas pessoas. Eu dei o exemplo de que o “Facebook” lutou contra a criptografia das mensagens. E se isso surgir e ganhar uma dimensão massiva, com certeza as redes sociais vão lutar contra isso. Além disso, o reconhecimento de padrões está funcionando muito bem agora, e está próximo do nível suficiente para "quebrar" essa foto (para "quebrar" o algoritmo que reconhece esses padrões) – provavelmente, já não será possível entender nada nela.
Todos os tipos de filtros glitch funcionam bem se houver um deslocamento significativo na metade da foto. Sua conta então adquirirá todas as cores de LSD. Teoricamente, não considero muito assustador se o "Facebook", por exemplo, descobrir qual é o meu carro – provavelmente, contanto que eu não faça login no carro através do "Facebook".
A lei do esquecimento funciona, mas não na internet
Z: – Você já encontrou um usuário que o forçou a respeitar seu pedido de exclusão ou acesso? Você manuseia grandes quantidades de dados e, certamente, avisa sobre isso. As pessoas podem entrar em contato com você. Que porcentagem?
AK: – Agora vou contar. Realmente vai ser interessante. Deixe-me calcular quantas pessoas entrarão, porque após um evento sempre 15-20% acessam e preenchem o formulário para exclusão de dados – isso acontece. Realmente é cerca de 7-8% de contas fechadas, que não analisamos, e cerca de 5 pessoas em mil que pedem para excluir seus dados. Isso é muito pouco, mesmo na minha modesta opinião.
O problema aqui é o seguinte: existe uma coisa chamada lei do esquecimento. Mas a lei do esquecimento, pelo menos na Rússia, é aplicada legalmente apenas a motores de busca. Está escrito explicitamente: motores de busca. E mesmo assim – é apenas a exclusão de links para conteúdos, não dos conteúdos em si. Para realmente remover algo da internet, será necessário contornar todas essas fontes, por isso eu, de maneira geral, não acredito nisso. Tentamos avisar os usuários sobre a importância de pensar antes de publicar.
Atualmente, essa porcentagem é muito baixa – 5-7 pessoas em mil. A propósito, sobre a lei do esquecimento: todos conhecem o famoso caso "Sechin contra RBC". A lei do esquecimento funcionou, o artigo foi removido, mas ele existe em toda parte. Você entende que, se algo um dia foi para a internet, ele nunca sairá de lá.
Os usuários são excluídos, mas são identificados pelo comportamento típico.
Z: – Você não acha que as pessoas que excluem suas contas e tentam se tornar um "buraco negro" estarão em uma posição mais desfavorável em relação aos outros agentes econômicos?
AK: – Provavelmente sim — essa situação não será vantajosa para eles mesmos. Há uma série de descontos e ofertas que dependem deles. Mas, teoricamente, se uma pessoa deletar a conta agora... É comum entre vários extremistas que eles deletam a conta e criam um fake, mas continuam interagindo com o mesmo conteúdo — essa pessoa, novamente, pode ser identificada (especialmente se for no âmbito de uma mesma rede social, de um único computador — isso é uma questão); simplesmente pelo padrão de consumo de conteúdo, essa pessoa pode ser encontrada, se essa for a intenção.
Espero que nos próximos 5 anos surja alguma tecnologia de monetização desses dados, quando realmente se possa pagar a uma pessoa — você mesmo paga e não vamos usar seus dados. Mas eu acho que se algum ‘Instagram’ introduzir uma assinatura paga, ninguém vai utilizar, então a alternativa é pagar aos usuários pelos seus dados. Mas isso não será tão cedo, pois o lobby de grandes corporações não permitirá a aprovação de tal lei, embora seria interessante. Mas o problema é que não é possível avaliar o verdadeiro valor dos dados de uma pessoa em um determinado momento.
‘Facebook’ – uma galera cheia de brechas.
Z: – Bom dia. Recentemente surgiu a notícia de que o ‘Facebook’ pretende integrar todos os seus projetos, incluindo ‘Instagram’ e ‘Facebook’, ‘WhatsApp’ e assim por diante. Qual é a sua opinião sobre a questão dos dados pessoais, considerando que agora esses programas estão no meu smartphone como se fossem separados, mas ainda pertencem ao Facebook?.. O que acontecerá a seguir?
AK: – Entendi. Legalmente, eles já pertencem ao ‘Facebook’, e ele pode integrá-los sem controle, então acredito que nada mudará. O único problema é que agora basta hackear um aplicativo para obter tudo de uma vez. E o ‘Facebook’... Espero que eles estejam prestando atenção. Eles realmente têm muitas brechas em todos os lugares.
Recentemente, surgiu uma quantidade enorme de informações sobre isso - sobre vazamentos de dados do 'Facebook'. Isso não surgiu porque o 'Facebook' começou de repente a perder esses dados, mas porque o GDPR agora obriga a empresa a avisar com antecedência. E a maior multa é se ocorrer um vazamento e a empresa omitir isso, e por isso o 'Facebook' agora está falando sobre isso. Isso não significa que antes não houvesse esses vazamentos de dados.
Z: – Olá. Eu tenho uma pergunta sobre armazenamento de dados. Atualmente, cada estado está introduzindo leis sobre como os dados dos cidadãos devem ser armazenados no território desse estado. Que condição precisa ser cumprida para que essa lei seja respeitada, para um aplicativo internacional?.. Por exemplo, o 'Facebook': a base de dados é uma só...
Como fazer isso para respeitar essas condições?
AK: – Ouça, do ponto de vista jurídico, basta alugar um servidor nesse país e colocar algo nele. O problema é que não há um órgão de controle competente. Os dados do 'Facebook' não estão na Rússia. O Roskomnadzor tem tentado, tentado… O 'Facebook' tem alguns servidores onde está a interface desse mesmo 'Facebook', e é impossível verificar onde, de fato, os dados estão e como são sincronizados.
Z: – Verificar o tráfego?
AK: – Verificar o tráfego? Sim. Mas o tráfego pode eventualmente ir para algum ponto de saída principal. Além disso, entre os servidores pode haver algo como uma VPN ou outra coisa. Teoricamente, é impossível controlar que, digamos, um administrador de sistema, em um belo dia, não acesse esse servidor e não retire algo de lá. Ou seja, essa lei não foi feita para proteger dados, mas para que as empresas abrissem representações, pagassem impostos e armazenassem fisicamente no território do país. Mas, na minha opinião, é uma iniciativa bastante estranha, para ser honesto.
Z: – Então, basta verificar a interface de fato?
AK: Alguém pode vir e verificar se os seus dados estão lá. Mas você pode mostrar algum 'Excel', e ninguém poderá verificar isso; é improvável que alguém vá checar. Agora, simplesmente olham pelos endereços IP: se o IP associado ao domínio está no território do país — e não verificam mais. Agora, provavelmente virão me verificar.
Não existem serviços em que se pode confiar 100%, mas pessoas honestas não têm nada a temer.
Z: – Esta notícia foi amplamente divulgada: um cara da Microsoft fez um serviço para verificar suas…
AK: – Algo como: seus senhas vazaram? Na verdade, após as vazamentos no Facebook, o próprio Facebook sempre lança alguns sites de backup onde você pode verificar se seus dados foram expostos — novamente, isso é exigido pelo GDPR. Ou seja, se você não fizer algo assim, a situação não será boa para você. Portanto, todos agora apresentam esses projetos como "essa é nossa iniciativa"; na verdade, a lei exige isso. É algo realmente incrível, mas eu não confiaria muito em serviços de verificação se você precisar enviar algo mais complexo do que sua senha, porque muitas pessoas têm senhas iguais.
Z: – Você simplesmente insere o e-mail e já informam quantas vezes ele foi comprometido…
AK: – Na verdade, eu não confio muito nessas coisas, porque é muito fácil vincular você a esse navegador, a uma conta real. Especialmente se você estiver usando serviços das mesmas pessoas que lançaram esse site. Isso foi como no ano passado, quando o Facebook disse: se suas fotos íntimas vazaram para o Facebook, envie-as para nós e verificaremos onde foram mencionadas.
Não sei quem foi o responsável por essa péssima ideia na equipe do Facebook, mas isso realmente aconteceu. Eles queriam comparar se ninguém havia enviado suas fotos nuas em mensagens pessoais. Em princípio, isso tem boas intenções, mas é bastante estranho. Eu não confiaria nisso.
Z: – E mais uma pergunta. Para o usuário comum, quais são os riscos de vazamentos? Os riscos de danos causados por vazamentos.
AK: – Eu entendi. Depende dos dados que você armazena. Eu acho que não são muito altos. O pior é se e-mails e senhas vazarem, e você usar a mesma senha em todos os lugares — então sim. Eu realmente acho que os usuários não têm muito com o que se preocupar. Mas, claro, a menos que eles estejam armazenando algo inapropriado no Gmail. Há muitos exemplos disso.
A história mais conhecida é a do "Google", quando uma menina foi sequestrada em Utah, e não conseguiram encontrá-la. Em um certo momento, os sequestradores enviaram fotos dela em um anexo comprimido. E o "Google", ao escanear esse anexo, descobriu sinais de pornografia infantil. Todos foram encontrados. E eles ainda conseguiram processar o "Google" por violação de privacidade. Esse processo levou bastante tempo. Mas, no entanto, eu acho que o usuário comum não tem motivo para se preocupar, desde que não divulgue, digamos, seu passaporte em acesso aberto. É uma história dupla - depende dos dados e do usuário. Pode ser que agora não haja problema, mas em 15 anos, quando ele se tornar algum funcionário público, certos materiais podem voltar à tona.
Como é trabalhar com o governo?
Z: – Obrigado. Você falou um pouco sobre como realiza pesquisas para o governo, órgãos estatais, serviços, e trabalha com eles. Poderia contar um pouco mais sobre alguns projetos atuais? Ou até mais, se puder, sobre... Duas perguntas: a primeira - projetos atuais, e a segunda - houve alguma proposta desse tipo por parte dos serviços governamentais...
AK: – Impróprias!
Z: – Sim. Quando você pensou: talvez não devesse fazer isso.
AK: – Vou lhe contar. Eu conto isso a todos. Tive uma longa discussão no "Twitter" com essa pessoa. Da equipe do Milonov, me enviaram uma pergunta no Twitter sobre buscar professores que assistem a pornô gay. Nós imediatamente dissemos que não. Mas existem, cartas chegam com frequência, e isso está frequentemente relacionado a opositores e manifestações. Não nos envolvemos com esse tipo de coisa, já estamos sendo atacados o suficiente. Não me envergonho disso.
Nossa política em relação ao governo é a seguinte: desenvolvemos software, software para reconstrução tridimensional, reconhecimento facial, análise de dados. O que exatamente eles fazem é muito difícil de dizer, mas entre os modelos estão a previsão de crimes, coisas relacionadas à segurança pública dentro da cidade, movimentação de pessoas, geomarketing e assim por diante. Desde a localização de objetos no ambiente urbano até a identificação de pedófilos, estupradores, maníacos e caras desagradáveis.
Juro, não estávamos lidando com opositores. Talvez não nos digam isso na cara. Na verdade, é um problema muito grande – a colaboração com os 'estatais', porque nem sempre explicam qual é a tarefa. Você ouvirá: faça um software para identificar donas de casa, mas na verdade, eles têm planos diferentes com isso – tudo quebra lá.
Além disso, o governo é um cliente muito interessante e estranho, que constantemente tenta inserir algumas economias na sua pesquisa, e muitas vezes suas abordagens e entendimento de aprendizado de máquina são muito superficiais. Por exemplo, eu tenho uma palestra separada sobre erros de aprendizado de máquina. Sempre dou o exemplo de quando fizemos um sistema de previsão de crimes na região de Moscovo, o cliente disse: onde se vendem melancias, por favor, aumente o coeficiente em quatro vezes. E depois, na verdade, descobriu-se que os locais de venda de melancias não eram de forma alguma problemáticos. Isso é apenas um erro do que uma pessoa traz de seus próprios pensamentos.
Resumindo, o governo é um cliente legal, há muitas tarefas interessantes. A maioria se resume a modelos como esse de previsão de algo. Na maioria das vezes, trata-se de alguma infraestrutura urbana.
Z: – Existem fontes onde eu possa acompanhar suas pesquisas? Há bastante informação. Pelo que entendi, muito disso ainda ficou de fora. Suas páginas, algo mais...
AK: – Não tenho páginas pessoais.
Z: – Provavelmente, no Facebook já fecharam suas contas?
AK: – Há cerca de quatro meses houve uma história: eles nos enviaram grandes cartas, dizendo que 'vocês são desagradáveis, vendem tudo para o Kremlin, violam todas as regras do Facebook'. Até enviaram uma carta para o meu cachorro: 'Olá, Mars, o corgi azul, você está coletando dados!' e assim por diante. Ouçam, estamos passando por um rebranding agora. Daqui a duas ou três semanas, nosso site e tudo será atualizado. Acompanhem isso. Mas somos muito preguiçosos nisso.
Como se pode determinar a confiabilidade de uma VPN?
Z: – Você disse que entraria em um café, sem se identificar lá com seu número de telefone. Mas com qual?
AK: – Não se pode dizer – sob outra identidade, porque isso é um chamado a violar as regras de identificação. Não, não, não. Estou brincando. Atualmente, praticamente todos os cafés identificam tudo que aparece – não é apenas o número de telefone, há uma quantidade de pixels, a identificação do dispositivo, o endereço MAC e o que mais não há, para que isso possa ser usado – desde fins publicitários até atividades de investigação. Portanto, é preciso ter muito cuidado com essas coisas. Você pode não só escrever algo, mas alguém do seu dispositivo pode escrever, e então algo pode acontecer.
Você pode ter visto a história sobre a investigação atual, como (na Bielorrússia, aliás, também) contas do Facebook estão sendo alugadas, tipo para propaganda de cassinos. Mas, na verdade, não se sabe para que, e ainda dão acesso ao computador. É exatamente desse tipo de coisas que você deve se afastar ao máximo. Se você decidir escrever algo anonimamente de algum lugar… Eu iria a um café e ligaria um VPN de qualidade. Mas, na verdade (novamente, não estou apontando para ninguém), quando você estiver usando uma conta via VPN, verifique a quem pertence esse VPN, qual empresa, quem é o proprietário dessa empresa, e assim por diante. Porque a maioria dos jogadores do mercado de VPN não são exatamente boas pessoas.
Bem, na Bielorrússia isso não é relevante. Na Rússia, um bom VPN é verificado se azino777 está bloqueado ou não. Porque, se não estiver, há uma grande chance de que esse serviço de VPN seja fechado em uma semana. Assim, verifique tudo.
Sobre a autoexclusão de mensagens
Z: – Você falou tanto sobre mensagens pessoais que as redes sociais leem… Mas, por exemplo, o Facebook tem mensagens secretas que podem ser designadas (além de ainda serem criptografadas) para destruição. Como você pode comentar isso?
AK: – Não posso comentar. Em primeiro lugar, não sou um super especialista em criptografia, e em segundo lugar, o problema aqui é que ninguém viu os servidores do Facebook, ninguém sabe como tudo isso funciona. Teoricamente, em alguma especificação está escrito que é criptografia de ponta a ponta, mas pode não ser bem assim, ou pode ser de ponta a ponta, mas com algumas falhas ou outra coisa. Esse tipo de recurso vale a pena usar se você tem medo de que a pessoa a quem você enviou isso tente fazer algo em algum momento.
No Telegram, há uma função conveniente para enviar fotos íntimas que se auto-excluem: quando você tenta tirar uma captura de tela, ela é automaticamente deletada. No iPhone, surgiu uma função de gravação de vídeo da tela, e você pode gravar vídeos da tela, e assim por diante... Muitas vezes, me enviam materiais com essa função (auto-exclusão) – eu nunca entendo por quê. Posso baixar na hora! Isso tudo fica a seu critério.
Classificação social na China: mitos, realidade, perspectivas
P: – Na verdade, eu abuso um pouco, embora não precise de VPN (por sinal, temos uma VPN confiável). E a questão sobre ética. Temos um excelente amigo do Cazaquistão, que também trouxemos para uma palestra. Certa vez, estávamos em uma conferência, onde falavam sobre várias coisas, e ele disse (ele trabalha com cibersegurança, ou seja, com segurança de engenharia pura, uma pessoa interessada em soluções técnicas): "Olha, voltei da China. Eles estão fazendo uma coisa incrível – classificação social." Você, por acaso, pesquisou sobre isso, como funciona para eles?
AK: – Nós vendemos scoring na Rússia, eu sei muito sobre isso.
P: – Então, aqui está minha pergunta: você poderia falar mais sobre isso – sobre o que pode nos esperar no futuro. Mas há também uma questão sobre ética. Ele falou tão alegremente: "Uma solução de engenharia interessante!" Você tem seu próprio código de ética?
AK: – Sim, aliás, temos. Introduzimos há dois anos – logo após a história com Milonov, decidimos de alguma forma classificar esses projetos. Voltando à classificação: é uma das questões super populares, porque a mídia demoniza muito essa história – que não deixam as pessoas saírem do país, matam com laser da Lua. Estou trazendo para vocês, novamente, soluções de engenharia...
Se você começar a investigar essa história e olhar quais parâmetros estão incluídos nesse ranking social, você entenderá: ele inclui pensões alimentícias em atraso, antecedentes criminais, histórico de crédito, ou seja, do ponto de vista da engenharia, é realmente impressionante. Você vive sem infringir a lei, vive bem – recebe uma taxa de crédito baixa. Você tem um trabalho social importante (por exemplo, professor) – recebe uma moradia decente. Isso inicialmente deixou todos confusos, porque circulou a história de que, se você escrever mal sobre o presidente, seu ranking vai cair. Embora não houvesse provas. Para defender o ranking, vou dizer, contra o ranking vou dizer que ninguém viu o algoritmo, quais parâmetros são realmente utilizados.
Depois surgiu a história de que mais de um milhão de pessoas foram impedidas de sair do país, com a saída proibida. Na verdade, isso não é uma formulação completamente precisa. Quando você obtém um visto (por exemplo, para a Europa), o visto é concedido com base na premissa de "70 euros por dia" (algo assim); se você não apresentar um comprovante de renda, seu visto será negado. Na China, o Ministério das Relações Exteriores local decidiu ir um passo além: simplesmente alertou as pessoas que não têm dinheiro suficiente de que, se quiserem viajar para o exterior, terão de se preparar, pois não terão fundos suficientes. Como resultado, tudo isso foi dirigido à ideia de que os pobres não podem sair do país. É uma questão ética complicada, que beira a presunção de inocência-culpa, mas de fato não posso emitir um julgamento.
As pessoas matam, e não as armas.
O principal a entender: todos esses algoritmos que a sociedade critica – o problema não está nos algoritmos. Os algoritmos apenas permitiram analisar rapidamente um grande "volume" de pessoas, e elevaram essa questão social. Ou seja, o bot da "Microsoft", que aprendeu a partir de tweets e se tornou racista – não é culpa do bot, mas dos tweets que ele leu. Ou a empresa que decide construir um modelo do funcionário ideal, analisando os atuais, e conclui que é um homem branco com ensino superior.
Isso não é um modelo – racista, sexista ou algo assim; são pessoas que contrataram essas pessoas (se estavam certas ou erradas – isso não importa). Tudo isso beira a ideia de que a inteligência artificial é má, ruim e vai destruir o mundo, mas na verdade... Se agora, por exemplo, o governo russo aprovar uma lei que proíbe a educação gratuita para opositores, e desenvolver um software que identifica e os priva dessa educação – não será o algoritmo que será culpado. Embora ninguém apoie essa minha concepção, porque – quando eu digo que não é a arma que mata pessoas, mas as pessoas –
Em geral, é uma solução de engenharia realmente incrível. É preciso entender por que isso, por exemplo, não vai acontecer na Rússia. Em [Bielorrússia] isso não vai acontecer, porque vocês são um estado europeu, e tudo está indo bem. Na Rússia isso não acontecerá por várias razões: em primeiro lugar, não temos o mesmo nível de confiança na polícia que na China; estamos longe de ter o mesmo nível de digitalização. Na China, por que tudo funcionou? Porque o governo: eles têm – medicina digital, seguros digitais, polícia digital. E alguém inteligente pensou: vamos juntar tudo isso e fazer – essencialmente é um programa de fidelidade. Lá, há mais vantagens do que desvantagens.
Portanto, sim – eu acho que isso não será implementado na Rússia. Primeiro, é preciso digitalizar todo o Ministério da Saúde (e isso é uma tarefa de 50 anos) – alguém terá que dedicar a vida a isso, e naturalmente ninguém fará. Por outro lado, os bancos russos estão na vanguarda do mundo em termos de scoring de pessoas, eles fazem coisas incríveis: 'Ah, você é homem? Curtindo jovens mulheres? Aqui está um cartão de crédito para sua amante.' Isso é muito avançado. Por exemplo, nos Estados Unidos, em praticamente todos os lugares, esse tipo de scoring é proibido, porque existem leis que obrigam o banco a explicar por que: 'Ah! Porque a empresa Social Data Hub armazena o histórico há 10 anos, e isso – isso e isso foi revelado sobre você!' E então você pode processar ambos! Mas aqui não temos histórias semelhantes.
Por que estão silenciando as estatísticas?
Eu apoio, em princípio, a avaliação de risco, desde que não seja uma história "totalitária". Mas a questão é que é impossível prever ou avaliar. Essa é a parte mais difícil da ética dos grandes dados – prever o efeito social que ocorrerá em 15 anos. Por exemplo, eu tenho implorado há muito tempo ao Ministério Público para abrir informações sobre criminalidade. Os dados de estatísticas criminais são uma das pedras angulares de qualquer estatística; todos desejam isso muito. Mas, por exemplo, na Rússia, as estatísticas criminais não são divulgadas por uma razão muito simples: têm medo de afetar a demografia dentro das cidades. Acham que as pessoas deixarão de viver em algumas cidades, e mesmo dentro das cidades tudo será redistribuído. Por essa mesma razão, não divulgam as estatísticas do ENEM – vocês entendem que algumas escolas terão mais ou menos alunos.
Talvez isso esteja certo, talvez não, mas houve muitos projetos... Por exemplo, o "Yandex" em um momento (novamente, segundo rumores "amarrotados", não vi, não sei) decidiu adicionar ao modelo de previsão do mercado imobiliário o número de ataques a motoristas de táxi, ou seja, um tipo de abordagem ao nível de criminalidade, considerando o número de reclamações dos taxistas sobre assédios, ameaças e assim por diante. Rapidamente desistiram dentro da empresa para não fazer esse tipo de coisa.
Z: – Você se comunica com os estudantes, dialoga com o público no seu país, aqui no nosso país. Você percebeu pelo número de perguntas do público que ainda estamos naquela fase de desenvolvimento em que achamos que precisamos de privacidade, que podemos nos esconder de alguém, proteger nossos dados sem fornecê-los, escondendo-os, criptografando-os. Se a União Europeia já avançou para a próxima fase, a fase de privacidade, que implica controle sobre os dados – forçando todos que coletam seus dados a fornecer controle efetivo sobre eles... Com amostras por regiões, por estratos sociais – qual categoria de cidadãos já passou mais para a segunda fase, ou quem ainda está na primeira fase principalmente?
Quem está mais preocupado com a segurança dos dados pessoais?
AK: A grande maioria... Eu diria que ninguém se importa! Isso é algo que preocupa agora os altos executivos. Nas cidades da Rússia, as principais são Moscovo e São Petersburgo. O centro ativo é composto por profissionais de TI, designers, profissões criativas, todos aqueles que sabem filtrar conteúdo e adquirir novos conhecimentos, com um alto nível de interesse por problemas internacionais. Em grande parte, são altos executivos; sim, profissionais de TI (excluindo especialistas em segurança); banqueiros – ou seja, todas as pessoas que podem ser de alguma forma impactadas por vazamentos de dados.
Se, por exemplo, os dados de uma dona de casa de alguma Kaluga forem roubados: dificilmente haverá uma mudança significativa na sua vida, se alguém roubar, por exemplo, o acesso ao gmail onde ela armazena acesso a séries. A questão é que a lei protege a todos igualmente, e isso é correto, porque... do ponto de vista da lei, todos são iguais – ha-ha... mas o mais importante é que não é possível entender quanto valem os dados de cada um até que esses dados desapareçam – infelizmente, é muito difícil prever. Mas, em sua maioria, essa é a categoria de cidadãos.
Telefone – em papel alumínio!
Uma única vez na vida vi o armazenamento total de tudo e de todos em duas empresas. Uma delas é o maior integrador em segurança da informação: lá tudo, até USB, é coberto com cola dentro do escritório; e as pessoas lá são equivalentes – encontrei lá uma pessoa que tinha o celular dentro de um saquinho de papel alumínio. Descobri que existem empresas que vendem esses saquinhos especiais. E a segunda vez que vi algo parecido foi na Bloomberg com os funcionários: estávamos na área de fumantes, e alguém estava tirando fotos, e um deles disse – 'Ei, para que não apareçamos ao fundo!' Eu pensei: 'Uau, que coisa'!
"Melhor nós do que o FSB"
Não gostaria de dizer que é menos de um por cento da população, mas, infelizmente, na maioria, praticamente todos se importam pouco. Mas, por outro lado, eu tenho um serviço polêmico de monitoramento das ações de menores (nós o lançamos há um tempo com o slogan 'Melhor nós do que o FSB'), para alertar os pais que os menores estão fazendo estragos, antes que o nosso algoritmo, instalado em algum lugar, envie alguém para ele.
Na verificação de um menor, é necessário enviar uma cópia do passaporte (isso, basicamente, é uma prática normal), mas nós escrevemos que você pode cortar o número do passaporte, pois não nos interessa; o que nos interessa é apenas sua foto, o holograma e seu nome e sobrenome. E praticamente 100% das pessoas – bem, cerca de 95 passaportes de cada 100 – as pessoas no ‘Photoshop’ cuidadosamente recortaram esses números e enviaram apenas a parte necessária. Ou seja, eles entenderam – ah, já que não precisam, então não precisam enviar isso também. Na minha opinião, isso é realmente um progresso, que foi impulsionado pela desconfiança em relação a nós.
Z: – A amostra é específica. As pessoas que se dirigem a nós já são mais avançadas.
As pessoas não querem ser vigiadas, mas não leem os acordos.
AK: – Sim. E a segunda coisa é a seguinte: no final do ano passado, lançamos um aplicativo para encontros (em breve será relançado). Havia um grupo de controle de 100 mil pessoas. E lá, segundo as abordagens do GDPR, na área do cliente, havia 15 caixas de seleção – dou permissão para a análise da interação com a interface, ao acesso à minha demografia, ao acesso à reconstrução tridimensional do rosto, ao acesso às minhas mensagens pessoais e assim por diante. Nós descrevemos ao máximo todos os possíveis acessos. Até existem estatísticas sobre o que as pessoas marcaram. 98% deixaram todas as opções marcadas como padrão (sendo que elas acessaram essa página e viram tudo isso, mas não se importavam), e esses 2% foram interessantes de analisar em termos do que era prioritário para as pessoas.
Todos removeram a permissão para o acesso às mensagens pessoais e praticamente todos removeram a permissão para acessar os dados do teste sexual (o que gostam, o que preenchiam, suas perversões – estou brincando). Mas isso fez as pessoas refletirem: a interface diz – leia isso cuidadosamente, e dá a oportunidade de rolar até o final desse acordo. Mas isso foi feito exclusivamente porque era um projeto de pesquisa, e todos foram avisados. Nenhuma empresa, incluindo nós, quando lançar esse aplicativo ao público, vai forçar as pessoas a ler essa mensagem até o final, porque… bem, desculpe, assim é como tudo funciona.
Considerando que eles vieram até nós sabendo o que a empresa faz, sabendo que entraram em um serviço que irá sugerir candidatos com base no que você gosta de pornografia - mesmo com base nisso, apenas 2% leram essas caixas e realmente fizeram algo. E mesmo assim, praticamente ninguém deles desmarcou a opção "Acesso ao tráfego e dados sobre a visita a outras páginas da web". Principalmente, as pessoas estavam preocupadas com mensagens pessoais.
Nudez e prisões por likes - leis interessantes das repúblicas irmãs.
Z: – Tenho uma pergunta sobre proteção de dados. É possível levar o telefone envolto em papel alumínio, fingir que não existe... Depois, descobre-se que você aparentemente está salvando, salvando, mas então você deve entregar seus dados ao governo porque eles exigem de você, e você de jeito nenhum consegue... E aqui já acontece que todos os fornecedores do governo têm falhas. E na Bielorrússia existe uma norma: se eu verificar a segurança dos meus dados pessoais (algo corrigir e obter acesso a eles), então eu imediatamente me torno um criminoso. O mesmo artigo foi usado para acusar jornalistas no 'caso BelTa' de terem obtido acesso não autorizado aos dados (você pode ler por si mesmo). Aqui está a questão: essas restrições são uma medida eficaz para a privacidade e para a segurança dos dados pessoais?
AK: – Entendi. Na Bielorrússia há muitas leis muito interessantes. Eu acabei de descobrir... Eu sempre brinco sobre a transmissão de nudez, e isso, aparentemente, é proibido para vocês.
Z: – Demonstração é proibida!
AK: – Isso é de fato um pouco estranho.
Z: – Pode-se olhar, mas não se pode transmitir, não se pode dar like. Não se pode ver junto!
AK: – Vou responder à sua pergunta. Voltando ao tema das 'prisões por likes' em Moscovo. Na Rússia, esse é o tema número um. Não sei como é na Bielorrússia, mas, para ser sincero, o governo... Se analisarmos as estatísticas, em Moscovo, 95 prisões por likes de 100 - isso acontece quando as pessoas denunciam outras pessoas, alguém faz uma denúncia ao promotor. O governo raramente inicia tais casos. Acho que essa lei é absolutamente absurda. Não conheço um único criminoso real que tenha sido preso por isso. Mas essa medida é usada para imputar algo a alguém. Parece-me que isso é estranhíssimo. Acho que um dia isso será revogado.
Z: – Isso é chamado de manter sob vigilância.
AK: – Bem, ok... Não posso dizer. Não sou exatamente uma criatura monstruosa a favor do governo, mas minha percepção foi um pouco alterada, sabe, pelas pessoas que vêm até nós e dizem: 'Meu filho desapareceu, ajudem-me a encontrar'. Eu digo: 'Não posso fazer nada sem autorização judicial'. Você olha para esses pais, que dariam tudo em suas vidas, qualquer acesso a qualquer dado – apenas para resolverem seu problema. Portanto, é muito difícil para mim conduzir essa discussão: por um lado, acredito que o governo faz coisas certas ao capturar pessoas reais, mas, por outro lado, dar acesso irrestrito – isso é uma história horrível.
Voltando à sua questão, 'desculpe' por me distrair. Eu não acredito em cobrir os telefones com papel alumínio. Ter um celular e envolvê-lo em alumínio – isso é uma espécie de tolice. Para que fazer isso? Para que o telefone não se conecte ao Wi-Fi? É mais fácil desligá-lo. Para que a operadora móvel não possa te identificar? Eles ainda podem triangular o sinal de qualquer forma. Para mim, as únicas medidas de segurança eficazes são um armazenamento protegido, tipo uma rede local – talvez no apartamento, onde você pode guardar algo.
Z: – A questão aqui é sobre a legislação. A legislação é repressiva em relação à pessoa que quer verificar seus dados?
AK: – Entendi, sim. Eu nem sabia sobre isso, então não posso te dizer com certeza. Na Rússia, isso não existe, embora seja tudo muito complicado lá. Talvez se possa consultar advogados qualificados e, talvez, haja alguma brecha – talvez se possa entrar com um pedido em algum tribunal europeu... Não? Não posso te dizer sobre isso. Meu conhecimento sobre direito é superficial, no nível de um chefe de empresa. Eu sei o que não se deve fazer para que ninguém te diga nada. Isso é, sem dúvida, muito triste.
Z: – Estou dizendo que em outros países (por exemplo, nos EUA) é prática comum que você possa testar uma vulnerabilidade e depois reportá-la, mas não divulgá-la.
AK: – Sim, 'bug bounty'. Entendi, isso existe.
Z: – E as empresas não têm mecanismos para te afastar, porque isso é mais barato.
AK: – Essa coisa também beira a legalidade. Depende de como você encontra essa vulnerabilidade. Acredito que a maior parte do dinheiro pago por essa vulnerabilidade na América foi sob um acordo de não divulgação e sob ameaças de processar a pessoa. Também não sou isento. Sempre corremos esse risco. Meus funcionários encontraram algumas vulnerabilidades em aplicativos governamentais – eu sempre digo: "Envie uma carta anônima, é melhor do que contar a eles que há uma brecha lá". E aí chega algum instituto de pesquisa que forneceu esse serviço... Enfim, não vou continuar.
Não é possível verificar a honestidade de um negócio: não gostou – não use.
Z: – Uma pergunta. Você disse que fez um experimento – tinha que marcar 15 opções... Vamos supor que o usuário desmarque todas as opções. Quem e como vai controlar isso? Como isso pode ser verificado?
AK: – Sinceramente, ninguém e de nenhuma forma. Sério. O fato de você ter marcado-desmarcado a opção "Proibir rastreamento de anúncios" no Google não significa absolutamente nada. Infelizmente, mesmo quando você proíbe a indexação nos mecanismos de busca no VKontakte, os motores de busca ainda indexam, e depois simplesmente não mostram esses resultados para certas pessoas. Isso tudo se dá pela falta de órgãos competentes que não conseguem verificar isso. Além disso, as empresas que fazem isso são privadas. O Facebook pode ter uma posição correta ou não, mas eles têm uma: não gostou – não use.
Sobre regulamentação
Z: – Eu só tenho uma pergunta simples. Qual a sua opinião sobre a regulamentação no tratamento de dados, autorregulação?
AK: – Eu, como representante da empresa, considero que o mercado, os negócios precisam de autorregulação. Acredito que uma associação de grandes dados pode regular tudo sozinha, sem o governo. Eu confio muito pouco na regulamentação estatal e muito pouco em todas as histórias em que o governo quer armazenar algo, porque cada caso mostrou que isso é muito ruim. Sempre alguém vai colar o login e a senha em um adesivo amarelo no monitor e assim por diante.
Em geral, eu acredito na autorregulação. Além disso, acredito que nos próximos 5 anos chegaremos a um certo nível de transparência. Mesmo agora, você já pode perceber isso nas notícias, que é muito difícil para o governo mentir para os usuários, e os usuários têm dificuldade em mentir para o sistema. E isso, em princípio, é, talvez, algo bom. Afinal, nossos funcionários de inteligência conseguem identificar pelas fotos públicas.
Tudo isso leva, talvez, à redução do nível de criminalidade. Bem, matematicamente falando. Se alguém estiver interessado em discutir a redução do nível de criminalidade – existem muitas conclusões que podem ser tiradas. Em geral, eu sou a favor da autorregulação do mercado. Obrigado!

Um pouco de publicidade 🙂
Obrigado por permanecer conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando para conhecidos. , uma alternativa única aos servidores entry-level, que criamos para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd por 2 vezes mais barato no datacenter Equinix Tier IV em Amsterdã? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
