

O objetivo deste artigo é simplificar a configuração do serviço DHCP para a fábrica VXLAN BGP EVPN e DFA usando o Microsoft Windows Server 2016/2019.
Na documentação oficial, o serviço DHCP baseado no Microsoft Windows Server 2012 para a fábrica é configurado como SuperScope, que contém um pool Loopback (neste pool, a característica é a exclusão de todos os endereços IP do pool (excluded IP address = pool)) e pools de distribuição de endereços IP para redes reais (aqui, a particularidade é a configuração de policies – nas quais são filtrados o DHCP Relay Circuit ID e este DHCP Relay Circuit ID contém o VNI para a rede, ou seja, para outro pool, este DHCP Relay Circuit ID será um pouco diferente).
Para configurar o DHCP no servidor Windows.

1. Crie um super scope. Dentro do super scope, crie o escopo B, S1, S2, S3, …, Sn para a sub-rede B e as sub-redes para cada segmento.
2. No escopo B, especifique a 'Exclusão de Intervalo' para ser todo o intervalo de endereços (para que o intervalo de endereços oferecidos não seja a partir deste escopo).
3. Para cada escopo de segmento Si, especifique uma policy que corresponda ao Agent Circuit ID com o valor de '0108000600XXXXXX', onde '0108000600' é um valor fixo para todos os segmentos, os 6 números "XXXXXX" são o valor do ID do segmento em hexadecimal. Também certifique-se de marcar a caixa de seleção de Adicionar curinga (*).
4. Defina o intervalo de endereços da policy para todo o intervalo do escopo.
Este artigo contém respostas para as seguintes perguntas:
Conteúdo
- ( & )
Introdução
Nesta parte, estão listados todos os dados de entrada: Instruções para configuração de equipamentos de rede, RFCs utilizadas nos pacotes DHCP em fábricas eVPN, além de uma breve evolução das configurações do servidor DHCP no Microsoft Windows Server 2012 na documentação da Cisco. Também são apresentadas informações breves sobre Superscope e Policy no serviço DHCP em servidores Microsoft Windows Server.
Como é configurado o DHCP Relay na fábrica VXLAN BGP EVPN, DFA
A configuração do DHCP Relay na fábrica VXLAN BGP EVPN não é o foco principal deste artigo, pois é bastante simples. Aqui estão links para a documentação e um resumo das configurações em equipamentos de rede.
Exemplo de configuração do DHCP Relay no Nexus 9000V v9.2(3)
serviço dhcp
ip dhcp relay
ip dhcp relay information option
ip dhcp relay information option vpn
interface loopback10
  membro vrf VRF1
  endereço ip 10.120.0.1/32 tag 1234567
interface Vlan12
  sem desligar
  membro vrf VRF1
  sem redirecionamentos ip
  endereço ip 10.120.251.1/24 tag 1234567
  sem redirecionamentos ipv6
  modo de encaminhamento fabric anycast-gateway
  endereço ip dhcp relay 10.0.0.5
  interface de origem do relay dhcp loopback10
RFCs implementados no funcionamento do serviço DHCP Relay nas fábricas VXLAN BGP EVPN
RFC#6607: Sub-opção 151(0x97) — Seleção de Sub-rede Virtual
• Sub-opção 151(0x97) - Seleção de Sub-rede Virtual (Definido na RFC#6607)
Usada para transmitir informações relacionadas ao VRF para o servidor DHCP em um ambiente multi-inquilino de MPLS-VPN e VXLAN EVPN.
O "nome" do VRF no qual o cliente está localizado é transmitido.
RFC#5107: Sub-opção 11(0xb) — Substituição do ID do Servidor
• Sub-opção 11(0xb) - Substituição do ID do Servidor (Definido na RFC#5107)
A sub-opção de substituição do identificador do servidor (ID do servidor) permite que o agente relay DHCP especifique um novo valor para a opção de ID do servidor, que é inserido pelo servidor DHCP no pacote de resposta. Essa sub-opção permite que o agente relay DHCP atue como o servidor DHCP real, de modo que os pedidos de renovação cheguem ao agente relay em vez do servidor DHCP diretamente. A sub-opção de substituição do ID do servidor contém o endereço IP da interface de entrada, que é o endereço IP no agente relay acessível pelo cliente. Usando essa informação, o cliente DHCP envia todos os pacotes de pedidos de renovação e liberação ao agente relay. O agente relay adiciona todas as sub-opções apropriadas e então encaminha os pacotes de pedidos de renovação e liberação ao servidor DHCP original. Para essa função, a implementação proprietária da Cisco é a sub-opção 152(0x98). Você pode usar o comando ip dhcp relay sub-option type cisco para gerenciar a função.
A opção é usada para que o cliente envie uma solicitação de re-renovação do aluguel do endereço para o endereço IP utilizado nesta opção. (No Cisco VXLAN BGP EVPN – este é o endereço Anycast padrão do gateway para o cliente.)
RFC#3527: Sub-opção 5(0x5) — Seleção de Link
Sub-opção 5(0x5) - Seleção de Link (Definido na RFC#3527.)

A sub-opção de seleção de link fornece um mecanismo para separar a sub-rede/link na qual o cliente DHCP reside do endereço do gateway (giaddr), que pode ser usado para se comunicar com o agente relay pelo servidor DHCP. O agente relay definirá a sub-opção para a sub-rede correta do assinante e o servidor DHCP usará esse valor para atribuir um endereço IP em vez do valor giaddr. O agente relay definirá o giaddr com seu próprio endereço IP para que as mensagens DHCP possam ser encaminhadas pela rede. Para essa função, a implementação proprietária da Cisco é a sub-opção 150(0x96). Você pode usar o comando ip dhcp relay sub-option type cisco para gerenciar a função.
Endereço de rede do qual o cliente necessita do endereço IP.
A evolução da documentação da Cisco na configuração do DHCP no Microsoft Windows Server 2012
Incluí esta seção porque há uma tendência positiva por parte do fornecedor:
A documentação fornece apenas a configuração do DHCP Relay no equipamento de rede.
Para configurar o DHCP no Windows Server 2012, foi utilizado outro artigo:
Neste artigo, é indicado que para cada rede/VNI é necessária sua própria combinação SuperScope e um conjunto exclusivo de endereços Loopback:
Se vários escopos DHCP forem necessários para várias sub-redes, você precisará criar um LoopbackX por sub-rede/vlan em todos os LEAFS e criar um superscope com um intervalo de LoopbackX e um escopo de sub-rede de cliente real por vlan.
Adicionamos as configurações do Windows Server 2012 na documentação de configuração de equipamentos de rede. Para todos os pools de endereços utilizados, é necessário um SuperScope no Data Center e esse SuperScope é a fronteira do Data Center:
Crie um Superscope para todos os escopos que você deseja usar para políticas baseadas em Opção 82.
Nota
O Superscope deve combinar todos os escopos e agir como a fronteira administrativa.
Foi apresentado de forma muito concisa sobre tudo:
Vamos supor que o switch esteja usando o endereço da sub-rede B (pode ser a sub-rede de backbone, sub-rede de gerenciamento ou qualquer sub-rede designada pelo cliente para esse propósito) para se comunicar com o servidor DHCP Windows. No DFA, temos sub-rede S1, S2, S3, …, Sn para o segmento s1, s2, s3, …, sn.

Para configurar o DHCP no servidor Windows.

1. Crie um super scope. Dentro do superscope, crie o escopo B, S1, S2, S3, …, Sn para a sub-rede B e as sub-redes para cada segmento.
2. No escopo B, especifique o 'Intervalo de Exclusão' para ser todo o intervalo de endereços (para que o intervalo de endereços oferecidos não deve ser deste escopo).
3. Para cada escopo de segmento Si, especifique uma política que corresponda ao ID do circuito do agente com o valor '0108000600XXXXXX', onde '0108000600' é um valor fixo para todos os segmentos, os 6 números "XXXXXX" são o valor do ID do segmento em hexadecimal. Além disso, certifique-se de marcar a caixa de seleção Adicionar coringa (*).
4. Defina o intervalo de endereços da política para todo o intervalo do escopo.
DHCP no Microsoft Windows Server (superscope & política)
Superscope é um recurso administrativo de um servidor DHCP que pode ser usado para agrupar vários escopos como uma única entidade administrativa. O Superscope permite que um servidor DHCP forneça concessões de mais de um escopo para clientes em uma única rede física. Os escopos adicionados a um superscope são chamados de escopos membros. O que é SuperScope – é uma funcionalidade que permite agrupar vários pools de endereços IP em uma única unidade administrativa. Para anunciar aos usuários em uma única rede física (em um VLAN) endereços IP de vários pools. Se uma solicitação chegar a um pool de endereços que faz parte do SuperScope, é possível atribuir um endereço ao cliente de outro Scope que integra esse SuperScope.
O papel do servidor DHCP no Windows Server 2012 introduz um novo recurso que permite criar políticas IPv4 que especificam atribuições de endereços IP e opções personalizados para clientes DHCP com base em um conjunto de condições.

O recurso de atribuição baseada em política (PBA) permite agrupar clientes DHCP por atributos específicos com base em campos contidos no pacote de solicitação do cliente DHCP. PBA possibilita uma administração direcionada e maior controle dos parâmetros de configuração entregues aos dispositivos de rede com DHCP.
As políticas – permitem atribuir endereços IP aos usuários com base no tipo de usuário ou parâmetro. Engenheiros Cisco utilizam políticas no Windows Server 2012 para filtração por VNI (Identificador de Rede Virtual).
Parte principal
Esta seção apresenta os resultados de pesquisas sobre por que não é compatível, como isso funciona (lógica), o que há de novo e como essas novidades podem nos ajudar.
Por que o Microsoft Windows Server 2000/2003/2008 não é suportado?
Microsoft Windows Server 2008 e versões anteriores não tratam a opção 82 (Option 82) e enviam o pacote de volta sem a opção 82.
- A solicitação do cliente é enviada como Broadcast (DHCP Discover).
- O equipamento (Nexus) envia o pacote ao servidor DHCP (DHCP Discover + Option 82).
- O servidor DHCP recebe o pacote, processa, e envia de volta, mas sem a opção 82. (DHCP Offer – sem option 82)
- O equipamento (Nexus) recebe o pacote do servidor DHCP. (DHCP Offer) Mas não envia este pacote ao usuário final.
Dados do sniffer - no Windows Server 2008 e no cliente DHCPO Windows Server 2008 recebe a solicitação do equipamento de rede. (A Option 82 está presente na lista)
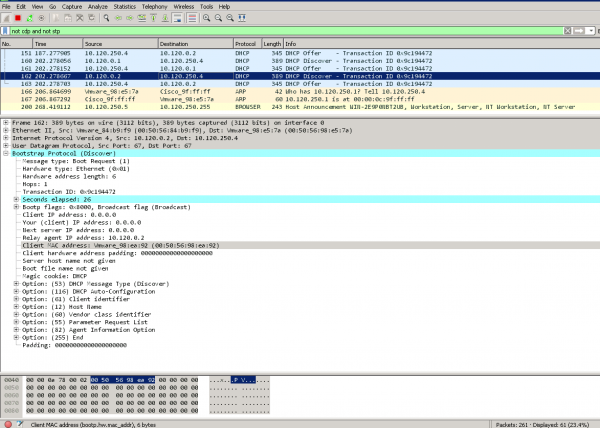
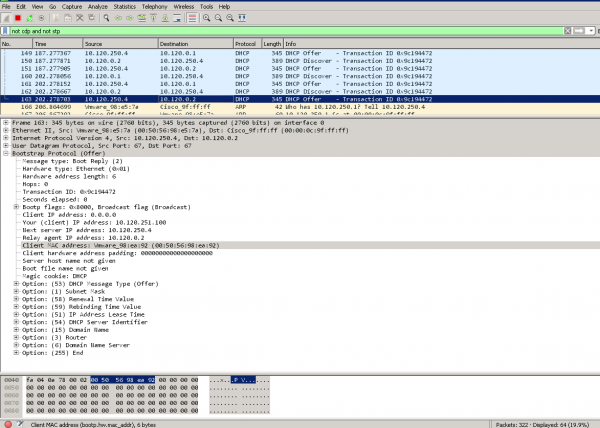
O Windows Server 2008 envia a resposta ao equipamento de rede. (A Option 82 está ausente na lista de opções do pacote)
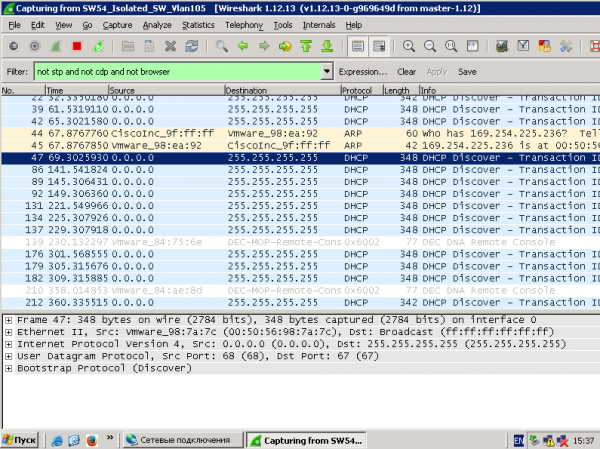
Solicitação do cliente - incluem DHCP Discover e não incluem DHCP Offer
Estatísticas no equipamento de rede:
NEXUS-9000V-SW-1# show ip dhcp relay statistics
----------------------------------------------------------------------
Tipo de Mensagem        Rx              Tx           Quedas
----------------------------------------------------------------------
Discover                8               8               0
Offer                   8               8               0
Request(*)              0               0               0
Ack                     0               0               0
Release(*)              0               0               0
Decline                 0               0               0
Inform(*)               0               0               0
Nack                    0               0               0
----------------------------------------------------------------------
Total                  16              16               0
----------------------------------------------------------------------

DHCP L3 FWD:
Total de Pacotes Recebidos                       :         0
Total de Pacotes Encaminhados                    :         0
Total de Pacotes Descartados                     :         0
Não DHCP:
Total de Pacotes Recebidos                       :         0
Total de Pacotes Encaminhados                    :         0
Total de Pacotes Descartados                     :         0
DESCARTAR:
DHCP Relay não habilitado                        :         0
Tipo de mensagem DHCP inválido                   :         0
Erro de Interface                                 :         0
Falha na Tx em direção ao servidor               :         0
Falha na Tx em direção ao cliente                :         0
Interface de saída desconhecida                  :         0
vrf ou interface desconhecida para o servidor    :         0
Máximo de saltos excedido                         :         0
Validação da Option 82 falhou                    :         0
Pacote malformado                                :         0
Porta de Relay não confiável não configurada     :         0
Solicitação DHCP descartada no MCT                :         0
*  -  Esses contadores mostrarão valores corretos quando o switch
receber o pacote de solicitação DHCP com o IP de destino como endereço de broadcast. Se a solicitação for unicast, será switchada por hardware
NEXUS-9000V-SW-1#
Por que a configuração no Microsoft Windows Server 2012 é tão complicada?
No Microsoft Windows Server 2012 ainda não suporta o RFC#3527 (Opção 82 Sub-opção 5(0x5) — Seleção de Link)
Mas a funcionalidade de Policy já está implementada.
Como isso funciona:
- O Microsoft Windows Server 2012 possui um super-pool (SuperScope) que inclui endereços Loopback e pools para redes reais.
- A escolha do pool para atribuição de endereço IP vai para o SuperScope, pois a resposta veio do DHCP Relay com o endereço de origem Loopback, que está dentro do SuperScope.
- Usando uma Policy, a solicitação escolhe dentro do Superscope aquele member scope, cujo VNI está contido na Opção 82 Subopção 1 Agent Circuit ID. (“0108000600”+ 24 bits de VNI + 24 bits de valores que não conheço, mas o sniffer mostra valores 0 neste campo.)
Como a configuração é simplificada no Microsoft Windows Server 2016/2019?
No Microsoft Windows Server 2016, a funcionalidade do RFC#3527 está implementada. Ou seja, o Windows Server 2016 pode reconhecer a rede correta a partir do atributo Opção 82 Sub-opção 5(0x5) — Seleção de Link
Logo surgem três perguntas:
- Podemos operar sem o Superscope?
- Podemos operar sem Policy e a conversão do VNI para forma hexadecimal?
- Podemos operar sem Scope para endereços Loopback DHCP Source?
Q. Podemos operar sem o Superscope?
A. Sim, scopes podem ser criados diretamente na área de endereços IPv4.
Q. Podemos operar sem Policy e a conversão do VNI para forma hexadecimal?
A. Sim, a escolha da rede ocorre com base na Opção 82 Subopção 0x5,
Q. Podemos operar sem Scope para endereços Loopback DHCP Source?
A. Não, não podemos. Pois no Microsoft Windows Server 2016/2019 existe proteção contra solicitações DHCP maliciosas. Ou seja, todas as solicitações de endereços que não estão no pool do servidor DHCP são consideradas maliciosas.
 Nota
Todos os endereços IP do agente de retransmissão (GIADDR) devem fazer parte de um intervalo de endereços IP de escopo DHCP ativo. Qualquer GIADDR fora dos intervalos de endereços IP do escopo DHCP é considerado um agente de retransmissão invasor e o servidor DHCP do Windows não reconhecerá as solicitações de clientes DHCP desses agentes de retransmissão.

Um escopo especial pode ser criado para "autorizar" agentes de retransmissão. Crie um escopo com o GIADDR (ou vários se os GIADDRs forem endereços IP sequenciais), exclua o(s) endereço(s) GIADDR da distribuição e ative o escopo. Isso autorizará os agentes de retransmissão enquanto impede que os endereços GIADDR sejam atribuídos.
Ou seja, para configurar um pool DHCP no Microsoft Windows Server 2016/2019 para uma fábrica VXLAN BGP EVPN, é necessário apenas:
- Criar um pool para endereços Relay de origem.
- Criar um pool para redes de clientes
O que não é necessário (mas pode ser configurado e funcionará, sem impedir o funcionamento):
- Criar Policy
- Criar SuperScope
ExemploExemplo de configuração do servidor DHCP (com 2 clientes DHCP reais — os clientes estão conectados à fábrica VXLAN)
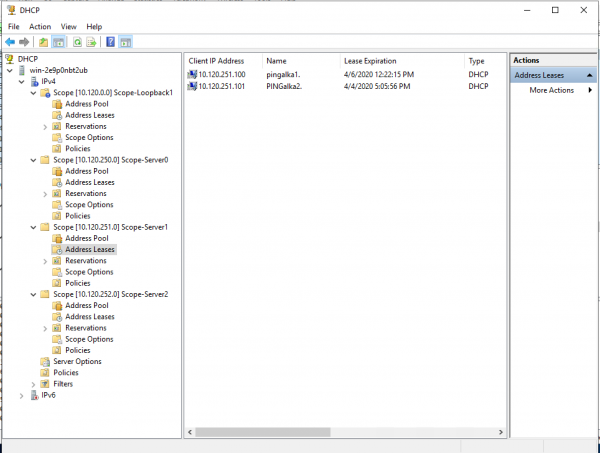
Exemplo de configuração de um pool personalizado:
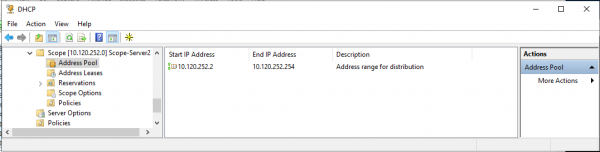
Exemplo de configuração de um pool personalizado (as políticas selecionadas - para provar que as políticas não foram usadas para o funcionamento correto do pool):
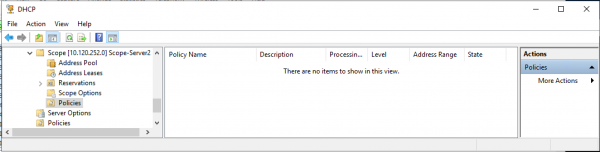
Exemplo de configuração de um pool para endereços DHCP Relay de origem (o intervalo de endereços a ser fornecido corresponde totalmente à exclusão do pool de endereços):
Configuração do serviço DHCP no Microsoft Windows Server 2019
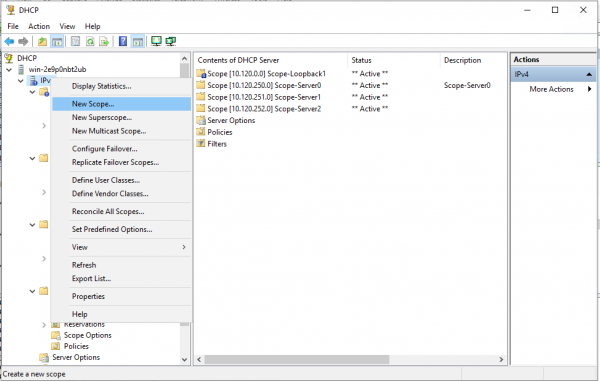
Configuração do pool para endereços Loopback (source) para DHCP Relay.
Criando um novo pool (Scope) no espaço IPv4.
Assistente de criação de pool. "Próximo >"
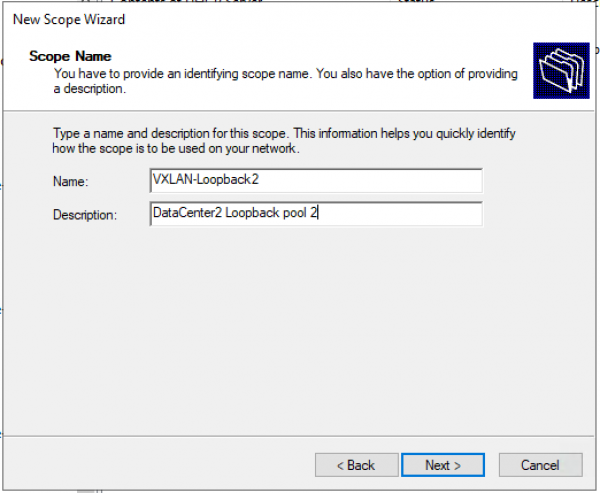
Configuração do nome do pool e descrição (Description) do pool.
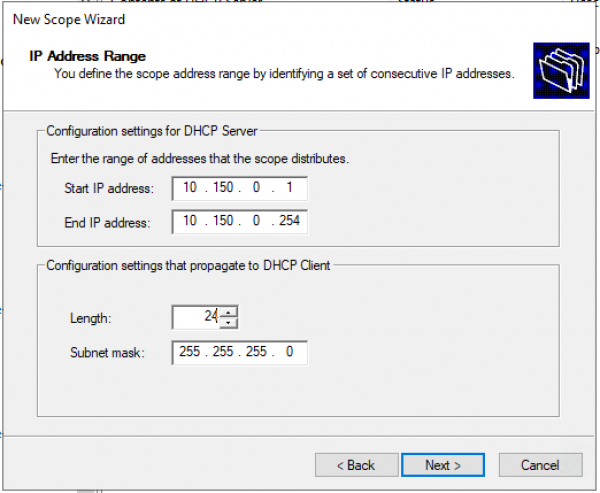
Definindo o intervalo de endereços IP para Loopback e a máscara para o pool.
Adicionando exceções. O intervalo de exceções deve coincidir exatamente com o intervalo do pool.
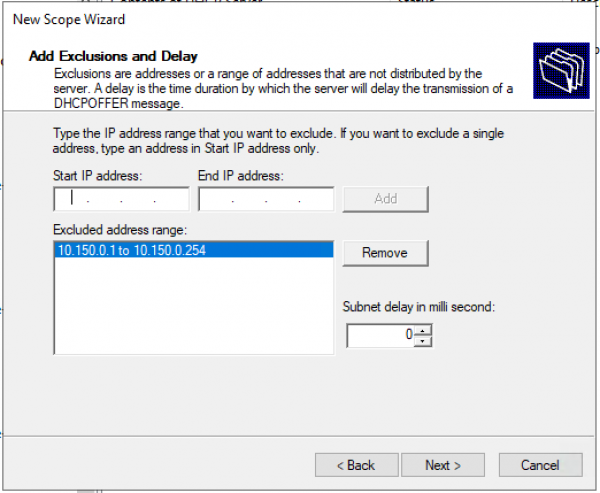
Tempo de locação. "Próximo >"
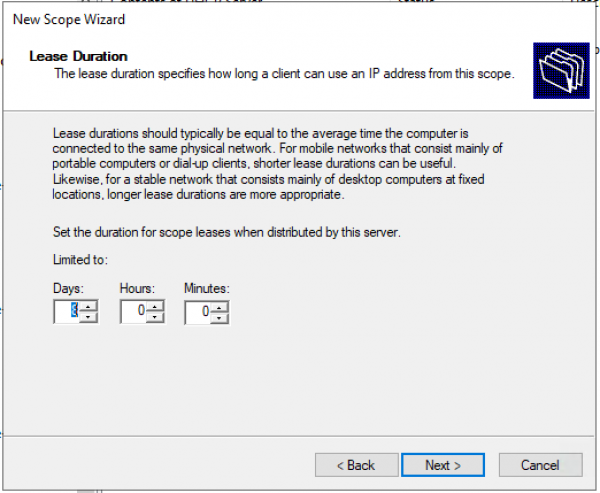
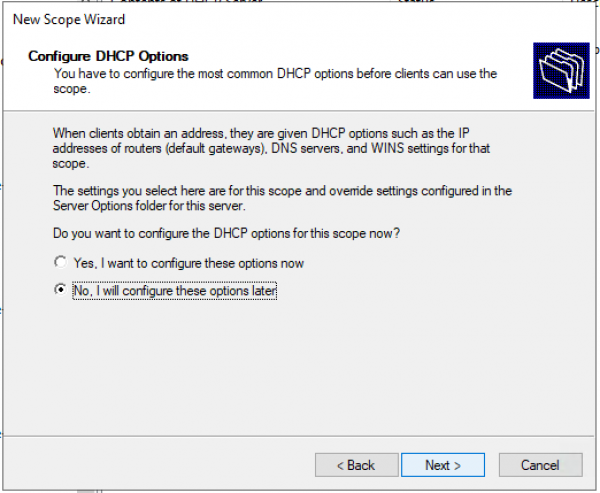
Solicitação: Você configurará as opções DHCP agora (DNS, WINS, Gateway, Domínio) ou fará isso mais tarde? Responder 'não' será mais rápido e, em seguida, ativar o pool manualmente. Ou você pode prosseguir até o final sem preencher nenhuma informação e no final do assistente ativar o pool.
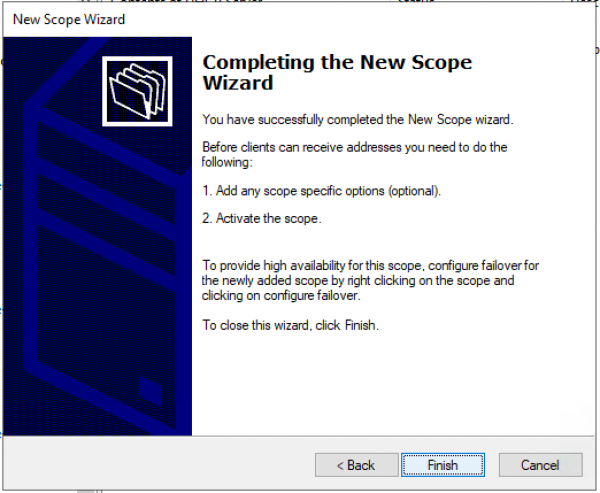
Confirmamos que as opções não estão configuradas, o pool não está ativado. "Concluir"
Ativando o pool manualmente. — Selecionamos Scope e no menu de contexto — escolhemos "Ativar".
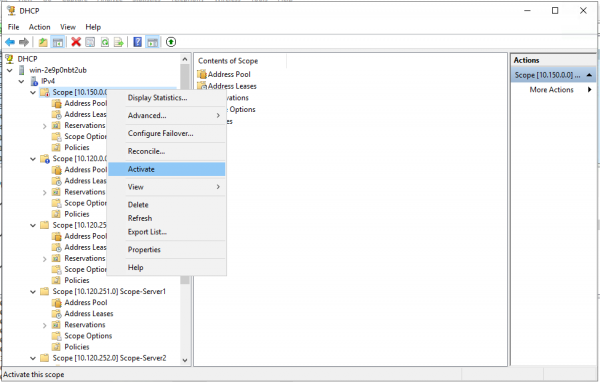
Criando um pool para usuários/servidores.
Criando um novo pool.
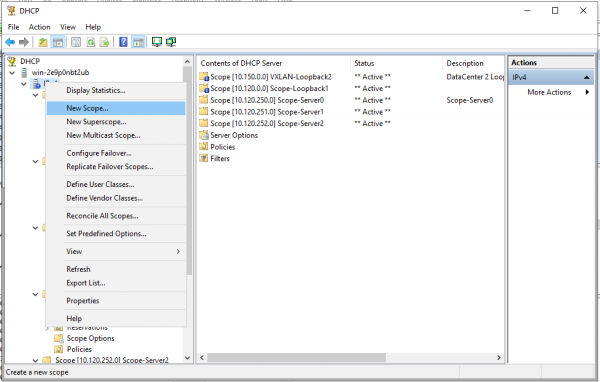
Assistente de criação de pool. "Próximo >"
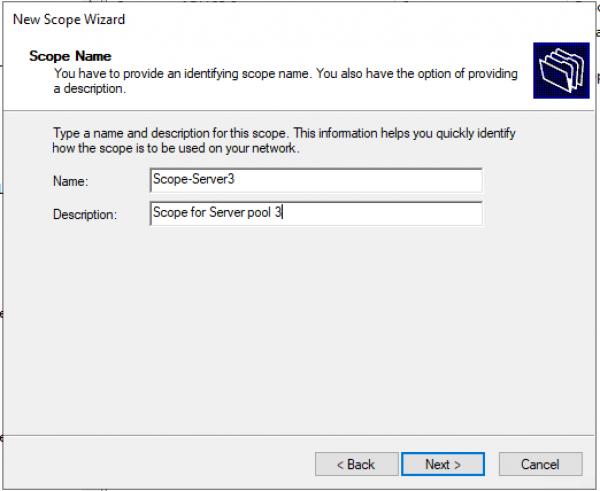
Configuração do nome do pool e descrição (Description) do pool.
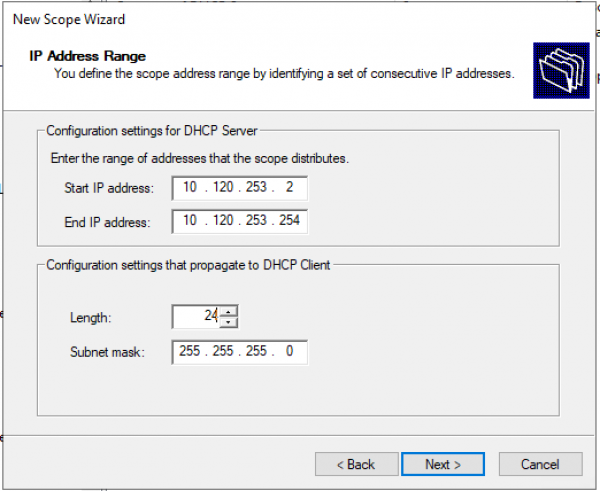
Definindo o intervalo de endereços IP para Loopback e a máscara para o pool.
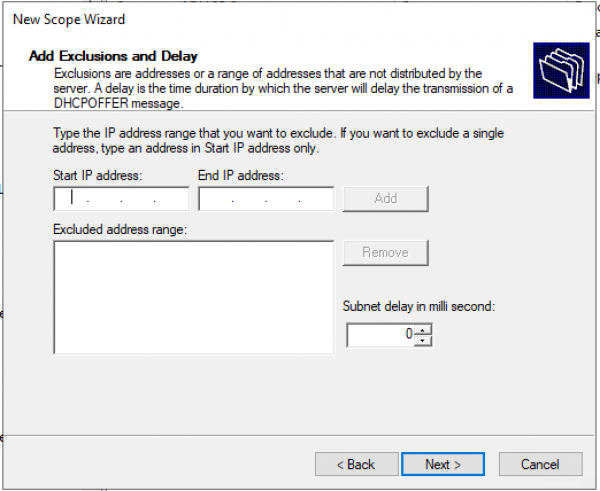
Adicionando exceções. (Por padrão, exceções não são necessárias) "Próximo >"
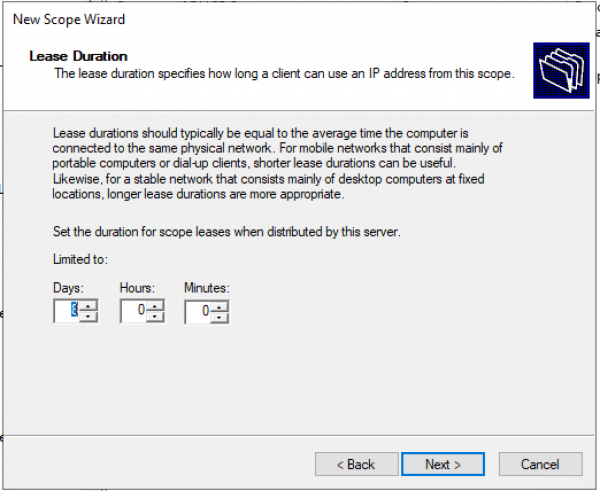
Tempo de locação. "Próximo >"
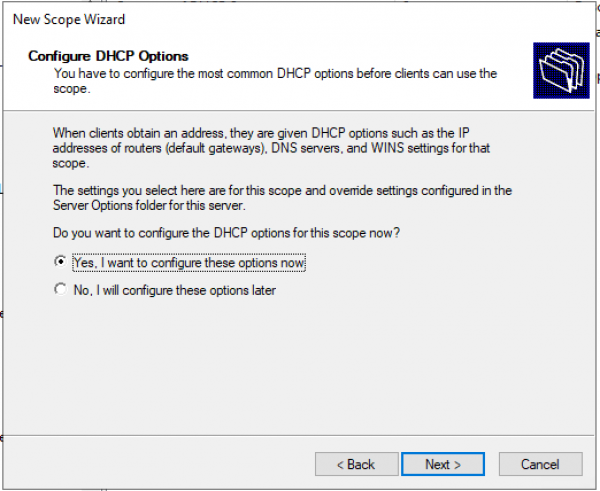
Solicitação: Você configurará as opções DHCP agora (DNS, WINS, Gateway, Domínio) ou fará isso mais tarde? Sim, vamos configurar agora.
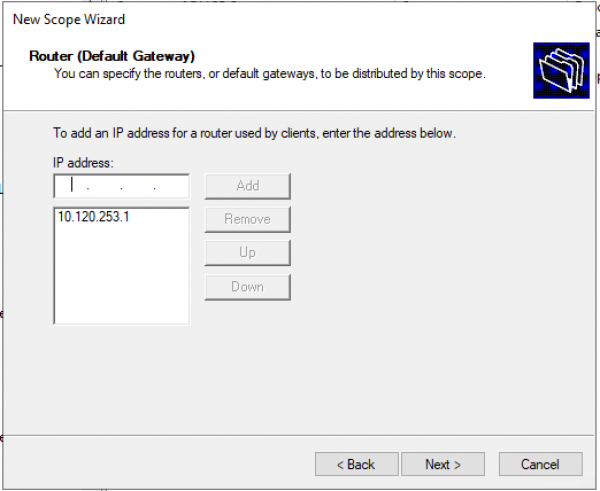
Configurando o endereço do gateway padrão.
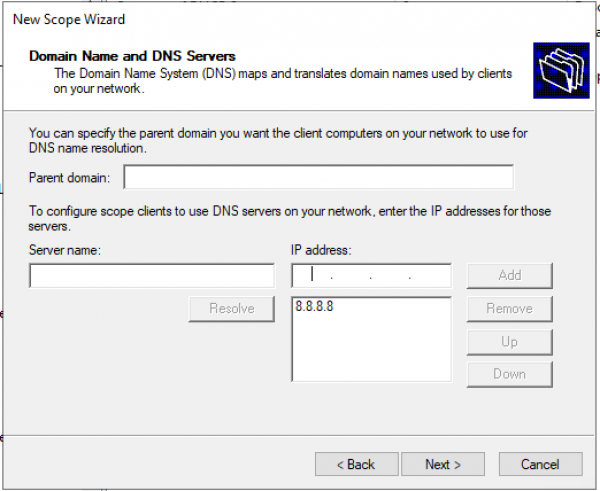
Configurando o domínio e os endereços dos servidores DNS.
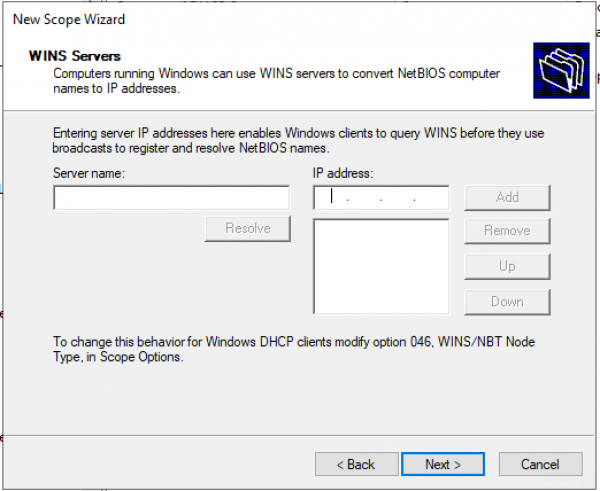
Configurando os endereços IP dos servidores WINS.
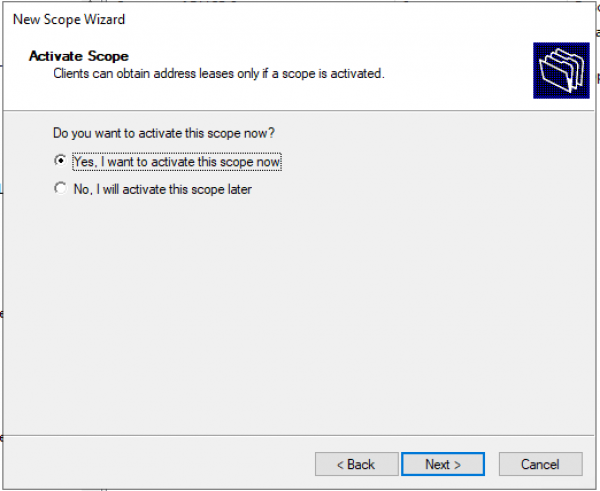
Ativação do Scope.
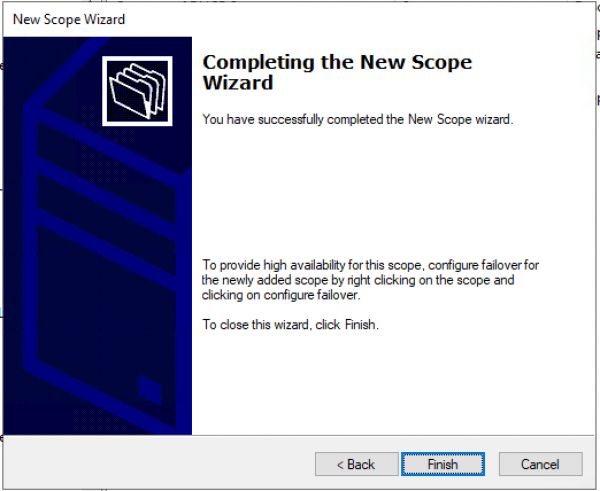
Pool configurado. "Concluir"
Conclusão
O uso do Windows Server 2016/2019 reduz a complexidade da configuração do servidor DHCP para a fábrica VXLAN (ou qualquer outra fábrica). (Não é necessário transmitir pacotes especiais para os profissionais de TI: Network/Agent Circuit ID para a criação de filtros.)
A configuração para Windows Server 2012 funcionará em novos servidores 2016/2019 – sim, funcionará.
Este documento contém referências a 2 versões: 7.X e 9.3. Isso se deve ao fato de que a versão 7.0(3)I7(7) é a versão recomendada pela Cisco, enquanto a versão 9.3 é a mais inovadora (incluindo suporte a Multicast através do VXLAN Multisite).
Lista de fontes
Fonte: habr.com
