

Além da criptografia de e-mails e do uso de assinatura digital, uma das formas mais eficazes e de baixo custo para proteger a correspondência eletrônica contra invasões é ter uma política de senhas de segurança bem estruturada. Senhas anotadas em papéis, armazenadas em arquivos de acesso público ou apenas senhas que não são suficientemente complexas sempre representam uma grande brecha na segurança da informação da empresa e podem levar à ocorrência de incidentes sérios com impactos significativos para os negócios. É por isso que toda empresa deve ter uma política de senhas rigorosa.
No entanto, qualquer profissional de segurança sabe que a política de senhas terá resultados apenas se não apenas existir, mas também for rigidamente cumprida por todos, ou pelo menos pelos funcionários-chave da organização. Conseguir isso é mais difícil do que parece. Funcionários que já estão sobrecarregados de trabalho frequentemente esquecem da necessidade de mudar suas senhas, ou optam pela solução mais fácil, tornando suas senhas cada vez mais simples, anulando assim todo o efeito. Por isso, a questão do cumprimento da política de senhas nas empresas geralmente é abordada por meio de diversos recursos técnicos.
Para monitorar a conformidade com a política de senhas no Zimbra, não serão necessárias aplicações de terceiros. Isso pode ser alcançado com as ferramentas integradas.
Primeiro, é importante entender como funciona a gestão de senhas no Zimbra. No momento da criação de uma nova conta, o administrador atribui uma senha temporária. Após isso, o usuário poderá acessar a conta por conta própria e alterar a senha. Todas as senhas são armazenadas de forma criptografada em servidor Zimbra e, devido a isso, não estão acessíveis nem mesmo pelo administrador do servidor. Assim, caso o usuário esqueça a senha, ele precisará criar uma nova. Vale lembrar que, até recentemente, a criação de uma nova senha exigia a participação do administrador, mas na versão mais recente do Zimbra Creative Suite 8.8.9, foi adicionado o recurso para que os usuários possam criar uma nova senha por conta própria.
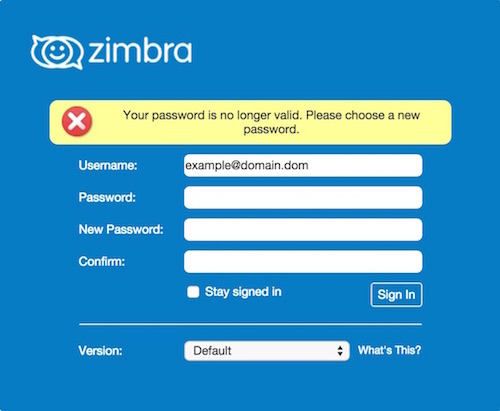
As configurações da política de senhas podem ser encontradas nas configurações de usuários individuais e grupos de usuários. É possível configurar:
- O comprimento da senha — permite definir o comprimento mínimo e máximo da senha. Por padrão, o comprimento mínimo da senha é de 6 caracteres e o máximo é de 64.
- A expiração da senha — permite definir o tempo após o qual a senha se torna inválida. Os usuários não precisam esperar a expiração da senha, podendo trocá-la antes desse prazo.
- Mínimo de caracteres maiúsculos — permite definir o número mínimo de letras maiúsculas a serem usadas na senha.
- Mínimo de caracteres minúsculos — permite definir o número mínimo de letras minúsculas a serem usadas na senha.
- Mínimo de caracteres numéricos — permite definir o número mínimo de dígitos de 0 a 9 a serem usados na senha.
- Mínimo de símbolos de pontuação — permite definir o número mínimo de sinais de pontuação e caracteres especiais a serem usados na senha.
- Reforçar o histórico de senhas — permite definir o número de senhas a serem lembradas, para que o usuário não utilize senhas repetidas com frequência.
- Senha bloqueada — esta opção permite proibir que o usuário mude a senha.
- Ativar bloqueio após tentativas de login falhadas — esta opção permite configurar a resposta do sistema à entrada de uma senha incorreta.
Como você pode ver, as configurações de senhas no Zimbra são bastante flexíveis e podem se ajustar à política de senhas de praticamente qualquer empresa. Além disso, usando um simples script, é possível configurar o envio de lembretes aos usuários sobre o fato de que o prazo de validade de suas senhas está prestes a expirar. Com esse lembrete, o funcionário pode trocar a senha em um ambiente tranquilo, enquanto a falta de acesso ao e-mail pela manhã para um funcionário que perdeu o prazo pode impactar negativamente sua eficiência.
Para que este script funcione, ele deve ser copiado para um arquivo e tornar esse arquivo executável. É recomendável automatizar a execução desse script usando Cron, de modo que ele notifique diariamente os usuários que não atualizaram suas senhas há muito tempo sobre o fato de que elas em breve deixarão de funcionar. Além disso, no script, substitua zimbra.server.com pelo nome do seu próprio servidor. de domínio.
#!/bin/bash
# Задаем ряд переменных:
# Сперва количество дней для первого напоминания, затем для последнего:
FIRST="3"
LAST="1"
# Задаем адрес отправителя:
FROM="admin@zimbra.server.com"
# Задаем адрес получателя, который будет получать письмо со списком аккаунтов с истекшими паролями
ADMIN_RECIPIENT="admin@zimbra.server.com"
# Указываем путь к исполняемому файлу Sendmail
SENDMAIL=$(ionice -c3 find /opt/zimbra/common/sbin/sendmail* -type f -iname sendmail)
# Получаем список всех пользователей.
USERS=$(ionice -c3 /opt/zimbra/bin/zmprov -l gaa $DOMAIN)
# Указываем дату с точностью до секунды:
DATE=$(date +%s)
# Проверяем каждого из них:
for USER in $USERS
 do
# Узнаем, когда был установлен пароль
USERINFO=$(ionice -c3 /opt/zimbra/bin/zmprov ga "$USER")
PASS_SET_DATE=$(echo "$USERINFO" | grep zimbraPasswordModifiedTime: | cut -d " " -f 2 | cut -c 1-8)
PASS_MAX_AGE=$(echo "$USERINFO" | grep "zimbraPasswordMaxAge:" | cut -d " " -f 2)
NAME=$(echo "$USERINFO" | grep givenName | cut -d " " -f 2)
# Проверяем, нет ли среди пользователей тех, у кого срок действия пароля уже истек.
if [[ "$PASS_MAX_AGE" -eq "0" ]]
then
  continue
fi
# Высчитываем дату окончания действия паролей
EXPIRES=$(date -d  "$PASS_SET_DATE $PASS_MAX_AGE days" +%s)
# Считаем, сколько дней осталось до окончания срока действия пароля
DEADLINE=$(( (($DATE - $EXPIRES)) / -86400 ))
# Отправляем письмо пользователям
SUBJECT="$NAME - Ваш пароль станет недействительным через $DEADLINE дней"
BODY="
Здравствуйте, $NAME,
Пароль вашего аккаунта станет недействительным через $DEADLINE дней, Пожалуйста, создайте новый как можно скорее.
Вы можете также создать напоминание о смене пароля в календаре Zimbra.
Заранее спасибо.
С уважением, IT-отдел
"
# Первое предупреждение
if [[ "$DEADLINE" -eq "$FIRST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Последнее предупреждение
elif [[ "$DEADLINE" -eq "$LAST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Final
elif [[ "$DEADLINE" -eq "1" ]]
then
    echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Last chance for: $USER - $DEADLINE days left"
fi
done
Assim, pode-se dizer que o Zimbra Collaboration Suite é totalmente adequado até mesmo para aquelas empresas que possuem uma política de senha rigorosa, e graças às funções integradas, será bastante simples garantir o cumprimento dessa política por parte dos funcionários.
Para qualquer questão relacionada ao Zextras Suite, você pode entrar em contato com a representante da empresa Zextras, Katerina Triandafili, pelo e-mail katerina@zextras.com.
Fonte: habr.com
