

No dia 4 de julho, realizamos um grande . Hoje, estamos publicando a transcrição da apresentação de Andrei Novikov, da Qualys. Ele falará sobre quais etapas você precisa seguir para estabelecer um fluxo de trabalho eficaz no gerenciamento de vulnerabilidades. Spoiler: só chegaremos à parte da digitalização na metade do caminho.
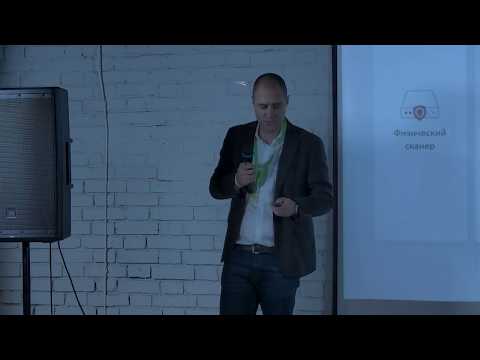
Passo nº 1: Determine o nível de maturidade dos processos de gerenciamento de vulnerabilidades
No início, é preciso entender em que nível sua organização se encontra em termos de maturidade dos processos de gerenciamento de vulnerabilidades. Somente após isso você poderá entender para onde se mover e quais passos precisam ser tomados. Antes de iniciar a digitalização e outras atividades, as organizações precisam realizar um trabalho interno e entender como seus processos atuais funcionam do ponto de vista de TI e de segurança da informação.
Tente responder a perguntas básicas:
- vocês têm processos de inventário e classificação de ativos;
- com que frequência a infraestrutura de TI é escaneada e toda a infraestrutura está coberta, você vê o quadro completo;
- os seus recursos de TI estão sendo monitorados;
- alguns KPIs foram implementados em seus processos e como você entende que estão sendo cumpridos;
- todos esses processos estão documentados.
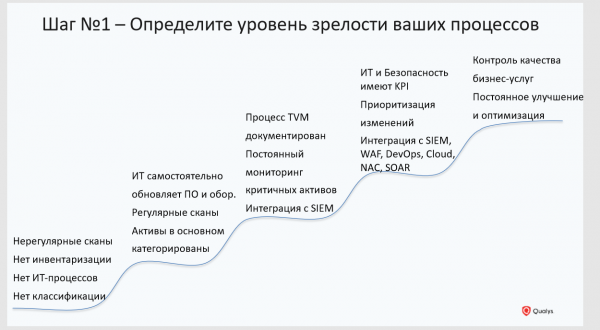
Passo nº 2: Assegure a cobertura completa da infraestrutura
Você não pode proteger o que não conhece. Se você não tiver uma visão completa do que constitui sua infraestrutura de TI, não conseguirá protegê-la. A infraestrutura moderna é complexa e muda constantemente em quantidade e qualidade.
Agora, a infraestrutura de TI não se baseia apenas em um conjunto de tecnologias clássicas (estações de trabalho, servidores, máquinas virtuais), mas também em relativamente novas – containers, microsserviços. O serviço de segurança da informação evita ao máximo os últimos, pois é muito difícil trabalhar com eles usando o conjunto atual de ferramentas, que consiste predominantemente de scanners. O problema é que qualquer scanner não consegue cobrir toda a infraestrutura. Para que um scanner alcance qualquer nó na infraestrutura, é necessário que vários fatores coincidam. O ativo deve estar dentro do perímetro da organização no momento da varredura. O scanner deve ter acesso de rede aos ativos, suas contas, para coletar informações completas.
Segundo nossas estatísticas, quando se trata de organizações médias ou grandes, cerca de 15–20% da infraestrutura não é capturada pelo scanner por diversos motivos: o ativo saiu do perímetro ou nunca aparece no escritório. Por exemplo, um laptop de um funcionário que trabalha remotamente, mas que tem acesso à rede corporativa, ou o ativo está em serviços de nuvem externos como a Amazon. E o scanner provavelmente nada saberá sobre esses ativos, pois eles estão fora de sua visibilidade.
Para cobrir toda a infraestrutura, é necessário usar não apenas scanners, mas um conjunto completo de sensores, incluindo tecnologias de escuta passiva de tráfego para detectar novos dispositivos em sua infraestrutura, método de coleta de dados com agentes, para obter informações - permite coletar dados online, sem a necessidade de varredura, sem a necessidade de credenciais.
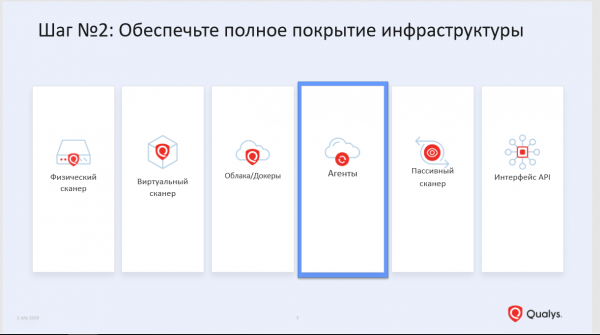
Passo nº 3: Realize a categorização de ativos
Nem todos os ativos têm a mesma utilidade. Determinar quais ativos são importantes e quais não são é sua responsabilidade. Nenhuma ferramenta, nem mesmo um scanner, fará isso por você. Idealmente, segurança da informação, TI e negócios analisam em conjunto a infraestrutura para destacar sistemas críticos para os negócios. Para eles, definem métricas aceitáveis de disponibilidade, integridade, confidencialidade, RTO/RPO, etc.
Isso ajudará a definir prioridades no processo de gerenciamento de vulnerabilidades. Quando seus especialistas receberem dados sobre vulnerabilidades, não será uma lista com milhares de vulnerabilidades em toda a infraestrutura, mas informações granulares considerando a criticidade dos sistemas.
Passo nº 4: Realize uma avaliação da infraestrutura
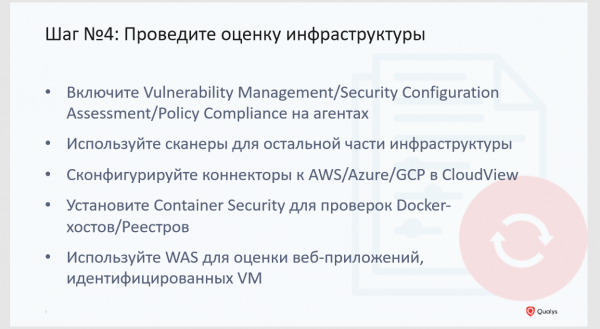
E é somente na quarta etapa que chegamos à avaliação da infraestrutura em termos de vulnerabilidades. Recomendamos que, neste estágio, você preste atenção não apenas às vulnerabilidades no software, mas também aos erros nas configurações, que também podem ser uma vulnerabilidade. Aqui recomendamos um método de coleta de informações baseado em agentes. Scanners podem e devem ser utilizados para avaliar a segurança do perímetro. Se você estiver utilizando recursos de provedores de nuvem, também é preciso coletar informações sobre ativos e configurações de lá. Dê atenção especial à análise de vulnerabilidades em infraestruturas utilizando contêineres Docker.
Passo nº 5: Configure a relatória
Este é um dos elementos importantes dentro do processo de gerenciamento de vulnerabilidades.
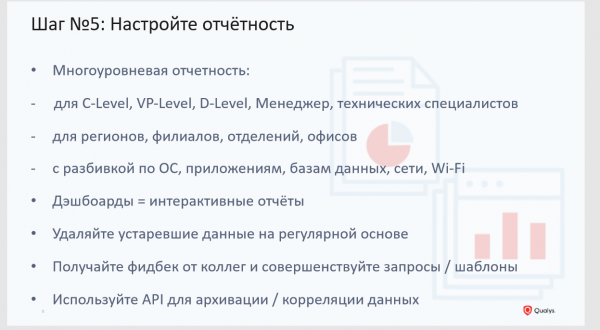
O primeiro ponto: ninguém vai trabalhar com relatórios extensos que contenham uma lista desordenada de vulnerabilidades e uma descrição de como corrigi-las. Precisamos, em primeiro lugar, conversar com os colegas e descobrir o que deve estar no relatório e como é mais conveniente para eles receber os dados. Por exemplo, um administrador pode não precisar de uma descrição detalhada da vulnerabilidade e apenas desejar informações sobre o patch e o link para ele. Outro especialista pode se interessar apenas pelas vulnerabilidades encontradas na infraestrutura de rede.
O segundo ponto: por relatórios, entendo não apenas relatórios em papel. Este é um formato ultrapassado de obtenção de informações e uma história estática. A pessoa recebe o relatório e não pode influenciar como os dados serão apresentados nesse relatório. Para receber um relatório na forma desejada, o especialista de TI deve entrar em contato com o especialista em segurança da informação e pedir que ele reestruture o relatório. O tempo passa e novas vulnerabilidades aparecem. Em vez de transferir relatórios de um departamento para outro, especialistas de ambas as áreas devem ter a capacidade de visualizar os dados online e ver a mesma imagem. Portanto, em nossa plataforma, usamos relatórios dinâmicos na forma de dashboards personalizáveis.
Passo nº 6: Priorize
Aqui você pode fazer o seguinte:
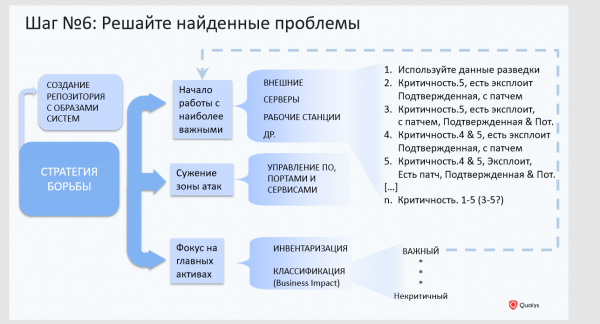
1. Criação de um repositório com imagens mestres de sistemas. Trabalhe com imagens mestres, verifique-as quanto a vulnerabilidades e a correção de configurações de forma contínua. Isso pode ser feito com o auxílio de agentes que informarão automaticamente sobre a criação de um novo ativo e fornecerão informações sobre suas vulnerabilidades.
2. Foque nos ativos que são críticos para o negócio. Não existe uma organização no mundo que consiga eliminar vulnerabilidades de uma só vez. O processo de eliminação de vulnerabilidades é longo e até mesmo cansativo.
3. Redução da superfície de ataque. Limpe sua infraestrutura de softwares desnecessários, desative serviços e feche portas que não são utilizadas. Recentemente, tivemos um caso de uma empresa que possuía cerca de 100 mil vulnerabilidades relacionadas a uma versão antiga do navegador Mozilla em 40 mil dispositivos. Como ficou claro depois, o Mozilla foi implantado na imagem de ouro muitos anos atrás, ninguém o utiliza, mas ele é a fonte de uma grande quantidade de vulnerabilidades. Quando removemos o navegador dos computadores (ele estava até em alguns servidores), essas dezenas de milhares de vulnerabilidades desapareceram.
4. Classifique as vulnerabilidades com base em dados de inteligência de ameaças (threat intelligence). Considere não apenas a criticidade da vulnerabilidade, mas também a presença de exploits públicos, malware, patches e acesso externo ao sistema vulnerável. Avalie o impacto dessa vulnerabilidade em sistemas críticos de negócio: pode ela levar à perda de dados, negação de serviço, etc.
Passo nº 7: Alinhe os KPIs
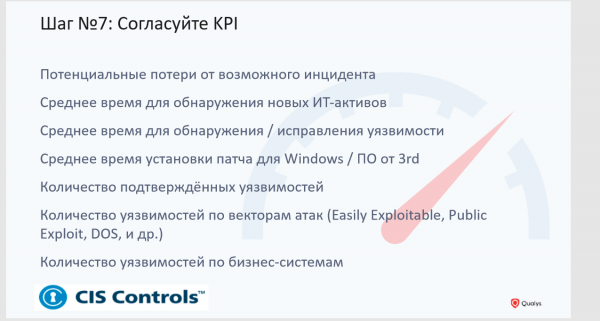
Não faça varreduras só por fazer. Se nada for feito em relação às vulnerabilidades encontradas, a varredura se tornará uma operação inútil. Para que o trabalho com vulnerabilidades não se torne apenas uma formalidade, pense em como vai avaliar os resultados. A segurança da informação e a TI devem concordar sobre como será o trabalho de eliminação de vulnerabilidades, com que frequência as varreduras serão feitas, a instalação de patches, etc.
No slide, você vê exemplos de possíveis KPIs. Existe também uma lista mais extensa que recomendamos aos nossos clientes. Se tiver interesse, entre em contato, e eu compartilharei essas informações com você.
Passo nº 8: Automatize
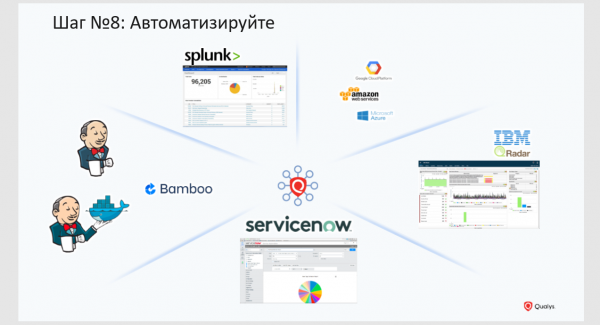
Voltando à varredura. Nós na Qualys acreditamos que a varredura é a parte menos importante do processo de gerenciamento de vulnerabilidades e que deve ser automatizada o máximo possível, de modo a ser realizada sem a intervenção de um especialista em segurança da informação. Hoje existem muitas ferramentas que permitem que isso seja feito. Basta que elas tenham uma API aberta e o número necessário de conectores.
Um exemplo que gosto de citar é o DevOps. Se você introduzir um scanner de vulnerabilidades lá, pode simplesmente esquecer o DevOps. Com as tecnologias antigas, como os scanners clássicos, você simplesmente não será aceito nesses processos. Os desenvolvedores não vão esperar enquanto você escaneia e entrega um relatório extenso e difícil de usar. Os desenvolvedores esperam que a informação sobre vulnerabilidades chegue a eles na forma de bugs em seus sistemas de compilação de código. A segurança precisa ser incorporada de forma transparente a esses processos, e deve ser apenas uma função que é chamada automaticamente pelo sistema utilizado pelos seus desenvolvedores.
Passo nº 9: Foque no essencial
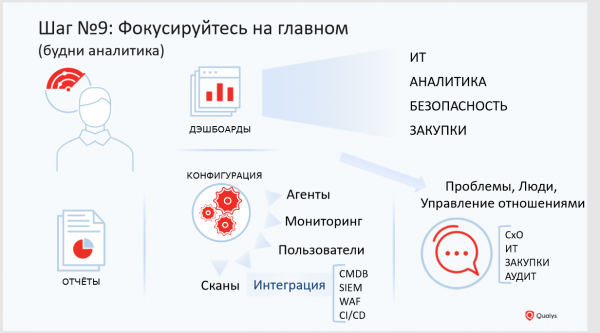
Concentre-se no que traz benefícios reais para a sua empresa. As varreduras podem ser automáticas, e os relatórios também podem ser enviados de forma automática.
Concentre-se em melhorar os processos, tornando-os mais ágeis e convenientes para todos os participantes. Foque em garantir que a segurança esteja incorporada em todos os contratos com seus parceiros, que por exemplo, desenvolvem aplicações web para você.
Se precisar de informações mais detalhadas sobre como estabelecer um processo de gerenciamento de vulnerabilidades em sua empresa, entre em contato comigo e meus colegas. Ficaremos felizes em ajudar.
Fonte: habr.com
