

Toolkit de um pentester iniciante: apresentamos um resumo dos principais instrumentos que serão úteis na realização de pentests em redes internas. Essas ferramentas já estão sendo amplamente utilizadas por diversos profissionais, portanto, conhecer suas funcionalidades e dominá-las será benéfico para todos.
Conteúdo:
Nmap
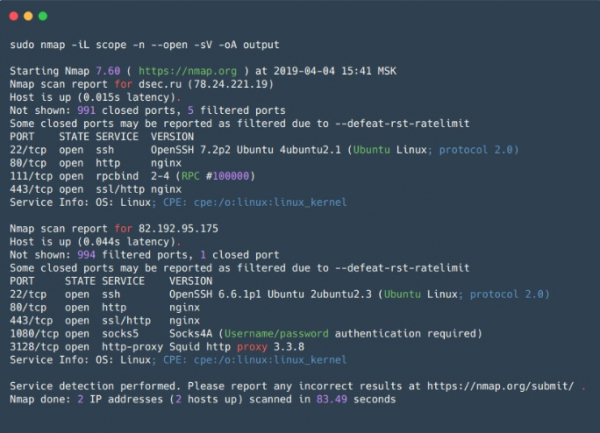
– utilitário opensource para escaneamento de redes, é uma das ferramentas mais populares entre profissionais de segurança e administradores de sistemas. Primordialmente, é utilizado para escaneamento de portas, mas, além disso, possui uma enorme variedade de funcionalidades úteis, tornando o Nmap um verdadeiro canivete suíço para pesquisa de redes.
Além de verificar portas abertas/fechadas, o Nmap pode identificar serviços escutando em portas abertas e suas versões, e às vezes ajuda a determinar o sistema operacional. O Nmap possui suporte para scripts de escaneamento (NSE - Nmap Scripting Engine). Com o uso de scripts, é possível checar vulnerabilidades de vários serviços (se, claro, houver um script disponível, ou você sempre pode criar o seu próprio) ou fazer brute force em senhas de diversos serviços.
Dessa forma, o Nmap permite criar um mapa detalhado da rede, obter o máximo de informações sobre os serviços em execução nos hosts da rede e também verificar preventivamente algumas vulnerabilidades. O Nmap também possui configurações de escaneamento flexíveis, permitindo ajustar a velocidade de escaneamento, o número de threads, o número de grupos para escaneamento etc.
É conveniente para escaneamento de pequenas redes e indispensável para escaneamentos pontuais de hosts específicos.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Trabalha rapidamente com um pequeno intervalo de hosts;
- Flexibilidade de configurações - é possível combinar opções de modo a obter dados altamente informativos em um tempo aceitável;
- Escaneamento paralelo - a lista de hosts alvo é dividida em grupos, e cada grupo é escaneado sequencialmente, utilizando escaneamento paralelo dentro de cada grupo. No entanto, essa divisão em grupos também é uma pequena desvantagem (veja abaixo);
- Conjuntos de scripts predefinidos para diferentes tarefas - você não precisa perder muito tempo escolhendo scripts específicos, mas pode indicar grupos de scripts;
- Saída de resultados — 5 formatos diferentes, incluindo XML, que pode ser importado em outras ferramentas;
Pontos negativos:
- Escaneamento de grupo de hosts — informações sobre qualquer host não estão disponíveis até que a varredura de todo o grupo seja concluída. Isso é solucionado definindo nas opções o tamanho máximo do grupo e o intervalo máximo de tempo durante o qual uma resposta à solicitação será aguardada antes de interromper as tentativas ou realizar outra;
- Ao escanear, o Nmap envia pacotes SYN para a porta de destino e aguarda qualquer pacote de resposta ou a expiração do tempo, caso não haja resposta. Isso impacta negativamente no desempenho do scanner como um todo, em comparação com scanners assíncronos (por exemplo, zmap ou masscan);
- Ao escanear grandes redes utilizando flags para acelerar a varredura (—min-rate, —min-parallelism), podem ocorrer resultados falsos negativos, ignorando portas abertas em um host. Além disso, essas opções devem ser usadas com cautela, considerando que uma alta taxa de pacotes pode levar a um DoS indevido.
Zmap
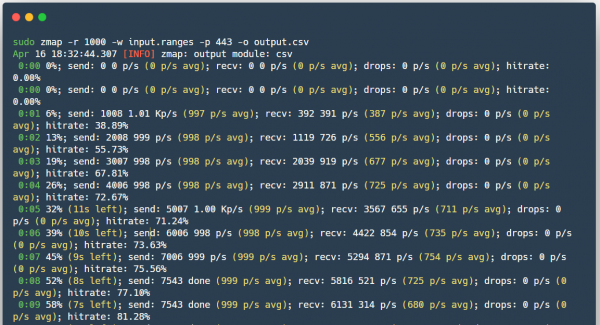
(não confundir com ZenMap) — também é um scanner de código aberto, criado como uma alternativa mais rápida ao Nmap.
Diferente do nmap — o Zmap, ao enviar pacotes SYN, não aguarda a resposta, mas continua a varredura, aguardando simultaneamente respostas de todos os hosts, portanto, na prática, ele não mantém o estado da conexão. Quando a resposta ao pacote SYN chega, o Zmap entende, pelo conteúdo do pacote, qual porta e em qual host estava aberta. Além disso, o Zmap envia apenas um pacote SYN para a porta escaneada. Também existe a possibilidade de uso do PF_RING para uma varredura rápida em grandes redes, se você tiver à disposição uma interface de 10 gigabits e uma placa de rede compatível.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Velocidade de escaneamento;
- O Zmap gera quadros Ethernet pulando a pilha TCP/IP do sistema;
- Possibilidade de uso do PF_RING;
- O ZMap randomiza os alvos para distribuir uniformemente a carga no lado escaneado;
- Possibilidade de integração com o ZGrab (ferramenta para coleta de informações sobre serviços no nível de aplicação L7).
Pontos negativos:
- Pode causar a interrupção do serviço em equipamentos de rede, por exemplo, danificando roteadores intermediários, apesar da carga distribuída, uma vez que todos os pacotes passarão por um único roteador.
Masscan
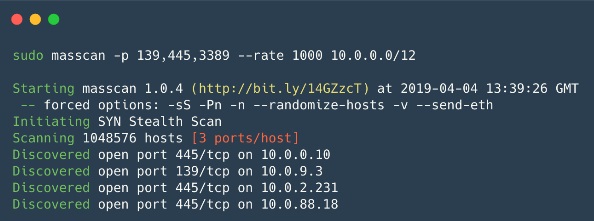
— é surpreendente, mas também é um scanner de código aberto que foi criado com um único objetivo: escanear a Internet ainda mais rápido (em menos de 6 minutos a uma velocidade de ~10 milhões de pacotes/s). Basicamente funciona quase da mesma forma que o Zmap, apenas ainda mais rápido.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- A sintaxe é semelhante à do Nmap, e o programa suporta algumas opções compatíveis com o Nmap;
- A velocidade de operação — um dos scanners assíncronos mais rápidos.
- Mecanismo de escaneamento flexível — retomada de escaneamentos interrompidos, distribuição de carga entre vários dispositivos (assim como no Zmap).
Pontos negativos:
- Assim como no Zmap, a carga na própria rede é extremamente alta, o que pode levar a um DoS;
- Por padrão, não há possibilidade de escanear em nível de aplicação L7;
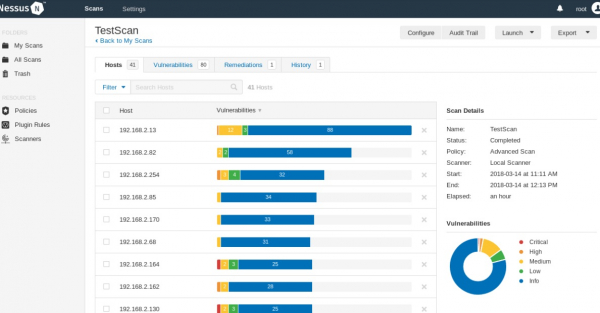
Nessus
— um scanner para automatizar a verificação e descoberta de vulnerabilidades conhecidas no sistema. O código-fonte é fechado, existe uma versão gratuita chamada Nessus Home, que permite escanear até 16 endereços IP com a mesma velocidade e análise detalhada que na versão paga.
É capaz de identificar versões vulneráveis de serviços ou servidores, detectar erros na configuração do sistema, realizar bruteforce de senhas de dicionário. Pode ser usado para verificar a correção das configurações dos serviços (email, atualizações, etc.), bem como na preparação para auditoria PCI DSS. Além disso, no Nessus é possível fornecer credenciais para o host (SSH ou conta de domínio no Active Directory) e o scanner terá acesso ao host e realizará verificações diretamente nele; esta opção é chamada de credential scan. Conveniente para empresas que realizam auditorias em suas próprias redes.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Scripts separados para cada vulnerabilidade, com uma base de dados que é constantemente atualizada;
- Saída de resultados — texto simples, XML, HTML e LaTeX;
- API do Nessus — permite automatizar processos de varredura e obtenção de resultados;
- Credential Scan, é possível usar credenciais Windows ou Linux para verificar atualizações ou outras vulnerabilidades;
- Possibilidade de escrever seus próprios módulos de segurança embutidos — o scanner possui sua própria linguagem de scripts NASL (Nessus Attack Scripting Language);
- É possível agendar escaneamentos regulares na rede local — com isso, o Serviço de Segurança da Informação ficará ciente de todas as alterações na configuração de segurança, surgimento de novos hosts e uso de senhas de dicionário ou senhas padrão.
Pontos negativos:
- Podem ocorrer interrupções no funcionamento dos sistemas escaneados — com a opção de verificação segura desativada, é necessário trabalhar com cuidado;
- A versão que permite uso comercial não é gratuita.
Net-Creds
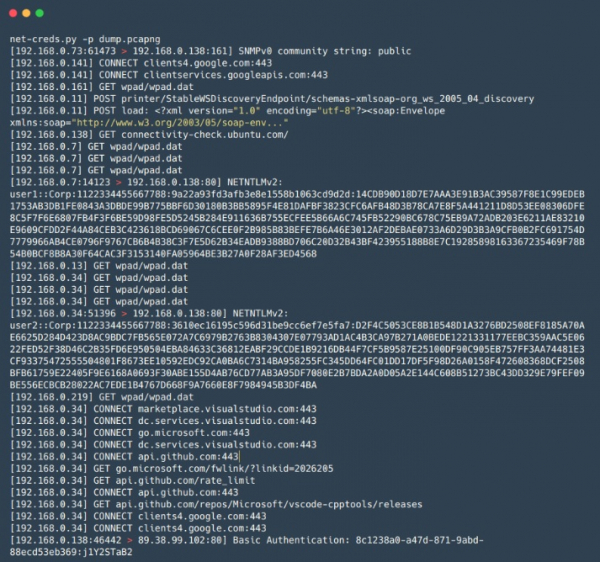
— uma ferramenta em Python para coleta de senhas e hashes, além de outras informações, como URLs visitados, arquivos baixados e outras informações do tráfego, tanto em tempo real durante um ataque MiTM quanto de arquivos PCAP salvos anteriormente. É adequada para análise rápida e superficial de grandes volumes de tráfego, por exemplo, durante ataques MiTM, quando o tempo é limitado e a análise manual com Wireshark leva muito tempo.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- A identificação de serviços é baseada na análise de pacotes em vez de determinar o serviço pelo número da porta usada;
- Fácil de usar;
- Uma ampla gama de dados extraídos — incluindo logins e senhas para FTP, POP, IMAP, SMTP, protocolos NTLMv1/v2, além de informações de solicitações HTTP, como formulários de login e autenticação básica;
network-miner
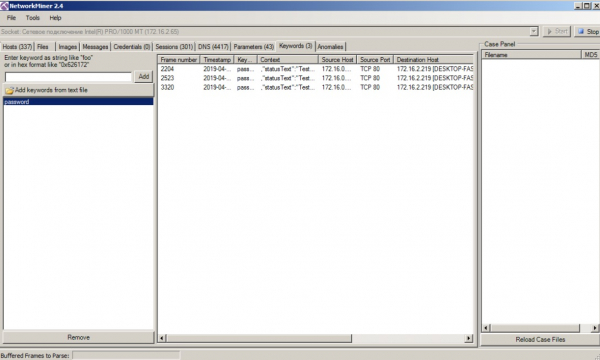
— análogo ao Net-Creds em termos de funcionamento, mas possui maior funcionalidade, como a possibilidade de extrair arquivos transmitidos por protocolos SMB. Assim como o Net-Creds, é útil quando é necessário analisar rapidamente um grande volume de tráfego. Também possui uma interface gráfica conveniente.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Interface gráfica;
- Visualização e classificação de dados por grupos — facilita a análise do tráfego e a torna rápida.
Pontos negativos:
- Na versão de demonstração, algumas funcionalidades são limitadas.
mitm6
— uma ferramenta para conduzir ataques em IPv6 (SLAAC-attack). O IPv6 é prioritário em sistemas operacionais Windows (de modo geral, e em outros sistemas também), e na configuração padrão, a interface IPv6 está habilitada, permitindo que um invasor estabeleça seu próprio servidor DNS para a vítima, utilizando pacotes de Anúncio de Roteador, após o que o invasor pode falsificar o DNS da vítima. É excelente para realizar ataques de Relay junto com a ferramenta ntlmrelayx, permitindo atacar redes Windows com sucesso.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Funciona perfeitamente em muitas redes, exatamente devido às configurações padrão de hosts e redes Windows;
Responder
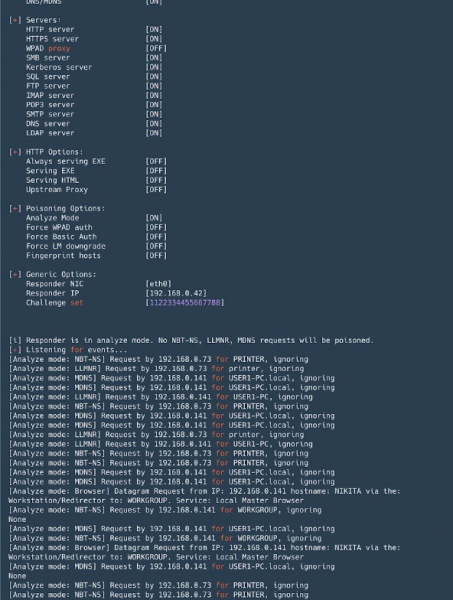
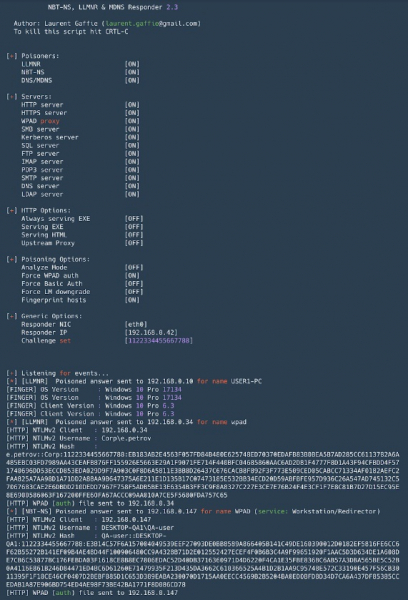
— uma ferramenta para spoofing de protocolos de resolução de nomes de broadcast (LLMNR, NetBIOS, MDNS). Uma ferramenta indispensável em redes Active Directory. Além do spoofing, consegue interceptar autenticação NTLM, e vem com um conjunto de ferramentas para coleta de informações e condução de ataques NTLM-Relay.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Por padrão, ativa múltiplos servidores com suporte para autenticação NTLM: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Permite substituir o DNS em caso de ataques MITM (spoofing ARP, etc.);
- Fingerprint de hosts que realizaram uma solicitação de broadcast;
- Modo de análise — para observação passiva de solicitações;
- O formato dos hashes interceptados na autenticação NTLM é compatível com John the Ripper e Hashcat.
Pontos negativos:
- Ao executar no Windows, o binding da porta 445 (SMB) está relacionado a algumas dificuldades (é necessário parar os serviços correspondentes e reiniciar);
Evil_Foca
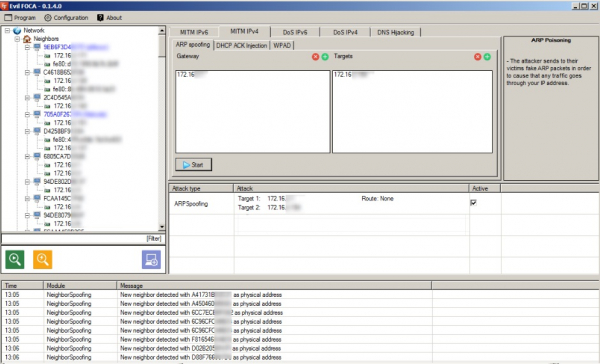
— ferramenta para verificar diversas ataques de rede em redes IPv4 e IPv6. Escaneia a rede local, identificando dispositivos, roteadores e suas interfaces de rede, após o que é possível realizar diversos ataques nos participantes da rede.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Útil para a realização de ataques MITM (spoofing ARP, injeções DHCP ACK, ataque SLAAC, spoofing DHCP);
- É possível realizar ataques DoS — com spoofing ARP para redes IPv4, com SLAAC DoS em redes IPv6;
- É possível realizar hijacking de DNS;
- Fácil de usar, com uma interface gráfica conveniente.
Pontos negativos:
- Funciona apenas no Windows.
Bettercap
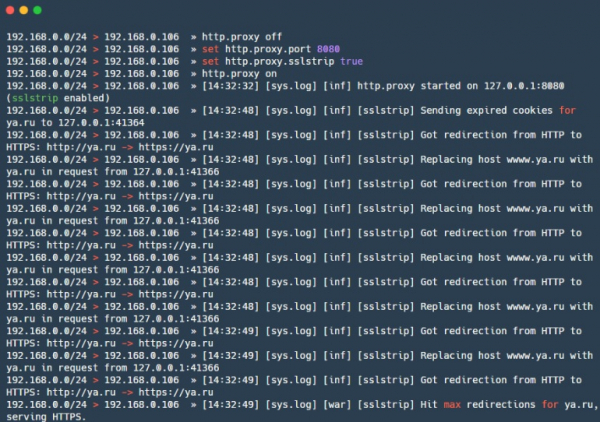
— um poderoso framework para análise e ataque a redes, incluindo também ataques a redes sem fio, BLE (bluetooth low energy) e até ataques MouseJack em dispositivos HID sem fio. Além disso, contém funcionalidades para coletar informações do tráfego (semelhante a net-creds). Em suma, é uma ferramenta multifuncional (tudo em um). Recentemente, possui também .
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Sniffer de credenciais — é possível interceptar URLs visitadas e hosts HTTPS, autenticações HTTP e credenciais de vários protocolos diferentes;
- Muitos ataques MITM incorporados;
- Proxy transparente modular HTTP(S) — é possível gerenciar o tráfego de acordo com as necessidades;
- Servidor HTTP embutido;
- Suporte a caplets — arquivos que permitem descrever linguagens de script para ataques complexos e automatizados.
Pontos negativos:
- Alguns módulos — por exemplo, ble.enum — são parcialmente não suportados no macOS e Windows, alguns são destinados apenas ao Linux — packet.proxy.
gateway_finder
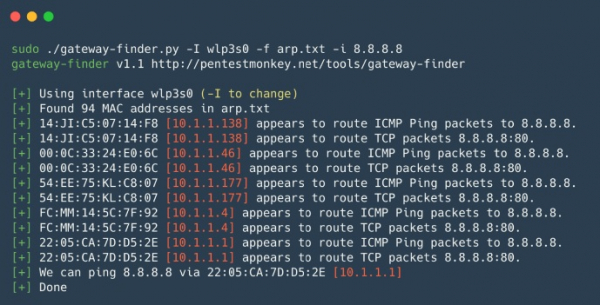
— um script em Python que ajuda a identificar possíveis gateways na rede. Útil para verificar a segmentação ou procurar hosts que podem roteirizar para a sub-rede necessária ou para a Internet. Adequado para pentests internos, quando é necessário verificar rapidamente a presença de rotas não autorizadas ou rotas para outras redes locais internas.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Fácil de usar e personalizar.
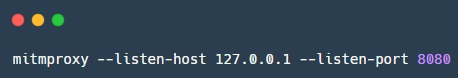
mitmproxy
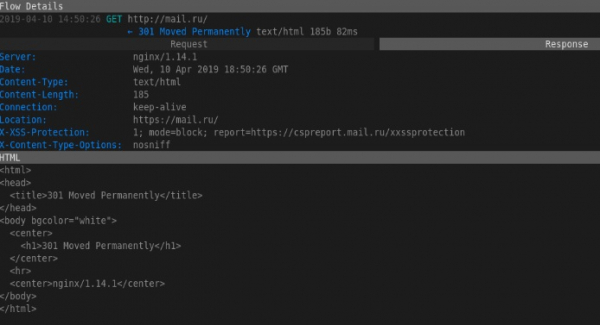
— ferramenta open-source para análise de tráfego protegido por SSL/TLS. mitmproxy é conveniente para interceptar e modificar tráfego protegido, claro, com algumas ressalvas; a ferramenta não realiza ataques para descriptografar SSL/TLS. Usada quando é necessário interceptar e registrar alterações no tráfego protegido por SSL/TLS. Consiste em Mitmproxy — para proxy do tráfego, mitmdump — semelhante ao tcpdump, mas para tráfego HTTP(S), e mitmweb — interface web para Mitmproxy.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Funciona com vários protocolos e também suporta a modificação de diferentes formatos, de HTML a Protobuf;
- API para Python — permite escrever scripts para tarefas não padrão;
- Pode operar no modo de proxy transparente com interceptação de tráfego.
Pontos negativos:
- O formato do dump não é compatível com nada — difícil usar grep, é necessário escrever scripts;
SIET
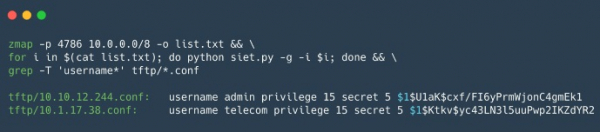
— ferramenta para explorar as capacidades do protocolo Cisco Smart Install. Permite a obtenção e modificação da configuração, assim como o controle sobre o dispositivo Cisco. Se você conseguiu obter a configuração do dispositivo Cisco, pode verificá-la com , essa ferramenta é útil para analisar a segurança da configuração dos dispositivos Cisco.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
O uso do protocolo Cisco Smart Install permite:
- Alterar o endereço do servidor tftp no dispositivo cliente, enviando um único pacote TCP corrompido;
- Copiar o arquivo de configuração do dispositivo;
- Substituir a configuração do dispositivo, por exemplo, adicionando um novo usuário;
- Atualizar a imagem do iOS no dispositivo;
- Executar um conjunto arbitrário de comandos no dispositivo. Esta é uma nova função, disponível apenas nas versões 3.6.0E e 15.2(2)E do iOS;
Pontos negativos:
- Funciona com um conjunto limitado de dispositivos Cisco, também precisa de um IP 'branco' para receber resposta do dispositivo, ou deve estar na mesma rede que o dispositivo;
yersinia
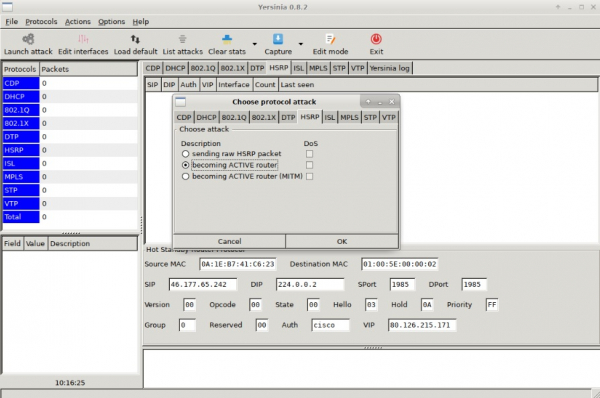
— framework para ataques L2, criado para explorar vulnerabilidades de segurança em vários protocolos de rede L2.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Permite realizar ataques em protocolos STP, CDP, DTP, DHCP, HSRP, VTP e outros.
Pontos negativos:
- Não possui a interface mais amigável.
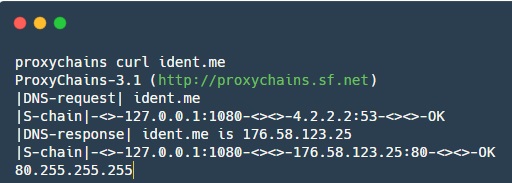
proxychains
— ferramenta que permite redirecionar o tráfego de aplicativos através de um SOCKS proxy especificado.
Acesso direto aos sistemas de cabos transpacíficos. Ping mínimo para a China, Japão, Austrália e costa oeste dos EUA.
- Ajuda a redirecionar o tráfego de alguns aplicativos que, por padrão, não conseguem trabalhar com proxies;
Neste artigo, analisamos brevemente as vantagens e desvantagens das principais ferramentas para pentest de redes internas. Fique atento às atualizações, planejamos publicar mais compilações no futuro: Web, bancos de dados, aplicativos móveis — sobre isso também escreveremos em breve.
Compartilhe seus utilitários favoritos nos comentários!
Fonte: habr.com
