

Uma nova metodologia de ataque contorna o problema de 'jitter de rede', que pode afetar o sucesso de ataques por canais laterais.
A nova metodologia, desenvolvida por pesquisadores da Universidade de Leuven (Bélgica) e da Universidade de Nova Iorque em Abu Dhabi, demonstrou que invasores podem explorar características de protocolos de rede para organizar vazamentos de informações confidenciais.
Esta metodologia, chamada de , apresentada este ano na conferência Usenix, utiliza as características de processamento de solicitações simultâneas pelos protocolos de rede para eliminar um dos problemas de ataques remotos baseados no tempo por canais laterais.
Problemas com ataques remotos baseados no tempo
Na execução de ataques baseados no tempo, os invasores medem as diferenças no tempo de execução de diferentes comandos, tentando contornar a proteção oferecida pela criptografia e obter dados confidenciais, como chaves de criptografia, correspondência privada e o comportamento dos usuários durante a navegação na web.
Mas, para a execução bem-sucedida de ataques baseados no tempo, o atacante precisa conhecer com precisão o tempo que a aplicação alvo leva para processar a solicitação.
Isso se torna um problema ao atacar sistemas remotos, como servidores web, porque a latência da rede (jitter) resulta em variações no tempo de resposta, dificultando o cálculo do tempo de processamento.
Durante ataques remotos baseados no tempo, os agressores geralmente enviam cada comando várias vezes e realizam uma análise estatística do tempo de resposta para reduzir o impacto do jitter da rede. Mas essa abordagem é útil apenas até certo ponto.
"Quanto menor a diferença de tempo, mais solicitações são necessárias, e em determinado momento o cálculo se torna impossível", explica o pesquisador de sistemas de proteção de dados e autor principal do artigo sobre esse novo tipo de ataque, Tom Van Gootem.
"Ataque Temporais Atemporais"
A metodologia desenvolvida por Gootem e seus colegas realiza ataques remotos baseados no tempo de uma maneira que elimina o impacto do jitter da rede.
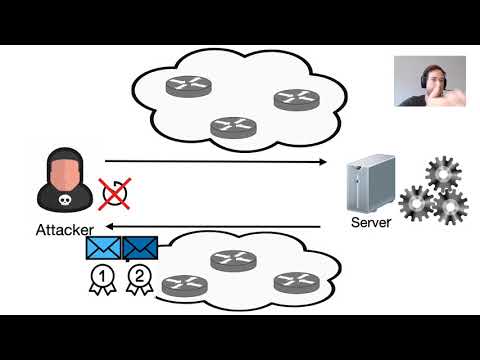
O princípio por trás do ataque temporal atemporal é simples: as solicitações devem chegar ao servidor exatamente ao mesmo tempo, em vez de serem enviadas sequencialmente.
A simultaneity ensures that all requests are under the same network conditions and that the route between the attacker and the server does not influence their processing. The order of receiving responses will provide the attacker with all the information needed to compare execution times.
“The main advantage of timeless timing attacks is that they are much more accurate, so fewer requests are required. This allows the attacker to recognize execution time differences of up to 100 ns,” says Van Goetem.
The minimum time difference observed by researchers during a traditional timing attack over the Internet was 10 µs, which is 100 times greater than with simultaneous request attacks.
How simultaneity is ensured
“We ensure simultaneity by placing both requests into a single network packet,” explains Van Goetem. “In practice, the implementation mainly depends on the network protocol.”
To send simultaneous requests, researchers utilize the capabilities of different network protocols.
For example, HTTP/2, which is quickly becoming the de facto standard for web servers, supports "request multiplexing"—a feature that allows a client to send multiple requests in parallel over a single TCP connection.
“In the case of HTTP/2, we simply need to make sure that both requests are placed in one packet (for example, by writing both to the socket simultaneously).” However, this method has its nuances. For instance, in most content delivery networks like Cloudflare, which serves content for a large part of the web, the connection between edge servers and the site is done using the HTTP/1.1 protocol, which does not support request multiplexing.
While this reduces the effectiveness of timeless attacks, they still remain more accurate than classic remote timing attacks because they eliminate jitter between the attacker and the edge CDN server.
In the case of protocols that do not support request multiplexing, attackers can use an intermediary network protocol that encapsulates requests.
Pesquisadores demonstraram como um ataque atemporal funciona na rede Tor. Nesse caso, o atacante encapsula múltiplas requisições em uma célula Tor — um pacote criptografado enviado entre os nós da rede Tor em pacotes TCP únicos.
“Como a cadeia Tor para serviços onion segue todo o caminho até o servidor, podemos garantir que as requisições chegarão ao mesmo tempo”, diz Van Goetem.
Ataques atemporais na prática
Em seu artigo, os pesquisadores estudaram ataques atemporais em três situações diferentes.
Ao ataques diretos por tempo o invasor conecta-se diretamente ao servidor e tenta organizar um vazamento de informações secretas relacionadas ao aplicativo.
“Como na criação da maioria das aplicações web não se considera que ataques por tempo podem ser muito práticos e precisos, acreditamos que muitos sites estão vulneráveis a tais ataques”, diz Van Goetem.
Ao ataques cross-site por tempo o atacante envia requisições a outros sites a partir do navegador da vítima e faz suposições sobre o conteúdo de informações confidenciais, observando a sequência de respostas.
Os atacantes usaram esse esquema para explorar uma vulnerabilidade no programa de recompensas por bugs HackerOne e extrairam informações como palavras-chave usadas em relatórios confidenciais sobre vulnerabilidades não corrigidas.
“Eu procurei por casos onde um ataque por tempo foi registrado anteriormente, mas não foi considerado eficaz. O bug no HackerOne já havia sido reportado pelo menos três vezes (IDs dos bugs: , e ), mas não foi corrigido porque se considerava que esse ataque era impossível de ser utilizado. Então, criei um simples projeto de pesquisa interno sobre ataques atemporais por tempo.
Na época, ainda estava muito não otimizado, pois estávamos lidando com os detalhes do ataque, mas, mesmo assim, se mostrou bastante preciso (na minha conexão WiFi doméstica, consegui resultados muito precisos).
Os pesquisadores também tentaram realizar ataques atemporais ao protocolo WiFi WPA3..
Um dos co-autores do artigo, Mati Vanhoef, já havia detectado . Mas o tempo era muito curto para ser usado em dispositivos de alto desempenho, ou não podia ser utilizado contra servidores.
«Com um novo tipo de ataque temporal, mostramos que é possível usar o authentication handshake (EAP-pwd) contra servidores, mesmo que estejam rodando hardware potente», explica Van Goethem.
O momento ideal
Em seu artigo, os pesquisadores apresentaram recomendações para proteger servidores contra ataques temporais, como limitar a execução em tempo constante e adicionar um atraso aleatório. Para implementar medidas práticas de proteção contra ataques diretos de tempo que impactem minimamente a operação da rede, mais pesquisas são necessárias.
«Acreditamos que esta área de pesquisa está em um estágio muito inicial e requer um estudo mais aprofundado», diz Van Goethem.
Em futuras pesquisas, pode-se explorar outras metodologias que os atacantes poderiam usar para realizar ataques temporais simultâneos, outros protocolos e camadas de rede intermediárias que poderiam ser alvo de ataques, além de avaliar a vulnerabilidade de websites populares que permitem conduzir tais pesquisas através de programas de busca de bugs.
O nome 'temporal' foi escolhido porque, «nesses ataques, não utilizamos nenhuma informação (absoluta) sobre o tempo», explica Van Goethem.
«Além disso, eles podem ser considerados 'temporal' uma vez que ataques (remotos) de tempo já são usados há muito tempo, e, de acordo com nossas pesquisas, a situação só tende a piorar».
O texto completo do relatório com a Usenix está disponível .
Em nome da publicidade
com proteção contra DDoS e hardware de última geração. Tudo isso sobre nossos servidores épicos. Configuração máxima - 128 núcleos de CPU, 512 GB de RAM, 4000 GB NVMe.
Fonte: habr.com
