

Neste artigo, iremos explorar uma série de configurações opcionais, mas úteis:
- ;
- ;
- ;
- ;
- ;
- ;
- ;
- ;
- .
Este artigo é uma continuação, veja o início em oVirt em 2 horas e .
Artigos
- Configurações adicionais - Estamos aqui
Configurações adicionais do gerenciador
Para facilitar o trabalho, vamos instalar pacotes adicionais:
$ sudo yum install bash-completion vimPara ativar o autocompletar, deve-se mudar para o bash.
Adição de nomes DNS adicionais
Isso será necessário quando o gerenciador precisar ser acessado por um nome alternativo (CNAME, pseudônimo ou apenas um nome curto sem sufixo de domínio). Por motivos de segurança, o gerenciador permite a conexão apenas pela lista de nomes permitidos.
Criar arquivo de configuração:
$ sudo vim /etc/ovirt-engine/engine.conf.d/99-custom-sso-setup.confusers.module.ts
SSO_ALTERNATE_ENGINE_FQDNS="ovirt.example.com some.alias.example.com ovirt"e reiniciar o gerenciador:
$ sudo systemctl restart ovirt-engineConfiguração de autenticação através do AD
oVirt possui um banco de usuários embutido, mas também suporta provedores LDAP externos, incluindo o AD.
O caminho mais simples para uma configuração padrão é executar o assistente e reiniciar o gerenciador:
$ sudo yum install ovirt-engine-extension-aaa-ldap-setup
$ sudo ovirt-engine-extension-aaa-ldap-setup
$ sudo systemctl restart ovirt-engine
Exemplo de funcionamento do assistente
$ sudo ovirt-engine-extension-aaa-ldap-setup
Implementações LDAP disponíveis:
…
3 - Active Directory
…
Por favor, selecione: 3
Por favor, insira o nome do Forest do Active Directory: example.com
Por favor, selecione o protocolo a ser utilizado (startTLS, ldaps, plain) [startTLS]:
Por favor, selecione o método para obter o certificado CA codificado em PEM (Arquivo, URL, Inline, Sistema, Inseguro): URL
URL:
Digite o DN do usuário de busca (por exemplo uid=username,dc=example,dc=com ou deixe em branco para anônimo): CN=oVirt-Engine,CN=Users,DC=example,DC=com
Digite a senha do usuário de busca: *senha*
[ INFO ] Tentando se vincular usando ‘CN=oVirt-Engine,CN=Users,DC=example,DC=com’
Você vai usar Single Sign-On para Máquinas Virtuais (Sim, Não) [Sim]:
Por favor, especifique o nome do perfil que será visível para os usuários [example.com]:
Por favor, forneça credenciais para testar o fluxo de login:
Digite o nome do usuário: someAnyUser
Digite a senha do usuário:
…
[ INFO ] Sequência de login executada com sucesso
…
Selecione a sequência de teste a ser executada (Concluído, Abort, Login, Search) [Concluído]:
[ INFO ] Etapa: Configuração da transação
…
RESUMO DA CONFIGURAÇÃO
…
O uso do assistente é adequado para a maioria dos casos. Para configurações mais complexas, as configurações são feitas manualmente. Mais detalhes na documentação do oVirt, . Após uma conexão bem-sucedida do Engine ao AD, um perfil adicional aparecerá na janela de conexão, e na aba Permissões dos objetos do sistema — a capacidade de conceder direitos a usuários e grupos do AD. Vale ressaltar que o catálogo externo de usuários e grupos pode não ser apenas o AD, mas também IPA, eDirectory, entre outros.
Multipath
No ambiente de produção, o sistema de armazenamento deve ser conectado ao host por vários caminhos independentes de entrada e saída múltipla. Geralmente, no CentOS (e, consequentemente, no oVirt), não há problemas com a montagem de múltiplos caminhos para o dispositivo (find_multipaths yes). Sobre configurações adicionais para FCoE, está escrito na . É importante observar a recomendação do fabricante do SCD — muitos recomendam a política round-robin, enquanto, por padrão, no Enterprise Linux 7, a configuração é service-time.
Usando o exemplo do 3PAR
e o documento O EL é criado como Host com a Persona 2 Generic-ALUA, para ele, as seguintes configurações são adicionadas ao arquivo /etc/multipath.conf:
defaults {
           polling_interval      10
           user_friendly_names   no
           find_multipaths       yes
          }
devices {
          device {
                   vendor                   "3PARdata"
                   product                  "VV"
                   path_grouping_policy     group_by_prio
                   path_selector            "round-robin 0"
                   path_checker             tur
                   features                 "0"
                   hardware_handler         "1 alua"
                   prio                     alua
                   failback                 immediate
                   rr_weight                uniform
                   no_path_retry            18
                   rr_min_io_rq             1
                   detect_prio              yes
                   fast_io_fail_tmo         10
                   dev_loss_tmo             "infinity"
                 }
}
Após isso, o comando para reiniciar é dado:
systemctl restart multipathd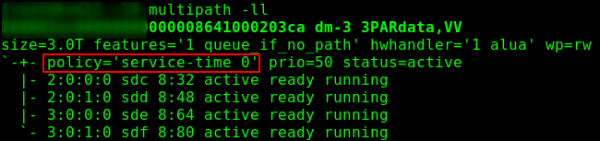
Fig. 1 — política de múltipla entrada e saída padrão.
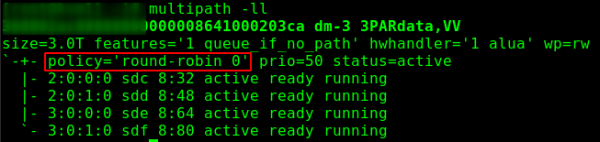
Fig. 2 — política de múltipla entrada e saída após a aplicação das configurações.
Configuração de gerenciamento de energia
Permite, por exemplo, realizar um reset de hardware da máquina, caso o Engine não consiga obter resposta do host por um período prolongado. É implementado através do Agente de Cerco (Fence Agent).
Compute -> Hosts -> HOST — Editar -> Gerenciamento de Energia, em seguida, ativar "Habilitar Gerenciamento de Energia" e adicionar o agente — "Adicionar Agente de Cerco" -> +.
Especificamos o tipo (por exemplo, para iLO5, é necessário indicar ilo4), nome/endereço da interface ipmi, bem como nome/senha do usuário. Recomenda-se criar um usuário separado (por exemplo, oVirt-PM) e, no caso do iLO, conceder-lhe privilégios:
- Iniciar sessão
- Console Remoto
- Energia Virtual e Reset
- Mídia Virtual
- Configurar Configurações de iLO
- Administrar Contas de Usuário
Não pergunte por que exatamente assim, foi determinado por experiência. O agente de fencing em console requer um conjunto menor de permissões.
Ao configurar listas de controle de acesso, deve-se ter em mente que o agente é executado não no engine, mas no host ‘vizinho’ (denominado Power Management Proxy), ou seja, se houver apenas um nó no cluster, o gerenciamento de energia não funcionará. não funcionará.
Configuração SSL
O guia oficial completo está em , Apêndice D: oVirt e SSL — Substituindo o Certificado SSL/TLS do oVirt Engine.
O certificado pode ser emitido tanto pelo nosso CA corporativo quanto por um centro de certificação comercial externo.
Importante: o certificado é destinado à conexão com o gerente, não afetará a interação entre o Engine e os nós — eles usarão certificados autoassinados emitidos pelo Engine.
Requisitos:
- certificado emitido pela CA no formato PEM, com toda a cadeia até a CA raiz (do emissor subordinado no início até a raiz no final);
- certificado para Apache, emitido pela CA (também acompanhado de toda a cadeia de certificados da CA);
- chave privada para Apache, sem senha.
Suponha que nosso centro de certificação opere sob CentOS, chame-se subca.exemplo.com, e as solicitações, chaves e certificados estejam localizados no diretório /etc/pki/tls/.
Fazemos cópias de segurança e criamos um diretório temporário:
$ sudo cp /etc/pki/ovirt-engine/keys/apache.key.nopass /etc/pki/ovirt-engine/keys/apache.key.nopass.`date +%F`
$ sudo cp /etc/pki/ovirt-engine/certs/apache.cer /etc/pki/ovirt-engine/certs/apache.cer.`date +%F`
$ sudo mkdir /opt/certs
$ sudo chown mgmt.mgmt /opt/certs
Carregamento de certificados, faça isso a partir de sua estação de trabalho ou envie de outra forma conveniente:
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/cachain.pem mgmt@ovirt.example.com:/opt/certs
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/private/ovirt.key mgmt@ovirt.example.com:/opt/certs
[myuser@mydesktop] $ scp -3 causer@subca.example.com/etc/pki/tls/certs/ovirt.crt mgmt@ovirt.example.com:/opt/certs
Como resultado, você deve ver os 3 arquivos:
$ ls /opt/certs
cachain.pem  ovirt.crt  ovirt.key
Instalação de certificados
Copiamos os arquivos e atualizamos as listas de confiança:
$ sudo cp /opt/certs/cachain.pem /etc/pki/ca-trust/source/anchors
$ sudo update-ca-trust
$ sudo rm /etc/pki/ovirt-engine/apache-ca.pem
$ sudo cp /opt/certs/cachain.pem /etc/pki/ovirt-engine/apache-ca.pem
$ sudo cp /opt/certs/ovirt03.key /etc/pki/ovirt-engine/keys/apache.key.nopass
$ sudo cp /opt/certs/ovirt03.crt /etc/pki/ovirt-engine/certs/apache.cer
$ sudo systemctl restart httpd.service
Adicionar/atualizar arquivos de configuração:
$ sudo vim /etc/ovirt-engine/engine.conf.d/99-custom-truststore.confENGINE_HTTPS_PKI_TRUST_STORE="/etc/pki/java/cacerts"
ENGINE_HTTPS_PKI_TRUST_STORE_PASSWORD=""$ sudo vim /etc/ovirt-engine/ovirt-websocket-proxy.conf.d/10-setup.confSSL_CERTIFICATE=/etc/pki/ovirt-engine/certs/apache.cer
SSL_KEY=/etc/pki/ovirt-engine/keys/apache.key.nopass$ sudo vim /etc/ovirt-imageio-proxy/ovirt-imageio-proxy.conf# Key file for SSL connections
ssl_key_file = /etc/pki/ovirt-engine/keys/apache.key.nopass
# Certificate file for SSL connections
ssl_cert_file = /etc/pki/ovirt-engine/certs/apache.cerEm seguida, reinicie todos os serviços afetados:
$ sudo systemctl restart ovirt-provider-ovn.service
$ sudo systemctl restart ovirt-imageio-proxy
$ sudo systemctl restart ovirt-websocket-proxy
$ sudo systemctl restart ovirt-engine.service
Pronto! É hora de se conectar ao gerenciador e verificar se a conexão está protegida por um certificado SSL assinado.
Arquivamento
Onde estaria sem isso! Nesta seção, falaremos sobre o arquivamento do gerenciador; o arquivamento de VMs é uma questão separada. Faremos backups uma vez por dia e armazenaremos via NFS, por exemplo, no mesmo sistema onde colocamos as imagens ISO — mynfs01.example.com:/exports/ovirt-backup. Não é recomendável armazenar arquivos de backup na mesma máquina onde o Engine está rodando.
Instalamos e ativamos o autofs:
$ sudo yum install autofs
$ sudo systemctl enable autofs
$ sudo systemctl start autofs
Criamos um script:
$ sudo vim /etc/cron.daily/make.oVirt.backup.shusers.module.ts
#!/bin/bash

datetime=`date +"%F.%R"`
backupdir="/net/mynfs01.example.com/exports/ovirt-backup"
filename="$backupdir/`hostname --short`.`date +"%F.%R"`"
engine-backup --mode=backup --scope=all --file=$filename.data --log=$filename.log
#uncomment next line for autodelete files older 30 days
#find $backupdir -type f -mtime +30 -exec rm -f {} ;
Tornamos o arquivo executável:
$ sudo chmod a+x /etc/cron.daily/make.oVirt.backup.shAgora, toda noite receberemos um backup das configurações do gerenciador.
Interface de gerenciamento dos hosts
— uma interface administrativa moderna para sistemas Linux. Neste caso, desempenha um papel semelhante ao da interface web do ESXi.
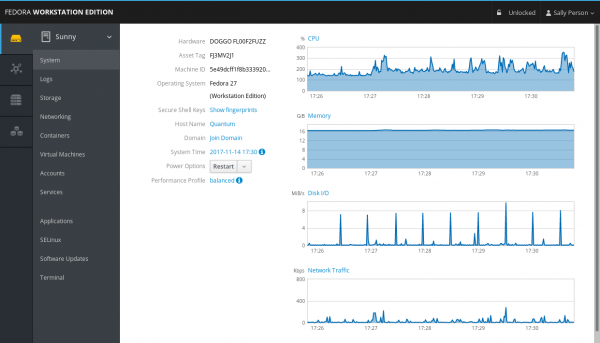
Fig. 3 — aparência do painel.
Instala-se muito facilmente, são necessários os pacotes cockpit e o plugin cockpit-ovirt-dashboard:
$ sudo yum install cockpit cockpit-ovirt-dashboard -yAtivando o Cockpit:
$ sudo systemctl enable --now cockpit.socketConfiguração do firewall:
sudo firewall-cmd --add-service=cockpit
sudo firewall-cmd --add-service=cockpit --permanent
Agora você pode se conectar ao host: https://[IP do Host ou FQDN]:9090
VLANs
Leia mais sobre redes em . Existem muitas possibilidades, aqui descreveremos a conexão de redes virtuais.
Para conectar outras sub-redes, elas devem primeiro ser descritas na configuração: Rede -> Redes -> Novo, onde o único campo obrigatório é o nome; a caixa de seleção VM Network, que permite que as máquinas usem essa rede, está ativada, e para conectar a tag, deve-se ativar Habilitar tagging VLAN, fornecer o número da VLAN e clicar em Ok.
Agora precisamos ir para Hosts Compute -> Hosts -> kvmNN -> Interfaces de Rede -> Configurar Redes do Host. A rede adicionada da parte direita Redes Lógicas Não Atribuídas deve ser arrastada para a esquerda para Redes Lógicas Atribuídas:
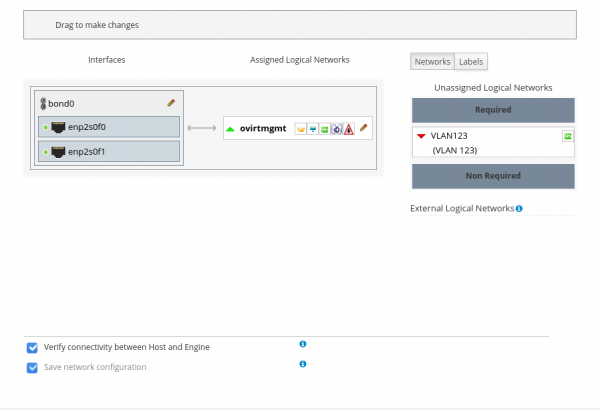
Fig. 4 — antes da adição da rede.
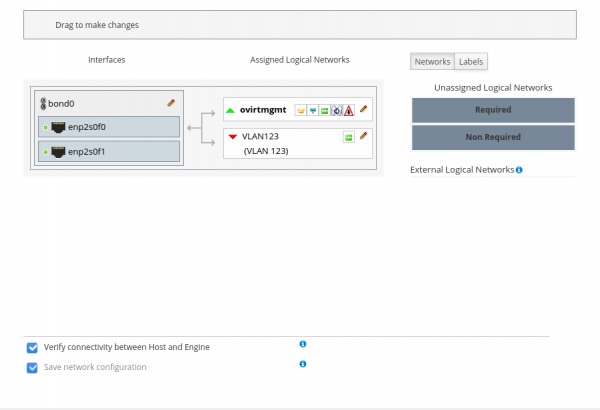
Fig. 5 — após a adição da rede.
Para conectar várias redes a um host de maneira conveniente, é útil atribuir etiquetas às redes ao criá-las e adicionar redes por etiquetas.
Após a criação da rede, os hosts passarão para o estado Non Operational até que a adição da rede em todos os nós do cluster seja concluída. Esse comportamento é causado pela opção Require All na aba Cluster ao criar uma nova rede. Caso a rede não seja necessária em todos os nós do cluster, essa opção pode ser desativada, e a rede será exibida na seção Non Required ao adicionar ao host, permitindo escolher se deve ser conectada a um host específico.
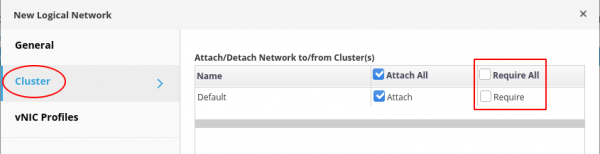
Fig. 6 — escolha da opção de requisito de rede.
Específico para HPE
Quase todos os fabricantes têm ferramentas que melhoram a usabilidade de seus produtos. No exemplo da HPE, são úteis o AMS (Agentless Management Service, amsd para iLO5, hp-ams para iLO4) e o SSA (Smart Storage Administrator, que trabalha com controladores de disco) e outros.
Conectando o repositório HPE
Importamos a chave e conectamos os repositórios HPE:
$ sudo rpm --import https://downloads.linux.hpe.com/SDR/hpePublicKey2048_key1.pub
$ sudo vim /etc/yum.repos.d/mcp.repo
users.module.ts
[mcp]
name=Management Component Pack
baseurl=http://downloads.linux.hpe.com/repo/mcp/centos/$releasever/$basearch/current/
enabled=1
gpgkey=file:///etc/pki/rpm-gpg/GPG-KEY-mcp

[spp]
name=Service Pack for ProLiant
baseurl=http://downloads.linux.hpe.com/SDR/repo/spp/RHEL/$releasever/$basearch/current/
enabled=1
gpgkey=file:///etc/pki/rpm-gpg/GPG-KEY-mcp
Visualização do conteúdo do repositório e informações sobre o pacote (para referência):
$ sudo yum --disablerepo="*" --enablerepo="mcp" list available
$ yum info amsd
Instalação e execução:
$ sudo yum install amsd ssacli
$ sudo systemctl start amsd
Exemplo de operação da ferramenta para gerenciamento do controlador de disco
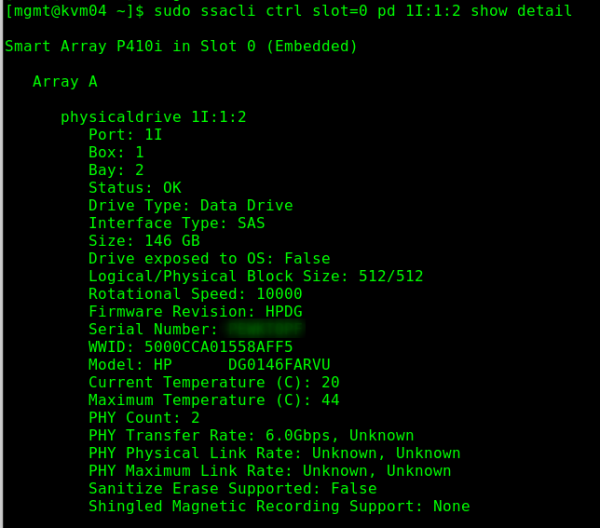
Isso é tudo por enquanto. Em artigos futuros, pretendo falar sobre algumas operações básicas e aplicações. Por exemplo, como fazer VDI no oVirt.
Fonte: habr.com
