

O Sistema de Nomes de Domínio (DNS) é semelhante a uma agenda telefônica, que traduz nomes amigáveis ao usuário, como "ussc.ru", em endereços IP. Como a atividade de DNS está presente praticamente em todas as sessões de comunicação, independentemente do protocolo, a logação de DNS se torna uma fonte valiosa de dados para um especialista em segurança da informação, permitindo que ele identifique anomalias ou obtenha dados adicionais sobre o sistema examinado.
Em 2004, Florian Weimer propôs um método de logação chamado Passive DNS, que permite recuperar o histórico de alterações de dados de DNS com a capacidade de indexação e busca, que podem fornecer acesso aos seguintes dados:
- O nome do domínio
- O endereço IP do nome de domínio solicitado
- A data e hora da resposta
- O tipo de resposta
- etc.
Os dados para Passive DNS são coletados a partir de servidores DNS recursivos por meio de módulos integrados ou pela interceptação de respostas de servidores DNS responsáveis pela zona.
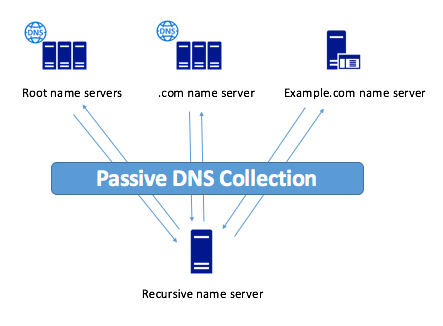
Figura 1. Passive DNS (obtido do site )
A característica do Passive DNS é que não é necessário registrar o endereço IP do cliente, o que ajuda a proteger a privacidade dos usuários.
Atualmente, existem vários serviços que fornecem acesso a dados de Passive DNS:
Empresa
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Acesso
Por solicitação
Não requer registro
Registro gratuito
Por solicitação
Não requer registro
Por solicitação
API
Disponível
Disponível
Disponível
Disponível
Disponível
Disponível
Presença de cliente
Disponível
Disponível
Disponível
Ausente
Ausente
Ausente
Início da coleta de dados
2010
2013
2009
Exibe apenas os últimos 3 meses
2008
2006
Tabela 1. Serviços com acesso a dados de Passive DNS
Opções de uso do Passive DNS
Usando o Passive DNS, é possível estabelecer relacionamentos entre nomes de domínio, servidores NS e endereços IP. Isso permite construir mapas dos sistemas pesquisados e acompanhar as alterações desse mapa desde a primeira detecção até o momento atual.
O Passive DNS também facilita a identificação de anomalias no tráfego. Por exemplo, o monitoramento de alterações em zonas NS e registros do tipo A e AAAA pode identificar sites maliciosos que utilizam o método de fast flux, projetado para esconder C&C da detecção e bloqueio. Como nomes de domínio legítimos (exceto aqueles usados para balanceamento de carga) não costumam mudar seus endereços IP com frequência, a maioria das zonas legítimas raramente altera seus servidores NS.
O DNS Passivo, ao contrário da varredura direta de subdomínios por dicionários, permite encontrar até mesmo os nomes de domínio mais exóticos, como “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Além disso, às vezes isso permite descobrir áreas de teste (e vulneráveis) de um site, materiais para desenvolvedores, etc.
Investigando um link de um e-mail, usando o DNS Passivo
Atualmente, o spam é uma das principais formas pelas quais o invasor consegue acessar o computador da vítima ou roubar informações confidenciais. Vamos tentar investigar o link de um e-mail desse tipo, usando o DNS Passivo, para avaliar a eficácia desse método.
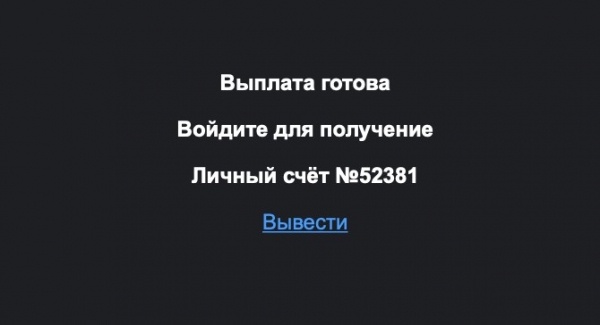
Figura 2. E-mail de spam
O link deste e-mail levava ao site magnit-boss.rocks, que oferecia a coleta automática de bônus e a possibilidade de ganhar dinheiro:
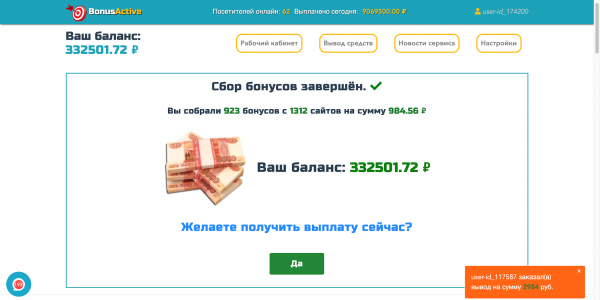
Figura 3. Página hospedada no domínio magnit-boss.rocks
Para investigar este site, foi utilizado , que já possui 3 clientes prontos em , e .
Primeiro, vamos descobrir toda a história deste nome de domínio, para isso usaremos o comando:
pt-client pdns —query magnit-boss.rocks
Esse comando fornecerá informações sobre todos os resolves de DNS associados a este nome de domínio.
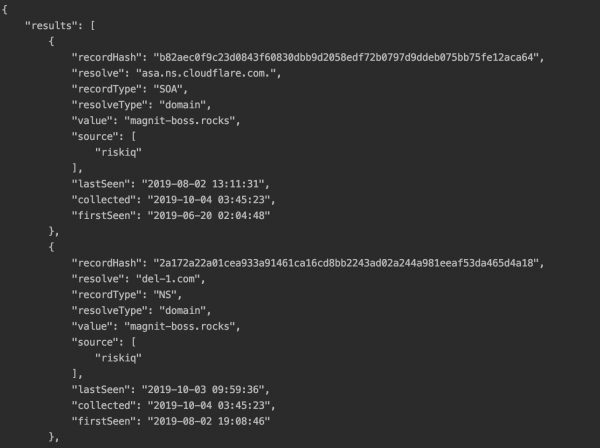
Figura 4. Resposta da API Riskiq
Vamos apresentar a resposta da API de uma forma mais clara:
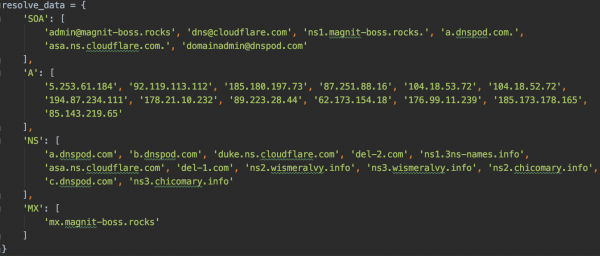
Figura 5. Todos os registros da resposta
Para a investigação posterior, foram retirados os endereços IP para os quais este nome de domínio estava resolvendo no momento em que o e-mail foi recebido em 01.08.2019; esses endereços IP são 92.119.113.112 e 85.143.219.65.
Usando o comando:
pt-client pdns —query
é possível obter todos os nomes de domínio relacionados a esses endereços IP.
O endereço IP 92.119.113.112 possui 42 nomes de domínio únicos que estavam resolvendo para este IP, dentre os quais estão os seguintes nomes:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- e outros
O endereço IP 85.143.219.65 possui 44 nomes de domínio únicos que estavam resolvendo para este IP, dentre os quais estão os seguintes nomes:
- cvv2.name (site para venda de dados de cartões de crédito)
- emaills.world
- www.mailru.space
- e outros
As relações com esses nomes de domínio indicam phishing, mas acreditamos em pessoas boas, então tentaremos obter um bônus de 332.501,72 rublos? Após clicar no botão “SIM”, o site nos solicita transferir 300 rublos de um cartão para desbloquear a conta e nos direciona para o site as-torpay.info para inserção de dados.
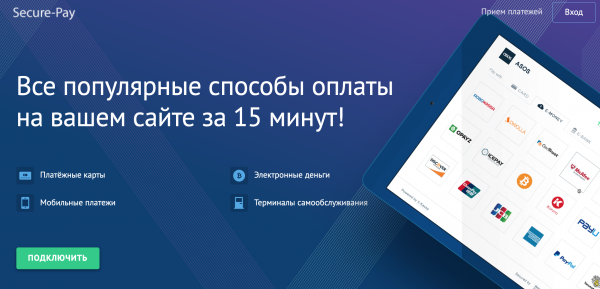
Figura 6. Página principal do site ac-pay2day.net
Embora pareça um site legítimo, possuindo um certificado https, e a página principal sugira a conexão deste sistema de pagamento ao seu site, infelizmente, todos os links para conexão não estão funcionando. Este nome de domínio resolve apenas para 1 endereço IP — 190.115.19.74. Este, por sua vez, possui 1475 nomes de domínio únicos que resolvem para este endereço IP, entre os quais estão nomes como:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- e outros
Como podemos ver, o Passive DNS permite coletar dados sobre o recurso pesquisado de forma rápida e eficaz, e até mesmo construir uma espécie de impressão digital, que permite revelar todo um esquema de roubo de dados pessoais, desde a sua obtenção até o provável local de venda.
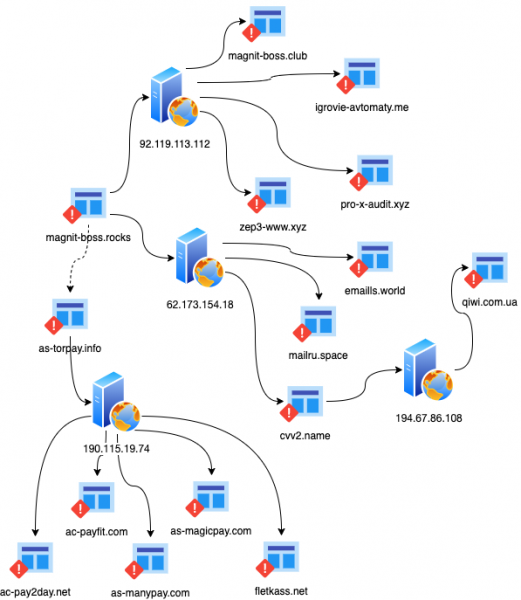
Figura 7. Mapa do sistema investigado
Nem tudo é tão rosa quanto gostaríamos. Por exemplo, essas investigações podem facilmente esbarrar no CloudFlare ou serviços similares. E a eficácia da base de dados coletada depende muito da quantidade de consultas DNS que passam pelo módulo de coleta de dados do Passive DNS. No entanto, o Passive DNS é uma fonte adicional de informações para o pesquisador.
Autor: Especialista do Centro Ural de Sistemas de Segurança
Fonte: habr.com
