

O que considerar ao escolher um roteador VPN para uma rede distribuída? E que funções ele deve ter? Este é o foco da nossa análise do ZyWALL VPN1000.
Introdução
Antes disso, a maior parte das nossas publicações foi dedicada a dispositivos VPN para acesso à rede a partir de locais remotos. Por exemplo, para conectar várias filiais à sede, o acesso à Internet de pequenas empresas autônomas, ou até mesmo de residências privadas. Chegou a hora de falar sobre o nó central para redes distribuídas.
É evidente que construir uma rede moderna para uma grande empresa apenas com dispositivos de classe econômica não é viável. E organizar um serviço em nuvem para fornecer serviços aos consumidores também não é. Em algum lugar, deve haver equipamentos capazes de atender um grande número de clientes simultaneamente. Desta vez, vamos falar sobre um desses dispositivos — o Zyxel VPN1000.
Tanto para grandes quanto para pequenos participantes da troca de dados em rede, podem ser destacados critérios que avaliam a adequação de um ou outro dispositivo para resolver a questão.
Abaixo estão os principais deles:
- capacidades técnicas e funcionais;
- gerenciamento;
- segurança;
- disponibilidade.
É difícil destacar o que é mais importante e o que pode ser dispensado. Precisamos de tudo. Se um dispositivo não atende aos requisitos de algum critério, isso acarretará problemas no futuro.
Entretanto, certas características dos dispositivos destinados a garantir o funcionamento dos nós centrais e do equipamento que opera principalmente nas extremidades podem diferir significativamente.
Para o nó central, a potência de computação é primordial — isso implica resfriamento forçado e, portanto, ruído do ventilador. Para dispositivos periféricos, que geralmente estão localizados em escritórios e residências, um funcionamento barulhento já é praticamente inaceitável.
Outro ponto interessante é a distribuição de portas. Em dispositivos periféricos, é mais ou menos claro como serão utilizadas e quantos clientes estarão conectados. Portanto, é possível definir uma divisão rígida das portas em WAN, LAN, DMZ, fazer um mapeamento estrito ao protocolo e assim por diante. No nó central, essa confiança não existe. Por exemplo, se adicionarmos um novo segmento de rede que exige conexão através de sua própria interface — como fazer isso? Aqui é necessária uma solução mais universal com a capacidade de configurar interfaces de forma flexível.
Um detalhe importante é a saturação do dispositivo com várias funções. Obviamente, a abordagem em que uma única unidade de equipamento realiza bem uma única tarefa tem suas vantagens. Mas a situação mais interessante começa quando é necessário fazer um passo para a esquerda ou para a direita. Claro, é possível adquirir um novo dispositivo específico para cada nova tarefa. E isso, até que o orçamento ou o espaço no rack se esgote.
Em contrapartida, um conjunto ampliado de funções permite resolver várias questões com um único dispositivo. Por exemplo, o ZyWALL VPN1000 suporta vários tipos de conexões VPN, incluindo SSL e IPsec VPN, bem como conexões remotas para funcionários. Ou seja, uma única "máquina" cobre tanto as conexões entre sites quanto as dos clientes. Mas há um "porém". Para que isso funcione, é necessário ter uma margem de desempenho. Por exemplo, no caso do ZyWALL VPN1000, o núcleo de hardware VPN IPsec garante um alto desempenho do túnel VPN, e o balanceamento/redundância VPN com algoritmos SHA‑2 e IKEv2 proporcionam alta confiabilidade e segurança para os negócios.
Abaixo estão listadas algumas funções úteis que cobrem uma ou várias áreas descritas acima.
SD-WAN oferece uma plataforma para gerenciamento em nuvem, obtendo as vantagens de um gerenciamento centralizado da comunicação entre sites com a possibilidade de controle e monitoramento remoto. O ZyWALL VPN1000 também suporta o modo de operação apropriado onde são necessárias funcionalidades avançadas de VPN.
Suporte a plataformas em nuvem para serviços críticos. O ZyWALL VPN1000 foi testado para uso com Microsoft Azure e AWS. O uso de dispositivos previamente verificados é preferível para organizações de qualquer nível, especialmente quando a infraestrutura de TI utiliza uma combinação de rede local e nuvem.
Filtragem de Conteúdo aumenta a segurança bloqueando o acesso a sites maliciosos ou indesejados. Previne o download de malware de sites inseguros ou comprometidos. No caso do ZyWALL VPN1000, uma licença anual para este serviço já está incluída na embalagem.
Políticas Geo (Geo IP) permitem rastrear o tráfego e realizar análises da localização de endereços IP, negando acesso a regiões desnecessárias ou potencialmente perigosas. A licença anual para este serviço também está incluída na compra do dispositivo.
Gerenciamento de Rede Sem Fio no ZyWALL VPN1000 inclui um controlador de rede sem fio, permitindo gerenciar até 1032 pontos de acesso a partir de uma interface de usuário centralizada. As empresas podem implantar ou expandir uma rede Wi-Fi gerenciada com esforço mínimo. Vale ressaltar que o número 1032 é realmente alto. Considerando que até 10 usuários podem se conectar a um ponto de acesso, isso resulta em um número bastante impressionante.
Balanceamento e Redundância. A série VPN suporta balanceamento de carga e redundância em múltiplas interfaces externas. Ou seja, é possível conectar vários canais de diferentes provedores, protegendo-se assim de problemas de conectividade.
A capacidade de redundância do dispositivo (Device HA) para conexões ininterruptas, mesmo quando um dos dispositivos falha. Isso é essencial para operar 24/7 com o mínimo de tempo de inatividade.
O Zyxel Device HA Pro opera em modo ativo/passivo, que não requer um procedimento de configuração complexo. Isso reduz a barreira de entrada e permite começar a usar a redundância imediatamente. Ao contrário do ativo/ativo, onde o administrador de sistema deve passar por um treinamento adicional, saber configurar roteamento dinâmico, entender o que são pacotes assimétricos, etc. — a configuração do modo ativo/passivo é significativamente mais simples e requer menos tempo.
Ao usar o dispositivo Zyxel Device HA Pro, os dispositivos trocam sinais heartbeat através de uma porta dedicada. As portas do dispositivo ativo e passivo são heartbeat conectadas por meio de um cabo Ethernet. O dispositivo passivo sincroniza completamente as informações com o dispositivo ativo. Em particular, todas as sessões, túneis e contas de usuário são sincronizadas entre os dispositivos. Além disso, o dispositivo passivo mantém uma cópia de backup do arquivo de configuração para o caso de falha do dispositivo ativo. Assim, em caso de falha do dispositivo principal, a transição é suave.
Vale ressaltar que em sistemas ativos/active ainda é necessário reservar 20-25% dos recursos do sistema para a comutação em caso de falhas. Ao ativo/passivo um dispositivo estar integralmente em estado de reserva, ele está pronto para processar imediatamente o tráfego de rede e manter o funcionamento normal da rede.
Falando em termos simples: "Ao usar o Zyxel Device HA Pro e ter um canal de reserva, o negócio está protegido tanto contra a perda de conexão devido ao provedor quanto contra problemas resultantes da falha do roteador.
Resumindo tudo o que foi dito
Para o núcleo central de uma rede distribuída, é melhor usar um dispositivo com uma certa quantidade de portas (interfaces de conexão) de sobra. Neste caso, é desejável ter interfaces tanto RJ45 para simplicidade e economia de conexão, quanto SFP para escolher entre conexão de fibra óptica e par trançado.
Este dispositivo deve ser:
- potente, adaptado a mudanças abruptas de carga;
- com uma interface de funcionamento clara;
- com um conjunto rico, mas não excessivo, de funções integradas, inclusive em questões de segurança;
- com a possibilidade de construir esquemas de alta disponibilidade — duplicação de canais e dispositivos;
- suportando gerenciamento para controlar toda a infraestrutura ramificada que inclui o núcleo central e dispositivos periféricos a partir de um único ponto;
- como a "cereja no topo do bolo" — suporte a tendências modernas, como integração com recursos em nuvem, etc.
ZyWALL VPN1000 como núcleo central da rede
À primeira vista no ZyWALL VPN1000, fica claro que não economizaram portas na Zyxel.
Nós temos:
12 portas RJ‑45 configuráveis (GBE);
2 portas SFP configuráveis (GBE);
2 portas USB 3.0 com suporte a modems 3G/4G.
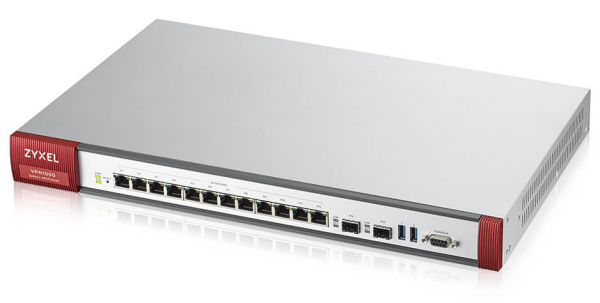
Figura 1. Visão geral do ZyWALL VPN1000.
É importante notar que o dispositivo não é adequado para escritórios domésticos, principalmente devido aos ventiladores potentes. Aqui temos nada menos que quatro deles.
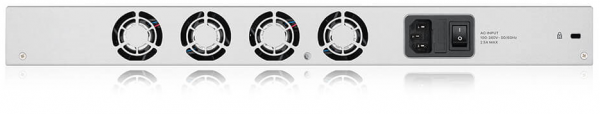
Figura 2. Painel traseiro do ZyWALL VPN1000.
Vamos observar como é a interface.
Vale a pena prestar atenção em um aspecto importante. Existem muitas funções, e não é possível descrever em detalhes tudo em um único artigo. Mas um ponto positivo dos produtos Zyxel é a documentação muito detalhada, em primeiro lugar, o manual do usuário (administrador). Portanto, para ter uma ideia da riqueza de funções, vamos passar rapidamente pelas abas.
Por padrão, a porta 1 e a porta 2 são destinadas ao WAN. A partir da terceira porta, temos interfaces para a rede local.
A 3ª porta com o IP padrão 192.168.1.1 é ideal para conexão.
Conectamos o cabo de patch, acessamos o endereço e podemos ver a janela de registro do usuário da interface web.
Nota. Para gerenciamento, é possível usar o sistema de gerenciamento em nuvem SD-WAN.
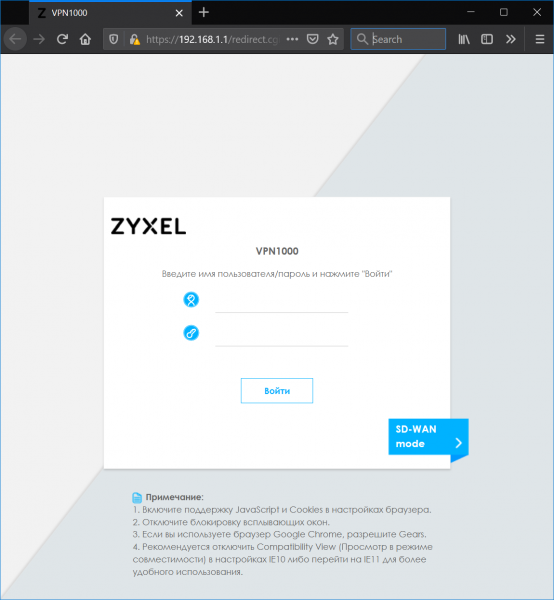
Figura 3. Janela de inserção de login e senha
Passamos pelo procedimento de inserção de login e senha e obtemos na tela a janela do Dashboard. Na verdade, como se espera de um Dashboard, é uma abundância de informações operacionais em cada pedacinho do espaço da tela.
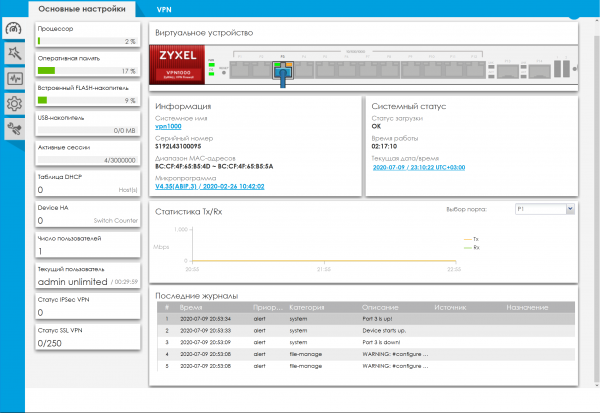
Figura 4. ZyWALL VPN1000 — Dashboard.
A aba "Configuração Rápida" (Wizards)
Existem dois assistentes na interface: para configuração do WAN e configuração do VPN. De fato, os assistentes são uma boa ajuda, permitindo realizar configurações padrão, mesmo sem experiência anterior com o dispositivo. E para aqueles que desejam mais, como mencionado anteriormente, há uma documentação detalhada.
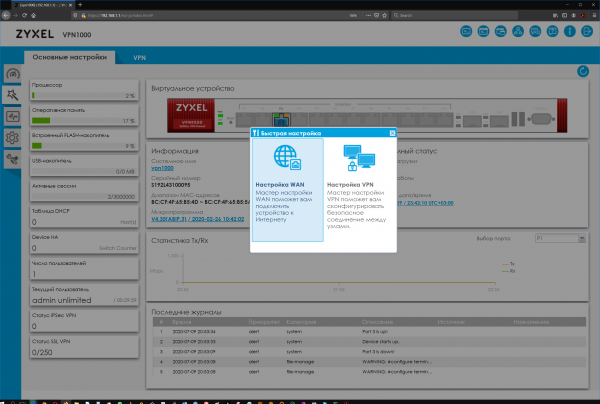
Figura 5. Aba "Configuração Rápida".
Aba Monitoramento
Parece que os engenheiros da Zyxel decidiram seguir o princípio de: monitorar tudo que é possível. Certamente, para um dispositivo que atua como nó central, o controle total é bastante útil.
Mesmo ao expandir todos os itens no painel lateral, a riqueza de opções torna-se evidente.
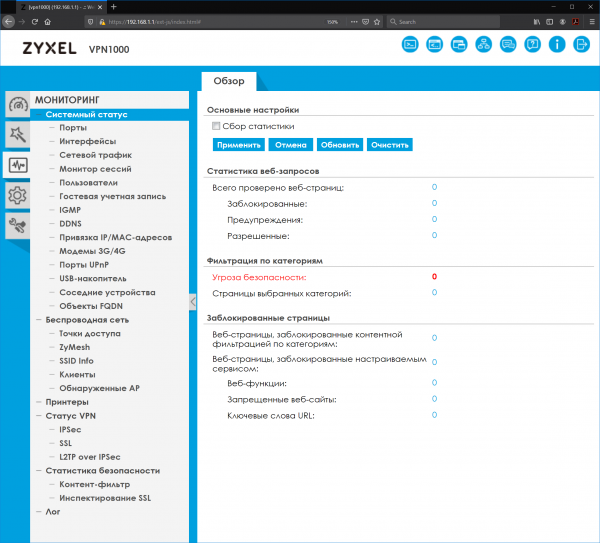
Figura 6. Aba Monitoramento com subpontos expandidos.
Aba Configuração
Aqui, a riqueza de funções é ainda mais evidente.
Por exemplo, a gestão das portas do dispositivo está muito bem organizada.
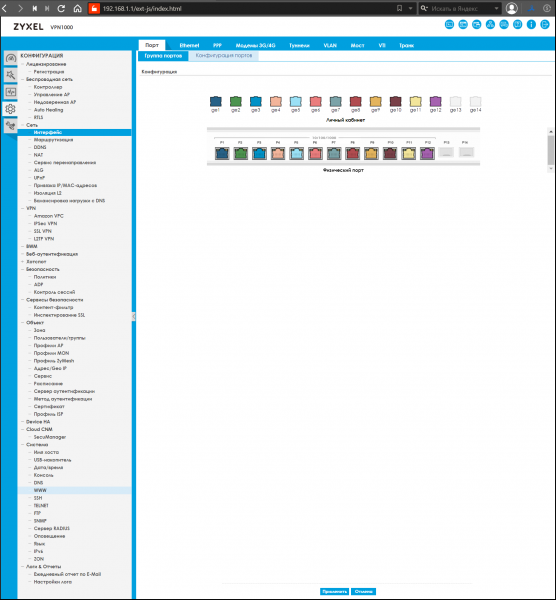
Figura 7. Aba Configuração com subpontos expandidos.
Aba Manutenção
Contém subseções para atualização de firmware, diagnóstico, visualização de regras de roteamento e desligamento.
Essas funções são auxiliares e estão presentes em praticamente todos os dispositivos de rede.
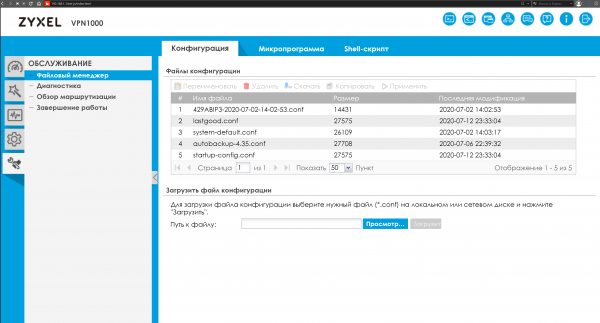
Figura 8. Aba Manutenção com subtópicos expandidos.
Características comparativas
Nossa análise estaria incompleta sem a comparação com outros análogos.
Abaixo está uma tabela com os análogos mais próximos ao ZyWALL VPN1000 e uma lista de recursos para comparação.
Tabela 1. Comparação do ZyWALL VPN1000 com análogos.
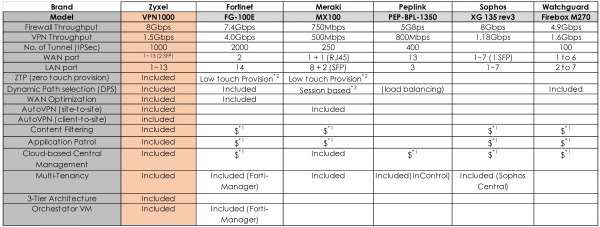
Explicações sobre a tabela 1:
*1: Licença necessária
* 2: Low Touch Provision: o administrador deve primeiro configurar o dispositivo localmente antes do ZTP.
* 3: com base na sessão: DPS será aplicado apenas a uma nova sessão; isso não afetará a sessão atual.
Como podemos ver, em alguns aspectos os análogos alcançam o herói da nossa análise, por exemplo, o Fortinet FG‑100E também possui otimização WAN integrada, e o Meraki MX100 tem a função AutoVPN (site-a-site) integrada, mas em termos de conjunto abrangente de recursos, o ZyWALL VPN1000 definitivamente lidera.
Recomendações na escolha de dispositivos para o nó central (não apenas Zyxel)
Ao escolher dispositivos para organizar um nó central em uma rede ramificada com várias filiais, deve-se considerar uma série de parâmetros: capacidades técnicas, facilidade de gerenciamento, garantia de segurança e resiliência.
Um amplo conjunto de recursos, um grande número de portas físicas com possibilidade de configuração flexível: WAN, LAN, DMZ, e a presença de outras funções úteis, como controladores de gerenciamento de pontos de acesso, permitem resolver várias tarefas de uma só vez.
A presença de documentação e uma interface de gerenciamento conveniente também desempenham um papel importante.
Contando com essas, aparentemente, coisas simples, não é tão difícil criar infraestruturas de rede que conectam vários sites e locais, e o uso da nuvem SD-WAN permite fazer isso de forma flexível e segura.
Links Úteis
Fonte: habr.com
