

No PHDays 9, realizamos uma competição de invasão de uma planta de gasoduto — concurso . Havia três estações no local com diferentes parâmetros de segurança (Sem Segurança, Baixa Segurança, Alta Segurança), simulando o mesmo processo industrial: um balão de ar era inflado (e depois desinflado) com ar sob pressão.
Apesar dos diferentes parâmetros de segurança, a configuração de hardware das estações era idêntica: PLC Siemens Simatic da série S7-300; botão de desinflagem de emergência e medidor de pressão (conectados às entradas digitais do PLC (DI)); válvulas para inflar e desinflar o ar (conectadas às saídas digitais do PLC (DO)) — veja a figura abaixo.
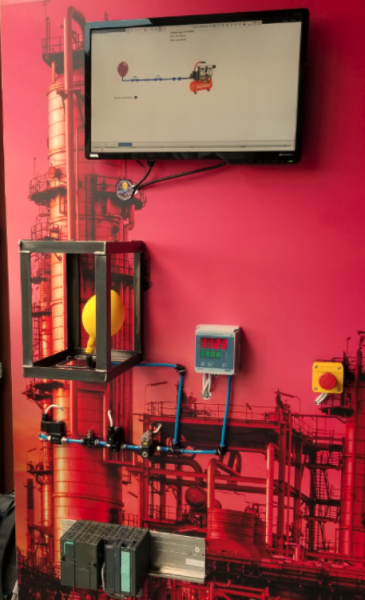
O PLC, dependendo das leituras de pressão e de acordo com seu programa, tomava a decisão de desinflar ou inflar o balão (abrindo e fechando as válvulas apropriadas). Entretanto, todas as estações tinham um modo de controle manual, que permitia gerenciar os estados das válvulas sem quaisquer restrições.
As estações diferiam na complexidade de ativar esse modo: na estação sem proteção, isso era mais fácil, enquanto na estação de Alta Segurança, era, consequentemente, mais difícil.
Em dois dias, cinco das seis tarefas foram resolvidas; o participante que ficou em primeiro lugar ganhou 233 pontos (ele passou uma semana se preparando para a competição). Os três primeiros lugares: I lugar — a1exdandy, II — Rubikoid, III — Ze.
No entanto, durante o PHDays, nenhum dos participantes conseguiu vencer todas as três estações, por isso decidimos fazer um concurso online e, no início de junho, publicamos a tarefa mais difícil. Os participantes tinham um mês para completar a tarefa, encontrar a bandeira e descrever a solução de forma detalhada e interessante.
Abaixo, publicamos a análise da melhor solução da tarefa entre as enviadas durante o mês, encontrada por Alexey Kovrizhnykh (a1exdandy) da empresa Digital Security, que ficou em I lugar na competição durante o PHDays. Abaixo, apresentamos seu texto com nossos comentários.
Análise Inicial
Assim, a tarefa continha um arquivo com os seguintes arquivos:
- block_upload_traffic.pcapng
- DB100.bin
- hints.txt
O arquivo hints.txt contém as informações e dicas necessárias para resolver a tarefa. Aqui está seu conteúdo:
- Petryovich me contou ontem que é possível carregar blocos do PlcSim para o Step7.
- Na estação, foi utilizado o PLC Siemens Simatic da série S7-300.
- PlcSim é um emulador de PLC que permite executar e depurar programas para PLC Siemens S7.
O arquivo DB100.bin parece conter um bloco de dados DB100 do PLC:
00000000: 0100 0102 6e02 0401 0206 0100 0101 0102  ....n...........
00000010: 1002 0501 0202 2002 0501 0206 0100 0102  ...... .........
00000020: 0102 7702 0401 0206 0100 0103 0102 0a02  ..w.............
00000030: 0501 0202 1602 0501 0206 0100 0104 0102  ................
00000040: 7502 0401 0206 0100 0105 0102 0a02 0501  u...............
00000050: 0202 1602 0501 0206 0100 0106 0102 3402  ..............4.
00000060: 0401 0206 0100 0107 0102 2602 0501 0202  ..........&.....
00000070: 4c02 0501 0206 0100 0108 0102 3302 0401  L...........3...
00000080: 0206 0100 0109 0102 0a02 0501 0202 1602  ................
00000090: 0501 0206 0100 010a 0102 3702 0401 0206  ..........7.....
000000a0: 0100 010b 0102 2202 0501 0202 4602 0501  ......".....F...
000000b0: 0206 0100 010c 0102 3302 0401 0206 0100  ........3.......
000000c0: 010d 0102 0a02 0501 0202 1602 0501 0206  ................
000000d0: 0100 010e 0102 6d02 0401 0206 0100 010f  ......m.........
000000e0: 0102 1102 0501 0202 2302 0501 0206 0100  ........#.......
000000f0: 0110 0102 3502 0401 0206 0100 0111 0102  ....5...........
00000100: 1202 0501 0202 2502 0501 0206 0100 0112  ......%.........
00000110: 0102 3302 0401 0206 0100 0113 0102 2602  ..3...........&.
00000120: 0501 0202 4c02 0501 0206 0100            ....L.......
De acordo com o nome, o arquivo block_upload_traffic.pcapng contém um dump do tráfego de upload de blocos para o PLC.
Vale ressaltar que obter este dump de tráfego no local da competição durante a conferência foi um pouco mais complicado. Para isso, foi necessário entender o script do arquivo do projeto para o TeslaSCADA2. A partir dele, era possível perceber onde estava o dump criptografado com RC4 e qual chave precisava ser usada para sua descriptografia. Os dumps de blocos de dados no local poderiam ser obtidos usando o cliente do protocolo S7. Eu utilizei o cliente demo do pacote Snap7 para isso.
Extração de blocos de processamento de sinal do dump de tráfego
Olhando para o conteúdo do dump, pode-se perceber que nele são transmitidos blocos de processamento de sinal OB1, FC1, FC2 e FC3:
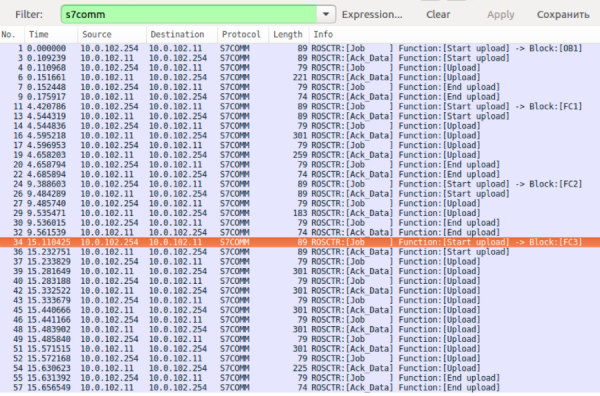
É necessário extrair esses blocos. Isso pode ser feito, por exemplo, com o seguinte script, convertendo previamente o tráfego do formato pcapng para pcap:
#!/usr/bin/env python2

import struct
from scapy.all import *

packets = rdpcap('block_upload_traffic.pcap')
s7_hdr_struct = '>BBHHHHBB'
s7_hdr_sz = struct.calcsize(s7_hdr_struct)
tpkt_cotp_sz = 7
names = iter(['OB1.bin', 'FC1.bin', 'FC2.bin', 'FC3.bin'])
buf = ''

for packet in packets:
    if packet.getlayer(IP).src == '10.0.102.11':
        tpkt_cotp_s7 = str(packet.getlayer(TCP).payload)
        if len(tpkt_cotp_s7) < tpkt_cotp_sz + s7_hdr_sz:
            continue
        s7 = tpkt_cotp_s7[tpkt_cotp_sz:]
        s7_hdr = s7[:s7_hdr_sz]
        param_sz = struct.unpack(s7_hdr_struct, s7_hdr)[4]
        s7_param = s7[12:12+param_sz]
        s7_data = s7[12+param_sz:]
        if s7_param in ('x1ex00', 'x1ex01'):  # upload
            buf += s7_data[4:]
        elif s7_param == 'x1f':
            with open(next(names), 'wb') as f:
                f.write(buf)
            buf = ''
Ao estudar os blocos obtidos, pode-se notar que eles sempre começam com os bytes 70 70 (pp). Agora é preciso aprender a analisá-los. A dica da tarefa sugere que para isso é necessário usar o PlcSim.
Obtenção de instruções legíveis a partir dos blocos
Para começar, vamos tentar programar o S7-PlcSim, carregando nele alguns blocos com instruções repetitivas (= Q 0.0) usando o software Simatic Manager, e salvaremos o que foi obtido no emulador PLC no arquivo example.plc. Ao olhar o conteúdo do arquivo, é fácil identificar o início dos blocos carregados pela assinatura 70 70, que encontramos anteriormente. Antes dos blocos, aparentemente, está registrado o tamanho do bloco como um valor de 4 bytes em little-endian.
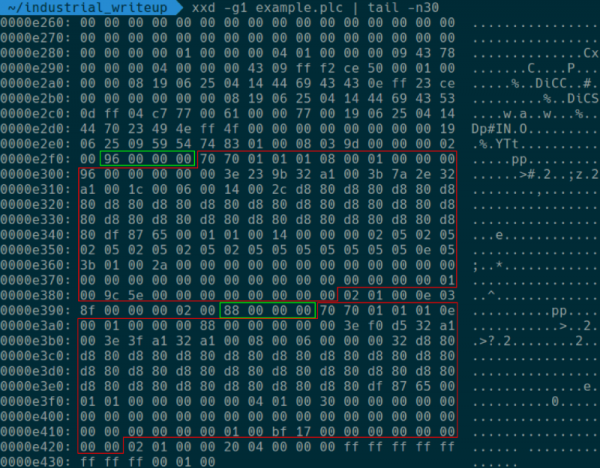
Depois de obter informações sobre a estrutura dos arquivos PLC, surgiu o seguinte plano de ação para ler programas PLC S7:
- Com o Simatic Manager, criamos na estrutura S7-PlcSim blocos semelhantes aos que obtivemos do dump. Os tamanhos dos blocos devem coincidir (o que é alcançado preenchendo os blocos com a quantidade necessária de instruções) e seus identificadores (OB1, FC1, FC2, FC3).
- Salvamos o PLC em um arquivo.
- Substituímos o conteúdo dos blocos no arquivo obtido pelos blocos do dump de tráfego. O início dos blocos é determinado pela assinatura.
- O arquivo obtido é carregado no S7-PlcSim e vemos o conteúdo dos blocos no Simatic Manager.
A substituição dos blocos pode ser feita, por exemplo, com o seguinte código:
with open('original.plc', 'rb') as f:
    plc = f.read()
blocks = []
for fname in ['OB1.bin', 'FC1.bin', 'FC2.bin', 'FC3.bin']:
    with open(fname, 'rb') as f:
        blocks.append(f.read())

i = plc.find(b'pp')
for block in blocks:
    plc = plc[:i] + block + plc[i+len(block):]
    i = plc.find(b'pp', i + 1)

with open('target.plc', 'wb') as f:
    f.write(plc)
Alexey seguiu um caminho possivelmente mais complicado, mas ainda assim correto. Presumimos que os participantes usariam o programa NetToPlcSim para que o PlcSim pudesse se comunicar pela rede, carregariam os blocos no PlcSim através do Snap7 e depois baixariam esses blocos na forma de um projeto do PlcSim usando o ambiente de desenvolvimento.
Ao abrir o arquivo obtido no S7-PlcSim, é possível ler os blocos regravados com o auxílio do Simatic Manager. As principais funções de controle dos dispositivos estão registradas no bloco FC1. A variável #TEMP0 chama a atenção, pois ao ser ativada, aparentemente, o controle do PLC é transferido para o modo manual com base nos valores da memória de bits M2.2 e M2.3. O valor de #TEMP0 é definido pela função FC3.
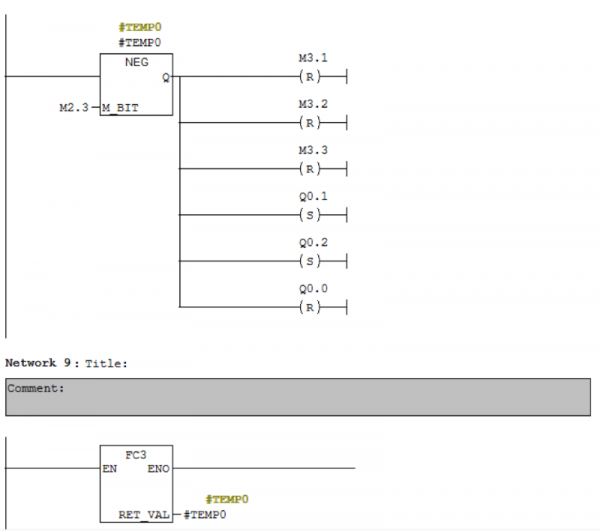
Para resolver a tarefa, é necessário analisar a função FC3 e entender o que deve ser feito para que ela retorne um valor lógico igual a um.
Os blocos de processamento de sinais PLC no estande de Low Security na área do concurso foram organizados de maneira semelhante, mas para definir o valor da variável #TEMP0, foi suficiente escrever a linha my ninja way no bloco DB1. A verificação do valor no bloco foi estruturada de forma clara e não exigiu conhecimentos profundos da linguagem de programação de blocos. É evidente que, no nível High Security, obter controle manual será significativamente mais difícil e será necessário entender as nuances da linguagem STL (uma das formas de programar PLC S7).
Reversão do bloco FC3
Conteúdo do bloco FC3 na representação STL:
      L B#16#0
      T #TEMP13
      T #TEMP15
      L P#DBX 0.0
      T #TEMP4
      CLR
      = #TEMP14
M015: L #TEMP4
      LAR1
      OPN   DB   100
      L DBLG
      TAR1
      <=D
      JC    M016
      L DW#16#0
      T #TEMP0
      L #TEMP6
      L W#16#0
      I
      JC    M00d
      L P#DBX 0.0
      LAR1
M00d: L B [AR1,P#0.0]
      T #TEMP5
      L W#16#1
      ==I
      JC    M007
      L #TEMP5
      L W#16#2
      ==I
      JC    M008
      L #TEMP5
      L W#16#3
      ==I
      JC    M00f
      L #TEMP5
      L W#16#4
      ==I
      JC    M00e
      L #TEMP5
      L W#16#5
      ==I
      JC    M011
      L #TEMP5
      L W#16#6
      ==I
      JC    M012
      JU    M010
M007: +AR1  P#1.0
      L P#DBX 0.0
      LAR2
      L B [AR1,P#0.0]
      L C#8
      *I
      +AR2
      +AR1  P#1.0
      L B [AR1,P#0.0]
      JL    M003
      JU    M001
      JU    M002
      JU    M004
M003: JU    M005
M001: OPN   DB   101
      L B [AR2,P#0.0]
      T #TEMP0
      JU    M006
M002: OPN   DB   101
      L B [AR2,P#0.0]
      T #TEMP1
      JU    M006
M004: OPN   DB   101
      L B [AR2,P#0.0]
      T #TEMP2
      JU    M006
M00f: +AR1  P#1.0
      L B [AR1,P#0.0]
      L C#8
      *I
      T #TEMP11
      +AR1  P#1.0
      L B [AR1,P#0.0]
      T #TEMP7
      L P#M 100.0
      LAR2
      L #TEMP7
      L C#8
      *I
      +AR2
      TAR2  #TEMP9
      TAR1  #TEMP4
      OPN   DB   101
      L P#DBX 0.0
      LAR1
      L #TEMP11
      +AR1
      LAR2  #TEMP9
      L B [AR2,P#0.0]
      T B [AR1,P#0.0]
      L #TEMP4
      LAR1
      JU    M006
M008: +AR1  P#1.0
      L B [AR1,P#0.0]
      T #TEMP3
      +AR1  P#1.0
      L B [AR1,P#0.0]
      JL    M009
      JU    M00b
      JU    M00a
      JU    M00c
M009: JU    M005
M00b: L #TEMP3
      T #TEMP0
      JU    M006
M00a: L #TEMP3
      T #TEMP1
      JU    M006
M00c: L #TEMP3
      T #TEMP2
      JU    M006
M00e: +AR1  P#1.0
      L B [AR1,P#0.0]
      T #TEMP7
      L P#M 100.0
      LAR2
      L #TEMP7
      L C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L B [AR1,P#0.0]
      T #TEMP8
      L P#M 100.0
      LAR2
      L #TEMP8
      L C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L B [AR1,P#0.0]
      L B [AR2,P#0.0]
      AW
      INVI
      T #TEMP12
      L B [AR1,P#0.0]
      L B [AR2,P#0.0]
      OW
      L #TEMP12
      AW
      T B [AR1,P#0.0]
      L DW#16#0
      T #TEMP0
      L MB   101
      T #TEMP1
      L MB   102
      T #TEMP2
      L #TEMP4
      LAR1
      JU    M006
M011: +AR1  P#1.0
      L B [AR1,P#0.0]
      T #TEMP7
      L P#M 100.0
      LAR2
      L #TEMP7
      L C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L B [AR1,P#0.0]
      T #TEMP8
      L P#M 100.0
      LAR2
      L #TEMP8
      L C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L B [AR1,P#0.0]
      L B [AR2,P#0.0]
      -I
      T B [AR1,P#0.0]
      L DW#16#0
      T #TEMP0
      L MB   101
      T #TEMP1
      L MB   102
      T #TEMP2
      L #TEMP4
      LAR1
      JU    M006
M012: L #TEMP15
      INC   1
      T #TEMP15
      +AR1  P#1.0
      L B [AR1,P#0.0]
      T #TEMP7
      L P#M 100.0
      LAR2
      L #TEMP7
      L C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L B [AR1,P#0.0]
      T #TEMP8
      L P#M 100.0
      LAR2
      L #TEMP8
      L C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L B [AR1,P#0.0]
      L B [AR2,P#0.0]
      ==I
      JCN   M013
      JU    M014
M013: L P#DBX 0.0
      LAR1
      T #TEMP4
      L B#16#0
      T #TEMP6
      JU    M006
M014: L #TEMP4
      LAR1
      L #TEMP13
      L L#1
      +I
      T #TEMP13
      JU    M006
M006: L #TEMP0
      T MB   100
      L #TEMP1
      T MB   101
      L #TEMP2
      T MB   102
      +AR1  P#1.0
      L #TEMP6
      +     1
      T #TEMP6
      JU    M005
M010: L P#DBX 0.0
      LAR1
      L 0
      T #TEMP6
      TAR1  #TEMP4
M005: TAR1  #TEMP4
      CLR
      = #TEMP16
      L #TEMP13
      L L#20
      ==I
      S #TEMP16
      L #TEMP15
      ==I
      A #TEMP16
      JC    M017
      L #TEMP13
      L L#20
      <I
      S #TEMP16
      L #TEMP15
      ==I
      A #TEMP16
      JC    M018
      JU    M019
M017: SET
      = #TEMP14
      JU    M016
M018: CLR
      = #TEMP14
      JU    M016
M019: CLR
      O #TEMP14
      = #RET_VAL
      JU    M015
M016: CLR
      O #TEMP14
      = #RET_VAL
O código é bastante extenso e pode parecer complicado para alguém que não está familiarizado com o STL. Não faz sentido analisar cada instrução neste artigo; você pode consultar o manual correspondente para detalhes sobre as instruções e recursos da linguagem STL. . Aqui eu apresentarei o mesmo código após o processamento — renomeação de etiquetas e variáveis, além da adição de comentários que descrevem o algoritmo de funcionamento e algumas construções da linguagem STL. Cabe ressaltar que no bloco em questão é implementada uma máquina virtual que executa um certo bytecode, que está no bloco DB100, cujo conteúdo conhecemos. As instruções da máquina virtual consistem em 1 byte de código de operação e bytes de argumentos, um byte para cada argumento. Todas as instruções analisadas têm dois argumentos, cujos valores nos comentários indiquei como X e Y.
Código após o processamento]
# Инициализация различных переменных
      L     B#16#0
      T     #CHECK_N        # Счетчик успешно пройденных проверок
      T     #COUNTER_N      # Счетчик общего количества проверок
      L     P#DBX 0.0
      T     #POINTER        # Указатель на текущую инструкцию
      CLR
      =     #PRE_RET_VAL

# Основной цикл работы интерпретатора байт-кода
LOOP: L     #POINTER
      LAR1
      OPN   DB   100
      L     DBLG
      TAR1
      <=D                   # Проверка выхода указателя за пределы программы
      JC    FINISH
      L     DW#16#0
      T     #REG0
      L     #TEMP6
      L     W#16#0
      <>I
      JC    M00d
      L     P#DBX 0.0
      LAR1

# Конструкция switch - case для обработки различных опкодов
M00d: L     B [AR1,P#0.0]
      T     #OPCODE
      L     W#16#1
      ==I
      JC    OPCODE_1
      L     #OPCODE
      L     W#16#2
      ==I
      JC    OPCODE_2
      L     #OPCODE
      L     W#16#3
      ==I
      JC    OPCODE_3
      L     #OPCODE
      L     W#16#4
      ==I
      JC    OPCODE_4
      L     #OPCODE
      L     W#16#5
      ==I
      JC    OPCODE_5
      L     #OPCODE
      L     W#16#6
      ==I
      JC    OPCODE_6
      JU    OPCODE_OTHER

# Обработчик опкода 01: загрузка значения из DB101[X] в регистр Y
# OP01(X, Y): REG[Y] = DB101[X]
OPCODE_1: +AR1  P#1.0
      L     P#DBX 0.0
      LAR2
      L     B [AR1,P#0.0]   # Загрузка аргумента X (индекс в DB101)
      L     C#8
      *I
      +AR2
      +AR1  P#1.0
      L     B [AR1,P#0.0]   # Загрузка аргумента Y (индекс регистра)
      JL    M003            # Аналог switch - case на основе значения Y
      JU    M001            # для выбора необходимого регистра для записи.
      JU    M002            # Подобные конструкции используются и в других
      JU    M004            # операциях ниже для аналогичных целей
M003: JU    LOOPEND
M001: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG0           # Запись значения DB101[X] в REG[0]
      JU    PRE_LOOPEND
M002: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG1           # Запись значения DB101[X] в REG[1]
      JU    PRE_LOOPEND
M004: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG2           # Запись значения DB101[X] в REG[2]
      JU    PRE_LOOPEND

# Обработчик опкода 02: загрузка значения X в регистр Y
# OP02(X, Y): REG[Y] = X
OPCODE_2: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP3
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      JL    M009
      JU    M00b
      JU    M00a
      JU    M00c
M009: JU    LOOPEND
M00b: L     #TEMP3
      T     #REG0
      JU    PRE_LOOPEND
M00a: L     #TEMP3
      T     #REG1
      JU    PRE_LOOPEND
M00c: L     #TEMP3
      T     #REG2
      JU    PRE_LOOPEND

# Опкод 03 не используется в программе, поэтому пропустим его
...

# Обработчик опкода 04: сравнение регистров X и Y
# OP04(X, Y): REG[0] = 0; REG[X] = (REG[X] == REG[Y])
OPCODE_4: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7          # первый аргумент - X
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          # REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9          # REG[X]
      LAR2  #TEMP10         # REG[Y]
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      AW
      INVI
      T     #TEMP12         # ~(REG[Y] & REG[X])
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      OW
      L     #TEMP12
      AW                    # (~(REG[Y] & REG[X])) & (REG[Y] | REG[X]) - аналог проверки на равенство
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #REG0
      L     MB   101
      T     #REG1
      L     MB   102
      T     #REG2
      L     #POINTER
      LAR1
      JU    PRE_LOOPEND

# Обработчик опкода 05: вычитание регистра Y из X
# OP05(X, Y): REG[0] = 0; REG[X] = REG[X] - REG[Y]
OPCODE_5: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          # REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      -I                    # ACCU1 = ACCU2 - ACCU1, REG[X] - REG[Y]
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #REG0
      L     MB   101
      T     #REG1
      L     MB   102
      T     #REG2
      L     #POINTER
      LAR1
      JU    PRE_LOOPEND

# Обработчик опкода 06: инкремент #CHECK_N при равенстве регистров X и Y
# OP06(X, Y): #CHECK_N += (1 if REG[X] == REG[Y] else 0)
OPCODE_6: L     #COUNTER_N
      INC   1
      T     #COUNTER_N
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7          #  REG[X]
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          #  REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9          # REG[Y]
      LAR2  #TEMP10         # REG[X]
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      ==I
      JCN   M013
      JU    M014
M013: L     P#DBX 0.0
      LAR1
      T     #POINTER
      L     B#16#0
      T     #TEMP6
      JU    PRE_LOOPEND
M014: L     #POINTER
      LAR1
# Инкремент значения #CHECK_N
      L     #CHECK_N
      L     L#1
      +I
      T     #CHECK_N
      JU    PRE_LOOPEND

PRE_LOOPEND: L     #REG0
      T     MB   100
      L     #REG1
      T     MB   101
      L     #REG2
      T     MB   102
      +AR1  P#1.0
      L     #TEMP6
      +     1
      T     #TEMP6
      JU    LOOPEND

OPCODE_OTHER: L     P#DBX 0.0
      LAR1
      L     0
      T     #TEMP6
      TAR1  #POINTER

LOOPEND: TAR1  #POINTER
      CLR
      =     #TEMP16
      L     #CHECK_N
      L     L#20
      ==I
      S     #TEMP16
      L     #COUNTER_N
      ==I
      A     #TEMP16
# Все проверки пройдены, если #CHECK_N == #COUNTER_N == 20
      JC    GOOD
      L     #CHECK_N
      L     L#20
      <I
      S     #TEMP16
      L     #COUNTER_N
      ==I
      A     #TEMP16
      JC    FAIL
      JU    M019
GOOD: SET
      =     #PRE_RET_VAL
      JU    FINISH
FAIL: CLR
      =     #PRE_RET_VAL
      JU    FINISH
M019: CLR
      O     #PRE_RET_VAL
      =     #RET_VAL
      JU    LOOP
FINISH: CLR
      O     #PRE_RET_VAL
      =     #RET_VAL
Após obter uma visão das instruções da máquina virtual, vamos escrever um pequeno desassemblador para analisar o bytecode no bloco DB100:
import string
alph = string.ascii_letters + string.digits

with open('DB100.bin', 'rb') as f:
    m = f.read()

pc = 0

while pc < len(m):
    op = m[pc]
    if op == 1:
        print('R{} = DB101[{}]'.format(m[pc + 2], m[pc + 1]))
        pc += 3
    elif op == 2:
        c = chr(m[pc + 1])
        c = c if c in alph else '?'
        print('R{} = {:02x} ({})'.format(m[pc + 2], m[pc + 1], c))
        pc += 3
    elif op == 4:
        print('R0 = 0; R{} = (R{} == R{})'.format(
            m[pc + 1], m[pc + 1], m[pc + 2]))
        pc += 3
    elif op == 5:
        print('R0 = 0; R{} = R{} - R{}'.format(
            m[pc + 1], m[pc + 1], m[pc + 2]))
        pc += 3
    elif op == 6:
        print('CHECK (R{} == R{})\n'.format(
            m[pc + 1], m[pc + 2]))
        pc += 3
    else:
        print('unk opcode {}'.format(op))
        break
Como resultado, obteremos o seguinte código da máquina virtual:
Código da máquina virtual
R1 = DB101[0]
R2 = 6e (n)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[1]
R2 = 10 (?)
R0 = 0; R1 = R1 - R2
R2 = 20 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[2]
R2 = 77 (w)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[3]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[4]
R2 = 75 (u)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[5]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[6]
R2 = 34 (4)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[7]
R2 = 26 (?)
R0 = 0; R1 = R1 - R2
R2 = 4c (L)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[8]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[9]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[10]
R2 = 37 (7)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[11]
R2 = 22 (?)
R0 = 0; R1 = R1 - R2
R2 = 46 (F)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[12]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[13]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[14]
R2 = 6d (m)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[15]
R2 = 11 (?)
R0 = 0; R1 = R1 - R2
R2 = 23 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[16]
R2 = 35 (5)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[17]
R2 = 12 (?)
R0 = 0; R1 = R1 - R2
R2 = 25 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[18]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[19]
R2 = 26 (?)
R0 = 0; R1 = R1 - R2
R2 = 4c (L)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)
Como está claro, este programa simplesmente verifica cada símbolo de DB101 para ver se é igual a um determinado valor. A string final para passar por todos os testes: n0w u 4r3 7h3 m4573r. Se você colocar essa string no bloco DB101, o controle manual do PLC será ativado e será possível estourar ou soltar um balão.
E isso é tudo! Alexey demonstrou um alto nível de conhecimento, digno de um ninja industrial 🙂 Enviamos prêmios comemorativos ao vencedor. Muito obrigado a todos os participantes!
Fonte: habr.com
