

Há um documento bastante interessante , que aborda a Segurança da Informação aplicando o princípio de Pareto (80/20). Este princípio afirma que 20% das medidas de proteção geram 80% do resultado em termos de segurança da empresa. Ao analisar este documento, muitos especialistas em segurança descobrem que, ao escolher medidas de proteção, não começam pelas mais eficazes. O documento destaca 5 medidas-chave de proteção que têm o maior impacto na SI:
- Inventário de todos os dispositivos na rede. É difícil proteger a rede quando você não sabe o que existe nela.
- Inventário de todo o software. Softwares com vulnerabilidades são frequentemente o ponto de entrada para um hacker.
- Configuração Segura — ou a utilização obrigatória de recursos de proteção embutidos em softwares ou dispositivos. Em poucas palavras — mude as senhas padrão e restrinja o acesso.
- Identificação e Remediação de Vulnerabilidades. A maioria dos ataques começa com uma vulnerabilidade conhecida.
- Gerenciamento de Acesso Privilegiado. Seus usuários devem ter apenas os direitos realmente necessários e executar apenas as ações que são realmente necessárias.
Neste artigo, vamos examinar precisamente o 5º ponto usando . Mais especificamente, vamos analisar casos típicos e problemas que podem ser detectados após a implementação ou durante o teste gratuito do Fudo PAM.
Fudo PAM
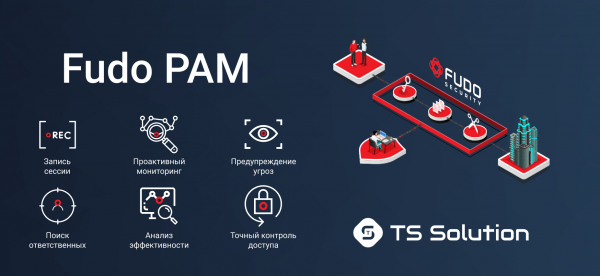
Apenas algumas palavras sobre a solução. O Fudo PAM é uma solução relativamente nova para gerenciamento de acesso privilegiado. Entre as principais características:
- Gravação de Sessões. Visualização de sessões em tempo real. Conexão a sessões. Criação de evidências para processos judiciais.
- Monitoramento Proativo. Políticas flexíveis. Busca por padrões. Automação de ações.
- Alertas de Ameaças. Uso indevido de contas. Avaliação do nível de ameaça. Detecção de anomalias.
- Identificação de Responsáveis. No caso de uma única conta sendo usada por vários usuários.
- Análise de Eficácia. De usuários individuais, departamentos ou de organizações inteiras.
- Controle Preciso de Acesso. Restrição de tráfego e acesso para usuários em períodos específicos.
E o principal benefício — é implantado em apenas poucas horas, após o que o sistema está pronto para uso.
Para aqueles que estão interessados no produto, haverá um webinar com uma visão detalhada e demonstração das funcionalidades. Agora, vamos abordar os problemas reais que conseguimos identificar nos projetos piloto de sistemas de gerenciamento de acesso privilegiado.
1. Administradores de rede frequentemente acessam recursos proibidos
Stranhamente, os primeiros incidentes que conseguimos identificar são violações por parte dos administradores. Na maioria das vezes, envolve alterações indevidas nas listas de acesso em equipamentos de rede. Por exemplo, para abrir acesso a um site proibido ou a um aplicativo restrito. Vale ressaltar que essas alterações podem permanecer na configuração do equipamento por anos.
2. Uma única conta é compartilhada por vários administradores
Outro problema comum relacionado a administradores. Compartilhar uma única conta entre colegas é uma prática muito frequente. É conveniente, mas depois disso é bastante difícil entender quem é realmente responsável por determinada ação.
3. Funcionários remotos trabalham menos de 2 horas por dia
Em muitas empresas, há funcionários remotos ou parceiros que precisam acessar recursos internos (mais frequentemente a área de trabalho remota). O Fudo PAM permite monitorar a atividade real durante essas sessões. Frequentemente, é descoberto que os funcionários remotos trabalham muito menos do que o declarado.
4. A mesma senha é usada para vários sistemas
Um problema bastante sério. Lembrar de várias senhas é sempre difícil, por isso os usuários frequentemente usam uma única senha para todos os sistemas. Se essa senha 'vazar', um possível invasor poderá acessar praticamente toda a infraestrutura de TI.
5. Os usuários possuem mais direitos do que o esperado
Com frequência, é descoberto que usuários aparentemente com direitos limitados têm na verdade mais privilégios do que deveriam. Por exemplo, eles podem reiniciar um dispositivo controlado. Normalmente isso é resultado de um erro na concessão de direitos ou simplesmente falhas no sistema embutido de controle de direitos.
Webinar
Se você está interessado no tema PAM, convidamos você para o , que ocorrerá no dia 21 de novembro.
Este não é nosso último webinar deste ano, que vamos realizar, então fique atento às novidades (, , , )!
Fonte: habr.com
