

No sábado, 30 de maio de 2020, surgiu um problema que não era imediatamente compreensível com os populares certificados SSL/TLS da fornecedora Sectigo (anteriormente Comodo). Os próprios certificados continuaram em plena ordem, no entanto, houve o 'expirado' de um dos certificados CA intermediários nas cadeias que acompanhavam esses certificados. A situação não pode ser considerada fatal, mas é desagradável: as versões atuais dos navegadores não perceberam nada, mas a maior parte das automações e navegadores/SO antigos não estavam preparadas para tal virada.
O Habr não foi uma exceção, portanto este artigo é um esclarecimento / postmortem.
TL;DR A solução está no final.
Vamos deixar de lado a teoria básica sobre PKI, SSL/TLS, https e outros. A mecânica de validação de um certificado de segurança do domínio consiste na construção de uma cadeia de uma série de certificados até um dos confiáveis pelo navegador ou sistema operacional, que são armazenados na chamada Trust Store. Essa lista é distribuída com o sistema operacional, o ecossistema do ambiente de execução de código ou com o navegador. Todos os certificados têm um período de validade, após o qual são considerados não confiáveis, incluindo certificados na trust store. Como era a cadeia de confiança antes do dia fatídico? Vamos esclarecer isso com a ferramenta da web. da empresa Qualys.
Assim, um dos certificados 'comerciais' mais populares é o Sectigo Positive SSL (anteriormente conhecido como Comodo Positive SSL, os certificados com esse nome ainda estão em uso), que é o chamado certificado DV. DV é o nível mais primitivo de certificação, que significa a verificação do acesso ao gerenciamento do domínio pelo emissor de tal certificado. De fato, DV é a abreviação de 'domain validation'. Para referência: também existem OV (organization validation) e EV (extended validation), e o certificado gratuito da Let’s Encrypt também é DV. Para aqueles que, por algum motivo, não estão satisfeitos com o mecanismo ACME, o produto Positive SSL é o mais adequado em relação a preço/possibilidades (um certificado de domínio único custa cerca de 5-7 dólares por ano com um período total de validade do certificado de até 2 anos e 3 meses).
O certificado típico Sectigo DV (RSA) até recentemente era fornecido com a seguinte cadeia de CA intermediários:
Certificado #1:
  Dados:
    Versão: 3 (0x2)
    Número de Série:
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Algoritmo de Assinatura: sha384ComCriptografiaRSA
      Emissor: C=US, ST=Nova Jersey, L=Cidade de Jersey, O=The USERTRUST Network, CN=USERTrust Autoridade Certificadora RSA
      Validade
        Não Antes: 2 de Nov 00:00:00 2018 GMT
        Não Depois : 31 de Dez 23:59:59 2030 GMT
      Assunto: C=GB, ST=Grande Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Validação de Domínio CA
Certificado #2:
  Dados:
    Versão: 3 (0x2)
    Número de Série:
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Algoritmo de Assinatura: sha384ComCriptografiaRSA
      Emissor: C=SE, O=AddTrust AB, OU=Rede TTP Externa AddTrust, CN=Root CA Externa AddTrust
      Validade
        Não Antes: 30 de Mai 10:48:38 2000 GMT
        Não Depois : 30 de Mai 10:48:38 2020 GMT
      Assunto: C=US, ST=Nova Jersey, L=Cidade de Jersey, O=The USERTRUST Network, CN=USERTrust Autoridade Certificadora RSA
Aqui falta o "terceiro certificado", autoassinado da AddTrust AB, já que em algum momento passou a ser considerado de mau tom incluir certificados raiz autoassinados nas cadeias. Vale notar que o CA intermediário emitido pela UserTrust da AddTrust tem validade até 30 de maio de 2020. Não é por acaso, pois houve um plano para descontinuar esse CA. A expectativa era que até 30 de maio de 2020 todos os repositórios de certificados já teriam um certificado cross-assinado da UserTrust (que na verdade é o mesmo certificado, ou melhor, a mesma chave pública) e a cadeia, mesmo com um certificado não confiável, teria caminhos alternativos e ninguém perceberia. No entanto, os planos se chocaram com a realidade, mais especificamente o extenso termo "sistemas legados". De fato, os proprietários de versões atuais de navegadores não notaram nada, mas muitas automações construídas com curl e bibliotecas de ssl/tls de várias linguagens de programação e ambientes de execução falharam. É preciso entender que muitos produtos não usam as ferramentas internas do sistema operacional para construir cadeias, mas "carregam" seu próprio repositório de confiança. E nem sempre eles contêm o que gostariam de ver. . E no Linux, pacotes como ca-certificates nem sempre são atualizados. No final, tudo parece em ordem, mas algo não funciona aqui e ali.
Na figura 1, é evidente que, embora para a maioria tudo parecesse normal, algo quebrou para alguns e o tráfego caiu significativamente (a linha vermelha à esquerda), depois cresceu quando um dos certificados-chave foi substituído (a linha à direita). Houve picos no meio, quando outros certificados foram alterados, dos quais também dependia algo. Como para a maior parte tudo continuou funcionando mais ou menos normalmente (exceto por alguns glitches estranhos, como a impossibilidade de carregar imagens no Habrastorage), podemos fazer uma inferência indireta sobre a quantidade de clientes legados e bots no Habra.
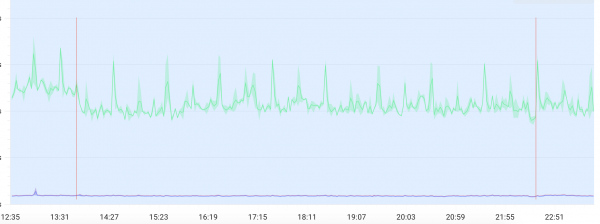 Figura 1. Gráfico de "tráfego" no Habra.
Na figura 2, podemos avaliar como a "cadeia alternativa" é construída nas versões atuais dos navegadores até o certificado CA confiável no navegador do usuário, mesmo na presença de um certificado "expirado" na cadeia. Isso, como acreditava a própria Sectigo, é o motivo para não fazer nada.
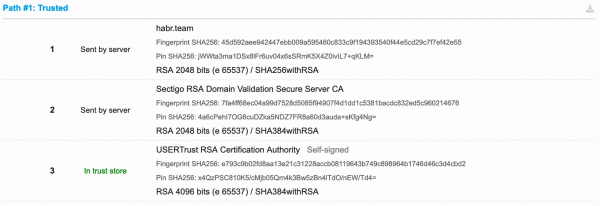 Figura 2. Cadeia até o certificado confiável na versão moderna do navegador.
Na figura 3, podemos notar como tudo realmente parece quando algo dá errado e temos um sistema legado. Nesse caso, a conexão HTTPS não é estabelecida e vemos um erro do tipo "falha na validação do certificado" ou algo semelhante.
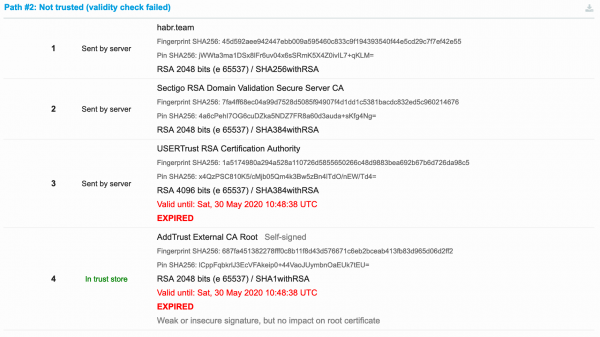 Figura 3. A cadeia foi invalidada, pois o certificado raiz e o intermediário assinado expiraram.
Na figura 4, já vemos uma "solução" para sistemas legados: há um outro certificado intermediário, ou melhor, uma "cross-signing" de outro CA, que geralmente está pré-instalado em sistemas legados. Isso é o que deve ser feito: encontrar esse certificado (que está marcado como Extra download) e substituí-lo pelo "expirado".
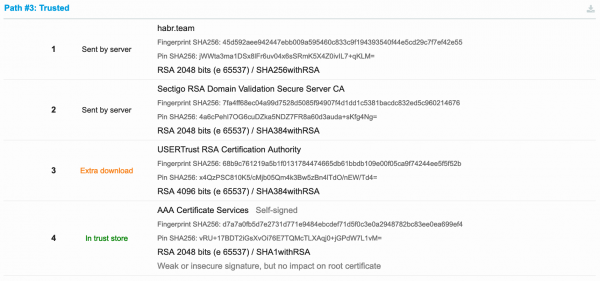 Figura 4. Cadeia alternativa para sistemas legados.
A propósito: o problema não recebeu ampla divulgação nem discussão pública, em parte devido à excessiva autoconfiança da Sectigo. Veja, por exemplo, a opinião de um dos fornecedores de certificados em a essa situação:
Previously they [Sectigo] assured everyone that no issues will be. However, the reality is that some legacy servers/devices are affected.
That is a ridiculous situation. We pointed their attention to the expiring AddTrust RSA/ECC multiple times within a year and each time Sectigo assured us no issues will be.
Eu pessoalmente fiz no Stack Overflow a respeito há um mês, mas segundo parece, a audiência do projeto não é muito adequada para tais perguntas, então tive que responder por conta própria ao abordar a questão.
Sectigo sobre isso, o FAQ é tão ilegível e extenso que é impossível utilizá-lo. Aqui está uma citação que é a quintessência de toda a publicação:
O Que Você Precisa Fazer
Para a maioria dos casos de uso, incluindo certificados que atendem a sistemas modernos de clientes ou servidores, nenhuma ação é necessária, independentemente de você ter emitido certificados na cadeia cruzada com a raiz AddTrust.Em 30 de abril de 2020: Para processos de negócios que dependem de sistemas muito antigos, a Sectigo disponibilizou (por padrão nos pacotes de certificados) uma nova raiz legado para assinatura cruzada, a raiz "AAA Certificate Services". No entanto, use extrema cautela com qualquer processo que dependa de sistemas legados muito antigos. Sistemas que não receberam as atualizações necessárias para suportar raízes mais novas, como a raiz COMODO da Sectigo, inevitavelmente estarão faltando outras atualizações de segurança essenciais e devem ser considerados inseguros. Se você ainda desejar assinar cruzadamente para a raiz AAA Certificate Services, entre em contato diretamente com a Sectigo.
Adoro a tese "muito antiga", claro. Por exemplo, o curl no console do Ubuntu Linux 18.04 LTS (nosso sistema operacional básico no momento) com as últimas atualizações, não pode ser chamado de muito antigo, no entanto, não está funcionando.
A maioria dos distribuidores de certificados lançou suas notas com soluções perto da noite de 30 de maio. Por exemplo, uma nota tecnicamente competente de (com uma descrição clara do que fazer e com pacotes CA-bundles prontos em arquivos zip, mas apenas RSA):
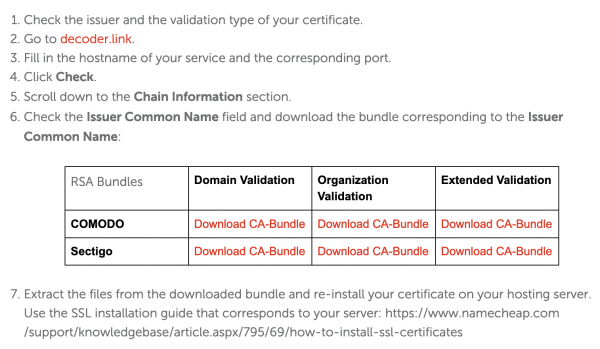 Figura 5. Sete etapas para consertar tudo rapidamente.
Há da Redhat, mas lá tudo é mais Legacy e precisa instalar até mesmo um certificado legado raiz ainda mais antigo da Comodo para que tudo funcione.
Solução
Vale a pena repetir a solução aqui também. Abaixo estão dois conjuntos de cadeias para certificados DV Sectigo (não Comodo!), uma para certificados RSA habituais e outra para certificados ECC (ECDSA) menos comuns (usamos duas cadeias há bastante tempo). Com ECC foi mais complicado, pois a maioria das soluções não considera a existência desses certificados devido à sua baixa disseminação. No final, o certificado intermediário necessário foi encontrado em .
Cadeia para certificados baseados no algoritmo de chave RSA. Compare com sua cadeia e preste atenção que apenas o certificado inferior foi trocado, enquanto o superior permaneceu o mesmo. Eu os diferencio em condições domésticas pelos últimos três símbolos dos blocos base64, desconsiderando o símbolo "igual" (neste caso En8= e 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Cadeia para certificados baseados no algoritmo de chave ECC. Da mesma forma, na cadeia para RSA, apenas o certificado inferior foi trocado, enquanto o superior permaneceu o mesmo (neste caso fmA== e v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
É assim que tudo fica. Obrigado pela atenção.
Fonte: habr.com
