

Preocupaçãoodois anos atrás, escrevemos que, a qualquer momento, cada administrador do Check Point se depara com a questão da atualização para uma nova versão. Neste descrevemos a atualização da versão R77.30 para a R80.10. Vale lembrar que, em janeiro de 2020, a R77.30 se tornou uma versão certificada pela FSTEC. No entanto, em dois anos, muita coisa mudou no Check Point. No artigo “” estão detalhadas todas as inovações, que são muitas. Neste artigo, o procedimento de atualização será descrito da forma mais detalhada possível.
Como é conhecido, existem duas opções para a implementação do Check Point: Standalone e Distributed, ou seja, sem um servidor de gerenciamento dedicado e com um. A opção Distributed é altamente recomendada por várias razões:
a carga nos recursos do gateway é minimizada;
não é necessário planejar uma janela de manutenção para executar trabalhos no servidor de gerenciamento;
o funcionamento do SmartEvent é mais adequado, já que na opção Standalone mal funcionará;
a construção de um cluster de gateways é altamente recomendada na configuração Distributed.
Considerando todas as vantagens da configuração Distributed, examinaremos separadamente a atualização do servidor de gerenciamento e do gateway de segurança.
Atualização do Security Management Server (SMS)
Existem duas formas de atualizar o SMS:
usando o CPUSE (através do Gaia Portal)
usando as Migration Tools (requer instalação limpa — instalação limpa)
A atualização usando o CPUSE não é recomendada pelos colegas do Check Point, pois a versão do sistema de arquivos e o kernel não serão atualizados. No entanto, esse método não requer migração de políticas e é muito mais rápido e simples do que o segundo método.
A instalação limpa e a migração de políticas usando as Migration Tools é o método recomendado. Além dos novos sistemas de arquivos e do kernel do SO, muitas vezes, o banco de dados do SMS se “satura”, e a instalação limpa é uma ótima saída para adicionar velocidade ao servidor.
1) O primeiro passo em qualquer atualização é a criação de backups e snapshots. Se você tem um servidor físico de gerenciamento, o backup deve ser feito pela interface web do Gaia Portal. Acesse a aba Maintenance > System Backup > Backup. Em seguida, você indica o local de armazenamento do backup. Isso pode ser um servidor SCP, FTP, TFTP ou localmente no dispositivo, mas, neste caso, você precisará transferir esse backup para o servidor ou computador mais tarde.
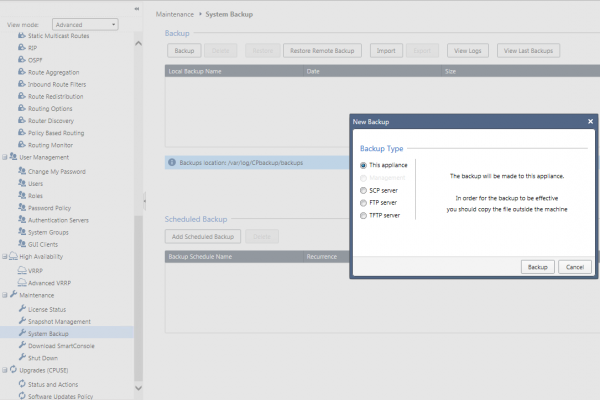 Figura 1. Criando um backup no Gaia Portal
2) A próxima etapa é fazer um snapshot na aba Manutenção → Gerenciamento de Snapshots → Novo. A diferença entre backups e snapshots é que os snapshots armazenam mais informações, incluindo todas as correções instaladas. No entanto, é melhor fazer ambos.
Se o seu servidor de gerenciamento estiver instalado como uma máquina virtual, recomenda-se fazer um backup da máquina virtual usando as ferramentas integradas do hipervisor. Isso é simplesmente mais rápido e confiável.
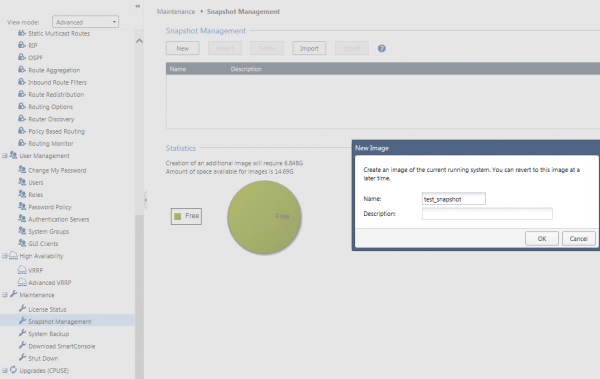 Figura 2. Criando um snapshot no Gaia Portal
3) Salvar a configuração do dispositivo no Gaia Portal. Você pode fazer uma captura de tela de todas as abas de configurações disponíveis no Gaia Portal, ou inserir o comando no Clish salvar configuração <nomeArquivo>. Em seguida, você deve transferir o arquivo para o seu PC usando o WinSCP ou outro cliente.
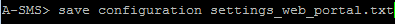 Figura 3. Salvando a configuração em um arquivo de texto)
Nota: se o WinSCP não permitir conexão, mude o shell do usuário para /bin/bash, seja na aba Usuários na interface web, ou inserindo o comando chsh –s /bin/bash <nomeDeUsuário>.
Atualização usando CPUSE
4) Os primeiros 3 passos são obrigatórios para qualquer método de atualização. Se você optar por um método de atualização mais simples, vá para a aba na interface web Atualizações (CPUSE) > Status e Ações > Versões Principais > Check Point R80.40 Gaia Fresh Install and Upgrade. Clique com o botão direito neste atualização e escolha Verificador. Um processo de verificação será iniciado por alguns minutos, após o qual você verá uma mensagem indicando que o dispositivo pode ser atualizado. Se você encontrar erros, será necessário corrigi-los.
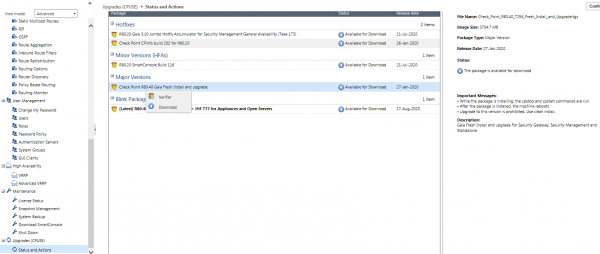 Figura 4. Atualização via CPUSE
5) Atualize para a versão mais recente do CDT (Central Deployment Tool) — uma ferramenta que está em execução no servidor de gerenciamento e que permite instalar atualizações, pacotes de atualizações, gerenciar backups, snapshots, scripts e muito mais. Uma versão desatualizada do CDT pode causar problemas na atualização. Você pode baixar o CDT através da .
6) Colocando o arquivo baixado no SMS em qualquer diretório via WinSCP, conecte-se via SSH ao SMS e entre no modo especialista. Lembre-se de que o usuário do WinSCP deve ter shell /bin/bash!
7) Digite os comandos:
cd /somepathtoCDT/
tar -zxvf <NomeDoPacoteCDT>.tgz
rpm -Uhv —force CPcdt-00-00.i386.rpm
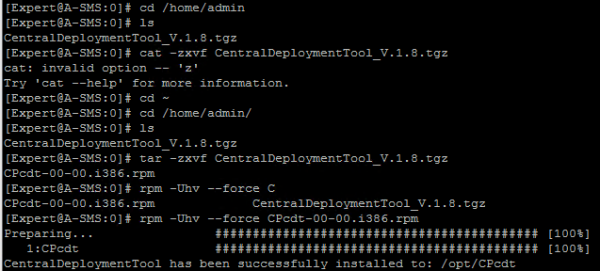 Figura 5. Instalando o Central Deployment Tool (CDT)
8) O próximo passo é instalar a imagem R80.40. Clique com o botão direito na atualização Baixar, em seguida Instalar. Tenha em mente que a atualização leva cerca de 20 a 30 minutos, e o servidor de gerenciamento estará indisponível por um tempo. Portanto, faz sentido agendar uma janela de manutenção.
9) Todas as licenças e políticas de segurança são mantidas, então você deve baixar o novo .
10) Conecte-se ao SMS com o novo SmartConsole e configure as políticas de segurança. O botão Instalar Política está no canto superior esquerdo.
11) Seu SMS foi atualizado, agora você deve aplicar a última hotfix. Na guia Atualizações (CPUSE) > Status e Ações > Hotfixes clique com o botão direito do mouse Verificador, então Instalar Atualização. O dispositivo irá reiniciar automaticamente após a instalação da atualização.
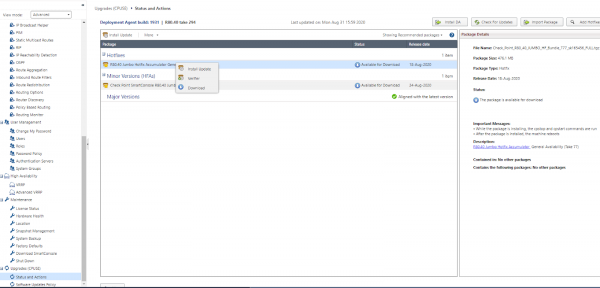 Figura 6. Instalação da última hotfix via CPUSE
Atualização usando ferramentas de migração
4) Para começar, você também deve atualizar para a última versão do CDT — itens 5, 6, 7 da seção “Atualização usando CPUSE”.
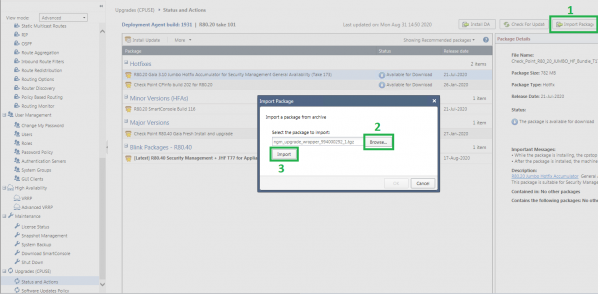
5) Instale o pacote de ferramentas de migração necessário para a migração de políticas do servidor de gerenciamento. Você pode encontrar as ferramentas de migração para as versões: R80.20, R80.20 M1, R80.20 M2, R80.30, R80.40. Você deve baixar as ferramentas de migração da versão para a qual deseja atualizar , e não da que você possui atualmente! No nosso caso, isso é R80.40.6) Em seguida, no interface da web do SMS, vá até a guia
Atualizações (CPUSE) > Status e Ações > Importar Pacote > Navegar > Escolha o arquivo baixado > Importar Figura 7. Importação das ferramentas de migração.
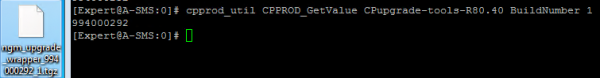
 7) No modo de especialista no SMS, verifique se o pacote de ferramentas de migração está instalado usando o comando (a saída do comando deve corresponder ao número no nome do arquivo das ferramentas de migração):
cpprod_util CPPROD_GetValue CPupgrade-tools-R80.40 BuildNumber 1
Figura 8. Verificação da instalação das ferramentas de migração
 8) Navegue até a pasta $FWDIR/scripts no servidor de gerenciamento:
cd $FWDIR/scripts
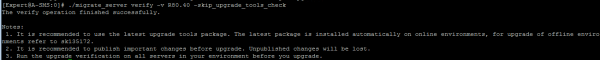
9) Execute o verificador de pré-atualização (script de verificação) usando o comando (se houver erros, corrija-os antes de prosseguir):
./migrate_server verify -v R80.40
: se você ver o erro
Nota“Falha ao recuperar o pacote de ferramentas de atualização” , mas você verificou que o arquivo foi importado com sucesso (veja o item 4), use o comando:./migrate_server verify -v R80.40 -skip_upgrade_tools_check
Figura 9. Iniciando o script de verificação
 10) Exporte as políticas de segurança usando o comando:
./migrate_server export -v R80.40 //.tgz
Figura 10. Exportação das políticas de segurança
 , mas você verificou que o arquivo foi importado com sucesso (item 7), use o comando:
Nota“Falha ao recuperar o pacote de ferramentas de atualização” , mas você verificou que o arquivo foi importado com sucesso (veja o item 4), use o comando:./migrate_server export -skip_upgrade_tools_check -v R80.40 //.tgz
./migrate_server export -skip_upgrade_tools_check -v R80.40 //.tgz
11) Calcule o hash MD5 e salve a saída do comando:
md5sum //.tgz
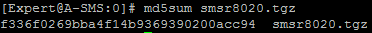 Figura 11. Cálculo do hash MD5
12) Use o WinSCP para mover este arquivo para o seu computador.
13) Digite o comando df -h e salve a proporção percentual dos diretórios, com base no espaço ocupado.
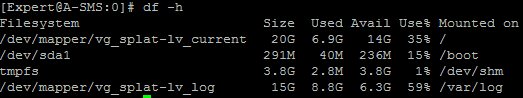 Figura 12. Proporção percentual dos diretórios no SMS
14.1) Se você tiver um SMS real
14.1.1) Com o auxílio do crie um pen drive USB inicializável com a imagem .
14.1.2) Recomendo preparar pelo menos 2 pen drives inicializáveis, pois pode acontecer de o pen drive não ser lido.
14.1.3) Execute o ISOmorphic.exe como administrador no computador. No item 1, escolha a imagem baixada do Gaia R80.40, no item 4, o pen drive. Os itens 2 e 3 não precisam ser alterados. não é necessário!
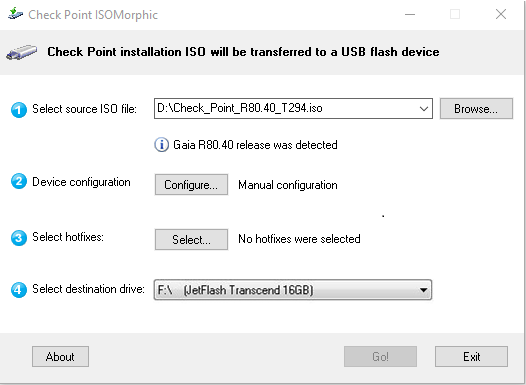 Figura 13. Criação do pen drive inicializável
14.1.4) Escolha a opção “Instalar automaticamente sem confirmação” e é importante indicar o modelo do seu servidor de gerenciamento. Para o SMS, deve-se escolher a linha 3 ou 4.
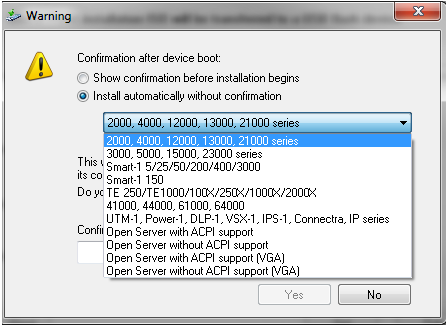 Figura 14. Escolha do modelo de dispositivo para criação do pen drive inicializável
14.1.5) Em seguida, desligue o appliance, insira o pen drive na porta USB, conecte-se ao dispositivo com um cabo de console através da porta COM e ligue o SMS. O processo de instalação ocorre automaticamente. O endereço IP padrão é 192.168.1.1/24, e os dados para acesso admin / admin.
14.1.6) O próximo passo é se conectar à interface web no Gaia Portal (endereço padrão ), onde você irá iniciar a configuração do dispositivo. Durante a inicialização, geralmente você clica em Próximo, pois quase todas as configurações podem ser alteradas no futuro. No entanto, você pode mudar imediatamente o endereço IP, as configurações DNS e o hostname.
14.2) Se você tiver um SMS virtual
14.2.1) De maneira nenhuma deve-se excluir o SMS antigo, crie uma nova máquina virtual com os mesmos recursos (CPU, RAM, HDD) e o mesmo endereço IP. A propósito, você pode aumentar a RAM e o HDD, pois a versão R80.40 é um pouco mais exigente. Para evitar conflitos de endereços IP, desligue o SMS antigo e comece a instalação do novo.
14.2.2) Durante a instalação do Gaia, configure o endereço IP atual e reserve para o diretório /root uma quantidade adequada de espaço. A proporção percentual dos diretórios deve ser aproximadamente mantida, utilize a saída df -h.
15) No momento da escolha do tipo de instalação “Tipo de Instalação” Escolha a primeira opção, pois, provavelmente, você não possui MDS (Servidor Multi-Domínio). Se tiver MDS, significa que você gerenciou vários domínios sob diferentes entidades SMS simultaneamente. Neste caso, deve escolher a segunda opção.
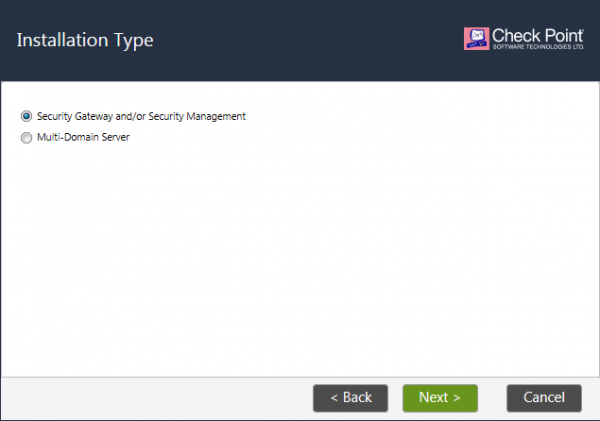 Figura 15. Seleção do tipo de instalação do Gaia
16) O ponto mais importante, que não pode ser corrigido sem reinstalação, é a escolha da entidade. Deve-se escolher Gerenciamento de Segurança e clique em Próximo. Tudo o mais, deixe como padrão.
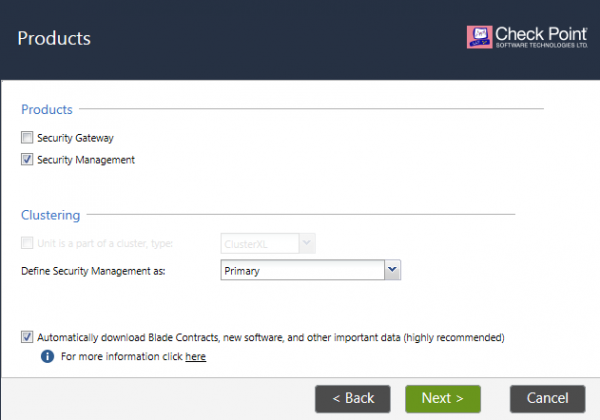 Figura 16. Seleção do tipo de entidade na instalação do Gaia
17) Assim que o dispositivo reiniciar, conecte-se à interface web pelo ou outro endereço IP, se você o alterou.
18) Transfira as configurações das capturas de tela para todas as abas do Gaia Portal em que algo foi configurado, ou execute o comando load configuration .txt. Este arquivo de configuração deve ser enviado previamente para o SMS.
Nota: Devido ao fato de o sistema operacional ser novo, o WinSCP não permitirá conexão com o admin, altere o shell do usuário para /bin/bash, seja na aba Usuários da interface web ou digitando o comando chsh –s /bin/bash <nomeDeUsuário> ou crie um novo usuário.
19) Carregue em qualquer diretório o arquivo com as políticas exportadas do antigo servidor de gerenciamento. Em seguida, acesse o console em modo especialista e verifique se o hash MD5 coincide com o anterior. Caso contrário, a exportação deve ser feita novamente:
md5sum /<Full Path>/<Name of Exported File>.tgz
20) Repita o passo 6 e instale as Ferramentas de Atualização no novo SMS no Gaia Portal na aba Atualizações (CPUSE) > Status e Ações.
21) Digite o comando no modo especialista:
./migrate_server import -v R80.40 -skip_upgrade_tools_check //.tgz
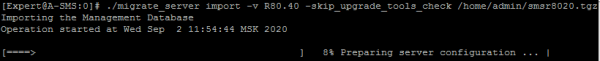 Figura 17. Importação da política de segurança para o novo SMS
22) Ative os serviços com o comando cpstart.
23) Baixe o novo e conecte-se ao servidor de gerenciamento. Vá para Menu > Gerenciar Licenças e Pacotes (SmartUpdate) e verifique se sua licença foi mantida.
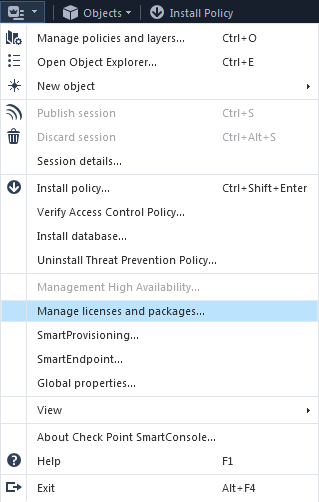 Figura 18. Verificação das licenças instaladas
24) Instale a política de segurança no gateway ou cluster — Instalar Política.
Atualização do Security Gateway (SG)
O gateway de segurança pode ser atualizado via CPUSE, assim como o servidor de gerenciamento, ou reinstalado — instalação limpa. Da minha experiência, em 99% dos casos, todos reinstalam o Security Gateway, pois isso leva praticamente o mesmo tempo que a atualização via CPUSE, mas você obtém um sistema operacional limpo e atualizado, sem bugs.
Assim como no SMS, é necessário primeiro criar um backup e um snapshot, além de salvar as configurações do Gaia Portal. Consulte os itens 1, 2 e 3 na seção Atualização do Security Management Server.
Atualização usando CPUSE
A atualização do Security Gateway através do CPUSE ocorre da mesma forma que a atualização do Security Management Server, portanto, consulte o início do artigo.
Ponto importante: a atualização do SG requer reinicialização! Portanto, realize a atualização em um período de manutenção. Se você tiver um cluster, atualize primeiro o nó passivo, depois troque os papéis e atualize o outro nó. No caso de um cluster, é possível evitar janelas de manutenção.
Instalação de uma nova versão do SO no Security Gateway
1.1) No caso de você ter um SG físico
1.1.1) Com crie um pen drive USB inicializável com a imagem . A imagem é a mesma que a do SMS, mas o procedimento para criar um pen drive inicializável é um pouco diferente.
1.1.2) Recomendo preparar pelo menos 2 pen drives inicializáveis, pois pode acontecer de o pen drive não ser lido sempre.
1.1.3) No computador, execute como administrador ISOmorphic.exe como administrador no computador. No item 1, escolha a imagem baixada do Gaia R80.40, no item 4, o pen drive. Os itens 2 e 3 não precisam ser alterados. não é necessário!
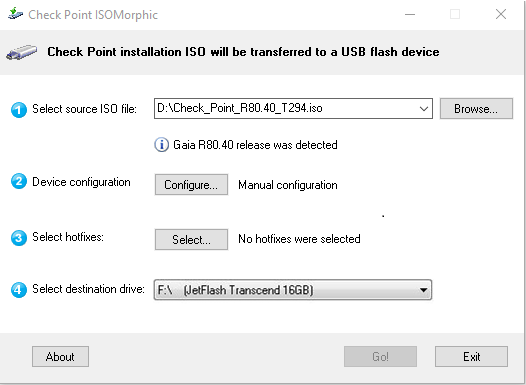 Figura 19. Criando o pen drive inicializável
1.1.4) Selecione a opção “Instalar automaticamente sem confirmação”, e é importante indicar o modelo do seu Security Gateway — linha 2 ou 3. Se for uma sandbox física (SandBlast Appliance), escolha a linha 5.
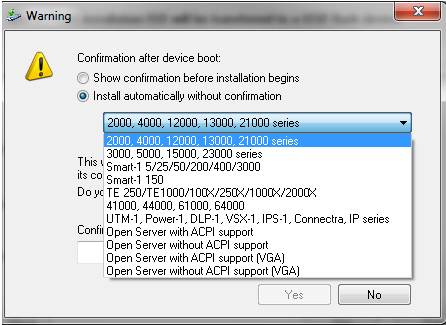 Figura 20. Seleção do modelo do dispositivo para criar o pen drive inicializável
1.1.5) Em seguida, desligue o appliance, conecte o pen drive na porta USB, conecte-se via cabo de console através da porta COM ao dispositivo e ligue o gateway. O processo de instalação ocorre automaticamente. O endereço IP padrão é 192.168.1.1/24, e os dados para acesso admin / admin. Primeiro, deve-se atualizar o nó passivo, depois definir a política nele, trocar os papéis e então atualizar o outro nó. Provavelmente, será necessário um período de manutenção.
1.1.6) O próximo passo é conectar-se à interface da web no Gaia Portal, onde você realiza a primeira inicialização do dispositivo. Durante a inicialização, você principalmente clica em Próximo, pois quase todas as configurações podem ser alteradas no futuro. No entanto, você pode mudar imediatamente o endereço IP, as configurações DNS e o hostname.
1.2) No caso de você ter um SG virtual
1.2.1) Crie uma nova máquina virtual com os mesmos recursos (CPU, RAM, HDD) ou mais, pois a versão R80.40 é um pouco mais exigente. Para evitar conflitos de endereços IP, desligue o gateway antigo e inicie a instalação do novo com o mesmo endereço IP. O SG antigo pode ser removido tranquilamente, pois não há nada valioso nele, já que tudo o que é importante — a política de segurança — está no servidor de gerenciamento.
1.2.2) Durante a instalação do SO, configure o endereço IP atual e reserve para o diretório /root uma quantidade adequada de espaço.
3) Conecte-se à porta HTTPS do gateway e inicie o processo de inicialização. No momento da seleção do tipo de instalação “Tipo de Instalação” escolha a primeira opção — Security Gateway and/or Security Management.
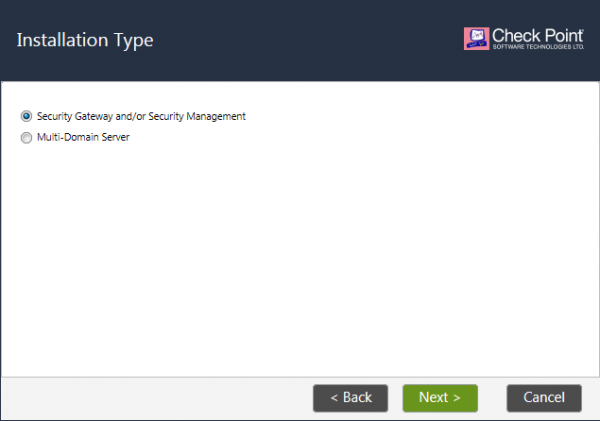 Figura 21. Seleção do tipo de instalação Gaia
4) Um ponto crucial — a escolha da entidade (Products). Você deve selecionar Security Gateway e, se você tiver um cluster, marque a opção “Unit is a part of a cluster, type: ClusterXL”. Se você tiver um cluster VRRP, escolha esse tipo, mas isso é pouco provável.
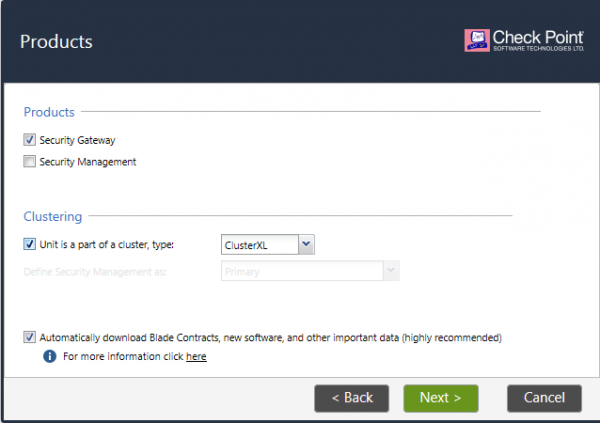 Figura 22. Seleção do tipo de entidade durante a instalação da Gaia
5) Na próxima etapa, defina uma senha SIC única para estabelecer confiança com o servidor de gerenciamento. Com essa senha, um certificado é gerado, e através de um canal criptografado o servidor de gerenciamento se comunicará com o gateway. A opção “Connect to your Management as a Service” deve ser marcada se o servidor de gerenciamento estiver na nuvem. Recentemente, escrevemos sobre isso e sobre como a gestão na nuvem é conveniente e simples.
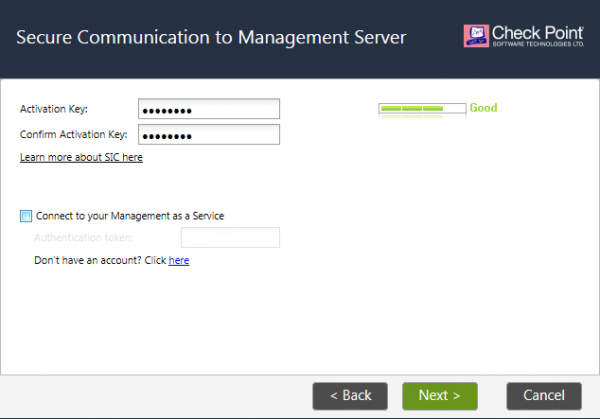 Figura 23. Criação do SIC
6) Inicie o processo de inicialização na próxima aba. Assim que o dispositivo reiniciar, conecte-se à interface web e transfira as configurações das capturas de tela para todas as abas do Gaia Portal, onde algo foi configurado ou, a partir do clish, execute o comando load configuration .txt. Este arquivo de configuração deve ser previamente carregado no gateway de segurança.
Nota: Devido ao fato de o sistema operacional ser novo, o WinSCP não permitirá conexão com o admin, altere o shell do usuário para /bin/bash, seja na aba Usuários da interface web ou digitando o comando chsh –s /bin/bash <nomeDeUsuário> ou crie um novo usuário com esse shell.
7) Abra e acesse o objeto do gateway de segurança que você recém-instala. Abra a aba General Properties > Communication > Reset SIC e insira a senha definida na etapa 5.
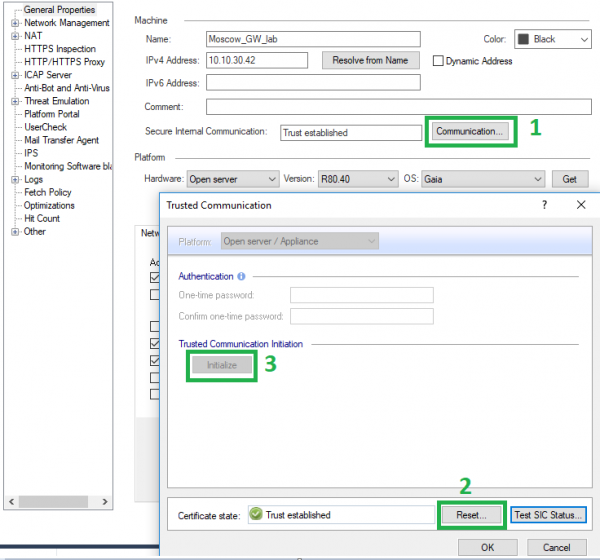 Figura 24. Estabelecendo confiança com o novo gateway de segurança
8) A versão do Gaia do objeto deve ser alterada, se não mudar, altere manualmente. Em seguida, aplique a política no gateway.
9) No Gaia Portal, acesse a aba Atualizações (CPUSE) > Status e Ações > Hotfixes e instale o último hotfix. O dispositivo irá reiniciar durante a instalação!
10) No caso do cluster, troque os papéis dos nós e repita os mesmos passos para o outro nó.
Conclusão
Eu tentei fazer um guia o mais compreensível e abrangente possível para a atualização da versão R80.20/R80.30 para a atual R80.40, pois muitas coisas mudaram. A versão já está disponível em modo demo, no entanto, o processo de atualização permanece mais ou menos idêntico. Seguindo o guia oficial da Check Point.
Para qualquer dúvida, você pode entrar em contato conosco. Ficaremos felizes em ajudar com as atualizações e casos mais complexos dentro do nosso suporte técnico. . Também em nosso há a possibilidade de solicitar uma auditoria das configurações do Check Point ou deixar um pedido gratuito para um caso técnico.
. Fique de olho nas atualizações (, , , , ).
Fonte: habr.com
