

Entre nossos clientes, há empresas que utilizam soluções Kaspersky como padrão corporativo e gerenciam a proteção antivírus de forma autônoma. À primeira vista, o serviço de desktops virtuais, onde o provedor gerencia o antivírus, pode não parecer adequado para eles. Hoje, vou mostrar como os clientes podem gerenciar a proteção sem comprometer a segurança dos desktops virtuais.
Em já falamos em geral como protegemos os desktops virtuais dos clientes. O antivírus no serviço VDI ajuda a reforçar a proteção das máquinas na nuvem e a controlá-la de forma autônoma.
Na primeira parte do artigo, vou mostrar como gerenciamos a solução na nuvem e comparar os indicadores do Kaspersky 'nublado' com o Endpoint Security tradicional. A segunda parte abordará as possibilidades de gerenciamento autônomo.
Como gerenciamos a solução
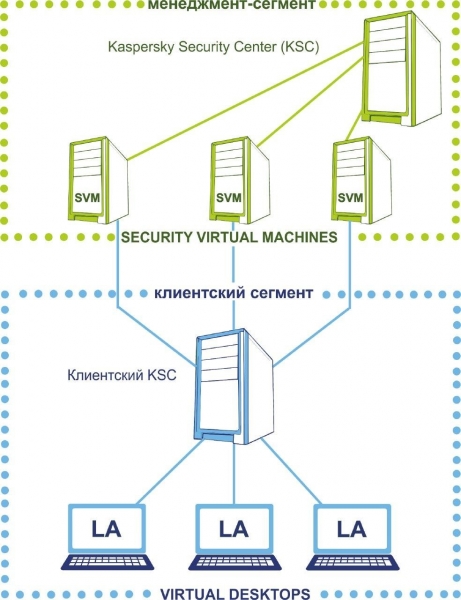
Veja como é a arquitetura da solução em nossa nuvem. Para o antivírus, destacamos dois segmentos de rede:
- segmento do cliente, onde estão os postos de trabalho virtuais dos usuários,
- segmento de gerenciamento, onde está a parte do servidor do antivírus.
O segmento de gerenciamento permanece sob controle de nossos engenheiros, e o cliente não tem acesso a essa parte. O segmento de gerenciamento inclui o servidor principal de administração KSC, que contém arquivos de licença e chaves para ativação dos postos de trabalho dos clientes.
Veja do que é composta a solução em termos do 'Laboratório Kaspersky'.
- Nos desktops virtuais dos usuários, é instalado um agente leve (LA). Ele não realiza verificações de arquivos, mas os envia para o SVM e aguarda o 'veredicto superior'. Como resultado, os recursos do desktop do usuário não são desperdiçados em atividades antivírus, e os funcionários não reclamam que o 'VDI está lento'.
- Uma máquina virtual de proteção (Security virtual machine, SVM)verifica os arquivos. Este é um dispositivo de segurança dedicado, onde estão armazenados os bancos de dados de malware. Durante as verificações, a carga é direcionada ao SVM: através dele, o agente leve se comunica com servidor.
- o Kaspersky Security Center (KSC) que gerencia as máquinas virtuais de proteção. Esta é uma console com configurações de tarefas e políticas que serão aplicadas nos dispositivos finais.
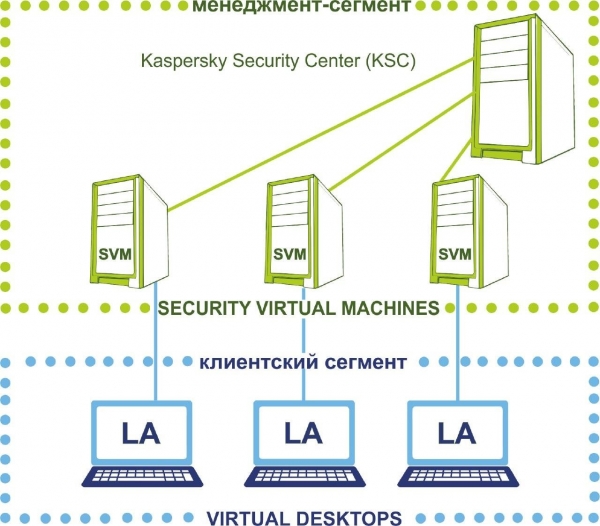
Este esquema de funcionamento promete uma economia de até 30% dos recursos de hardware da máquina do usuário em comparação com um antivírus no computador do usuário. Vamos ver como isso se comporta na prática.
Para comparação, peguei meu notebook de trabalho com o Kaspersky Endpoint Security instalado, lancei uma verificação e observei o consumo de recursos:
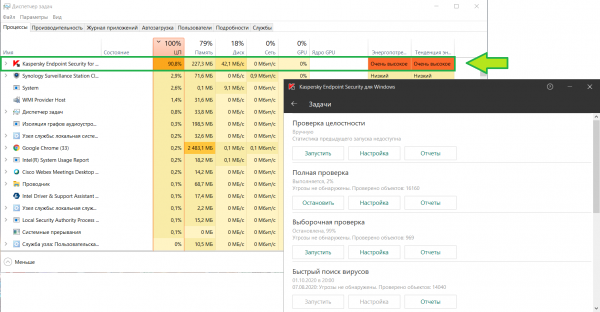
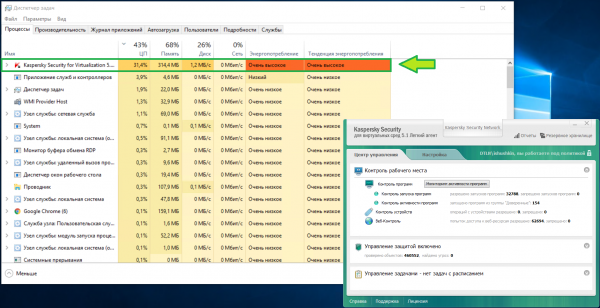
Aqui está a mesma situação em uma área de trabalho virtual com características semelhantes em nossa infraestrutura. A memória consome aproximadamente a mesma quantidade, mas a carga da CPU é duas vezes menor:
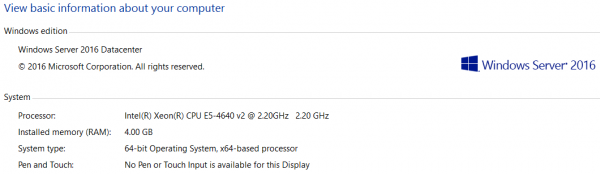
O próprio KSC também é bastante exigente em termos de recursos. Nós disponibilizamos
suficientes para que o administrador possa trabalhar confortavelmente. Veja você mesmo:
O que permanece sob controle do cliente
Assim, após esclarecer as tarefas do lado do provedor, agora vamos fornecer ao cliente o controle sobre a proteção antivírus. Para isso, criamos um servidor KSC filho e o movemos para o segmento do cliente:
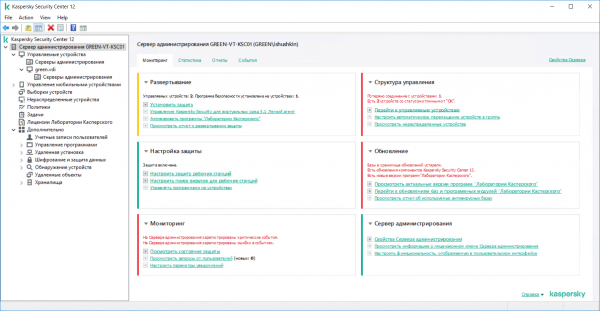
Vamos acessar o console no KSC do cliente e ver quais configurações o cliente terá por padrão.
Monitoramento. Na primeira aba, vemos o painel de monitoração. É imediatamente claro em quais áreas problemáticas devemos focar:
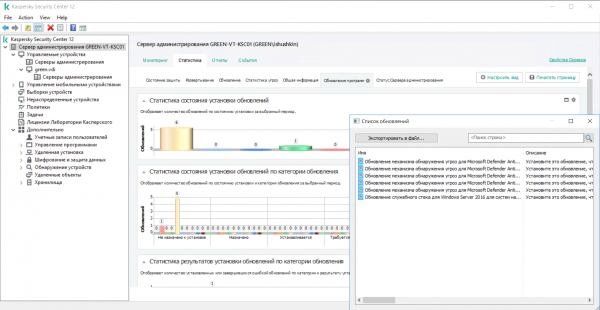
Vamos prosseguir para as estatísticas. Alguns exemplos do que pode ser visualizado aqui.
Aqui, o administrador verá imediatamente se alguma atualização não foi instalada em algumas máquinas
ou se ocorreu outro problema relacionado ao software nas áreas de trabalho virtuais. Sua
atualização pode impactar a segurança de toda a máquina virtual:
Nesta aba, é possível analisar as ameaças detectadas até a ameaça específica encontrada nos dispositivos protegidos:
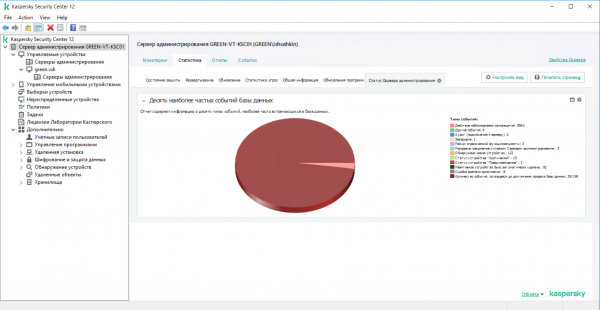
Na terceira aba, há todas as opções possíveis de relatórios pré-configurados. Os clientes podem criar seus relatórios a partir de modelos, escolhendo qual informação será exibida. É possível configurar o envio de relatórios por e-mail em um cronograma ou visualizá-los localmente no servidor
de administração (KSC).
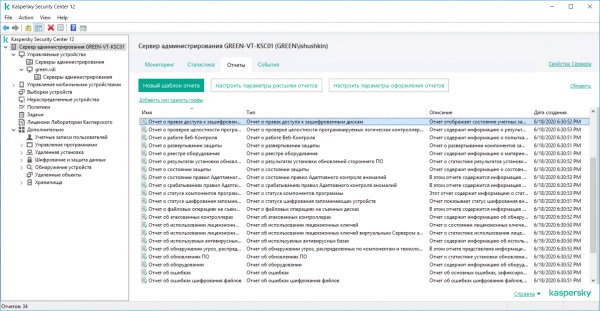
Grupos de administração. À direita, vemos todos os dispositivos gerenciados: no nosso caso, – áreas de trabalho virtuais sob a gestão do servidor KSC.
Eles podem ser agrupados para criar tarefas gerais e políticas de grupo para diferentes departamentos ou para todos os usuários ao mesmo tempo.
Assim que o cliente cria uma máquina virtual na nuvem privada, ela é imediata e automaticamente detectada na rede, e o Kaspersky a envia para dispositivos não distribuídos:
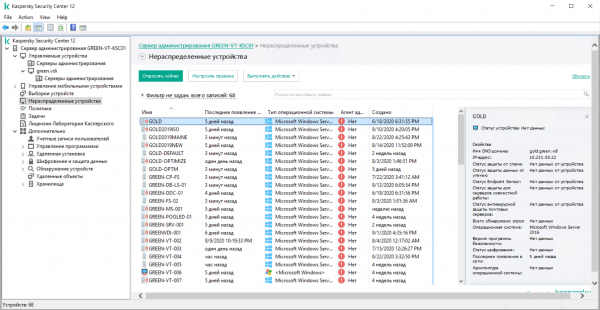
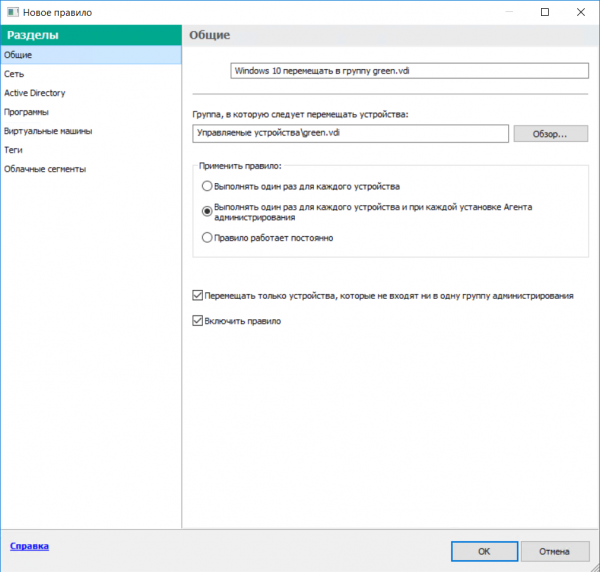
As políticas de grupo não se aplicam aos dispositivos não distribuídos. Para evitar distribuir manualmente as estações de trabalho virtuais entre grupos, podemos usar regras. Assim, automatizamos a alocação de dispositivos em grupos.
Por exemplo, as estações de trabalho virtuais com Windows 10, mas sem o agente de administração instalado, cairão no grupo VDI_1, enquanto aquelas com Windows 10 e o agente instalado serão alocadas no grupo VDI_2. Da mesma forma, os dispositivos podem ser automaticamente distribuídos com base na sua afiliação de domínio, localização em diferentes redes e por tags específicas que o cliente pode definir de acordo com suas tarefas e necessidades.
Para criar uma regra, basta iniciar o assistente de distribuição de dispositivos entre grupos:
Tarefas em grupo. Com as tarefas, o KSC automatiza a execução de regras específicas em determinados momentos ou com o surgimento de determinadas condições, por exemplo: a verificação de vírus é realizada fora do horário de trabalho ou durante o "período de inatividade" da máquina virtual, o que, por sua vez, reduz a carga sobre a VM. Nesta seção, é conveniente programar verificações nas estações de trabalho virtuais dentro do grupo, bem como atualizar as bases de dados de vírus.
Aqui está a lista completa de tarefas disponíveis:
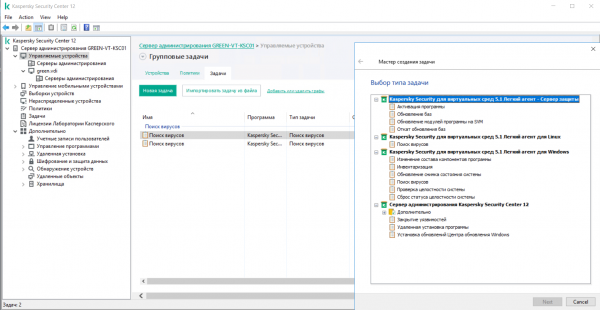
Políticas de grupo. A partir do KSC secundário, o cliente pode distribuir a proteção para novas estações de trabalho virtuais de forma independente, atualizar as assinaturas, configurar exceções
para arquivos e redes, gerar relatórios e gerenciar todos os tipos de verificações em suas máquinas. Incluindo – restringir o acesso a arquivos, sites ou hosts específicos.
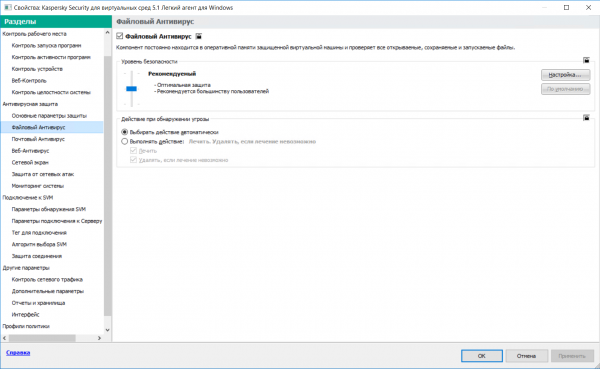
As políticas e regras do servidor principal podem ser reativadas caso algo dê errado. No pior dos casos, devido a uma configuração incorreta, agentes leves poderão perder a conexão com o SVM e deixar as estações de trabalho virtuais sem proteção. Nossos engenheiros receberão uma notificação imediata sobre isso e poderão reativar a herança de políticas do servidor principal KSC.
Estas são as principais configurações que eu queria abordar hoje.
Fonte: habr.com
