

A julgar pela quantidade de perguntas que começaram a chegar até nós via SD-WAN, a tecnologia começou a se enraizar completamente na Rússia. Os fornecedores, naturalmente, não dormem e oferecem seus conceitos, e alguns corajosos pioneiros já os estão implementando em suas redes.
Trabalhamos com quase todos os fornecedores e, ao longo de vários anos em nosso laboratório, consegui me aprofundar na arquitetura de todos os principais desenvolvedores de soluções definidas por software. O SD-WAN da Fortinet se destaca aqui, pois simplesmente incorporou a funcionalidade de balanceamento de tráfego entre canais de comunicação no software de firewall. A solução é bastante democrática, por isso costuma ser considerada por empresas que ainda não estão preparadas para as mudanças globais, mas pretendem utilizar os seus canais de comunicação de forma mais eficaz.
Neste artigo quero dizer como configurar e trabalhar com SD-WAN da Fortinet, para quem esta solução é adequada e quais armadilhas você pode encontrar aqui.
Os players mais proeminentes no mercado SD-WAN podem ser classificados em um de dois tipos:
1. Startups que criaram soluções SD-WAN do zero. Os mais bem-sucedidos recebem um enorme impulso de desenvolvimento após serem comprados por grandes empresas - esta é a história da Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia
2. Grandes fornecedores de redes que criaram soluções SD-WAN, desenvolvendo a programabilidade e a capacidade de gerenciamento de seus roteadores tradicionais - esta é a história da Juniper, Huawei
A Fortinet conseguiu encontrar o seu caminho. O software de firewall possuía funcionalidades integradas que possibilitavam combinar suas interfaces em canais virtuais e equilibrar a carga entre elas usando algoritmos complexos em comparação ao roteamento convencional. Essa funcionalidade foi chamada de SD-WAN. O que Fortinet pode ser chamado de SD-WAN? O mercado está gradativamente entendendo que Definido por Software significa a separação do Plano de Controle do Plano de Dados, controladores dedicados e orquestradores. Fortinet não tem nada disso. A gestão centralizada é opcional e oferecida através da ferramenta tradicional Fortimanager. Mas, na minha opinião, você não deveria procurar verdades abstratas e perder tempo discutindo sobre termos. No mundo real, cada abordagem tem suas vantagens e desvantagens. A melhor saída é compreendê-los e poder escolher soluções que correspondam às tarefas.
Tentarei dizer com capturas de tela em mãos como é o SD-WAN da Fortinet e o que ele pode fazer.
Como tudo funciona
Vamos supor que você tenha duas filiais conectadas por dois links de dados. Esses links de dados são agrupados, de forma semelhante a como as interfaces Ethernet comuns são agrupadas em um LACP-Port-Channel. Os mais experientes se lembrarão do PPP Multilink — outra analogia adequada. Os links podem ser portas físicas, SVIs de VLAN e VPN ou túneis GRE.
VPN ou GRE são normalmente usados ao conectar redes locais de filiais pela Internet. E portas físicas - se houver conexões L2 entre sites, ou ao conectar através de um MPLS/VPN dedicado, se estivermos satisfeitos com a conexão sem Overlay e criptografia. Outro cenário em que portas físicas são utilizadas em um grupo SD-WAN é o balanceamento do acesso local dos usuários à Internet.
No nosso stand existem quatro firewalls e dois túneis VPN operando através de duas “operadoras de comunicação”. O diagrama é assim:
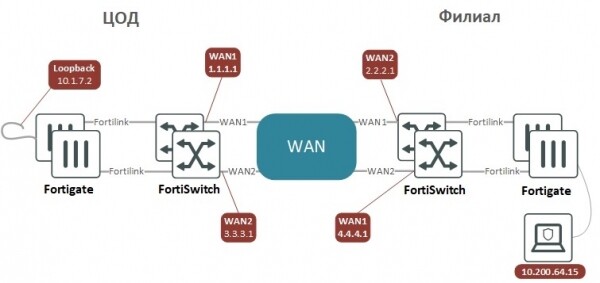
Os túneis VPN são configurados no modo de interface para que sejam semelhantes às conexões ponto a ponto entre dispositivos com endereços IP em interfaces P2P, que podem receber ping para garantir que a comunicação através de um túnel específico esteja funcionando. Para que o tráfego seja criptografado e vá para o lado oposto, basta encaminhá-lo para o túnel. A alternativa é selecionar o tráfego para criptografia usando listas de sub-redes, o que confunde muito o administrador à medida que a configuração se torna mais complexa. Em uma rede grande, você pode usar a tecnologia ADVPN para construir uma VPN; este é um análogo do DMVPN da Cisco ou do DVPN da Huawei, o que permite uma configuração mais fácil.
Configuração de VPN site a site para dois dispositivos com roteamento BGP em ambos os lados
"Centro de Dados" (DC)
"Ramo" (BRN)
interface do sistema de configuração
editar "WAN1"
definir vdom "Internet"
definir ip 1.1.1.1 255.255.255.252
definir ping de permissão de acesso
definir função wan
definir interface "DC-BRD"
definir vlanid 111
Próximo
editar "WAN2"
definir vdom "Internet"
definir ip 3.3.3.1 255.255.255.252
definir ping de permissão de acesso
definir função lan
definir interface "DC-BRD"
definir vlanid 112
Próximo
editar "BRN-Ph1-1"
definir vdom "Internet"
definir ip 192.168.254.1 255.255.255.255
definir ping de permissão de acesso
tipo de túnel definido
definir ip remoto 192.168.254.2 255.255.255.255
definir interface "WAN1"
Próximo
editar "BRN-Ph1-2"
definir vdom "Internet"
definir ip 192.168.254.3 255.255.255.255
definir ping de permissão de acesso
tipo de túnel definido
definir ip remoto 192.168.254.4 255.255.255.255
definir interface "WAN2"
Próximo
final
configurar vpn ipsec phase1-interface
editar "BRN-Ph1-1"
definir interface "WAN1"
definir local-gw 1.1.1.1
definir peertype qualquer
definir desabilitar dispositivo de rede
definir proposta aes128-sha1
definir dhgrp 2
definir remote-gw 2.2.2.1
definir psksecret ***
Próximo
editar "BRN-Ph1-2"
definir interface "WAN2"
definir local-gw 3.3.3.1
definir peertype qualquer
definir desabilitar dispositivo de rede
definir proposta aes128-sha1
definir dhgrp 2
definir remote-gw 4.4.4.1
definir psksecret ***
Próximo
final
configurar vpn ipsec phase2-interface
editar "BRN-Ph2-1"
definir phase1name "BRN-Ph1-1"
definir proposta aes256-sha256
definir dhgrp 2
Próximo
editar "BRN-Ph2-2"
definir phase1name "BRN-Ph1-2"
definir proposta aes256-sha256
definir dhgrp 2
Próximo
final
configurar roteador estático
editar 1
definir gateway 1.1.1.2
definir dispositivo "WAN1"
Próximo
editar 3
definir gateway 3.3.3.2
definir dispositivo "WAN2"
Próximo
final
configurar roteador bgp
definido como 65002
definir roteador-id 10.1.7.1
definir ebgp-multipath habilitado
configuração do vizinho
editar "192.168.254.2"
definir remoto como 65003
Próximo
editar "192.168.254.4"
definir remoto como 65003
Próximo
final
rede de configuração
editar 1
definir prefixo 10.1.0.0 255.255.0.0
Próximo
final
interface do sistema de configuração
editar "WAN1"
definir vdom "Internet"
definir ip 2.2.2.1 255.255.255.252
definir ping de permissão de acesso
definir função wan
definir interface "BRN-BRD"
definir vlanid 111
Próximo
editar "WAN2"
definir vdom "Internet"
definir ip 4.4.4.1 255.255.255.252
definir ping de permissão de acesso
definir função wan
definir interface "BRN-BRD"
definir vlanid 114
Próximo
editar "DC-Ph1-1"
definir vdom "Internet"
definir ip 192.168.254.2 255.255.255.255
definir ping de permissão de acesso
tipo de túnel definido
definir ip remoto 192.168.254.1 255.255.255.255
definir interface "WAN1"
Próximo
editar "DC-Ph1-2"
definir vdom "Internet"
definir ip 192.168.254.4 255.255.255.255
definir ping de permissão de acesso
tipo de túnel definido
definir ip remoto 192.168.254.3 255.255.255.255
definir interface "WAN2"
Próximo
final
configurar vpn ipsec phase1-interface
editar "DC-Ph1-1"
definir interface "WAN1"
definir local-gw 2.2.2.1
definir peertype qualquer
definir desabilitar dispositivo de rede
definir proposta aes128-sha1
definir dhgrp 2
definir remote-gw 1.1.1.1
definir psksecret ***
Próximo
editar "DC-Ph1-2"
definir interface "WAN2"
definir local-gw 4.4.4.1
definir peertype qualquer
definir desabilitar dispositivo de rede
definir proposta aes128-sha1
definir dhgrp 2
definir remote-gw 3.3.3.1
definir psksecret ***
Próximo
final
configurar vpn ipsec phase2-interface
editar "DC-Ph2-1"
definir phase1name "DC-Ph1-1"
definir proposta aes128-sha1
definir dhgrp 2
Próximo
editar "DC2-Ph2-2"
definir phase1name "DC-Ph1-2"
definir proposta aes128-sha1
definir dhgrp 2
Próximo
final
configurar roteador estático
editar 1
definir gateway 2.2.2.2
e dispositivo "WAN1"
Próximo
editar 3
definir gateway 4.4.4.2
definir dispositivo "WAN2"
Próximo
final
configurar roteador bgp
definido como 65003
definir roteador-id 10.200.7.1
definir ebgp-multipath habilitado
configuração do vizinho
editar "192.168.254.1"
definir remoto como 65002
Próximo
editar "192.168.254.3"
definir remoto como 65002
Próximo
final
rede de configuração
editar 1
definir prefixo 10.200.0.0 255.255.0.0
Próximo
final
Estou disponibilizando a configuração em formato de texto, pois, na minha opinião, é mais conveniente configurar a VPN desta forma. Quase todas as configurações são iguais em ambos os lados; em formato de texto podem ser feitas como copiar e colar. Se você fizer a mesma coisa na interface da web, é fácil cometer um erro - esqueça a marca de seleção em algum lugar e insira o valor errado.
Depois de adicionarmos as interfaces ao pacote

todas as rotas e políticas de segurança podem referir-se a ele, e não às interfaces nele incluídas. No mínimo, você precisa permitir o tráfego de redes internas para SD-WAN. Ao criar regras para eles, você pode aplicar medidas de proteção como IPS, antivírus e divulgação de HTTPS.
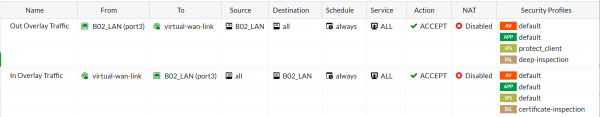
As regras SD-WAN são configuradas para o pacote. Estas são regras que definem o algoritmo de balanceamento para tráfego específico. Eles são semelhantes às políticas de roteamento no roteamento baseado em políticas, apenas como resultado do tráfego que se enquadra na política, não é o próximo salto ou a interface de saída usual que está instalada, mas as interfaces adicionadas ao pacote SD-WAN plus um algoritmo de balanceamento de tráfego entre essas interfaces.
O tráfego pode ser separado do fluxo geral por informações L3-L4, por aplicativos reconhecidos, serviços de Internet (URL e IP), bem como por usuários reconhecidos de estações de trabalho e laptops. Depois disso, um dos seguintes algoritmos de balanceamento pode ser atribuído ao tráfego alocado:
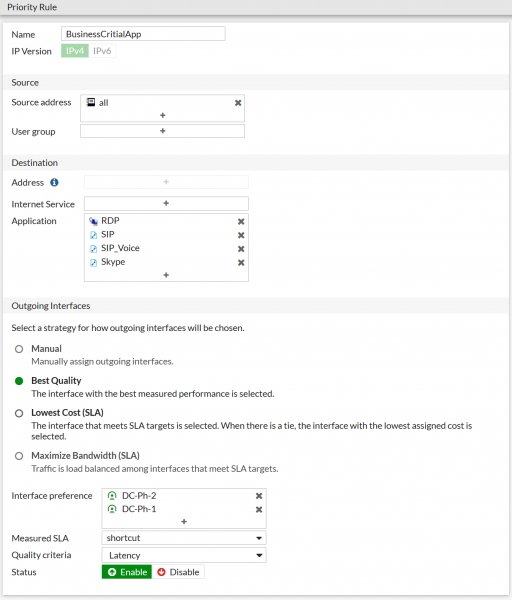
Na lista Preferências de Interface, são selecionadas aquelas interfaces já adicionadas ao pacote que atenderá esse tipo de tráfego. Ao adicionar nem todas as interfaces, você pode limitar exatamente quais canais você usa, por exemplo, e-mail, se não quiser sobrecarregar canais caros com um SLA alto. No FortiOS 6.4.1, tornou-se possível agrupar interfaces adicionadas ao pacote SD-WAN em zonas, criando, por exemplo, uma zona para comunicação com sites remotos e outra para acesso local à Internet usando NAT. Sim, sim, o tráfego que vai para a Internet normal também pode ser equilibrado.
Sobre algoritmos de balanceamento
Sobre como o Fortigate (um firewall da Fortinet) pode dividir o tráfego entre canais, existem duas opções interessantes e não muito comuns no mercado:
Custo mais baixo (SLA) – de todas as interfaces que satisfazem o SLA no momento, é selecionada aquela com menor peso (custo), definida manualmente pelo administrador; este modo é adequado para tráfego “em massa”, como backups e transferências de arquivos.
Melhor Qualidade (SLA) – este algoritmo, além do habitual atraso, jitter e perda dos pacotes Fortigate, também pode usar a carga atual do canal para avaliar a qualidade dos canais; Este modo é adequado para tráfego sensível, como VoIP e videoconferência.
Esses algoritmos requerem a configuração de um medidor de desempenho do canal de comunicação - Performance SLA. Este medidor monitora periodicamente (intervalo de verificação) informações sobre o cumprimento do SLA: perda de pacotes, atraso (latência) e jitter (jitter) no canal de comunicação, podendo “rejeitar” aqueles canais que atualmente não atendem aos limites de qualidade – eles estão perdendo muitos pacotes ou experimentando muita latência. Além disso, o medidor monitora o status do canal, podendo removê-lo temporariamente do pacote em caso de perdas repetidas de respostas (falhas antes de inativo). Quando restaurado, após várias respostas consecutivas (restaurar o link depois), o medidor retornará automaticamente o canal ao pacote e os dados começarão a ser transmitidos através dele novamente.
Esta é a aparência da configuração do “medidor”:
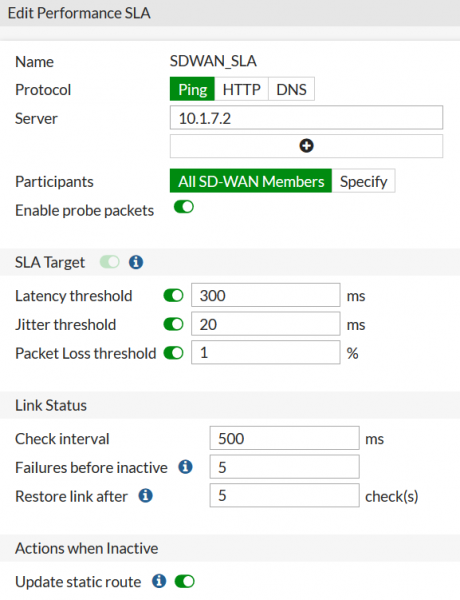
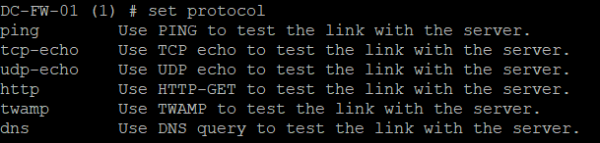
Na interface web, solicitação de eco ICMP, solicitação HTTP-GET e solicitação DNS estão disponíveis como protocolos de teste. Existem mais algumas opções na linha de comando: estão disponíveis opções TCP-echo e UDP-echo, bem como um protocolo especializado de medição de qualidade - TWAMP.
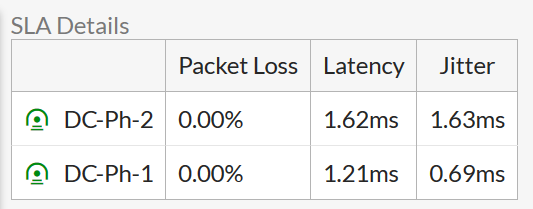
Os resultados da medição também podem ser vistos na interface web:
E na linha de comando:

Solução de problemas
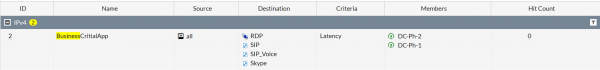
Se você criou uma regra, mas tudo não funciona conforme o esperado, você deve observar o valor da contagem de ocorrências na lista de regras do SD-WAN. Ele mostrará se o tráfego se enquadra nesta regra:
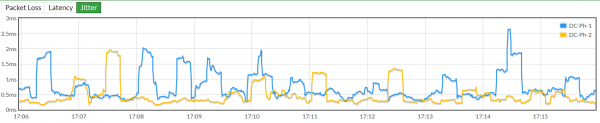
Na página de configurações do próprio medidor, você pode ver a mudança nos parâmetros do canal ao longo do tempo. A linha pontilhada indica o valor limite do parâmetro
Na interface web você pode ver como o tráfego é distribuído pela quantidade de dados transmitidos/recebidos e pelo número de sessões:
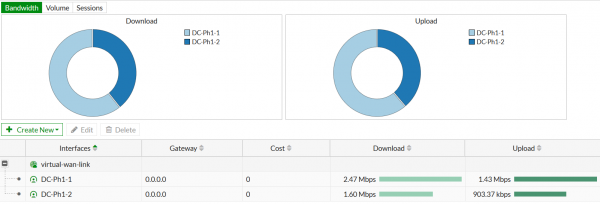
Além de tudo isso, existe uma excelente oportunidade de rastrear a passagem dos pacotes com o máximo detalhe. Ao trabalhar em uma rede real, a configuração do dispositivo acumula muitas políticas de roteamento, firewall e distribuição de tráfego entre portas SD-WAN. Tudo isso interage de maneira complexa e, embora o fornecedor forneça diagramas de blocos detalhados de algoritmos de processamento de pacotes, é muito importante poder não construir e testar teorias, mas ver para onde o tráfego realmente vai.
Por exemplo, o seguinte conjunto de comandos
diagnose debug flow filter saddr 10.200.64.15
 diagnose debug flow filter daddr 10.1.7.2
 diagnose debug flow show function-name
 diagnose debug enable
 diagnose debug trace 2
Permite rastrear dois pacotes com endereço de origem 10.200.64.15 e endereço de destino 10.1.7.2.
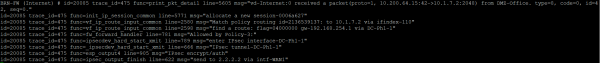
Executamos ping em 10.7.1.2 de 10.200.64.15 duas vezes e observamos a saída no console.
Primeiro pacote:
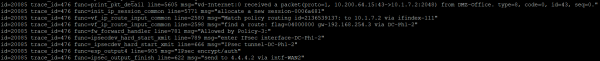
Segundo pacote:
Aqui está o primeiro pacote recebido pelo firewall:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 received a packet(proto=1, 10.200.64.15:42->10.1.7.2:2048) from DMZ-Office. type=8, code=0, id=42, seq=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – название L3-интерфейса. Type=8 – Echo.
Uma nova sessão foi criada para ele:
msg="allocate a new session-0006a627"
E foi encontrada uma correspondência nas configurações da política de roteamento
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
Acontece que o pacote precisa ser enviado para um dos túneis VPN:
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
A seguinte regra de permissão é detectada nas políticas de firewall:
msg="Allowed by Policy-3:"
O pacote é criptografado e enviado para o túnel VPN:
func=ipsecdev_hard_start_xmit line=789 msg="enter IPsec interface-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec tunnel-DC-Ph1-1"
 func=esp_output4 line=905 msg="IPsec encrypt/auth"
O pacote criptografado é enviado para o endereço de gateway desta interface WAN:
msg="send to 2.2.2.2 via intf-WAN1"
Para o segundo pacote, tudo acontece de forma semelhante, mas ele é enviado para outro túnel VPN e sai por uma porta de firewall diferente:
func=ipsecdev_hard_start_xmit line=789 msg="enter IPsec interface-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="IPsec tunnel-DC-Ph1-2"
 func=esp_output4 line=905 msg="IPsec encrypt/auth"
 func=ipsec_output_finish line=622 msg="send to 4.4.4.2 via intf-WAN2"
Prós da solução
Funcionalidade confiável e interface amigável. O conjunto de recursos que estava disponível no FortiOS antes do advento do SD-WAN foi totalmente preservado. Ou seja, não temos software desenvolvido recentemente, mas sim um sistema maduro de um fornecedor de firewall comprovado. Com um conjunto tradicional de funções de rede, uma interface web conveniente e fácil de aprender. Quantos fornecedores de SD-WAN possuem, digamos, funcionalidade VPN de acesso remoto em dispositivos finais?
Nível de segurança 80. FortiGate é uma das principais soluções de firewall. Há muito material na Internet sobre configuração e administração de firewalls, e no mercado de trabalho existem muitos especialistas em segurança que já dominam as soluções do fornecedor.
Preço zero para funcionalidade SD-WAN. Construir uma rede SD-WAN no FortiGate custa o mesmo que construir uma rede WAN normal nele, uma vez que não são necessárias licenças adicionais para implementar a funcionalidade SD-WAN.
Baixo preço de barreira de entrada. Fortigate possui uma boa gradação de dispositivos para diferentes níveis de desempenho. Os modelos mais novos e baratos são bastante adequados para expandir um escritório ou ponto de venda para, digamos, 3 a 5 funcionários. Muitos fornecedores simplesmente não possuem modelos acessíveis e de baixo desempenho.
Alto desempenho. A redução da funcionalidade SD-WAN ao balanceamento de tráfego permitiu à empresa lançar um SD-WAN ASIC especializado, graças ao qual a operação SD-WAN não reduz o desempenho do firewall como um todo.
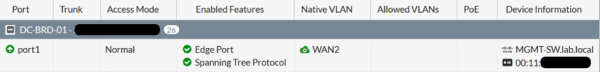
Possibilidade de implementar um escritório inteiro em equipamentos Fortinet. Estes são alguns firewalls, switches e pontos de acesso Wi-Fi. Esse escritório é fácil e conveniente de gerenciar - switches e pontos de acesso são registrados em firewalls e gerenciados a partir deles. Por exemplo, esta é a aparência de uma porta de switch na interface do firewall que controla esse switch:
Falta de controladores como ponto único de falha. O próprio fornecedor se concentra nisso, mas isso só pode ser considerado um benefício em parte, porque para os fornecedores que possuem controladores, garantir sua tolerância a falhas é barato, na maioria das vezes ao preço de uma pequena quantidade de recursos computacionais em um ambiente de virtualização.
O que procurar
Sem separação entre Plano de Controle e Plano de Dados. Isso significa que a rede deve ser configurada manualmente ou utilizando as tradicionais ferramentas de gerenciamento já disponíveis - FortiManager. Para os fornecedores que implementaram essa separação, a própria rede é montada. O administrador pode precisar apenas ajustar sua topologia, proibir algo em algum lugar, nada mais. Porém, o trunfo do FortiManager é que ele pode gerenciar não só firewalls, mas também switches e pontos de acesso Wi-Fi, ou seja, quase toda a rede.
Aumento condicional na controlabilidade. Devido ao fato de que ferramentas tradicionais são usadas para automatizar a configuração da rede, a capacidade de gerenciamento da rede com a introdução do SD-WAN aumenta ligeiramente. Por outro lado, novas funcionalidades ficam disponíveis com mais rapidez, pois o fornecedor primeiro as libera apenas para o sistema operacional do firewall (o que possibilita imediatamente sua utilização), e só então complementa o sistema de gerenciamento com as interfaces necessárias.
Algumas funcionalidades podem estar disponíveis na linha de comando, mas não estão disponíveis na interface da web. Às vezes não é tão assustador entrar na linha de comando para configurar algo, mas é assustador não ver na interface web que alguém já configurou algo na linha de comando. Mas isso geralmente se aplica aos recursos mais recentes e gradualmente, com as atualizações do FortiOS, os recursos da interface web são aprimorados.
Para atender
Para quem não tem muitas filiais. Implementar uma solução SD-WAN com componentes centrais complexos em uma rede de 8 a 10 filiais pode não custar nada - você terá que gastar dinheiro em licenças para dispositivos SD-WAN e recursos de sistema de virtualização para hospedar os componentes centrais. Uma pequena empresa geralmente possui recursos computacionais gratuitos limitados. No caso da Fortinet, basta comprar firewalls.
Para quem tem muitos galhos pequenos. Para muitos fornecedores, o preço mínimo da solução por agência é bastante elevado e pode não ser interessante do ponto de vista do negócio do cliente final. A Fortinet oferece pequenos dispositivos a preços muito atrativos.
Para aqueles que ainda não estão prontos para ir muito longe. A implementação de SD-WAN com controladores, roteamento proprietário e uma nova abordagem para planejamento e gerenciamento de rede pode ser um passo muito grande para alguns clientes. Sim, tal implementação acabará por ajudar a otimizar o uso dos canais de comunicação e o trabalho dos administradores, mas primeiro você terá que aprender muitas coisas novas. Para aqueles que ainda não estão preparados para uma mudança de paradigma, mas querem extrair mais dos seus canais de comunicação, a solução da Fortinet é a ideal.
Fonte: habr.com
