

Fonte: Acunetix
Red Teaming (ataque da "equipe vermelha") é uma simulação abrangente de ataques reais com o objetivo de avaliar a cibersegurança dos sistemas. A "equipe vermelha" é um grupo (especialistas que realizam testes de penetração nos sistemas). Eles podem ser tanto contratados externamente quanto funcionários da sua organização, mas em todos os casos seu papel é o mesmo — simular as ações de um invasor e tentar penetrar em seu sistema.
Junto com as "equipes vermelhas", existem outras equipes na cibersegurança. Por exemplo, a "equipe azul" (Blue Team) trabalha junto com a equipe vermelha, mas sua atividade é direcionada para aumentar a segurança da infraestrutura do sistema de dentro para fora. A "equipe roxa" (Purple Team) atua como um elo de ligação, ajudando as duas outras equipes a desenvolver estratégias de ataque e medidas de proteção. No entanto, o red teaming é um dos métodos menos compreendidos de gerenciamento de cibersegurança, e muitas organizações ainda relutam em utilizar essa prática.
Neste artigo, explicaremos em detalhes o que significa Red Teaming e como a implementação de práticas de simulação abrangente de ataques reais pode ajudar a melhorar a segurança da sua organização. O objetivo do artigo é mostrar como esse método pode aumentar significativamente a segurança dos seus sistemas de informação.
Red Teaming: uma visão geral
Embora hoje em dia as equipes "vermelhas" e "azuis" sejam associadas principalmente ao setor de tecnologia da informação e cibersegurança, esses conceitos foram criados pelos militares. Na verdade, foi no exército que ouvi falar desses conceitos pela primeira vez. Trabalhar como analista de cibersegurança na década de 1980 era muito diferente de hoje: o acesso a sistemas computadorizados criptografados era muito mais restrito do que é agora.
De restante, minha primeira experiência com jogos militares — modelagem, simulação e organização de interações — foi muito semelhante ao processo atual de simulação complexa de ataques, amplamente utilizado em cibersegurança. Assim como hoje, uma enorme atenção era dada ao uso de métodos de engenharia social para convencer os funcionários a fornecer acesso indevido aos sistemas militares para o "inimigo". Portanto, embora os métodos técnicos de simulação de ataques tenham avançado consideravelmente desde os anos 80, vale ressaltar que muitas das ferramentas básicas da abordagem competitiva, especialmente as técnicas de engenharia social, em grande parte não dependem da plataforma.
O valor principal da simulação complexa de ataques reais também não mudou desde os anos 80. Ao simular um ataque a seus sistemas, fica mais fácil identificar vulnerabilidades e entender como elas podem ser exploradas. E embora anteriormente o red teaming fosse utilizado principalmente por "hackers éticos" e especialistas em cibersegurança que buscavam vulnerabilidades por meio de testes de penetração, agora esse método ganhou uma aplicação mais ampla no campo da cibersegurança e dos negócios.
O essencial do red teaming é entender que, na verdade, você não pode ter uma noção da segurança de seus sistemas até que eles sejam atacados. E em vez de se expor ao risco de um ataque por agentes mal-intencionados reais, é muito mais seguro simular tal ataque com a ajuda de uma "equipe vermelha".
Red Teaming: cenários de uso
Uma maneira simples de entender os fundamentos do red teaming é olhar para alguns exemplos. Aqui estão dois deles:
- Cenário 1. Imagine que um pentest foi realizado no site de atendimento ao cliente e que a verificação foi bem-sucedida. À primeira vista, isso indica que está tudo bem. No entanto, mais tarde, como resultado de uma simulação complexa de ataque, a "equipe vermelha" descobre que, embora o próprio aplicativo de atendimento ao cliente esteja em ordem, a função de chat de terceiros não consegue identificar as pessoas corretamente, e isso permite enganar os representantes do serviço de apoio ao cliente para que alterem o endereço de e-mail na conta (resultando em um novo indivíduo, um invasor, podendo acessar).
- Cenário 2. Como resultado da realização do pentest, foi descoberto que todos os meios de controle de VPN e acesso remoto estão protegidos. No entanto, o representante da "equipe vermelha" passa facilmente pela recepção e leva o laptop de um dos funcionários.
Em ambos os casos mencionados acima, a "equipe vermelha" verifica não apenas a confiabilidade de cada sistema individualmente, mas também todo o sistema como um todo em busca de vulnerabilidades.
Quem precisa de simulações de ataque abrangentes?
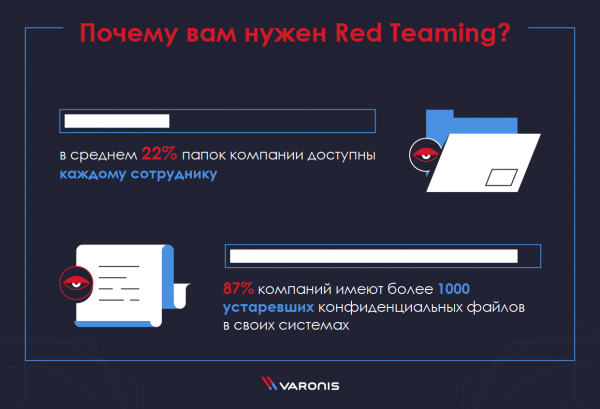
Em poucas palavras, praticamente qualquer empresa pode se beneficiar do red teaming. Como demonstrado , uma quantidade assustadora de organizações vive na falsa crença de que tem controle total sobre seus dados. Descobrimos, por exemplo, que em média 22% das pastas de uma empresa estão disponíveis para todos os funcionários, e que 87% das empresas têm mais de 1000 arquivos confidenciais desatualizados em seus sistemas.
Se sua empresa não opera na área de tecnologia, pode parecer que o red teaming não trará muitos benefícios para você. Mas isso não é verdade. A cibersegurança não é apenas a proteção de informações confidenciais.
Os atacantes estão igualmente interessados em se apropriar de tecnologias, independentemente do setor da empresa. Por exemplo, eles podem tentar acessar sua rede para usar isso para ocultar suas atividades ao comprometer outro sistema ou rede em outra parte do mundo. Nesse tipo de ataque, os dados não interessam aos atacantes. Eles querem infectar exatamente seus computadores, para usar seu sistema como uma rede de botnets.
Para pequenas empresas, pode ser difícil encontrar recursos para conduzir o red teaming. Nesse caso, pode ser sensato confiar esse processo a um prestador de serviços externo.
Red Teaming: Recomendações
O momento ideal para realizar o red teaming e sua frequência dependem do setor em que você opera e do nível de desenvolvimento de suas medidas de cibersegurança.
Em particular, você deve automatizar ações como a pesquisa de ativos e a análise de vulnerabilidades. Sua organização também deve combinar tecnologias automatizadas com controle humano, realizando testes de penetração abrangentes regularmente.
Após completar vários ciclos de negócios de testes de penetração e busca de vulnerabilidades, você pode iniciar uma simulação abrangente de um ataque real. Nesta fase, o red teaming será bastante benéfico. No entanto, tentar conduzi-lo antes de estabelecer as bases da cibersegurança não trará resultados significativos.
Uma equipe de 'hackers éticos' provavelmente poderá comprometer um sistema despreparado de forma rápida e fácil, o que deixará você com informações insuficientes para tomar medidas futuras. Para obter um efeito real, as informações obtidas pela 'equipe vermelha' devem ser comparadas com testes de penetração anteriores e avaliações de vulnerabilidades.
O que é teste de penetração?
Uma simulação abrangente de um ataque real (Red Teaming) é frequentemente confundida com , mas esses dois métodos são um pouco diferentes. Especificamente, o teste de penetração é apenas um dos métodos de red teaming.
O papel do pentester . O trabalho dos pentesters é dividido em quatro etapas principais: planejamento, descoberta de informações, ataque e relatório. Como você pode ver, os pentesters fazem mais do que apenas procurar vulnerabilidades de software. Eles tentam se colocar no lugar dos hackers, e depois que conseguem acessar seu sistema, seu verdadeiro trabalho começa.
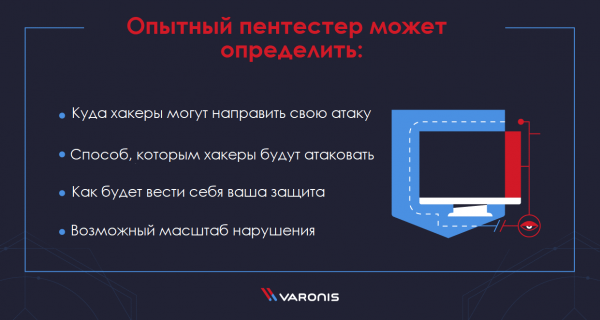
Eles identificam vulnerabilidades e, em seguida, realizam novos ataques, baseando-se nas informações obtidas, navegando pela hierarquia de pastas. É isso que diferencia os especialistas que conduzem testes de penetração daqueles que são contratados apenas para buscar vulnerabilidades, usando software de varredura de portas ou detecção de vírus. Um pentester experiente pode determinar:
- para onde os hackers podem direcionar seu ataque;
- como os hackers atacarão;
- como sua defesa reagirá;
- a possível magnitude da violação.
O teste de penetração visa identificar falhas em aplicações e redes, bem como oportunidades para superar barreiras físicas de segurança. Enquanto o teste automatizado pode revelar alguns problemas de cibersegurança, o teste de penetração manual também considera a vulnerabilidade dos negócios a ataques.
Red Teaming vs. teste de penetração
Sem dúvida, o teste de penetração é importante, mas é apenas uma parte de um conjunto mais amplo de atividades realizadas durante o red teaming. As atividades da ‘equipe vermelha’ têm objetivos muito mais abrangentes do que os dos testadores de penetração, que muitas vezes apenas buscam acessar a rede. O red teaming normalmente envolve mais pessoas, recursos e tempo, uma vez que os especialistas da ‘equipe vermelha’ investigam a fundo para compreender plenamente o verdadeiro nível de risco e vulnerabilidade nas tecnologias, assim como nos ativos humanos e físicos da organização.
Além disso, existem outras diferenças. O red teaming é geralmente utilizado por organizações com medidas de cibersegurança mais maduras e desenvolvidas (embora, na prática, isso nem sempre seja o caso).
Normalmente, são empresas que já realizaram testes de penetração e corrigiram a maioria das vulnerabilidades encontradas, e agora buscam alguém que possa novamente tentar acessar informações confidenciais ou quebrar a segurança de qualquer forma.
É por isso que o red teaming depende de uma equipe de especialistas em segurança focados em um objetivo específico. Eles se concentram em vulnerabilidades internas e utilizam métodos de engenharia social, tanto eletrônicos quanto físicos, em relação aos funcionários da organização. Ao contrário dos testadores de penetração, as ‘equipes vermelhas’ não têm pressa durante seus ataques, buscando evitar a detecção, como faria um verdadeiro cibercriminoso.
Vantagens do Red Teaming
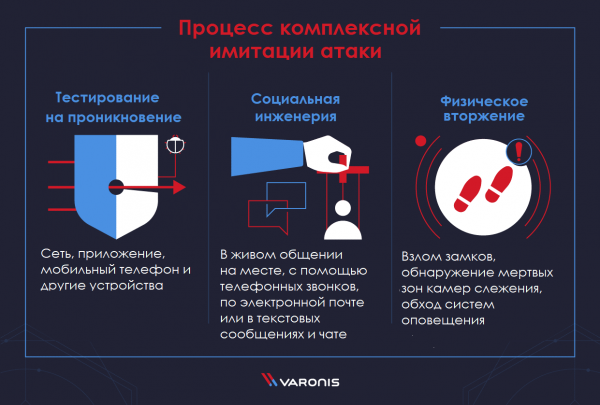
A simulação integrada de ataques reais oferece muitas vantagens, mas a mais importante é que essa abordagem permite obter uma visão abrangente do nível de cibersegurança da organização. O processo típico de simulação de ataque incluirá testes de penetração (rede, aplicativo, telefone móvel e outros dispositivos), engenharia social (em interações ao vivo no local, por meio de chamadas telefônicas, e-mails ou mensagens de texto e chat) e invasão física (quebra de fechaduras, identificação de zonas mortas das câmeras de vigilância, contornos de sistemas de alarme). Se houver vulnerabilidades em qualquer um desses aspectos do seu sistema, elas serão detectadas.
Assim que as vulnerabilidades são identificadas, elas podem ser corrigidas. Um procedimento eficaz de simulação de ataque não termina após a descoberta das vulnerabilidades. Depois que as falhas de segurança forem claramente identificadas, você vai querer trabalhar na correção delas e na reteste. Na verdade, o verdadeiro trabalho geralmente começa após a invasão da 'equipe vermelha', quando você realiza uma análise forense do ataque e tenta mitigar as vulnerabilidades encontradas.
Além dessas duas principais vantagens, o red teaming também oferece uma série de outras. Assim, a 'equipe vermelha' pode:
- identificar riscos e vulnerabilidades a ataques em ativos de informação chave do negócio;
- simular métodos, táticas e procedimentos de atacantes reais em um ambiente de risco limitado e controlado;
- avaliar a capacidade da sua organização de detectar, responder e prevenir ameaças complexas e direcionadas;
- fomentar uma interação próxima com as equipes de segurança da informação e as 'equipes azuis', a fim de garantir uma redução significativa nas consequências e realizar workshops práticos abrangentes sobre as vulnerabilidades descobertas.
Como funciona o Red Teaming?
Uma ótima maneira de entender como o red teaming funciona é olhar para como isso normalmente acontece. O processo típico de simulação de ataques consiste em várias etapas:
- A organização concorda com a 'equipe vermelha' (interna ou externa) sobre o alvo do ataque a ser realizado. Por exemplo, esse alvo pode ser a extração de informações confidenciais de um determinado servidor.
- Em seguida, a "equipe vermelha" realiza a exploração do alvo. Como resultado, é elaborado um diagrama dos sistemas-alvo, incluindo serviços de rede, aplicações web e portais internos para funcionários.
- Depois disso, são procuradas vulnerabilidades no sistema-alvo, que geralmente são exploradas por meio de phishing ou ataques XSS.
- Assim que os tokens de acesso forem obtidos, a "equipe vermelha" os utiliza para investigar vulnerabilidades adicionais.
- Ao encontrar outras vulnerabilidades, a "equipe vermelha" buscará aumentar seu nível de acesso ao necessário para alcançar seu objetivo.
- Quando o acesso a dados ou ativos alvo é obtido, a missão do ataque é considerada concluída.
Na verdade, um profissional experiente da "equipe vermelha" utilizará uma enorme variedade de métodos para percorrer cada uma das etapas mencionadas. No entanto, a principal conclusão do exemplo acima é que pequenas vulnerabilidades em sistemas individuais podem resultar em falhas catastróficas se combinadas em uma cadeia.
O que considerar ao se dirigir à "equipe vermelha"?
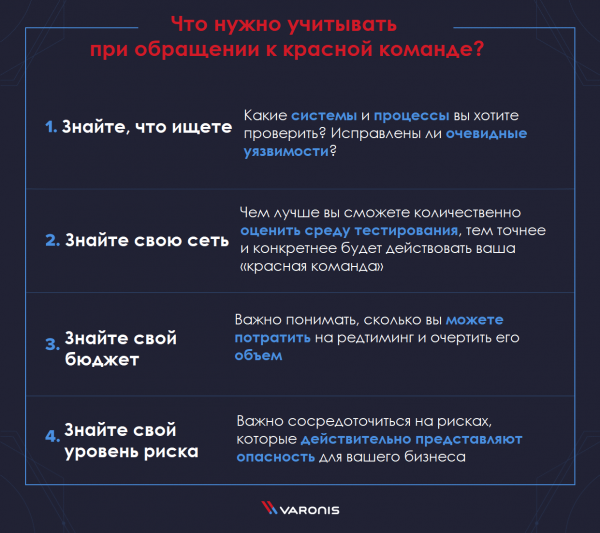
Para obter o máximo de retorno do red teaming, é necessário um planejamento cuidadoso. Os sistemas e processos utilizados por cada organização são diferentes, e um nível de red teaming de qualidade é alcançado quando é focado na busca por vulnerabilidades especificamente nos seus sistemas. Por essa razão, é importante considerar uma série de fatores:
Saiba o que está procurando
Antes de mais nada, é importante entender quais sistemas e processos você deseja testar. Talvez você saiba que deseja testar uma aplicação web, mas não compreenda muito bem o que isso realmente significa e quais outros sistemas estão integrados com suas aplicações web. Portanto, é fundamental que você tenha um bom entendimento de seus próprios sistemas e corrija todas as vulnerabilidades óbvias antes de iniciar uma simulação abrangente de um ataque real.
Conheça sua rede
Isso está relacionado à recomendação anterior, mas se refere mais às características técnicas da sua rede. Quanto melhor você puder quantificar o ambiente de teste, mais precisa e específica será a atuação de sua "equipe vermelha".
Conheça seu orçamento
O Red Teaming pode ser realizado em diferentes níveis, mas simular um espectro completo de ataques à sua rede, incluindo engenharia social e invasão física, pode ser uma empreitada dispendiosa. Por essa razão, é importante compreender quanto você pode gastar para tal avaliação e, consequentemente, delimitar seu alcance.
Conheça seu nível de risco
Algumas organizações podem permitir um nível de risco bastante alto dentro de seus procedimentos de negócios padrão. Outras, por sua vez, precisarão restringir seu nível de risco em maior grau, especialmente se a empresa atuar em um setor altamente regulamentado. Portanto, ao realizar o red teaming, é essencial focar nos riscos que realmente representam uma ameaça ao seu negócio.
Red Teaming: ferramentas e táticas
Quando implementada corretamente, a 'equipe vermelha' realizará um ataque em larga escala às suas redes utilizando todas as ferramentas e métodos usados por hackers. Entre outras coisas, isso inclui:
- Teste de penetração de aplicações — destinado a identificar vulnerabilidades no nível das aplicações, como falsificação de solicitações entre sites, problemas de validação de entrada, gerenciamento de sessões fraco e muitos outros.
- Teste de penetração de rede — focado em identificar vulnerabilidades no nível da rede e do sistema, incluindo configurações incorretas, falhas em redes sem fio, serviços não autorizados e muito mais.
- Teste de penetração física — avaliação da eficácia, bem como dos pontos fortes e fracos dos controles de segurança físicos na vida real.
- Engenharia social — voltada para explorar as fraquezas humanas e a natureza humana, testando a suscetibilidade das pessoas a enganos, persuasões e manipulações por meio de phishing por e-mail, chamadas telefônicas e mensagens de texto, bem como pelo contato físico no local.
Tudo o que foi mencionado acima são componentes do red teaming. Trata-se de uma simulação de ataque em larga escala e em múltiplos níveis, destinada a determinar o quão bem suas pessoas, redes, aplicações e controles de segurança físicos podem resistir a um ataque de um criminoso real.
Desenvolvimento contínuo de métodos de Red Teaming
A natureza da simulação complexa de ataques reais, onde as "equipes vermelhas" tentam encontrar novas vulnerabilidades no sistema de segurança e as "equipes azuis" tentam corrigi-las, leva ao desenvolvimento contínuo de métodos para tais testes. Por essa razão, é difícil compilar uma lista atualizada das técnicas modernas de red teaming, uma vez que elas rapidamente se tornam obsoletas.
Portanto, a maioria dos especialistas que realizam red teaming gastará pelo menos uma parte de seu tempo estudando novas vulnerabilidades e métodos de exploração, utilizando os diversos recursos fornecidos pela comunidade das "equipes vermelhas". Aqui estão algumas das comunidades mais populares:
- — um serviço de assinatura que oferece cursos online em vídeo, dedicados principalmente a testes de penetração, além de cursos em forense de sistemas operacionais, engenharia social e linguagem assembly para proteção de informações.
- — "operador de cibersegurança ofensiva", que mantém regularmente um blog sobre métodos de simulação complexa de ataques reais e é uma boa fonte de novas abordagens.
- O Twitter também é uma boa fonte se você está procurando informações atualizadas sobre red teaming. Você pode encontrá-las através das hashtags e .
- — mais um especialista em red teaming que publica um boletim informativo e , mantém e escreve muito sobre as tendências atuais das "equipes vermelhas". Entre seus últimos artigos: e .
- — é um boletim informativo sobre segurança na web, patrocinado pela PortSwigger Web Security. É um bom recurso para se informar sobre inovações e notícias na área de red teaming — vazamentos, brechas de dados, exploits, vulnerabilidades de aplicativos web e novas tecnologias de segurança.
- — "white hat" e especialista em testes de penetração, ele frequentemente cobre novas táticas da "equipe vermelha" em seu .
- MWR labs — uma boa, embora extremamente técnica, fonte de notícias sobre red teaming. Eles publicam informações úteis para equipes vermelhas. , e seu contém dicas para resolver problemas enfrentados por especialistas em testes de segurança.
- — advogado e 'hacker ético'. Em seu feed do Twitter, ele compartilha métodos úteis para 'equipes vermelhas', como escrever injeções SQL e falsificar tokens OAuth.
- (ATT & CK) — é uma base de conhecimento cuidadosamente curada sobre o comportamento dos invasores. Ela rastreia as fases do ciclo de vida dos invasores e as plataformas que eles visam.
- — é um guia para hackers que, embora um pouco antigo, abrange muitos métodos fundamentais que ainda fundamentam a simulação de ataques reais. O autor Peter Kim também tem , onde ele oferece dicas sobre hacking e outras informações.
- SANS Institute — é outro grande fornecedor de materiais de aprendizado em cibersegurança. Seu , dedicado à criminalística digital e resposta a incidentes, contém as últimas notícias sobre cursos do SANS e dicas de especialistas pracitcos.
- Algumas das novidades mais interessantes sobre red teaming foram publicadas em . Há artigos voltados para tecnologia, como comparações entre Red Teaming e testes de penetração, além de artigos analíticos, como 'Manifesto do especialista em equipe vermelha'.
- Finalmente, Awesome Red Teaming é uma comunidade no GitHub que oferece de recursos dedicados ao Red Teaming. Ela abrange praticamente todos os aspectos técnicos das atividades da 'equipe vermelha', desde a obtenção de acesso inicial, realização de atividades maliciosas até a coleta e extração de dados.
O que é 'equipe azul'?
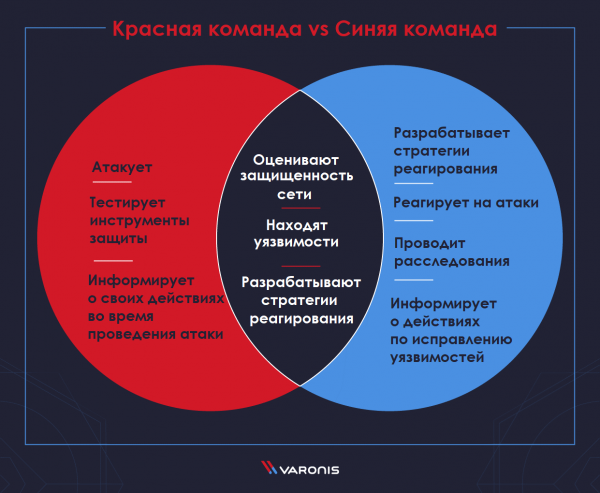
Com tantas equipes de várias 'cores', pode ser difícil determinar qual tipo sua organização precisa.
Uma das alternativas à "equipe vermelha", ou mais precisamente, a outro tipo de equipe que pode ser usada junto com a "equipe vermelha", é a "equipe azul". A "equipe azul" também avalia a segurança da rede e identifica quaisquer possíveis vulnerabilidades na infraestrutura. No entanto, seu objetivo é diferente. Essas equipes são necessárias para encontrar formas de proteger, modificar e reorganizar mecanismos de defesa, tornando a resposta a incidentes muito mais eficaz.
Assim como a "equipe vermelha", a equipe azul deve ter o mesmo conhecimento sobre táticas de invasores, técnicas e procedimentos, a fim de criar estratégias de resposta com base nisso. No entanto, as responsabilidades da "equipe azul" não se limitam apenas à proteção contra ataques. Ela também participa do fortalecimento de toda a infraestrutura de segurança, utilizando, por exemplo, um sistema de detecção de intrusões (IDS), que proporciona uma análise contínua de atividades incomuns e suspeitas.
Aqui estão algumas das etapas que a "equipe azul" realiza:
- auditoria de segurança, em particular, auditoria DNS;
- análise de logs e memória;
- análise de pacotes de dados de rede;
- análise de dados sobre riscos;
- análise de pegada digital;
- reversa engenharia;
- testes DDoS;
- desenvolvimento de cenários de implementação de riscos.
Diferenças entre a equipe vermelha e a equipe azul
Uma pergunta comum para muitas organizações: qual equipe elas devem usar - a vermelha ou a azul. Esta questão também é frequentemente acompanhada de uma rivalidade amigável entre pessoas que trabalham "de lados opostos da barricada". Na verdade, nenhuma equipe faz sentido sem a outra. Portanto, a resposta correta a essa pergunta é que ambas as equipes são importantes.
A "equipe vermelha" ataca e é usada para testar a prontidão da "equipe azul" para se defender. Às vezes, a "equipe vermelha" pode encontrar vulnerabilidades que a "equipe azul" completamente deixou passar, e nesse caso, a "equipe vermelha" deve mostrar como essas vulnerabilidades podem ser corrigidas.
É vital para ambas as equipes trabalharem juntas contra cibercriminosos para fortalecer a segurança da informação.
Por essa razão, não faz sentido escolher apenas um lado ou investir apenas em um tipo de equipe. É importante lembrar que o objetivo de ambas as partes é prevenir crimes cibernéticos.
Em outras palavras, as empresas precisam estabelecer uma colaboração mútua entre as duas equipes para garantir uma auditoria abrangente — com registros de todos os ataques e verificações realizados, bem como anotações das características descobertas.
A "equipe vermelha" fornece informações sobre as operações que realizaram durante a simulação de ataque, enquanto a azul relata as ações que tomaram para preencher lacunas e corrigir vulnerabilidades encontradas.
A importância de ambas as equipes não pode ser subestimada. Sem sua auditoria contínua de segurança, testes de penetração e melhorias na infraestrutura, as empresas não teriam conhecimento do estado de sua própria segurança. Pelo menos até que uma violação de dados ocorra, e fique claramente evidente que as medidas de segurança foram insuficientes.
O que é a "equipe roxa"?
A "equipe roxa" surgiu da tentativa de unir as equipes vermelha e azul. A "equipe roxa" é mais uma conceito do que um tipo separado de equipe. Deve ser vista como uma combinação das equipes vermelha e azul, envolvendo ambas as partes e ajudando-as a trabalhar em conjunto.
A "equipe roxa" pode ajudar os serviços de segurança a aumentar a eficácia na descoberta de vulnerabilidades, identificação de ameaças e monitoramento de redes por meio da modelagem precisa de cenários de ameaças comuns e apoio na criação de novos métodos de detecção e prevenção de ameaças.
Algumas organizações utilizam a "equipe roxa" para eventos pontuais direcionados, onde os objetivos de segurança, prazos e resultados-chave são claramente definidos. Isso inclui reconhecer deficiências em ataque e defesa, bem como identificar futuras necessidades de treinamento e tecnologia.
Uma abordagem alternativa, que vem ganhando força, é considerar a "equipe roxa" como um modelo conceitual que opera em toda a organização, promovendo a criação de uma cultura de cibersegurança e sua melhoria contínua.
Conclusão
Red Teaming, ou simulação abrangente de ataques, é um método poderoso para testar as vulnerabilidades do sistema de segurança da organização, mas deve ser aplicado com cautela. Em particular, para sua aplicação, é necessário ter um nível de , caso contrário, pode não atender às expectativas.
O Red Teaming pode identificar vulnerabilidades em seu sistema das quais você nem desconfiava, e ajudar a corrigi-las. Ao aplicar uma abordagem competitiva entre as equipes azul e vermelha, você pode simular as ações de um verdadeiro hacker que desejaria roubar seus dados ou danificar seus ativos.
Fonte: habr.com
