

Saudações, caros membros da Habr e visitantes ocasionais. Nesta série de artigos, falaremos sobre a construção de uma rede simples para uma empresa que não é muito exigente em sua infraestrutura de TI, mas que ainda assim precisa garantir a seus colaboradores uma boa conexão à Internet, acesso a recursos compartilhados, fornecimento de acesso VPN ao local de trabalho e a implementação de um sistema de vigilância por vídeo, que possa ser acessado de qualquer lugar do mundo. O crescimento rápido é muito característico do segmento de pequenas empresas, assim como a necessidade de reconfiguração da rede. Neste artigo, começaremos com um escritório de 15 estações de trabalho e, em seguida, ampliaremos a rede. Portanto, se houver interesse em algum tópico, escreva nos comentários, tentaremos incorporá-lo ao artigo. Vou considerar que o leitor está familiarizado com os fundamentos das redes de computadores, mas para todos os termos técnicos, farei referências à Wikipedia; se algo não estiver claro, clique e resolva essa lacuna.
Então, vamos começar. Qualquer rede começa com uma análise do local e a coleta de requisitos do cliente, que mais tarde serão elaborados em um documento técnico. Muitas vezes, o cliente mesmo não entende completamente o que deseja e o que precisa para isso, por isso, é necessário orientá-lo sobre o que podemos fazer. Mas isso é mais uma função de um representante de vendas; nós nos responsabilizamos pela parte técnica, portanto, vamos supor que recebemos os seguintes requisitos iniciais:
- 17 estações de trabalho em computadores de mesa
- Armazenamento em rede ()
- Sistema de vigilância por vídeo utilizando e câmeras IP (8 unidades)
- Cobertura Wi-Fi do escritório, com a presença de duas redes (interna e de convidados)
- Possibilidade de adição de impressoras de rede (até 3 unidades)
- Perspectiva de abertura de uma segunda filial em outra parte da cidade
Seleção de equipamentos
Não vou me aprofundar na escolha do fornecedor, pois isso é uma questão que gera discussões eternas; vamos nos ater ao fato de que já decidimos sobre a marca, que é Cisco.
A base da rede é (roteador). É importante avaliar nossas necessidades, uma vez que planejamos a expansão da rede no futuro. A aquisição de um roteador com margem para isso economizará dinheiro ao cliente na expansão, mesmo que seja um pouco mais caro na fase inicial. A Cisco oferece para o segmento de pequenas empresas a série Rvxxx, que inclui roteadores para escritórios domésticos (RV1xx, que frequentemente possuem um módulo Wi-Fi integrado) projetados para conectar várias estações de trabalho e um armazenamento em rede. No entanto, não nos interessam, pois têm capacidades limitadas de VPN e largura de banda relativamente baixa. Também não estamos interessados no módulo sem fio integrado, já que se planeja a instalação em uma sala técnica em rack, e o Wi-Fi será organizado com um AP (). Nossa escolha recai sobre o RV320, que é o modelo mais básico da linha superior. Não temos a necessidade de um grande número de portas no switch integrado, pois o switch será separado, a fim de garantir um número suficiente de portas. Entre as principais vantagens do roteador estão a largura de banda relativamente alta servidores (75 Mbps), a licença para 10 túneis VPN, e a possibilidade de estabelecer um túnel VPN Site-to-site. Um ponto importante é a presença de uma segunda porta WAN para garantir uma conexão de backup à Internet.
Após o roteador, vem . O parâmetro mais importante do switch é o conjunto de funções que ele possui. Mas, primeiro, vamos contar as portas. No nosso caso, planejamos conectar ao switch: 17 PCs, 2 APs (pontos de acesso Wi-Fi), 8 câmeras IP, 1 NAS e 3 impressoras de rede. Com a aritmética, obtemos o número 31, correspondente ao número de dispositivos inicialmente conectados à rede; adicionaremos 2 (pois planejamos expandir a rede) e ficamos com 48 portas. Agora sobre a funcionalidade: nosso switch deve ser capaz de , preferencialmente todas as 4096, não seria demais , pois será possível conectar o switch do outro lado do edifício usando fibra, deve ser capaz de operar em circuito fechado, o que nos permite fazer o backup das conexões (), além disso, APs e câmeras serão alimentados via cabo par trançado, portanto, é necessário ter (para mais informações sobre os protocolos, você pode ler na wiki, os nomes são clicáveis). Muito complexo Não precisamos de funcionalidades adicionais, portanto, nossa escolha recai sobre o Cisco SG250-50P, que possui funcionalidades suficientes para nós e, ao mesmo tempo, não inclui recursos excessivos. Vamos discutir o Wi-Fi no próximo artigo, pois é um tema bastante amplo. Lá também abordaremos a escolha do AP. NAS e câmeras não estão em nossa lista, presumimos que outras pessoas cuidarão disso; nós estamos interessados apenas na rede.
Planejamento
Para começar, vamos definir quais redes virtuais precisamos (você pode ler sobre o que são redes virtuais VLAN na Wikipédia). Assim, temos vários segmentos lógicos da rede:
- Estações de trabalho dos clientes (PC)
- Servidor (NAS)
- Vigilância por vídeo
- Dispositivos de convidados (WiFi)
Além disso, por uma questão de boa prática, vamos isolar a interface de gerenciamento dos dispositivos em uma VLAN separada. As VLANs podem ser numeradas em qualquer ordem; escolherei a seguinte:
- VLAN10 Gerenciamento (MGMT)
- VLAN50 Servidor
- VLAN100 LAN+WiFi
- VLAN150 WiFi de Visitantes (V-WiFi)
- VLAN200 Câmeras
Em seguida, elaboraremos um plano de IP, utilizando de 24 bits e sub-rede 192.168.x.x. Vamos lá.
No pool reservado, estarão os endereços que serão configurados estaticamente (impressoras, servidores, interfaces de gerenciamento, etc., para clientes que receberá um endereço dinâmico).
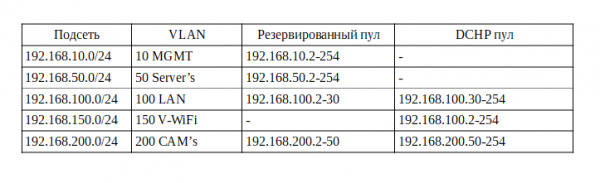
Assim, calculamos os IPs; há alguns pontos que gostaria de destacar:
- Não faz sentido ativar o DHCP na rede de gerenciamento, da mesma forma que na do servidor, pois todos os endereços são atribuídos manualmente durante a configuração do equipamento. Alguns mantêm um pequeno pool de DHCP caso um novo equipamento se conecte para sua configuração inicial, mas eu prefiro e recomendo que você configure o equipamento não no local do cliente, mas em sua mesa, então não faço esse pool aqui.
- Alguns modelos de câmeras podem exigir um endereço estático, mas presumimos que as câmeras o receberão automaticamente.
- Na rede local, deixamos o pool para impressoras, pois o serviço de impressão em rede não funciona muito bem com endereços dinâmicos.
Configuração do roteador
Agora finalmente chegamos à configuração. Pegamos um cabo patch e nos conectamos a uma das quatro portas LAN do roteador. Por padrão, o servidor DHCP está ativado no roteador e ele está acessível no endereço 192.168.1.1. Podemos verificar isso usando a ferramenta de console ipconfig, cuja saída mostrará nosso roteador como o gateway padrão. Vamos verificar:
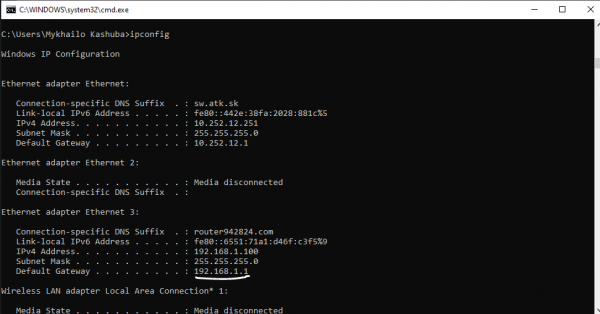
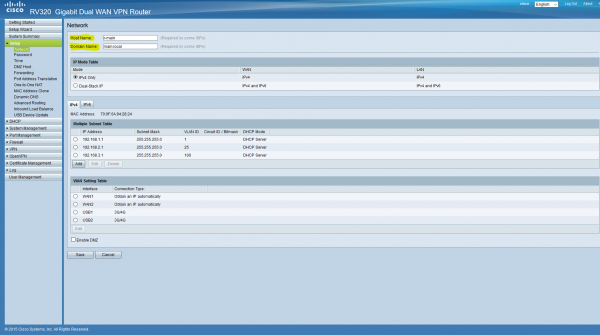
No navegador, vá até este endereço, confirme a conexão não segura e faça login com o nome de usuário/senha cisco/cisco. Imediatamente troque a senha por uma segura. E, em primeiro lugar, vá para a aba Setup, seção Network, aqui atribuímos um nome e um domínio para o roteador.
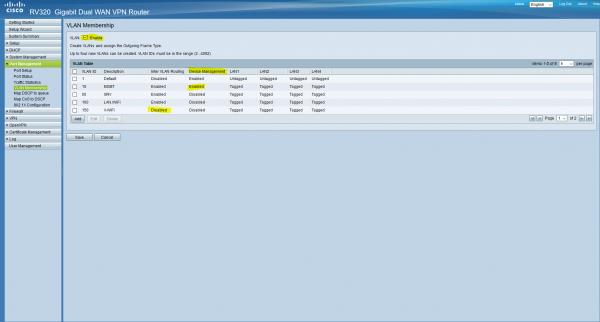
Agora vamos adicionar VLANs ao nosso roteador. Vá para Port Management/VLAN Membership. Encontraremos uma tabela de VLANs configuradas por padrão.
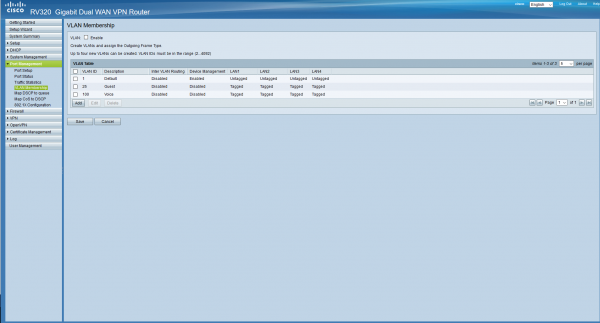
Não precisamos delas, vamos remover todas, exceto a primeira, pois ela é a padrão e não pode ser excluída; aqui mesmo adicionaremos as VLANs que planejamos. Não esqueça de marcar a caixa no topo. Também permitiremos o gerenciamento de dispositivos apenas a partir da rede de gerenciamento, e a roteação entre redes será permitida em todos os lugares, exceto na rede de convidados. Configuraremos as portas um pouco mais tarde.
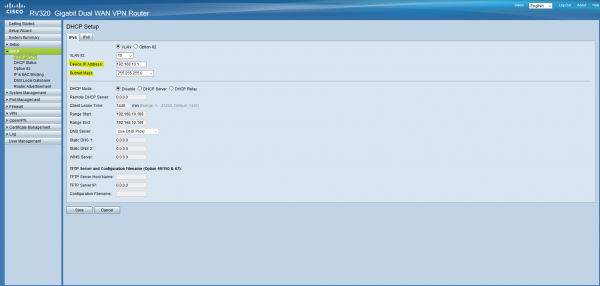
Agora configuraremos os servidores DHCP de acordo com nossa tabela. Para isso, vá para DHCP/DHCP Setup.
Para as redes onde o DHCP será desativado, configuraremos apenas o endereço do gateway, que será o primeiro na sub-rede (e, consequentemente, a máscara).
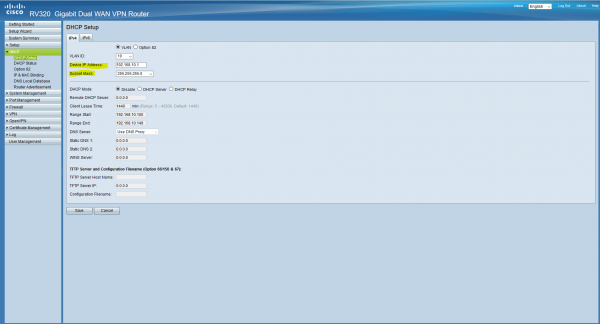
Nas redes com DHCP, tudo é bastante simples; também configuramos o endereço do gateway, embaixo anotamos os pools e os DNS:
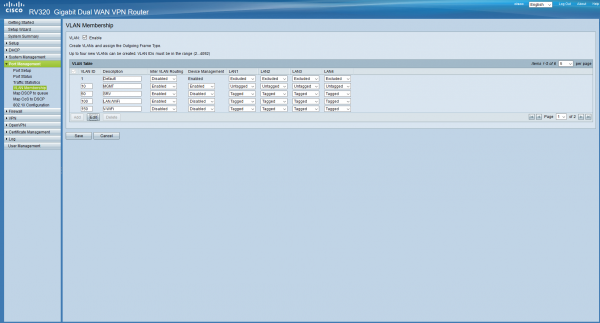
Com isso, entendemos o DHCP, agora os clientes conectados à rede local receberão o endereço automaticamente. Agora vamos configurar as portas (as portas são configuradas conforme o padrão , o link é clicável, você pode consultá-lo). Como se presume que todos os clientes estarão conectados através de switches gerenciados, a VLAN nativa em todas as portas será MGMT, isso significa que qualquer dispositivo conectado a esta porta entrará nesta rede (mais detalhes aqui). Voltamos para Port Management/VLAN Membership e configuramos isso. A VLAN1 em todas as portas será mantida como Excluded, não precisamos dela.
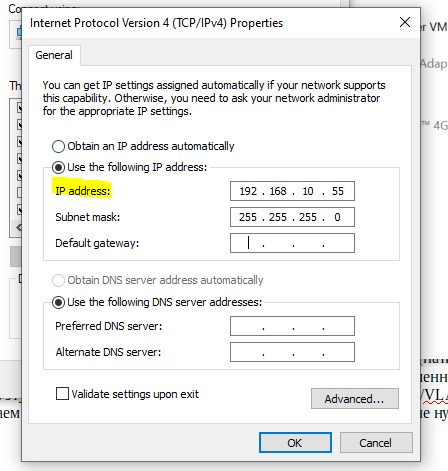
Agora, na sua placa de rede, precisamos configurar um endereço estático da sub-rede de gerenciamento, pois entramos nessa sub-rede depois de clicar em 'salvar', e não há servidores DHCP aqui. Vá para as configurações do adaptador de rede e configure o endereço. Após isso, o roteador estará acessível no endereço 192.168.10.1.
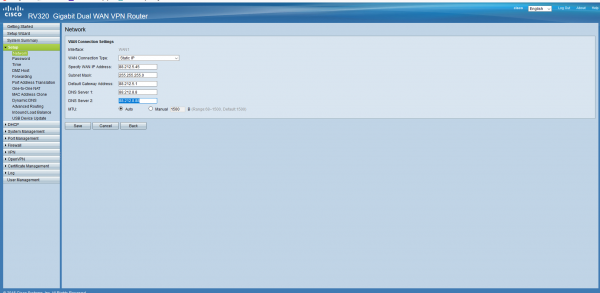
Vamos configurar nossa conexão com a Internet. Suponhamos que recebemos um endereço estático do provedor. Vá para Setup/Network, marque WAN1 na parte inferior, clique em Edit. Selecione Static IP e configure seu endereço.
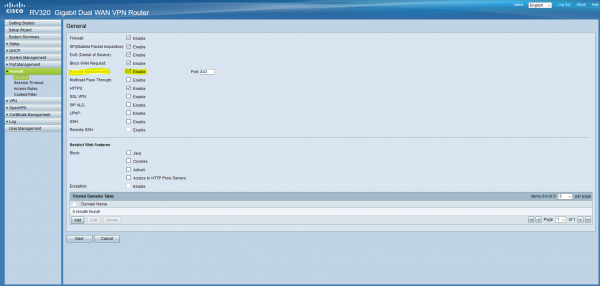
E por último por hoje — vamos configurar o acesso remoto. Para isso, vá para Firewall/General e marque a caixa Remote Management, configurando a porta conforme necessário.
Para hoje, é isso. Ao final do artigo, temos um roteador basicamente configurado, por meio do qual podemos acessar a internet. O volume do artigo é maior do que eu supunha, então na próxima parte, finalizaremos a configuração do roteador, levantaremos um VPN, configuraremos o firewall e o registro, além de configurarmos o switch e poderemos iniciar nosso escritório. Espero que o artigo tenha sido útil e informativo para você. Estou escrevendo pela primeira vez e ficarei muito grato por críticas construtivas e perguntas; tentarei responder a todos e levar em consideração suas observações. Além disso, como mencionei no início, suas ideias sobre o que mais poderia ser incluído no escritório e o que mais configuraremos são bem-vindas.
Meus contatos:
Telegram:
Skype/email: kashuba@antik.sk
Junte-se a nós, vamos conversar.
Fonte: habr.com
