

Recentemente, é possível encontrar uma enorme quantidade de materiais sobre o tema análise de tráfego na borda da rede. No entanto, todos parecem ter esquecido sobre a análise de tráfego local, que é igualmente importante. Este artigo aborda exatamente esse tema. Usando como exemplo , vamos relembrar o antigo e bom Netflow (e suas alternativas), analisaremos casos interessantes, possíveis anomalias na rede e conheceremos as vantagens da solução quando toda a rede funciona como um único sensor. E o mais importante — realizar tal análise de tráfego local pode ser feito completamente grátis, no âmbito de uma licença trial (45 dias). Se o tema lhe interessa, sinta-se à vontade para continuar lendo. Se você está com preguiça de ler, já adiantando, você pode se registrar para o , onde mostraremos tudo e falaremos (lá você também poderá saber sobre o treinamento do produto que está por vir).
O que é Flowmon Networks?
Primeiramente, Flowmon é um fornecedor de TI europeu. A empresa é checa, com sede na cidade de Brno (a questão das sanções nem se levanta). Em sua forma atual, a empresa está no mercado desde 2007. Antes disso, era conhecida sob a marca Invea-Tech. Assim, no total, quase 20 anos foram dedicados ao desenvolvimento de produtos e soluções.
Flowmon se posiciona como uma marca de classe A. Desenvolve soluções premium para clientes corporativos e é reconhecida nos gráficos da Gartner na área de Monitoramento e Diagnóstico de Desempenho de Redes (NPMD). E curiosamente, entre todas as empresas no relatório, Flowmon é o único fornecedor mencionado pela Gartner como produtor de soluções tanto para monitoramento de redes quanto para proteção de informações (Análise de Comportamento de Rede). Não ocupa o primeiro lugar ainda, mas por causa disso também não tem um preço astronômico.
Quais problemas o produto permite resolver?
Globalmente, podemos destacar o seguinte conjunto de problemas que os produtos da empresa resolvem:
- aumento da estabilidade do funcionamento da rede, bem como dos recursos de rede, minimizando o tempo de inatividade e indisponibilidade;
- aumento do nível geral de desempenho da rede;
- aumento da eficácia do pessoal de administração, através de:
- uso de ferramentas modernas de monitoramento de rede inovadoras, baseadas em informações sobre fluxos de IP;
- fornecimento de análises detalhadas sobre o funcionamento e o estado da rede – usuários e aplicações que operam na rede, dados transmitidos, recursos interativos, serviços e nós;
- resposta a incidentes antes que eles ocorram, em vez de após a perda de serviço pelos usuários e clientes;
- redução do tempo e dos recursos necessários para a administração da rede e da infraestrutura de TI;
- simplificação das tarefas de solução de problemas.
- aumento do nível de segurança da rede e dos recursos de informação da empresa, por meio do uso de tecnologias não baseadas em assinatura para detectar atividades de rede anômalas e maliciosas, assim como ataques de dia zero;
- garantia do nível de SLA exigido para aplicações de rede e bancos de dados.
Portfólio de produtos da Flowmon Networks
Agora vamos considerar diretamente o portfólio de produtos da Flowmon Networks e descobrir do que a empresa realmente se ocupa. Como muitos já devem ter adivinhado pelo nome, a especialização principal está em soluções para monitoramento de tráfego flow, além de uma série de módulos adicionais que ampliam a funcionalidade básica.
De fato, a Flowmon pode ser chamada de uma empresa de um único produto, ou melhor – de uma única solução. Vamos analisar se isso é bom ou ruim.
O núcleo do sistema é o coletor, responsável pela coleta de dados através de diversos protocolos de flow, como NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… É bastante lógico que, para uma empresa não afiliada a nenhum dos fabricantes de equipamentos de rede, é importante oferecer ao mercado um produto universal, não vinculado a um único padrão ou protocolo.
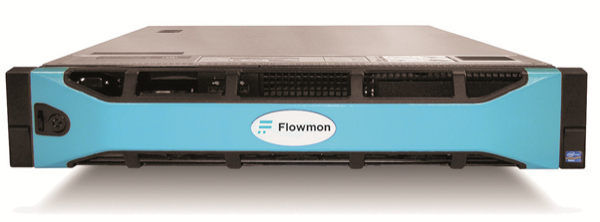
Flowmon Collector
O coletor é disponibilizado tanto na forma de um servidor físico quanto na forma de uma máquina virtual (VMware, Hyper-V, KVM). A propósito, a plataforma física é implementada em servidores DELL personalizados, o que automaticamente elimina a maior parte das questões relacionadas à garantia e RMA. Sua única componente de hardware são as placas FPGA para captura de tráfego, desenvolvidas pela empresa subsidiária da Flowmon, permitindo monitoramento em velocidades de até 100 Gbps.
Mas o que fazer se o equipamento de rede existente não tem a capacidade de gerar um flow de qualidade? Ou se a carga sobre o equipamento é muito alta? Sem problemas:
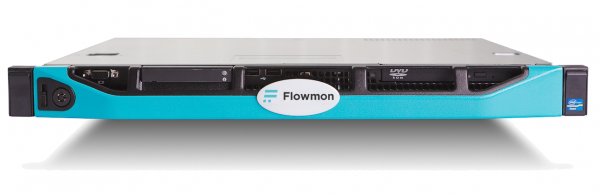
Flowmon Prob
Neste caso, a Flowmon Networks oferece o uso de sondas próprias (Flowmon Probe), que se conectam à rede através da porta SPAN do switch ou utilizando divisores passivos TAP.
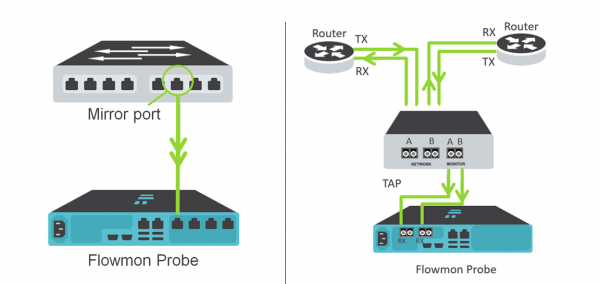
Opções de implementação SPAN (porta espelho) e TAP
Nesse caso, o tráfego ‘bruto’ que chega na Flowmon Probe é convertido em IPFIX avançado, contendo mais 240 métricas com informações. Enquanto isso, no protocolo padrão NetFlow, gerado pelo equipamento de rede, não há mais de 80 métricas. Isso permite a visibilidade dos protocolos não apenas nos níveis 3 e 4, mas também no nível 7 segundo o modelo ISO OSI. Como resultado, os administradores de rede podem monitorar o funcionamento de aplicativos e protocolos como e-mail, HTTP, DNS, SMB…
Conceitualmente, a arquitetura lógica do sistema parece da seguinte forma:
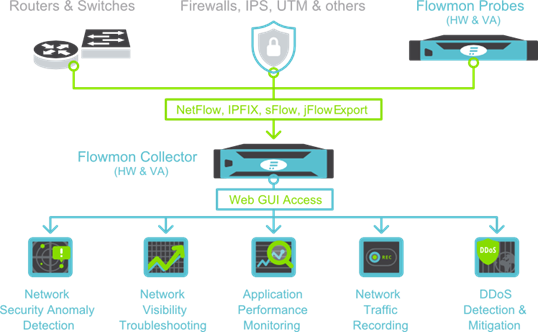
A parte central de toda a ‘ecosfera’ da Flowmon Networks é o Collector, que recebe o tráfego do equipamento de rede existente ou das suas próprias sondas (Probe). Mas para a solução Enterprise, oferecer funcionalidade apenas para monitoramento de tráfego de rede seria muito simples. Isso também pode ser feito por soluções Open Source, ainda que não com a mesma performance. O valor da Flowmon reside em módulos adicionais que expandem a funcionalidade básica:
- módulo Detecção de Anomalias de Segurança – identificação de atividades anômalas na rede, incluindo ataques de ‘zero-day’, com base na análise heurística do tráfego e no perfil de rede típico;
- módulo Monitoramento de Desempenho de Aplicações – controle de performance de aplicações de rede sem a necessidade de instalar ‘agentes’ ou impactar os sistemas-alvo;
- módulo Gravador de Tráfego – gravação de fragmentos de tráfego de rede com base em um conjunto pré-definido de regras ou por um gatilho do módulo ADS, para posterior troubleshooting e/ou investigação de incidentes de segurança da informação;
- módulo Proteção DDoS – proteção do perímetro da rede contra ataques volumétricos de negação de serviço DoS/DDoS, incluindo ataques a aplicações (OSI L3/L4/L7).
Neste artigo, vamos examinar como tudo funciona na prática com base em 2 módulos – Monitoramento e Diagnóstico de Performance de Rede e Detecção de Anomalias de Segurança.
Dados iniciais:
- servidor Lenovo RS 140 com hipervisor VMware 6.0;
- imagem da máquina virtual Flowmon Collector, que pode ser ;
- um par de switches com suporte a protocolos flow.
Passo 1. Instalação do Flowmon Collector
A implementação de uma máquina virtual no VMware ocorre de forma completamente padrão a partir do modelo OVF. No final, obtemos uma máquina virtual rodando CentOS e com software pronto para uso. Os requisitos de recursos são razoáveis:
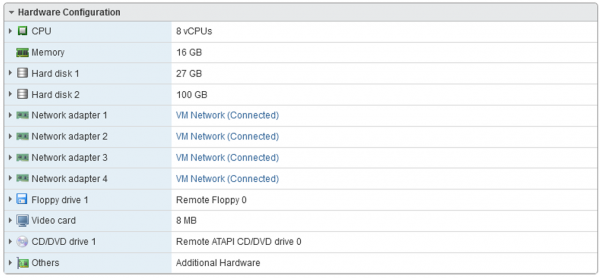
Resta apenas executar a inicialização básica com o comando sysconfig:
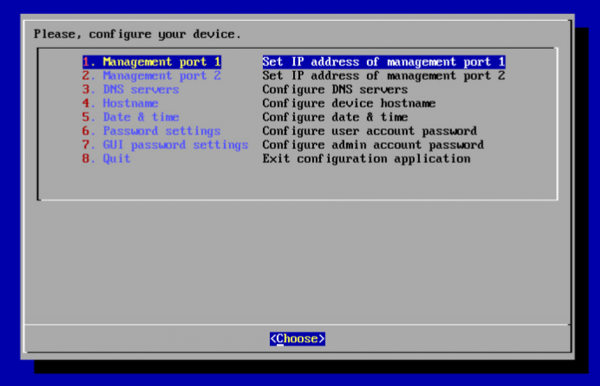
Configura-se o IP na porta de gerenciamento, DNS, hora, hostname e podemos nos conectar à interface WEB.
Passo 2. Instalação da licença
Uma licença de teste de um mês e meio é gerada e baixada junto com a imagem da máquina virtual. É carregada por meio de Configuration Center -> License. No final, vemos:
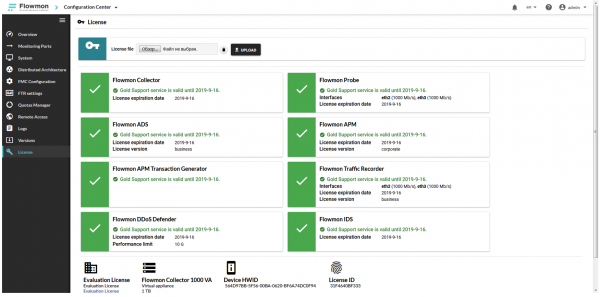
Tudo pronto. Podemos começar a trabalhar.
Passo 3. Configuração do receptor no coletor
Neste estágio, é necessário decidir como os dados das fontes serão enviados ao sistema. Como já mencionamos, isso pode ser um dos protocolos flow ou a porta SPAN no switch.
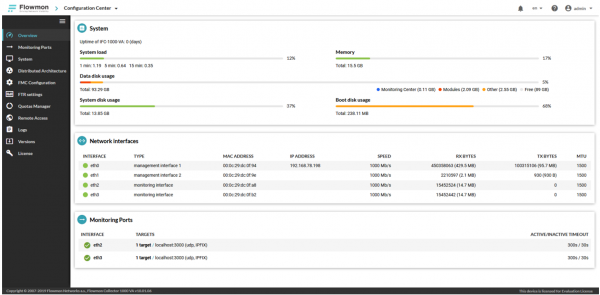
Em nosso exemplo, vamos usar a recepção de dados pelos protocolos NetFlow v9 e IPFIX. Nesse caso, como alvo, indicamos o endereço IP da interface de gerenciamento – 192.168.78.198. As interfaces eth2 e eth3 (do tipo Monitoring interface) são usadas para receber uma cópia do tráfego "bruto" da porta SPAN do switch. Vamos ignorá-las, não é o nosso caso.
Em seguida, verificamos a porta do coletor, onde o tráfego deve chegar.
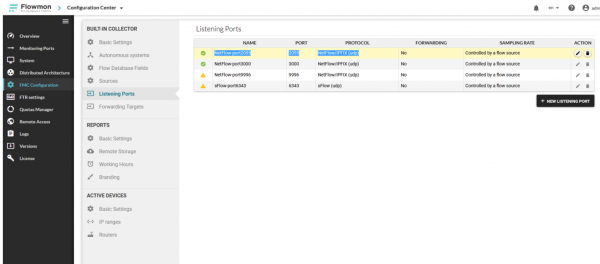
No nosso caso, o coletor espera tráfego na porta UDP/2055.
Passo 4. Configuração do equipamento de rede para exportação de flow
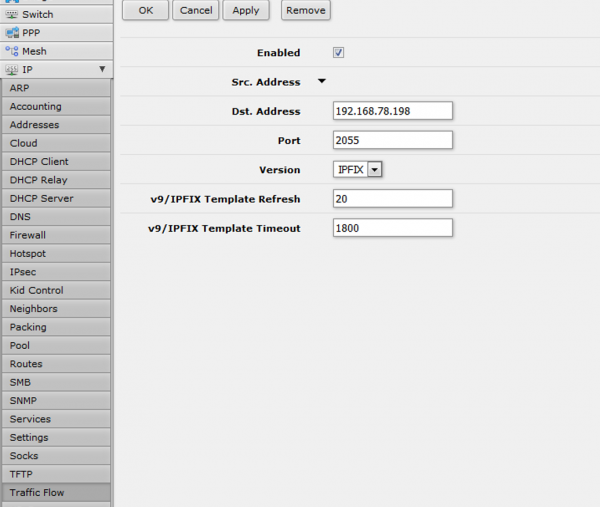
Configurar o NetFlow em equipamentos da Cisco Systems pode ser considerado uma tarefa bastante comum para qualquer administrador de rede. Para nosso exemplo, vamos escolher algo mais inusitado. Por exemplo, o roteador MikroTik RB2011UiAS-2HnD. Sim, estranhamente, essa solução econômica para pequenos e home offices também suporta os protocolos NetFlow v5/v9 e IPFIX. Nas configurações, definimos o alvo (endereço do coletor 192.168.78.198 e porta 2055):
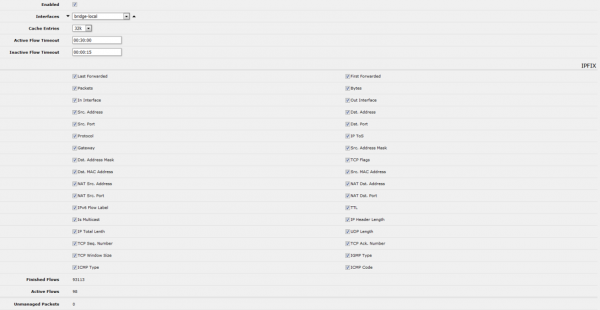
E adicionamos todas as métricas disponíveis para exportação:
Com isso, podemos dizer que a configuração básica está concluída. Verificamos se o tráfego está chegando ao sistema.
Passo 5. Verificação e operação do módulo Network Performance Monitoring and Diagnostics
Para verificar a presença de tráfego da fonte, podemos acessar a seção Flowmon Monitoring Center –> Sources:
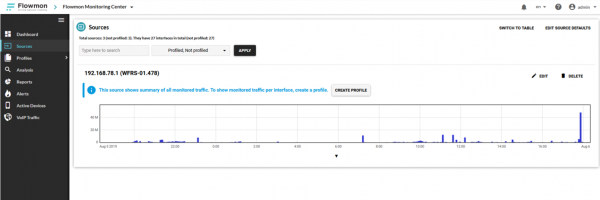
Podemos ver que os dados estão chegando ao sistema. Após algum tempo, quando o coletor acumular tráfego, os widgets começarão a exibir informações:
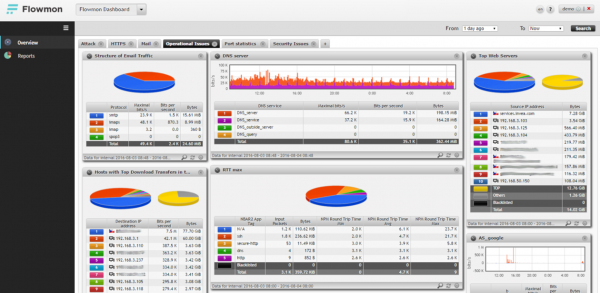
Foi construída uma sistema com base no princípio drill down. Ou seja, o usuário, ao escolher um fragmento de seu interesse no esquema ou gráfico, "mergulha" até o nível de profundidade dos dados que precisa:
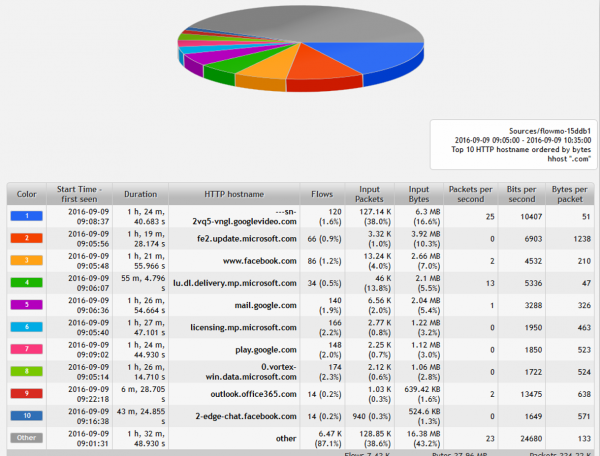
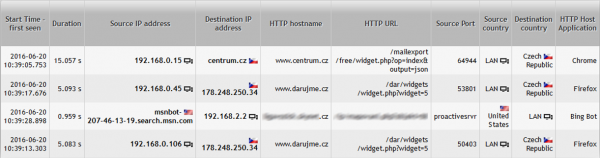
Até informações sobre cada conexão de rede e conexão:
Passo 6. Módulo de Detecção de Anomalias de Segurança
Este módulo pode ser considerado, sem dúvida, um dos mais interessantes, devido ao uso de métodos de detecção de anomalias sem assinatura no tráfego de rede e na atividade maliciosa da rede. Mas isso não é um sistema equivalente ao IDS/IPS. O trabalho com o módulo começa com seu "treinamento". Para isso, em um assistente especial, são especificados todos os componentes e serviços-chave da rede, incluindo:
- os endereços dos servidores de gateway, DNS, DHCP e NTP,
- endereçamento nos segmentos de usuários e servidores.
Depois disso, o sistema passa para o modo de treinamento, que geralmente dura de 2 semanas a 1 mês. Durante esse tempo, o sistema forma uma baseline de tráfego, característico diretamente da nossa rede. Em outras palavras, o sistema estuda:
- qual comportamento é característico para os nós da rede?
- quais volumes de dados geralmente são transmitidos e considerados normais para a rede?
- qual é o tempo de uso típico para os usuários?
- quais aplicativos estão em execução na rede?
- e muito mais..
Como resultado, obtemos uma ferramenta que identifica quaisquer anomalias na nossa rede e desvios do comportamento característico. Aqui estão alguns exemplos que o sistema pode detectar:
- disseminação na rede de um novo malware, não detectável por assinaturas de antivírus;
- construção de túneis DNS, ICMP ou outros e transmissão de dados contornando o firewall;
- aparecimento na rede de um novo computador se passando por um servidor DHCP e/ou DNS.
Vamos ver como isso se apresenta na prática. Depois que seu sistema foi treinado e construiu a baseline do tráfego da rede, ele começa a detectar incidentes:
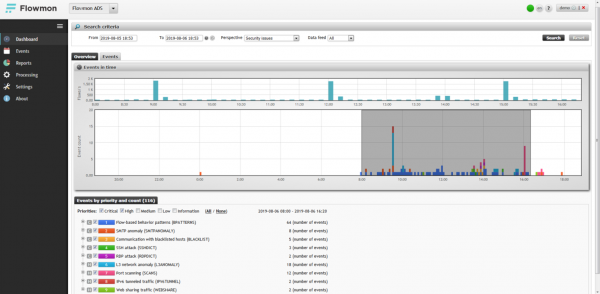
A página principal do módulo – um gráfico temporal mostrando os incidentes identificados. No nosso exemplo, vemos um aumento claro, aproximadamente entre 9 e 16 horas. Destacamos isso e olhamos em mais detalhes.
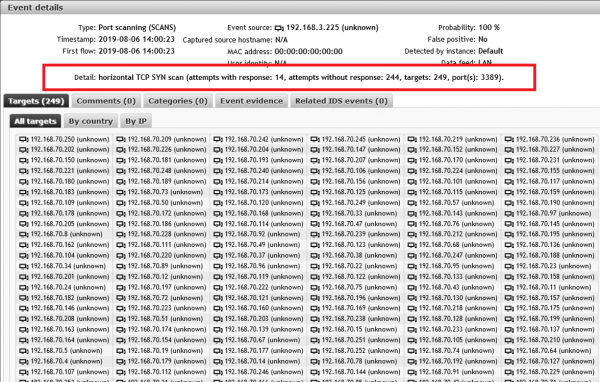
É claramente perceptível o comportamento anômalo de um invasor na rede. Tudo começa quando o host com o endereço 192.168.3.225 inicia uma varredura horizontal na rede pela porta 3389 (serviço Microsoft RDP) e encontra 14 potenciais "vítimas":
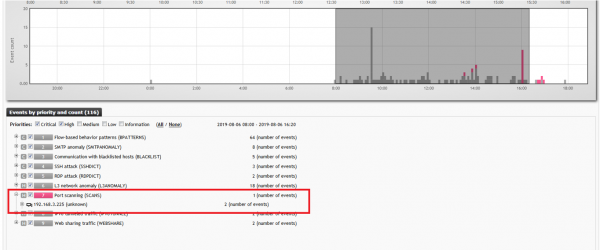
e
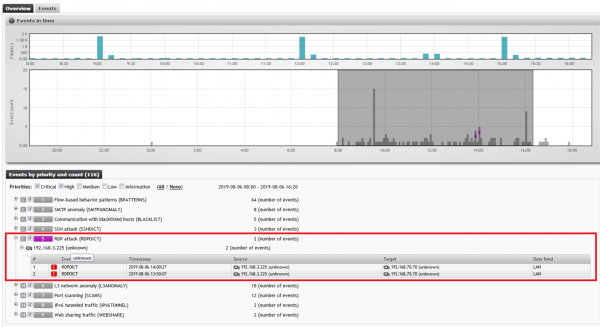
O próximo incidente detectado é que o host 192.168.3.225 inicia um ataque de força bruta tentando adivinhar as senhas no serviço RDP (porta 3389) nos endereços anteriormente identificados:
Como resultado do ataque, uma anomalia SMTP é registrada em um dos hosts invadidos. Em outras palavras, começou a disseminação de SPAM:
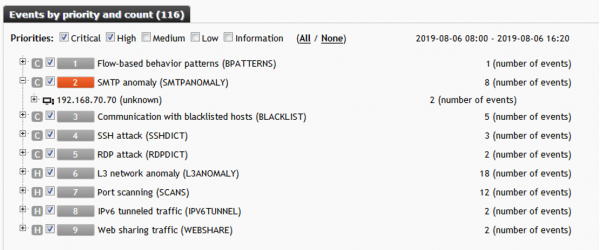
Este exemplo é uma demonstração clara das capacidades de operação do sistema e do módulo de Detecção Anômala de Segurança, em particular. Julgue a eficácia por si mesmo. Com isso, concluímos nossa visão funcional da solução.
Conclusão
Resumindo, quais conclusões sobre o Flowmon podemos fazer no final das contas:
- Flowmon é uma solução de nível premium para clientes corporativos;
- Graças à sua versatilidade e compatibilidade, a coleta de dados está disponível a partir de qualquer fonte: equipamentos de rede (Cisco, Juniper, HPE, Huawei…) ou sondas próprias (Flowmon Probe);
- As capacidades de escalabilidade da solução permitem expandir a funcionalidade do sistema por meio da adição de novos módulos, além de aumentar o desempenho graças a uma abordagem flexível de licenciamento;
- Com o uso de tecnologias de análise sem assinatura, o sistema pode detectar até mesmo ataques zero-day que não são conhecidos por antivírus e sistemas IDS/IPS;
- Graças à total "transparência" em termos de instalação e presença do sistema na rede, a solução não afeta o funcionamento de outros nós e componentes da sua infraestrutura de TI;
- Flowmon é a única solução no mercado que suporta monitoramento de tráfego em velocidades de até 100 Gbit/s;
- Flowmon é uma solução para redes de qualquer escala;
- Melhor relação custo / funcionalidade entre soluções semelhantes.
Neste artigo, analisamos menos de 10% da funcionalidade total da solução. No próximo artigo, falaremos sobre os outros módulos do Flowmon Networks. Usando o módulo de Monitoramento de Desempenho de Aplicações, demonstraremos como os administradores de aplicativos de negócios podem garantir a disponibilidade em um nível SLA definido e diagnosticar problemas o mais rápido possível.
Além disso, gostaríamos de convidá-lo para nosso webinar (10.09.2019), dedicado às soluções do fornecedor Flowmon Networks. Para pré-registro, pedimos que você .
Por enquanto, é isso, obrigado pelo seu interesse!
Apenas usuários registrados podem participar da pesquisa. , por favor.
Você utiliza Netflow para monitoramento de rede?
Sim
Não, mas pretendo
Não
9 usuários votaram. 3 usuários abstiveram-se.
Fonte: habr.com
