

Para garantir a alta eficácia dos meios de segurança da informação, a conexão entre seus componentes desempenha um papel crucial. Isso permite não apenas bloquear ameaças externas, mas também internas. Ao projetar a infraestrutura de rede, cada meio de proteção, seja um antivírus ou firewall, é de vital importância, para que funcionem não apenas dentro de sua própria categoria (segurança de endpoints ou NGFW), mas também tenham a capacidade de interagir entre si na luta conjunta contra as ameaças.
Um pouco de teoria
Não é surpreendente que os atuais cibercriminosos tenham se tornado mais empreendedores. Para disseminar malware, eles utilizam uma ampla gama de tecnologias de rede:
Um ataque de phishing por e-mail faz com que o malware "transponha a porta" da sua rede, utilizando ataques conhecidos ou "ataques de dia zero" seguidos de escalonamento de privilégios ou movimento lateral pela rede. A presença de um único dispositivo infectado pode significar que sua rede está sendo usada para fins maliciosos por um atacante.
Em alguns casos, quando é necessário garantir a interação entre os componentes de segurança da informação, durante uma auditoria do estado atual do sistema, não é possível descrevê-lo por meio de um único conjunto de medidas interconectadas. Na maioria das vezes, muitas soluções tecnológicas, que se focam em combater um determinado tipo de ameaça, não prevêem a integração com outras soluções tecnológicas. Por exemplo, produtos para proteger dispositivos finais utilizam análise de assinatura e comportamento para determinar se um arquivo está infectado ou não. Para interromper o tráfego malicioso, firewalls utilizam outras tecnologias, que incluem filtragem da web, IPS, sandbox, entre outras. No entanto, na maioria das organizações, esses componentes de segurança da informação não estão conectados entre si e operam de forma isolada.
Tendências na implementação da tecnologia Heartbeat
Uma nova abordagem para garantir a cibersegurança envolve proteção em cada nível, onde as soluções utilizadas em cada um deles estão interconectadas e têm a capacidade de trocar informações. Isso leva à criação do sistema Synchronized Security (SynSec). O SynSec consiste em garantir a segurança da informação como um único sistema. Nesse caso, cada componente de segurança da informação está interconectado em tempo real. Por exemplo, a solução é implementada segundo esse princípio.
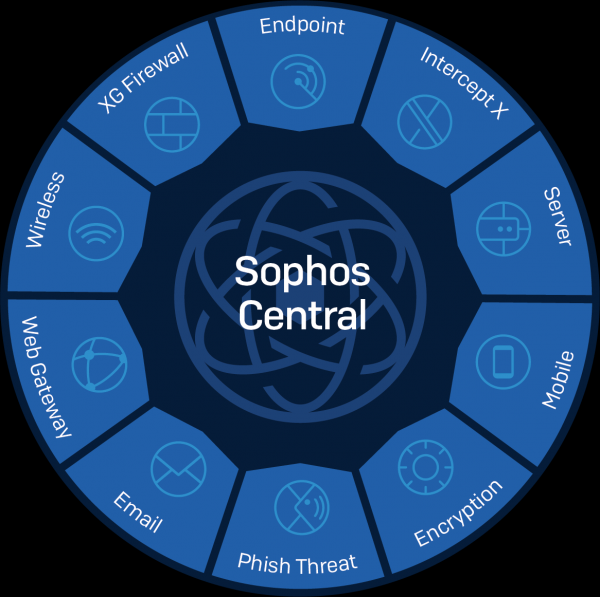
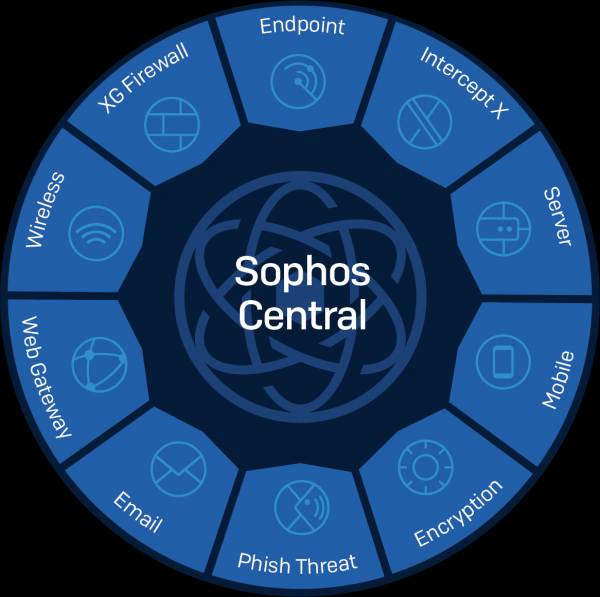
A tecnologia Security Heartbeat garante comunicação entre os componentes de segurança, proporcionando operação em conjunto do sistema e seu monitoramento. No são integrados soluções das seguintes classes:
- — antivírus clássico baseado em assinatura;
- — antivírus especializado para servidores;
- – antivírus de nova geração (sem assinaturas e com tecnologias de inteligência artificial);
- — Firewall de Próxima Geração;
- — gerenciamento de dispositivos móveis e controle de acesso ao e-mail corporativo e arquivos;
- ;
- — pontos de acesso gerenciados tanto na nuvem quanto localmente por meio do Sophos UTM / Sophos XG;
- — solução clássica para filtragem de tráfego da web;
- — solução anti-spam/antivírus em nuvem/local;
- — aumento da conscientização dos funcionários, realização de campanhas de phishing de teste;
- — auditoria de infraestruturas em nuvem.
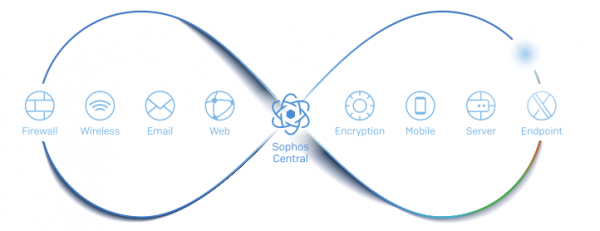
Não é difícil observar que o Sophos Central suporta uma ampla gama de soluções em cibersegurança. No Sophos Central, o conceito de SynSec é baseado em três princípios importantes: detecção, análise e resposta. Para descrever detalhadamente cada um deles, vamos parar em cada um.
Conceitos de SynSec
DETECÇÃO (identificação de ameaças desconhecidas)
Os produtos Sophos geridos pelo Sophos Central compartilham informações entre si de forma automática para identificar riscos e ameaças desconhecidas, o que inclui:
- análise de tráfego de rede com a capacidade de identificar aplicativos de alto risco e tráfego malicioso;
- detecção de usuários com alto risco por meio da análise correlacional de suas ações na rede.
ANÁLISE (instantânea e intuitiva)
A análise de incidentes em tempo real proporciona uma compreensão instantânea da situação atual no sistema.
- exibição de toda a cadeia de eventos que levou ao incidente, incluindo todos os arquivos, chaves de registro, URLs, etc.
RESPOSTA (resposta automática a incidentes)
A configuração de políticas de segurança permite uma resposta automática em questão de segundos a infecções e incidentes. Isso é garantido por:
- isolamento instantâneo de dispositivos infectados e parada do ataque em tempo real (mesmo dentro de uma rede / domínio de broadcast);
- limitação de acesso aos recursos de rede da empresa para dispositivos que não atendem às políticas;
- execução remota da varredura do dispositivo ao detectar spam de saída.
Examinamos os principais princípios de proteção que fundamentam o funcionamento do Sophos Central. Agora, vamos descrever como a tecnologia SynSec se manifesta na prática.
Da teoria à prática
Para começar, vamos esclarecer como a interação entre dispositivos segundo o princípio SynSec é estabelecida por meio da tecnologia Heartbeat. A primeira etapa consiste no registro do Sophos XG no Sophos Central. Nesta fase, ele recebe um certificado para autoidentificação, endereço IP e porta, pelos quais os dispositivos finais interagirão com ele via tecnologia Heartbeat, assim como uma lista de IDs dos dispositivos finais gerenciados através do Sophos Central e seus certificados de cliente.
Logo após o registro do Sophos XG, o Sophos Central fornecerá aos dispositivos finais informações para iniciar a interação por meio da tecnologia Heartbeat:
- lista de centros de certificação utilizados para a emissão de certificados do Sophos XG;
- lista de IDs dos dispositivos que estão registrados no Sophos XG;
- endereço IP e porta para interação via tecnologia Heartbeat.
Essas informações são armazenadas no computador no seguinte caminho: %ProgramData%SophosHearbeatConfigHeartbeat.xml e são atualizadas regularmente.
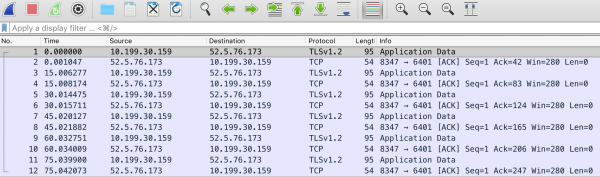
A comunicação pela tecnologia Heartbeat é realizada através do envio de mensagens pela ponta para o endereço IP mágico 52.5.76.173:8347 e vice-versa. Durante a análise, foi constatado que os pacotes são enviados com um intervalo de 15 segundos, conforme anunciado pelo fornecedor. É importante ressaltar que as mensagens Heartbeat são processadas diretamente pelo XG Firewall — ele intercepta os pacotes e monitora o status da ponta. Se um captura de pacotes for realizada no host, o tráfego parecerá ser uma comunicação com um endereço IP externo, embora na realidade a ponta faça a interação diretamente com o firewall XG.
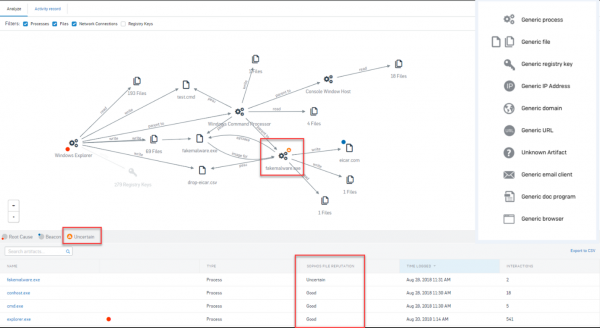
Suponhamos que um aplicativo malicioso tenha entrado em um computador de alguma forma. O Sophos Endpoint detecta esse ataque ou paramos de receber Heartbeat desse sistema. O dispositivo infectado automaticamente envia informações sobre a infecção do sistema, acionando uma cadeia de ações automática. O XG Firewall isola instantaneamente o computador, prevenindo a propagação do ataque e a interação com servidores C&C.
O Sophos Endpoint remove automaticamente o malware. Após a remoção, o dispositivo final se sincroniza com o Sophos Central, então o XG Firewall restaura o acesso à rede. A Análise de Causas Raiz (Root Cause Analysis — RCA ou EDR — Endpoint Detection and Response) permite obter uma visão detalhada sobre o que ocorreu.
Se presumirmos que o acesso aos recursos corporativos é realizado através de dispositivos móveis e tablets, é possível garantir SynSec neste caso?
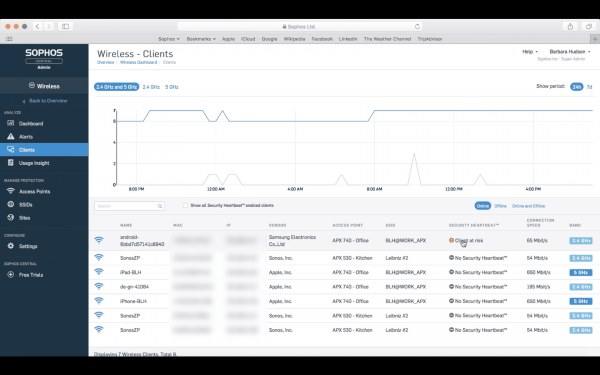
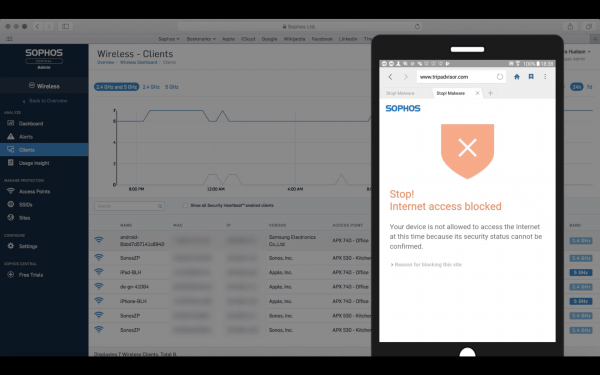
Para esse cenário, o Sophos Central oferece suporte. e . Vamos supor que um usuário está tentando violar a política de segurança em um dispositivo móvel protegido pelo Sophos Mobile. O Sophos Mobile detecta a violação da política de segurança e envia notificações aos demais componentes do sistema, acionando uma resposta previamente configurada ao incidente. Se no Sophos Mobile estiver configurada a política "proibir conexão pela rede", o Sophos Wireless restringirá o acesso à rede para esse dispositivo. No painel de controle do Sophos Central, na guia Sophos Wireless, uma notificação aparecerá informando que o dispositivo está infectado. No momento em que o usuário tentar acessar a rede, uma tela surgirá informando que o acesso à internet está restrito.
O ponto final possui vários status de estado Heartbeat: vermelho, amarelo e verde.
O status vermelho ocorre nas seguintes situações:
- foi detectado malware ativo;
- foi detectada uma tentativa de execução de malware;
- foi detectado tráfego de rede malicioso;
- o malware não foi removido.
O status amarelo significa que foi detectado malware inativo no ponto final ou que um PUP (programa potencialmente indesejado) foi encontrado. O status verde indica que nenhum dos problemas listados acima foi detectado.
Após revisar alguns cenários clássicos de interação dos dispositivos protegidos com o Sophos Central, vamos descrever a interface gráfica da solução e examinar as configurações principais e a funcionalidade suportada.
Interface gráfica
No painel de controle, são exibidas as últimas notificações. Também é apresentada uma visão geral em formato de gráfico sobre os diferentes componentes de proteção. Neste caso, os dados resumidos sobre a proteção dos computadores pessoais são mostrados. Este painel também fornece informações resumidas sobre tentativas de acesso a recursos perigosos e conteúdo inaceitável, além de estatísticas de análise de e-mail.
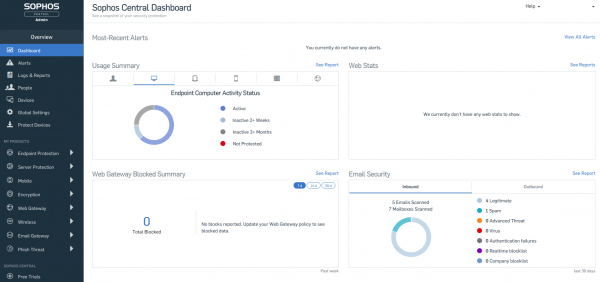
O Sophos Central suporta a exibição de notificações por grau de importância, o que impede que o usuário perca alertas críticos do sistema de segurança. Além de suas informações resumidas de estado do sistema de proteção, o Sophos Central oferece registro de eventos e integração com sistemas SIEM. Para muitas empresas, o Sophos Central serve como plataforma tanto para um SOC interno quanto para a prestação de serviços aos seus clientes — MSSP.
Uma das características importantes é o suporte a cache de atualizações para clientes endpoint. Isso permite economizar largura de banda de tráfego externo, uma vez que, nesse caso, as atualizações são carregadas uma vez em um dos clientes endpoint, e, a partir daí, outros dispositivos finais baixam as atualizações dele. Além dessa possibilidade, o endpoint escolhido pode retransmitir mensagens sobre políticas de segurança e relatórios informativos para a nuvem Sophos. Essa função será útil se houver dispositivos finais que não têm acesso direto à internet, mas que precisam de proteção. O Sophos Central inclui uma opção (tamper protection) que proíbe a alteração das configurações de proteção do computador ou a remoção do agente endpoint.
Um dos componentes da proteção endpoint é o antivírus de nova geração (NGAV) — . Com tecnologias de aprendizado de máquina profundo, o antivírus é capaz de detectar ameaças anteriormente desconhecidas sem o uso de assinaturas. A precisão da detecção é comparável à dos análogos baseados em assinaturas, mas, ao contrário deles, oferece proteção proativa, prevenindo ataques de "zero-day". O Intercept X pode operar em paralelo com antivírus baseados em assinaturas de outros fornecedores.
Neste artigo, falamos brevemente sobre o conceito de SynSec, que está implementado no Sophos Central, assim como algumas das capacidades dessa solução. Sobre como cada um dos componentes de proteção integrados ao Sophos Central funciona, falaremos em artigos futuros. Você pode obter uma versão demo da solução .
Fonte: habr.com
