

O lançamento da versão 12 do Sysmon foi anunciado em 17 de setembro na . Na verdade, nesse dia também foram lançadas novas versões do Process Monitor e do ProcDump. Neste artigo, falarei sobre a nova e ambígua introdução da versão 12 do Sysmon — o tipo de eventos com o ID de Evento 24, que registra operações com a área de transferência.
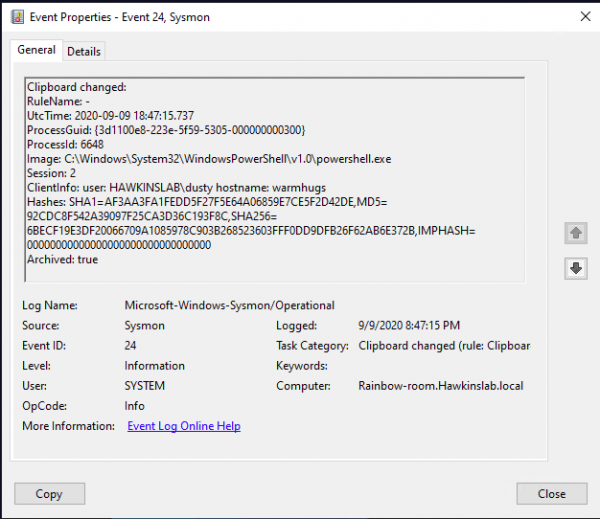
As informações desse tipo de evento abrem novas possibilidades de controle sobre atividades suspeitas (assim como novas vulnerabilidades). Assim, você poderá entender quem, de onde e o que exatamente tentaram copiar. Abaixo, descreverei alguns campos do novo evento e alguns casos de uso.
O novo evento contém os seguintes campos:
Imagem: o processo cujos dados foram gravados na área de transferência.
Sessão: a sessão em que a gravação na área de transferência ocorreu. Isso pode ser system(0)
ao trabalhar em modo interativo ou remoto, etc.
ClientInfo: contém o nome de usuário da sessão e, no caso de uma sessão remota, o nome do host de origem e o endereço IP, se essas informações estiverem disponíveis.
Hashes: determina o nome do arquivo em que o texto copiado foi salvo (semelhante ao trabalho com eventos do tipo FileDelete).
Arquivado: status de se o texto da área de transferência foi salvo na diretório de arquivamento do Sysmon.
Os últimos dois campos geram preocupação. Isso se deve ao fato de que, a partir da versão 11, o Sysmon pode (com as configurações adequadas) salvar dados diferentes em seu diretório de arquivamento. Por exemplo, o ID de Evento 23 registra eventos de exclusão de arquivos e pode salvá-los no mesmo diretório de arquivamento. Um marcador de CLIP é adicionado ao nome dos arquivos criados a partir do uso da área de transferência. Os arquivos em si contêm os dados exatos que foram copiados para a área de transferência.
Assim é o arquivo salvo.
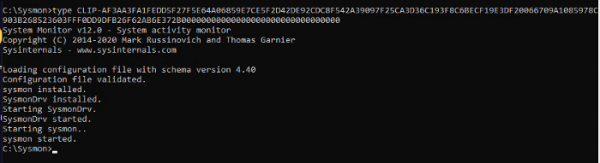
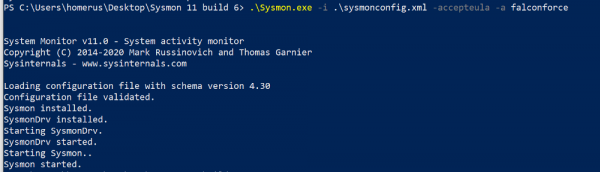
O salvamento em arquivo é ativado na instalação. É possível estabelecer listas brancas de processos que não terão seu texto salvo.
Assim é a instalação do Sysmon com a configuração adequada do diretório de arquivamento:
Aqui, acho que devemos lembrar dos gerenciadores de senhas, que também utilizam a área de transferência. A presença do Sysmon em um sistema com um gerenciador de senhas permitirá que você (ou um invasor) capture essas senhas. Se presumir que você sabe qual processo está alocando o texto copiado (e isso nem sempre é o processo do gerenciador de senhas, podendo ser um svchost, por exemplo), essa exceção pode ser adicionada à lista branca e não ser salva.
Você pode não saber, mas o texto da área de transferência é capturado pelo servidor remoto ao alternar para ele no modo de sessão RDP. Se você tiver algo na área de transferência e alternar entre sessões RDP, essas informações viajarão com você.
Vamos resumir as capacidades do Sysmon relacionadas à área de transferência.
São registrados:
- Cópia de texto colado via RDP e localmente;
- Captura de dados da área de transferência por várias utilitários/processos;
- Cópia/colagem de texto de/para uma máquina virtual local, mesmo que esse texto ainda não tenha sido colado.
Não são registrados:
- Cópia/colagem de arquivos de/para uma máquina virtual local;
- Cópia/colagem de arquivos via RDP
- Um malware que captura sua área de transferência grava apenas na própria área de transferência.
Apesar de sua ambiguidade, esse tipo de evento permitirá reconstruir a sequência de ações do invasor e ajudará a identificar dados anteriormente inacessíveis para a elaboração de post mortems após os ataques. Se a gravação do conteúdo da área de transferência estiver ativada, é importante registrar cada acesso ao diretório arquivístico e identificar potenciais perigos (iniciados não por sysmon.exe).
Para registrar, analisar e reagir aos eventos acima mencionados, você pode usar a ferramenta , que combina todas as três abordagens e, além disso, é um repositório centralizado eficiente de todos os dados brutos coletados. Podemos configurar sua integração com sistemas SIEM populares para minimizar os custos de licenciamento, transferindo o processamento e armazenamento de dados brutos para o InTrust.
Para saber mais sobre o InTrust, leia nossos artigos anteriores ou .
(artigo popular)
Fonte: habr.com
