

Com que frequência você compra algo de forma espontânea, atraído por uma boa propaganda, e depois essa coisa inicialmente desejada fica acumulando poeira no armário, na despensa ou na garagem até a próxima faxina ou mudança? Como resultado, você se decepciona com expectativas não atendidas e com dinheiro desperdiçado. É muito pior quando isso acontece nos negócios. Muitas vezes, os truques de marketing são tão bons que as empresas adquirem soluções caras sem entender a aplicação completa delas. Entretanto, testar um sistema ajuda a entender como preparar a infraestrutura para a integração, qual funcionalidade e em que extensão vale a pena implementar. Isso pode evitar uma enorme quantidade de problemas decorrentes da escolha de um produto "no escuro". Além disso, a implementação após um "piloto" adequado resultará em muito menos nervos desgastados e cabelos brancos para os engenheiros. Vamos analisar por que os testes piloto são tão importantes para o sucesso de um projeto, usando como exemplo uma ferramenta popular de controle de acesso à rede corporativa - Cisco ISE. Vamos considerar tanto opções típicas quanto casos totalmente não convencionais de aplicação da solução, que encontramos em nossa prática.
Cisco ISE - "Servidor Radius em esteroides"
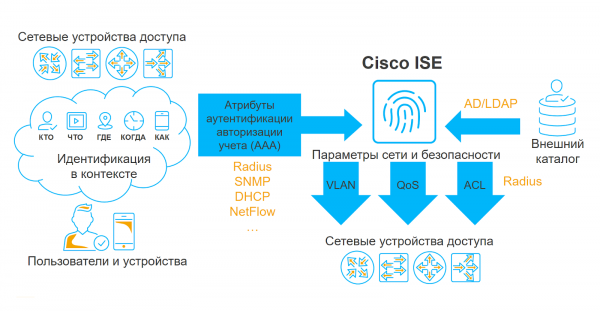
Cisco Identity Services Engine (ISE) é uma plataforma para a criação de um sistema de controle de acesso à rede local da organização. Na comunidade de especialistas, o produto ganhou o apelido de "servidor Radius em esteroides" por suas características. Por quê? Na essência, a solução é um servidor Radius ao qual foram adicionados uma enorme quantidade de serviços e "mecanismos" extras, permitindo obter um grande volume de informações contextuais e aplicar esse conjunto de dados em políticas de acesso.
Como qualquer outro servidor Radius, o Cisco ISE interage com equipamentos de rede de nível de acesso, coleta informações sobre todas as tentativas de conexão à rede corporativa e, com base nas políticas de autenticação e autorização, permite ou não a entrada dos usuários na LAN. No entanto, a capacidade de perfilagem, coleta de dados e integração com outras soluções de segurança da informação permite complicar substancialmente a lógica da política de autorização, resolvendo assim problemas bastante complexos e interessantes.
Implementar ou pilotar: por que os testes são necessários?
O valor do teste piloto está na demonstração de todas as capacidades do sistema em uma infraestrutura específica de uma organização específica. Estou convencido de que a realização de um piloto do Cisco ISE antes da implementação é benéfica para todos os participantes do projeto, e aqui está o porquê.
Para os integradores, isso fornece uma visão clara das expectativas do cliente e ajuda a formular um termo de referência técnico que contém muito mais detalhes do que a frase comum: 'façam para que tudo funcione bem'. O 'piloto' nos permite sentir toda a dor do cliente, entender quais tarefas são prioritárias para ele e quais são secundárias. Para nós, essa é uma ótima oportunidade de entender previamente qual equipamento está sendo usado na organização, como será a implementação, em quais locais e onde estão localizados, entre outros.
Durante o teste piloto, os clientes veem o sistema real em ação, conhecem sua interface, podem verificar se é compatível com o hardware que possuem e obter uma visão global de como a solução funcionará após a implementação completa. O 'piloto' é o momento em que é possível identificar todos os 'pontos problemáticos' com os quais certamente teremos que lidar durante a integração, e decidir quantas licenças precisam ser adquiridas.
O que pode 'aparecer' durante o 'piloto'
Então, como se preparar corretamente para a implementação do Cisco ISE? Com base em nossa experiência, identificamos 4 pontos principais que são importantes considerar durante o processo de teste piloto do sistema.
Fator de forma
Primeiro, é necessário decidir em qual formato a solução será implementada: appliance físico ou virtual. Cada opção tem suas vantagens e desvantagens. Por exemplo, a principal vantagem do appliance físico é o desempenho previsível, no entanto, não devemos esquecer que esses dispositivos ficam obsoletos ao longo do tempo. Appliances virtuais são menos previsíveis, pois dependem do hardware em que o ambiente de virtualização é implantado, mas têm uma grande vantagem: se houver suporte, sempre podem ser atualizados para a versão mais recente.
Seu equipamento de rede é compatível com o Cisco ISE?
Naturalmente, o cenário ideal seria conectar todo o equipamento ao sistema de uma só vez. No entanto, isso nem sempre é possível, pois muitas organizações ainda utilizam switches unmanaged ou switches que não suportam parte das tecnologias que o Cisco ISE utiliza. Vale lembrar que não se trata apenas de switches; isso também pode incluir controladores de rede sem fio. VPN-concentradores e qualquer outro equipamento ao qual os usuários se conectam. Em minha experiência, houve casos em que, após a demonstração do sistema, o cliente atualizou praticamente toda a frota de switches de nível de acesso para equipamentos modernos da Cisco. Para evitar surpresas desagradáveis, é importante descobrir com antecedência a proporção de equipamentos não suportados.
Todos os seus dispositivos são padronizados?
Em qualquer rede, existem dispositivos padronizados cujas conexões não devem causar dificuldades: estações de trabalho automatizadas, telefones IP, pontos de acesso Wi-Fi, câmeras de vídeo e assim por diante. Mas também pode acontecer de dispositivos não padronizados precisarem ser conectados à LAN, como conversores de sinal RS232/Ethernet, interfaces de fontes de alimentação ininterruptas, diversos equipamentos tecnológicos, entre outros. É fundamental definir essa lista com antecedência, para que, na fase de implementação, você já tenha uma compreensão de como eles funcionarão tecnicamente com o Cisco ISE.
Diálogo construtivo com os profissionais de TI
Frequentemente, os departamentos de segurança são os clientes do Cisco ISE, enquanto as equipes de TI geralmente são responsáveis pela configuração dos switches de nível de acesso e do Active Directory. Portanto, a interação produtiva entre os profissionais de segurança e os de TI é uma das condições importantes para a implementação bem-sucedida do sistema. Se estes últimos encararem a integração com resistência, é importante explicar a eles como a solução será benéfica para o departamento de TI.
Top 5 casos de uso do Cisco ISE
Com base em nossa experiência, as funcionalidades necessárias do sistema também são identificadas na fase de testes piloto. Abaixo estão alguns dos casos de uso mais populares e menos comuns da solução.
Acesso seguro à LAN com fio utilizando EAP-TLS
Como mostram os resultados das pesquisas dos nossos pentesters, é bastante comum que os invasores usem tomadas comuns, às quais estão conectados impressoras, telefones, câmeras IP, pontos de Wi-Fi e outros dispositivos de rede não pessoais, para acessar a rede de uma empresa. Portanto, mesmo que o acesso à rede seja realizado com base na tecnologia dot1x, se protocolos alternativos forem utilizados sem a aplicação de certificados de autenticação de usuários, há uma grande probabilidade de sucesso em um ataque com interceptação de sessão e força bruta de senhas. No caso do Cisco ISE, burlar o certificado será significativamente mais difícil - os hackers precisarão de uma capacidade computacional muito maior, tornando este caso bastante eficaz.
Acesso sem fio Dual-SSID
A essência deste cenário reside na utilização de 2 identificadores de rede (SSID). Um deles pode ser chamado de 'visitante'. Através dele, tanto convidados quanto funcionários da empresa podem acessar a rede sem fio. Os últimos, ao tentarem se conectar, são redirecionados para um portal especial, onde ocorre o provisionamento. Ou seja, um certificado é emitido para o usuário e a configuração de seu dispositivo pessoal é realizada para reconexão automática ao segundo SSID, onde o EAP-TLS já é utilizado com todas as vantagens do primeiro caso.
Bypass de Autenticação MAC e Profiling
Outro caso popular envolve a identificação automática do tipo de dispositivo conectado e a aplicação das restrições adequadas. Por que isso é interessante? O fato é que ainda existem muitos dispositivos que não suportam autenticação pelo protocolo 802.1X. Portanto, permitir que tais dispositivos acessem a rede é feito por meio do endereço MAC, que é relativamente fácil de falsificar. Aqui, o Cisco ISE se destaca: com o sistema, é possível observar como o dispositivo se comporta na rede, construir seu perfil e atribuí-lo a um grupo de outros dispositivos, como um telefone IP e uma estação de trabalho. Quando um invasor tenta realizar o spoofing do endereço MAC e se conectar à rede, o sistema notará que o perfil do dispositivo mudou, emitirá um sinal de comportamento suspeito e não permitirá que o usuário suspeito entre na rede.
EAP-Chaining
A tecnologia EAP-Chaining envolve a autenticação sequencial do PC de trabalho e da conta do usuário. Este caso tornou-se amplamente utilizado, pois muitas empresas ainda não incentivam a conexão de dispositivos pessoais dos funcionários à rede corporativa. Usando essa abordagem de autenticação, é possível verificar se uma estação de trabalho específica é membro do domínio; caso contrário, o usuário não conseguirá acessar a rede ou, se conseguir, enfrentará certas limitações.
Postura
Neste caso, trata-se de avaliar a conformidade do software instalado na estação de trabalho com os requisitos de segurança da informação. Com essa tecnologia, é possível verificar se o software na estação está atualizado, se as ferramentas de proteção estão instaladas, se o firewall do host está configurado, etc. É interessante notar que essa tecnologia também permite resolver outras questões não relacionadas à segurança, como verificar a presença de arquivos necessários ou a instalação de software de sistema geral.
Cenários menos comuns para o uso do Cisco ISE incluem controle de acesso com autenticação de domínio em passivo (Passive ID), microsegmentação baseada em SGT e filtragem, além da integração com sistemas de gerenciamento de dispositivos móveis (MDM) e scanners de vulnerabilidades (Vulnerability Scanner).
Projetos não convencionais: por que mais o Cisco ISE pode ser necessário, ou 3 casos raros da nossa prática
Controle de acesso a servidores baseados em Linux
Certa vez, estávamos trabalhando em um caso bastante complexo para um de nossos clientes, que já tinha um sistema Cisco ISE implementado: precisávamos encontrar uma maneira de controlar as ações dos usuários (principalmente administradores) em servidores com o sistema operacional Linux instalado. Na busca pela resposta, surgiu a ideia de utilizar o software livre PAM Radius Module, que permite o acesso aos servidores Linux com autenticação em um servidor radius externo. Tudo estava bem nesse plano, se não fosse por um "mas": o servidor radius, ao enviar uma resposta à solicitação de autenticação, fornece apenas o nome da conta e o resultado — assess accepted ou assess rejected. No entanto, para a autorização no Linux, é necessário fornecer pelo menos mais um parâmetro — home directory, para que o usuário tenha algum lugar para ir. Não encontramos uma maneira de fornecer isso como um atributo radius, então escrevemos um script especial para a criação remota de contas nos hosts de forma semi-automática. Essa tarefa era totalmente viável, já que lidávamos com contas de administradores, cuja quantidade não era tão grande. Depois, os usuários acessavam o dispositivo necessário, após o que lhes era concedido o acesso necessário. Surge a pergunta pertinente: é obrigatório usar o Cisco ISE em casos como esse? Na verdade, não — qualquer servidor radius serve, mas como o cliente já tinha esse sistema, apenas adicionamos um novo recurso a ele.
Inventário de hardware e software na LAN
Certa vez, estávamos trabalhando em um projeto de fornecimento do Cisco ISE para um cliente, sem um 'piloto' prévio. Não havia requisitos claros para a solução, além do fato de lidarmos com uma rede plana e não segmentada, o que tornava nossa tarefa mais complicada. Durante o projeto, configuramos todos os métodos de profilamento possíveis suportados pela rede: NetFlow, DHCP, SNMP, integração com o AD etc. No final, foi configurado o acesso via MAR, permitindo entradas na rede mesmo em caso de autenticação malsucedida. Ou seja, mesmo que a autenticação não fosse bem-sucedida, o sistema ainda permitia ao usuário acessar a rede, coletando informações sobre ele e registrando-as no banco de dados do ISE. Esse monitoramento da rede por várias semanas nos ajudou a identificar os sistemas conectados e dispositivos não pessoais, além de desenvolver uma abordagem para sua segmentação. Em seguida, configuramos o compartilhamento para instalar um agente nas estações de trabalho, com o objetivo de coletar informações sobre o software instalado. E o resultado? Conseguimos segmentar a rede e elaborar uma lista de software que precisava ser removido das estações de trabalho. Não vou esconder que as tarefas subsequentes de distribuição de usuários em grupos de domínio e restrição de direitos de acesso nos tomaram bastante tempo, mas assim obtivemos um panorama completo do hardware que estava na rede do cliente. Por sinal, isso não foi difícil devido ao bom desempenho do profilamento 'pronto para uso'. E onde o profilamento não ajudou, nós mesmos analisamos, destacando a porta do switch à qual o equipamento estava conectado.
Instalação remota de software nas estações de trabalho
Este caso é um dos mais estranhos da minha prática. Certa vez, um cliente nos procurou em busca de ajuda — ao implementar o Cisco ISE, algo deu errado, tudo quebrou e ninguém mais conseguia acessar a rede. Começamos a investigar e descobrimos o seguinte. A empresa tinha 2000 computadores, cujo gerenciamento, na ausência de um controlador de domínio, era feito a partir da conta de administrador. Para facilitar a contagem, a organização implementou o Cisco ISE. Era necessário, de alguma forma, entender se havia um antivírus instalado nos PCs existentes, se o ambiente de software estava atualizado, etc. E como o equipamento de rede foi introduzido no sistema pelos administradores de TI, era lógico que eles tivessem acesso a ele. Ao observar como funcionava e realizar a contagem de seus PCs, os administradores decidiram instalar o software em estações de trabalho dos funcionários remotamente, sem visitas pessoais. Imagine quantos passos podem ser economizados em um dia! Os administradores realizaram várias verificações em busca de um determinado arquivo no diretório C:Program Files, e na sua ausência, uma remediação automática era iniciada com um link levando ao armazenamento de arquivos para o arquivo de instalação .exe. Isso permitiu que os usuários comuns acessassem o compartilhamento de arquivos e baixassem o software necessário. Infelizmente, o administrador não conhecia bem o sistema ISE e danificou os mecanismos de contagem — escreveu a política de forma incorreta, o que levou ao problema que nos foi apresentado para solução. Pessoalmente, estou sinceramente surpreso com essa abordagem criativa, pois seria muito mais barato e menos trabalhoso criar um controlador de domínio. Mas como prova de conceito, isso funcionou.
Para mais detalhes técnicos sobre os desafios enfrentados na implementação do Cisco ISE, leia o artigo do meu colega .
Artem Bobrikov, engenheiro projetista do Centro de Segurança da Informação da empresa «Infossistemas Jet»
Epílogo:
Apesar de este post falar sobre o sistema Cisco ISE, a problemática descrita é relevante para toda a classe de soluções NAC. Não importa qual solução de fornecedor está sendo considerada para implementação — a maior parte do que foi dito permanecerá aplicável.
Fonte: habr.com
