

Hoje, vamos continuar nossa análise sobre VLAN e discutir o protocolo VTP, bem como os conceitos de VTP Pruning e Native VLAN. Em um dos vídeos anteriores, já falamos sobre VTP, e a primeira coisa que deve vir à sua mente ao ouvir sobre VTP é que ele não é um protocolo de trunking, apesar de ser chamado de "protocolo de trunking VLAN".
Como você sabe, existem dois protocolos de trunking populares – o protocolo proprietário Cisco ISL, que não é mais utilizado hoje, e o protocolo 802.1Q, que é usado em dispositivos de rede de vários fabricantes para encapsular o tráfego de trunking. Este protocolo também é aplicado em switches Cisco. Já mencionamos que o VTP é um protocolo de sincronização de VLAN, ou seja, ele é projetado para sincronizar o banco de dados de VLAN em todos os switches da rede.
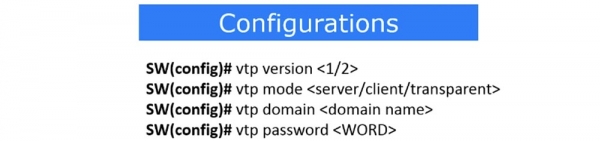
Mencionamos os diferentes modos do VTP – servidor, cliente e transparente. Se um dispositivo utiliza o modo servidor, isso permite fazer alterações, adicionar ou remover VLANs. O modo cliente não permite fazer alterações nas configurações do switch; você pode configurar o banco de dados de VLAN apenas através do VTP-server, e ele será replicado em todos os VTP-clientes. Um switch no modo transparente não faz alterações em seu próprio banco de dados de VLAN; ele simplesmente passa e transmite as alterações para o próximo dispositivo, que está no modo cliente. Este modo é semelhante a desativar o protocolo VTP em um dispositivo específico, transformando-o em um transportador de informações sobre as alterações de VLAN.
Voltemos ao Packet Tracer e à topologia de rede discutida na aula anterior. Configuramos a rede VLAN10 para o departamento de vendas e a rede VLAN20 para o departamento de marketing, conectando-as através de três switches.
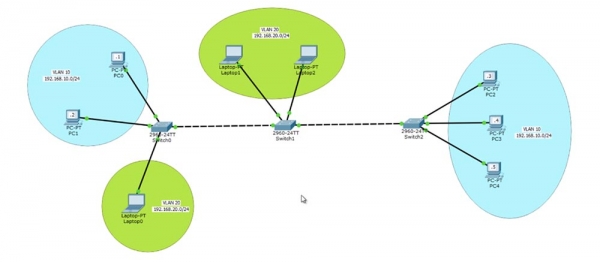
Entre os switches SW0 e SW1, a conexão é feita através da rede VLAN20, e entre SW0 e SW2, a conexão é feita através da rede VLAN10, já que adicionamos a VLAN10 ao banco de dados VLAN do switch SW1.
Para examinar o funcionamento do protocolo VTP, vamos usar um dos switches como VTP-server, que será o SW0. Se você se lembra, por padrão, todos os switches operam no modo VTP-server. Vamos acessar o terminal de linha de comando do switch e digitar o comando show vtp status. Você verá a versão atual do protocolo VTP – 2, e o número da revisão da configuração é 4. Se você se lembra, sempre que há alterações no banco de dados VTP, o número da revisão aumenta em um.
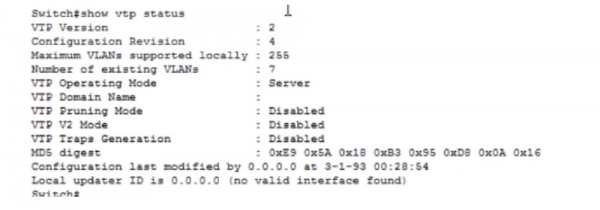
O número máximo de redes VLAN suportadas é 255. Esse número depende da marca do switch Cisco específico, uma vez que diferentes switches podem suportar diferentes quantidades de redes locais virtuais. O número de redes VLAN existentes é 7, e em um minuto nós veremos quais são essas redes. O modo de gerenciamento VTP está definido como servidor, o nome do domínio não foi atribuído, e o modo VTP Pruning está desativado; voltaremos a isso mais tarde. Os modos VTP V2 e VTP Traps Generation também estão desativados. Para passar no exame 200-125 CCNA, você não precisa saber sobre esses dois últimos modos, então pode ficar tranquilo quanto a isso.
Vamos dar uma olhada no banco de dados VLAN, utilizando o comando show vlan. Como já vimos no vídeo anterior, temos 4 redes não suportadas: 1002, 1003, 1004 e 1005.
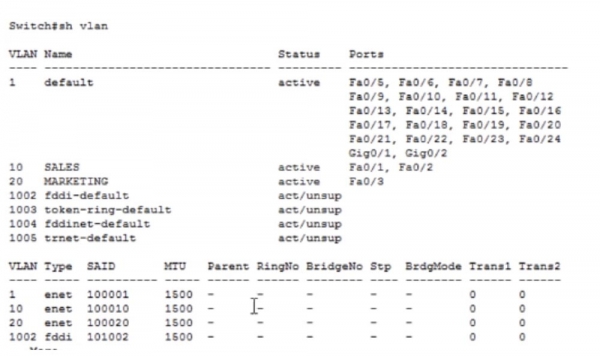
Aqui também estão listadas as 2 redes que criamos, VLAN10 e VLAN20, além da rede padrão VLAN1. Agora vamos para outro switch e digitar o mesmo comando para verificar o status do VTP. Você pode ver que o número da revisão deste switch é 3, ele está no modo VTP servidor e toda a informação restante é semelhante à do primeiro switch. Quando eu digitar o comando show VLAN, verei que realizamos 2 mudanças nas configurações, uma a menos do que no switch SW0, é por isso que o número da revisão do SW1 é 3. Nós fizemos 3 mudanças nas configurações padrão do primeiro switch, por isso seu número de revisão aumentou para 4.
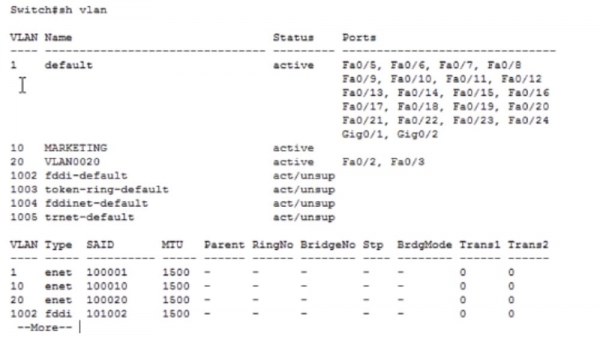
Agora vamos verificar o status do SW2. O número da revisão aqui é 1, e isso é estranho. Deveríamos ter uma segunda revisão, porque uma mudança de configurações foi realizada. Vamos dar uma olhada no banco de dados VLAN.
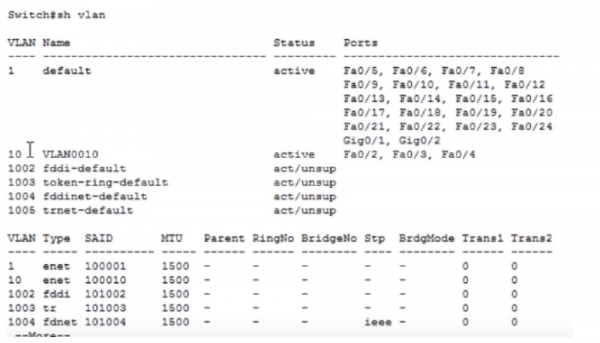
Fizemos uma alteração ao criar a rede VLAN10, e não sei por que essa informação não foi atualizada. Talvez isso tenha ocorrido porque não temos uma rede real, mas um simulador de rede que pode ter falhas. Quando você tiver a oportunidade de trabalhar com dispositivos reais durante a prática na divisão da Cisco, isso o ajudará mais do que o simulador Packet Tracer. Outra ferramenta útil na ausência de dispositivos reais será o GNC3, ou simulador gráfico de rede da Cisco. Esse emulador utiliza o verdadeiro sistema operacional do dispositivo, como um roteador. Existe uma diferença entre o simulador e o emulador: o primeiro é um programa que se parece com um roteador real, mas não é. O emulador cria apenas o dispositivo em software, mas utiliza o verdadeiro software para funcionar. No entanto, se você não tem a oportunidade de trabalhar com o verdadeiro software Cisco IOS, a melhor opção é o Packet Tracer.
Assim, precisamos configurar o SW0 como servidor VTP, para isso, eu entro no modo de configuração global e digito o comando vtp version 2. Como mencionei, podemos definir a versão do protocolo que precisamos – 1 ou 2; nesse caso, precisamos da segunda versão. Em seguida, com o comando vtp mode, definimos o modo VTP do switch – servidor, cliente ou transparente. Neste caso, precisamos do modo servidor, e após digitar o comando vtp mode server, o sistema retorna uma mensagem informando que o dispositivo já está em modo servidor. Depois, devemos configurar o domínio VTP, para o qual usamos o comando vtp domain nwking.org. Para que isso serve? Se houver outro dispositivo na rede com um número de revisão maior, todos os demais dispositivos com números menores começam a replicar a base de dados VLAN a partir desse dispositivo. No entanto, isso só acontece quando os dispositivos têm o mesmo nome de domínio. Por exemplo, se você trabalhar em nwking.org, você especifica esse domínio; se for na Cisco, o domínio será cisco.com e assim por diante. O nome de domínio dos dispositivos da sua empresa permite diferenciá-los de dispositivos de outras empresas ou de quaisquer outros dispositivos externos da rede. Se você atribuir um nome de domínio da empresa ao dispositivo, você o torna parte da rede dessa empresa.
A próxima etapa é definir a senha VTP. Isso é necessário para evitar que um hacker, usando um dispositivo com um número de revisão superior, copie suas configurações VTP para o seu switch. Eu insiro a senha cisco usando o comando vtp password cisco. Após isso, a replicação de dados VTP entre os switches só será possível se as senhas coincidirem. Se uma senha incorreta for usada, a atualização do banco de dados VLAN não ocorrerá.
Vamos tentar criar mais algumas VLANs. Para isso, utilizo o comando config t, com o comando vlan 200 eu crio a rede número 200, atribuo o nome TEST e salvo as alterações com o comando exit. Em seguida, crio mais uma rede vlan 500 e nomeio-a TEST1. Se agora executarmos o comando show vlan, poderemos ver essas duas novas redes na tabela de redes virtuais do switch, às quais nenhum porto foi atribuído.
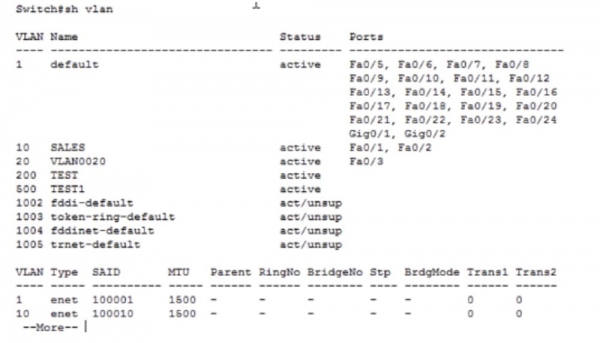
Vamos mudar para o SW1 e ver seu status VTP. Observamos que nada mudou aqui, exceto o nome do domínio, o número de redes VLAN permanece em 7. Não vemos as redes que criamos porque a senha VTP não coincide. Vamos definir a senha VTP neste switch, inserindo sequencialmente os comandos conf t, vtp pass e vtp password cisco. O sistema informou que o banco de dados VLAN do dispositivo agora utiliza a senha cisco. Vamos olhar novamente para o status VTP para verificar se a replicação de informações ocorreu. Como podem ver, o número de VLANs existentes aumentou automaticamente para 9.
Se olharmos para o banco de dados VLAN deste switch, veremos que as redes VLAN200 e VLAN500 que criamos apareceram automaticamente.
O mesmo deve ser feito com o último switch, SW2. Vamos digitar o comando show vlan – você verá que não houve nenhuma alteração. Da mesma forma, não há mudanças no status VTP. Para que este switch atualize as informações, também precisamos configurar a senha, ou seja, digitar os mesmos comandos que para o SW1. Após isso, o número de redes VLAN no status do SW2 aumentará para 9.
Aqui está para que serve o protocolo VTP. É uma excelente ferramenta que garante a atualização automática das informações em todos os dispositivos de rede dos clientes após alterações no dispositivo servidor. Você não precisa inserir manualmente as alterações na base de dados VLAN de todos os switches — a replicação acontece automaticamente. Se você tiver 200 dispositivos de rede, as alterações feitas serão salvas simultaneamente em todos os duzentos dispositivos. Para garantir, precisamos verificar se o SW2 também é um cliente VTP, então vamos para as configurações usando o comando config t e digitaremos o comando vtp mode client.
Assim, em nossa rede, apenas o primeiro switch está no modo VTP Server, enquanto os outros dois operam no modo VTP Client. Se eu agora entrar nas configurações do SW2 e digitar o comando vlan 1000, eu receberei a mensagem: 'configuração VTP VLAN não é permitida quando o dispositivo está no modo client'. Portanto, não posso fazer nenhuma alteração na base de dados VLAN se o switch estiver no modo cliente VTP. Se eu quiser fazer alguma alteração, preciso mudar para um switch servidor.
Eu entro nas configurações do terminal do SW0 e digito os comandos vlan 999, name IMRAN e exit. Essa nova rede apareceu na base de dados VLAN desse switch, e se agora eu acessar a base de dados do switch cliente SW2, verei que a mesma informação foi replicada aqui.
Como eu disse, o VTP é uma excelente parte do software, mas se usado de forma inadequada, esse protocolo pode comprometer toda a rede. Portanto, você deve ter muito cuidado ao lidar com a rede da empresa, se o nome do domínio e a senha VTP não estiverem definidos. Nesse caso, tudo o que um hacker precisa fazer é conectar o cabo de seu switch em uma tomada de rede na parede, conectar-se a qualquer switch de escritório pelo protocolo DTP e, em seguida, usar o trunk criado para atualizar todas as informações pelo protocolo VTP. Assim, o hacker poderá remover todas as redes VLAN importantes, aproveitando-se do fato de que o número de revisão de seu dispositivo é maior que o número de revisão dos outros switches. Com isso, os switches da empresa substituirão automaticamente todas as informações da base de dados VLAN pelas informações replicadas do switch malicioso, e toda a sua rede colapsará.
Isso se deve ao fato de que os computadores estão conectados a uma porta específica do switch por meio de um cabo de rede, a qual está vinculada à rede VLAN 10 ou à rede VLAN 20. Se essas redes forem removidas do banco de dados LAN do switch, ele desativará automaticamente a porta pertencente à rede inexistente. Normalmente, a rede da empresa pode colapsar exatamente porque os switches simplesmente desativam as portas relacionadas a VLANs que foram removidas durante uma atualização.
Para evitar que esse problema ocorra, é necessário configurar um nome de domínio e uma senha VTP, ou usar a função Cisco Port Security, que permite gerenciar os endereços MAC das portas dos switches, impondo várias restrições ao seu uso. Por exemplo, se alguém estrangeiro tentar alterar o endereço MAC, a porta será desativada imediatamente. Em breve, vamos conhecer essa função dos switches Cisco em detalhes, e por enquanto basta saber que a Port Security garante que o VTP esteja protegido contra invasores.
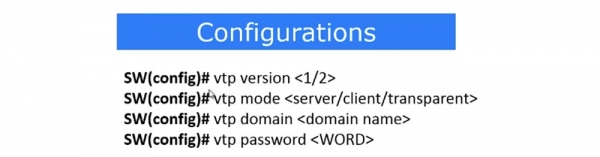
Resumindo, o que é a configuração do VTP? Trata-se da escolha da versão do protocolo – 1 ou 2, e da definição do modo VTP – servidor, cliente ou transparente. Como já mencionei, o último modo não atualiza o banco de dados VLAN do próprio dispositivo, mas simplesmente transmite todas as alterações para os dispositivos vizinhos. A seguir, estão os comandos para definir o nome de domínio e a senha: vtp domain e vtp password .
Agora vamos falar sobre as configurações de VTP Pruning. Ao olhar para a topologia da rede, pode-se ver que todos os três switches possuem o mesmo banco de dados VLAN, o que significa que as redes VLAN10 e VLAN20 fazem parte dos 3 switches. Tecnicamente, o switch SW2 não precisa da rede VLAN20, pois não possui portas relacionadas a essa rede. No entanto, independentemente disso, todo o tráfego direcionado do computador Laptop0 pela rede VLAN20 chega ao switch SW1 e, a partir dele, pelo tronco, chega às portas do SW2. Sua principal tarefa como especialista em redes é garantir que o mínimo possível de dados desnecessários seja transmitido pela rede. Você deve assegurar a transmissão dos dados necessários, mas como limitar a transmissão de informações que não são necessárias para esse dispositivo?
Você deve garantir que o tráfego destinado aos dispositivos da VLAN20 não chegue às portas do SW2 através do trunk, quando não for necessário. Ou seja, o tráfego do Laptop0 deve chegar ao SW1 e, em seguida, aos computadores da VLAN20, mas não deve sair pelo trunk direito do SW1. Isso pode ser garantido através do VTP Pruning.
Para isso, precisamos acessar as configurações do servidor VTP SW0, porque como já mencionei, as configurações VTP só podem ser feitas através do servidor, acessar as configurações globais e digitar o comando vtp pruning. Como o Packet Tracer é apenas um programa simulador, não há esse comando nas dicas da linha de comando. No entanto, quando eu digitar vtp pruning e pressionar 'Enter', o sistema informará que o modo vtp pruning não está disponível.
Usando o comando show vtp status, veremos que o modo VTP Pruning está em estado disabled, portanto, precisamos torná-lo disponível, mudando para enable. Fazendo isso, ativamos o modo VTP Pruning em todos os três switches da nossa rede dentro do domínio de rede.
Deixe-me lembrar o que é o VTP Pruning. Quando ativamos esse modo, o switch servidor SW0 informa ao switch SW2 que em suas portas está configurada apenas a VLAN10. Depois disso, o switch SW2 informa ao switch SW1 que ele não precisa de nenhum tráfego além do tráfego destinado à VLAN10. Agora, graças ao VTP Pruning, o switch SW1 tem a informação de que não precisa enviar tráfego da VLAN20 pelo trunk SW1-SW2.
Para você como administrador da rede, isso é muito conveniente. Você não precisa inserir comandos manualmente, pois o switch é inteligente o suficiente para enviar exatamente o que é necessário para cada dispositivo de rede. Se amanhã você colocar mais um departamento do marketing no prédio ao lado e conectar sua VLAN20 ao switch SW2, esse switch imediatamente informará ao switch SW1 que agora possui as VLANs 10 e 20, e pedirá que lhe envie tráfego para ambas as redes. Essa informação é continuamente atualizada em todos os dispositivos, tornando a comunicação mais eficiente.
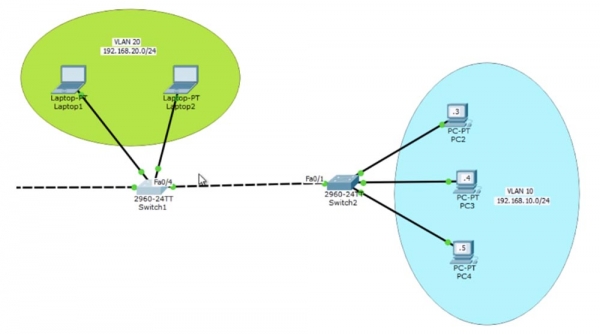
Há uma outra maneira de especificar a transmissão de tráfego – utilizando um comando que permite a transmissão de dados apenas para uma VLAN específica. Vou para as configurações do switch SW1, onde estou interessado na porta Fa0/4, e digito os comandos int fa0/4 e switchport trunk allowed vlan. Como já sei que o SW2 possui apenas a VLAN10, posso informar ao switch SW1 que sua porta trunk deve permitir apenas o tráfego dessa rede, aplicando o comando allowed vlan. Assim, programei a porta trunk Fa0/4 para transmitir tráfego apenas para a VLAN10. Isso significa que esta porta não permitirá o tráfego da VLAN1, VLAN20 ou de qualquer outra rede, exceto a especificada.
Você pode se perguntar qual é a melhor opção — VTP Pruning ou o comando allowed vlan. A resposta é subjetiva, pois em alguns casos faz sentido usar a primeira opção, enquanto em outros, a segunda. Como administrador de rede, você deve escolher a solução mais adequada. Em determinadas situações, programar a porta para permitir o tráfego de uma VLAN específica pode ser uma boa escolha, enquanto em outras, pode não ser. No caso da nossa rede, o uso do comando allowed vlan pode ser justificável, se não pretendemos alterar a topologia da rede. Mas se alguém no futuro quiser adicionar ao SW2 um grupo de dispositivos que usa a VLAN20, será mais sensato aplicar o modo VTP Pruning.
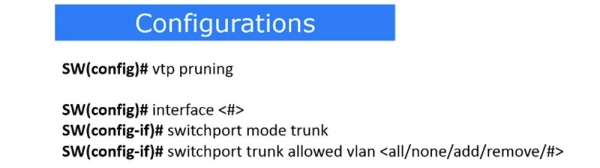
Assim, a configuração do VTP Pruning envolve o uso dos seguintes comandos. O comando vtp pruning garante a ativação automática deste modo. Se você deseja configurar manualmente o VTP Pruning da porta trunk para permitir o tráfego de uma VLAN específica, use o comando para selecionar o número da porta trunk interface , ative o modo trunk com switchport mode trunk e permita a transmissão de tráfego de uma rede específica com o comando switchport trunk allowed vlan .
No último comando, podem ser utilizados 5 parâmetros. All significa que a transmissão de tráfego de todas as VLANs é permitida, enquanto none proíbe a transmissão de tráfego para todas as VLANs. Se usar o parâmetro add, você pode adicionar a permissão para transmitir tráfego de outra rede. Por exemplo, se tivermos autorização para tráfego da VLAN10, usando o comando add, também podemos permitir o tráfego da rede VLAN20. O comando remove possibilita excluir uma das redes, por exemplo, se você usar o parâmetro remove 20, apenas a transmissão de tráfego da VLAN10 permanecerá.
Agora vamos considerar o native VLAN. Já discutimos que o native VLAN é uma rede virtual para permitir o tráfego não tagueado através de uma porta trunk específica.
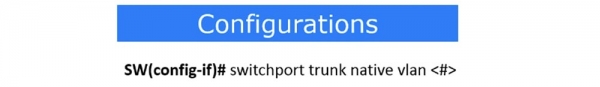
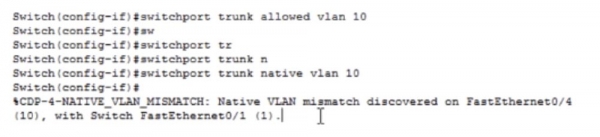
Vou entrar nas configurações de uma porta específica, como indica o cabeçalho da linha de comando SW(config-if)#, e usar o comando switchport trunk native vlan , por exemplo, VLAN10. Agora, todo o tráfego da rede VLAN10 passará pela trunk sem tags.
Vamos voltar à topologia lógica da rede na janela do Packet Tracer. Se eu usar o comando switchport trunk native vlan 20 para a porta do switch Fa0/4, todo o tráfego da rede VLAN20 passará pela trunk Fa0/4 – SW2 não tagueado. Quando o switch SW2 receber esse tráfego, ele pensará: "isso é tráfego não tagueado, então eu devo direcioná-lo para a rede native VLAN". Para esse switch, a native VLAN é a rede VLAN1. As redes 1 e 20 não estão interligadas, mas uma vez que o modo native VLAN está em uso, temos a oportunidade de direcionar o tráfego VLAN20 para uma rede completamente diferente. No entanto, esse tráfego não estará encapsulado, e as redes ainda precisam coincidir.
Vamos ver isso com um exemplo. Vou entrar nas configurações do SW1 e usar o comando switchport trunk native vlan 10. Agora, qualquer tráfego VLAN10 será enviado da porta trunk sem tags. Quando ele alcançar a porta trunk SW2, o switch entenderá que deve direcioná-lo para a VLAN1. Como resultado dessa decisão, o tráfego não conseguirá atingir os computadores PC2, 3 e 4, pois eles estão conectados às portas de acesso do switch, destinadas à VLAN10.
Tecnicamente, isso causará a aparição de uma mensagem do sistema que informa que o native VLAN da porta Fa0/4, que é parte da VLAN10, não coincide com a porta Fa0/1, que faz parte da VLAN1. Isso significa que as portas especificadas não poderão operar no modo trunk devido à discrepância do native VLAN.
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
