

Hoje começaremos a estudar os roteadores. Se você completou meu curso em vídeo do primeiro ao 17º aula, já aprendeu os fundamentos dos switches. Agora estamos passando para o próximo dispositivo – o roteador. Como você sabe da aula em vídeo anterior, um dos temas do curso CCNA é intitulado – Cisco Switching & Routing.
Nesta série, não vamos estudar os roteadores Cisco, mas sim a concepção de roteamento como um todo. Teremos três tópicos. O primeiro é uma visão geral do que você já sabe sobre roteadores e uma discussão sobre como isso pode ser aplicado em conjunto com o conhecimento adquirido durante o estudo dos switches. Precisamos entender como os switches e os roteadores trabalham juntos.
Em seguida, vamos examinar o que é roteamento, o que significa e como funciona, e depois passaremos aos tipos de protocolos de roteamento. Hoje, estou usando uma topologia que você já viu nas aulas anteriores.
Examinamos como os dados se movem pela rede e como ocorre o handshake de três etapas do TCP. A primeira mensagem enviada através da rede é um pacote SYN. Vamos observar como ocorre o handshake de três etapas quando um computador com o endereço IP 10.1.1.10 deseja se conectar ao servidor 30.1.1.10, ou seja, está tentando estabelecer uma conexão FTP.
Para iniciar a conexão, o computador cria uma porta de origem com um número aleatório 25113. Se você esqueceu como isso ocorre, recomendo rever os vídeos anteriores que abordam essa questão.
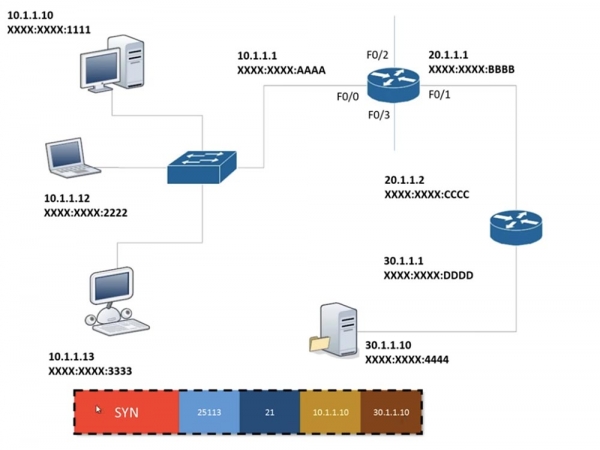
Em seguida, ele coloca no quadro o número da porta de destino, pois sabe que deve se conectar à porta 21, e então adiciona a informação de terceira camada do modelo OSI, ou seja, seu próprio endereço IP e o endereço IP do destino. Os dados envolvidos em linhas tracejadas não mudam até chegarem ao ponto final. Ao atingir o servidor, eles também não mudam, mas o servidor adiciona ao quadro a informação de segunda camada, ou seja, o endereço MAC. Isso se deve ao fato de que os switches percebem apenas informações do segundo nível do modelo OSI. Nesse cenário, o roteador é o único dispositivo de rede que considera informações do terceiro nível, naturalmente, o computador também trabalha com essas informações. Então, o switch opera apenas com informações de segundo nível, enquanto o roteador opera com informações de terceiro nível.
O switch conhece o endereço MAC de origem XXXX:XXXX:1111 e quer saber o endereço MAC do servidor ao qual o computador está se conectando. Ele compara o endereço IP de origem com o endereço de destino, percebe que esses dispositivos estão em sub-redes diferentes e decide usar o gateway para acessar outra sub-rede.
Muitas vezes me perguntam quem decide qual deve ser o endereço IP do gateway. Em primeiro lugar, isso é decidido pelo administrador da rede, que cria a rede e atribui um endereço IP a cada dispositivo. Como administrador, você pode atribuir qualquer endereço ao roteador que esteja dentro do intervalo de endereços permitidos de sua sub-rede. Normalmente, esse é o primeiro ou o último endereço permitido, mas não há regras rigorosas sobre sua atribuição. No nosso caso, o administrador atribuiu o endereço do gateway, ou roteador, 10.1.1.1 e o associou à porta F0/0.
Quando você configura uma rede em um computador com o endereço IP estático 10.1.1.10, você atribui uma máscara de sub-rede 255.255.255.0 e um gateway padrão 10.1.1.1. Se você não usar um endereço estático, significa que o computador está usando DHCP, que atribui um endereço dinâmico. Independentemente de qual endereço IP o computador está usando, estático ou dinâmico, deve haver um endereço de gateway para acessar outra rede.
Assim, o computador 10.1.1.10 sabe que deve enviar um quadro para o roteador 10.1.1.1. Essa transmissão ocorre dentro da rede local, onde o endereço IP não tem importância; o que conta é apenas o endereço MAC. Suponha que o computador nunca tenha se comunicado com o roteador e não conheça seu endereço MAC, então deve primeiro enviar uma solicitação ARP, perguntando a todos os dispositivos da sub-rede: "ei, quem de vocês tem o endereço 10.1.1.1? Por favor, me informe seu endereço MAC!". Como o ARP é uma mensagem de broadcast, ela chega a todas as portas de todos os dispositivos, incluindo o roteador.
O computador 10.1.1.12, ao receber o ARP, pensa: «não, meu endereço não é 10.1.1.1», e descarta a solicitação; da mesma forma, o computador 10.1.1.13 procede. O roteador, ao receber a solicitação, entende que estão perguntando especificamente por ele e envia o endereço MAC da porta F0/0 - todas as portas têm endereços MAC diferentes - para o computador 10.1.1.10. Agora, sabendo o endereço do gateway XXXX:AAAA, que neste caso é o endereço de destino, o computador o adiciona ao final do quadro endereçado ao servidor. Junto com isso, ele estabelece o cabeçalho do quadro FCS/CRC, que é um mecanismo de verificação de erros de transmissão.
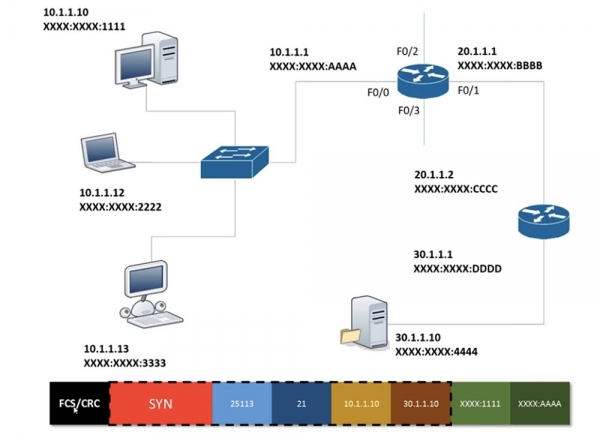
Após isso, o quadro do computador 10.1.1.10 é enviado através dos cabos para o roteador 10.1.1.1. Depois de receber o quadro, o roteador remove o FCS/CRC, utilizando para a verificação o mesmo algoritmo que o computador. Os dados consistem apenas em um conjunto de zeros e uns. Se os dados estiverem corrompidos, ou seja, 1 se torna 0 ou 0 se torna 1, ou houver vazamento de dados, que frequentemente ocorre ao usar um hub, o dispositivo deve retransmitir o quadro.
Se a verificação do FCS/CRC for bem-sucedida, o roteador observa os endereços MAC de origem e destino e os remove, pois essa informação é de nível 2, e passa para o corpo do quadro, que contém informações de nível 3. Daí ele descobre que a informação contida no quadro é destinada a um dispositivo com o endereço IP 30.1.1.10.
O roteador sabe, de alguma forma, onde esse dispositivo está. Não discutimos esse assunto quando analisamos o funcionamento dos switches, então vamos abordá-lo agora. O roteador tem 4 portas, então eu adicionei mais algumas conexões a ele. Assim, de onde o roteador sabe que os dados para o dispositivo com o endereço IP 30.1.1.10 devem ser enviados pela porta F0/1? Por que ele não os envia pela porta F0/3 ou F0/2?
A questão é que o roteador trabalha com uma tabela de roteamento. Cada roteador possui essa tabela, que permite decidir através de qual porta transmitir um quadro específico.
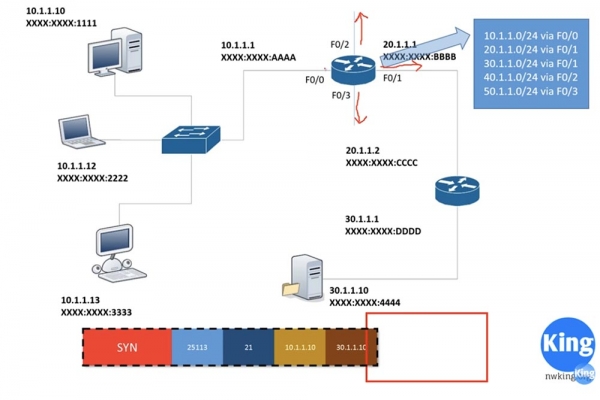
Neste caso, a porta F0/0 está configurada com o endereço IP 10.1.1.1, o que significa que está conectada à rede 10.1.1.10/24. Da mesma forma, a porta F0/1 está configurada com o endereço 20.1.1.1, ou seja, está conectada à rede 20.1.1.0/24. O roteador conhece ambas as redes porque estão diretamente conectadas às suas portas. Assim, a informação de que o tráfego para a rede 10.1.10/24 deve passar pela porta F0/0 e para a rede 20.1.1.0/24 – pela porta F0/1, é conhecida por padrão. Mas como o roteador sabe através de quais portas operar com as outras redes?
Vemos que a rede 40.1.1.0/24 está conectada à porta F0/2, a rede 50.1.1.0/24 – à porta F0/3, e a rede 30.1.1.0/24 conecta o segundo roteador ao servidor. O segundo roteador também possui uma tabela de roteamento que indica que a rede 30. está conectada à sua porta, que chamaremos de 0/1, enquanto está conectado ao primeiro roteador através da porta 0/0. Este roteador sabe que sua porta 0/0 está conectada à rede 20., e a porta 0/1 está conectada à rede 30., e não sabe mais nada.
Da mesma forma, o primeiro roteador conhece as redes 40. e 50., conectadas às portas 0/2 e 0/3, mas não sabe nada sobre a rede 30. O protocolo de roteamento fornece aos roteadores as informações das quais não dispõem por padrão. O mecanismo pelo qual esses roteadores interagem uns com os outros é a base do roteamento, existindo roteamento dinâmico e estático.
O roteamento estático envolve fornecer ao primeiro roteador as informações necessárias: se precisar se conectar à rede 30.1.1.0/24, deve usar a porta F0/1. No entanto, quando o segundo roteador recebe tráfego do servidor destinado ao computador 10.1.1.10, ele não sabe o que fazer, pois sua tabela de roteamento contém apenas informações sobre as redes 30. e 20. Portanto, este roteador também precisa ter uma configuração de roteamento estático: se receber tráfego para a rede 10., deve enviá-lo pela porta 0/0.
O problema do roteamento estático é que eu preciso configurar manualmente o primeiro roteador para trabalhar com a rede 30., e o segundo roteador – com a rede 10. Isso é simples se eu tiver apenas 2 roteadores, mas quando tenho 10 roteadores, configurar o roteamento estático consome muito tempo. Nesse caso, faz sentido utilizar o roteamento dinâmico.
Assim, ao receber o quadro do computador, o primeiro roteador consulta sua tabela de roteamento e decide enviá-lo pela porta F0/1. Ao fazer isso, ele adiciona ao quadro o endereço MAC de origem XXXX.BBBB e o endereço MAC de destino XXXX.CCCC.
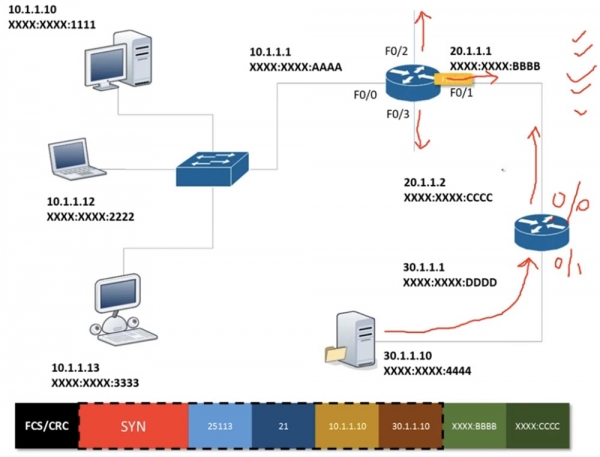
Ao receber esse quadro, o segundo roteador "corta" os endereços MAC relacionados à camada 2 do modelo OSI e passa para as informações da camada 3. Ele vê que o endereço IP de destino 30.1.1.10 pertence à mesma rede que a porta 0/1 do roteador, adiciona ao quadro o endereço MAC de origem e o endereço MAC do dispositivo de destino e envia o quadro ao servidor.
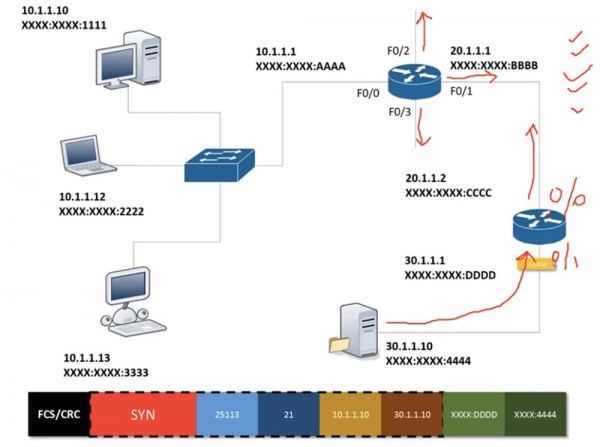
Como já mencionei, em seguida, um processo semelhante é repetido na direção inversa, ou seja, é realizada a segunda fase do handshake, onde o servidor envia de volta uma mensagem SYN ACK. Antes disso, ele descarta todas as informações desnecessárias e mantém apenas o pacote SYN.
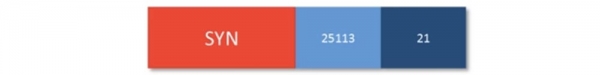
Ao receber este pacote, o segundo roteador analisa as informações recebidas, as complementa e as envia adiante.
Assim, nas aulas anteriores estudamos como funciona um switch e agora aprendemos como os roteadores operam. Vamos responder à pergunta do que se trata a roteamento de forma geral. Suponha que você se depare com uma placa de sinalização instalada em um cruzamento com rotatória. Você vê que a primeira saída leva à base da Royal Air Force Fairfax, a segunda ao aeroporto, a terceira para o sul. Se você escolher a quarta saída, acabará em um beco sem saída, e pela quinta você pode passar pelo centro da cidade até o castelo de Braxby.
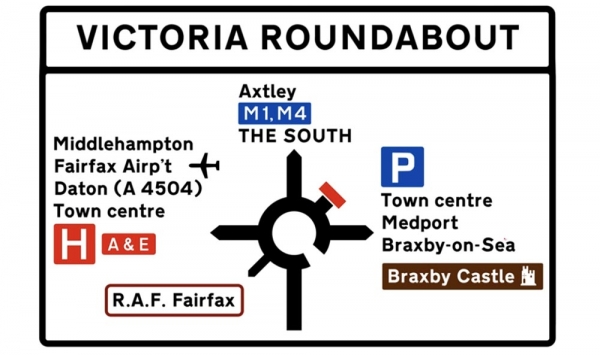
Em geral, o roteamento é o que faz o roteador tomar decisões sobre para onde dirigir o tráfego. Neste caso, você, como motorista, deve decidir qual saída do cruzamento usar. Nas redes, os roteadores precisam decidir para onde enviar pacotes ou quadros. Você deve entender que o roteamento permite a criação de tabelas, com base nas quais os roteadores tomam essas decisões.
Como eu disse, existe roteamento estático e dinâmico. Vamos considerar o roteamento estático, para o qual desenharei 3 dispositivos conectados entre si, sendo que o primeiro e o terceiro dispositivo estão conectados a redes. Suponha que uma rede 10.1.1.0 queira se conectar à rede 40.1.1.0, e entre os roteadores estão as redes 20.1.1.0 e 30.1.1.0.
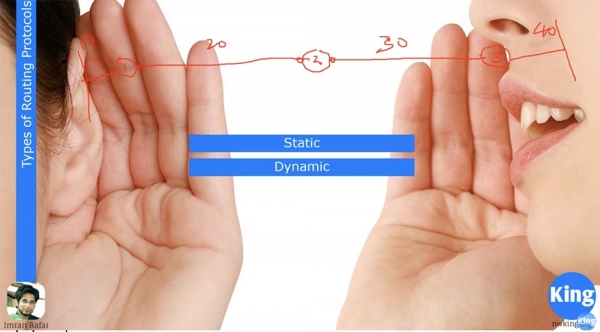
Neste caso, as portas dos roteadores devem pertencer a sub-redes diferentes. O Roteador 1 por padrão só conhece as redes 10. e 20. e não sabe nada sobre as outras redes. O Roteador 2 conhece apenas as redes 20. e 30., pois estão conectadas a ele, enquanto o Roteador 3 conhece apenas as redes 30. e 40. Se a rede 10. quiser se conectar à rede 40., eu preciso informar ao Roteador 1 sobre a rede 30. e que se ele quiser transmitir um pacote da rede 40., deverá usar a interface para a rede 20. e enviar o pacote por essa mesma rede 20.
Ao segundo roteador, eu preciso atribuir 2 rotas: se ele quiser transmitir um pacote da rede 40. para a rede 10., ele deve usar a porta da rede 20., e para transmitir um pacote da rede 10. para a rede 40. – a porta da rede 30. Da mesma forma, eu preciso fornecer ao Roteador 3 informações sobre as redes 10. e 20.
Se você tem redes pequenas, configurar o roteamento estático é muito fácil. No entanto, quanto maior a rede se torna, mais problemas surgem com o roteamento estático. Suponha que você tenha criado uma nova conexão que conecta diretamente o primeiro e o terceiro roteadores. Nesse caso, o protocolo de roteamento dinâmico atualizará automaticamente a tabela de roteamento do Roteador 1, indicando o seguinte: "se você precisa se conectar ao Roteador 3, use a rota direta"!
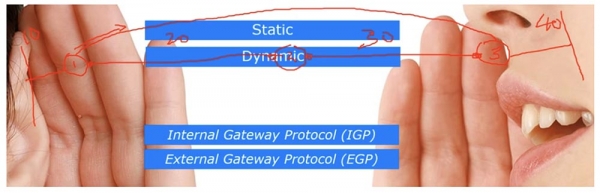
Existem dois tipos de protocolos de roteamento: o Protocolo de Gateway Interno (IGP) e o Protocolo de Gateway Externo (EGP). O primeiro protocolo opera com um sistema autônomo separado, conhecido como domínio de roteamento. Suponha que você tenha uma pequena organização com apenas 5 roteadores. Se estamos falando apenas sobre a comunicação entre esses roteadores, estamos nos referindo ao IGP. Já se você estiver usando sua rede para se conectar à internet, como fazem os provedores de serviços de internet, você estará usando o EGP.
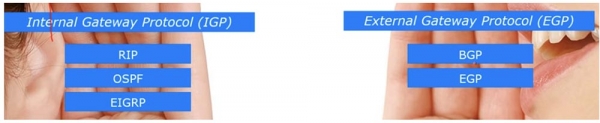
O IGP usa 3 protocolos populares: RIP, OSPF e EIGRP. O currículo CCNA menciona apenas os dois últimos protocolos, pois o RIP está obsoleto. Este é o mais simples dos protocolos de roteamento, que ainda é usado em alguns casos, mas não garante a segurança de rede necessária. Essa é uma das razões pelas quais a Cisco excluiu o RIP do currículo. No entanto, eu ainda vou falar sobre ele, pois seu estudo ajuda na compreensão dos fundamentos do roteamento.
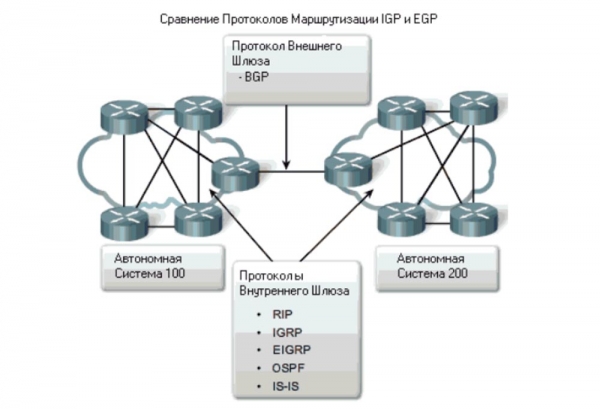
A classificação dos protocolos EGP utiliza dois protocolos: BGP e o próprio protocolo EGP. No curso de CCNA, vamos abordar apenas BGP, OSPF e EIGRP. O relato sobre RIP pode ser considerado uma informação bônus, que será refletida em um dos vídeoaulas.
Existem mais 2 tipos de protocolos de roteamento: protocolos de vetor de distância (Distance Vector) e protocolos de estado de link (Link State).
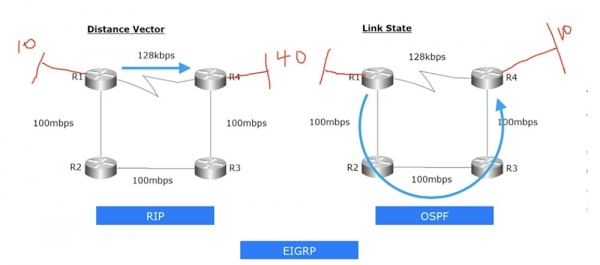
O primeiro protocolo considera vetores de distância e direção. Por exemplo, posso estabelecer uma conexão direta entre o roteador R1 e R4, ou posso conectar através do caminho R1-R2-R3-R4. Quando falamos sobre protocolos de roteamento que utilizam o método de vetor de distância, a conexão sempre será estabelecida pelo caminho mais curto. Nesse caso, não importa que a conexão tenha uma velocidade mínima. No nosso exemplo, é de 128 kbps, que é muito mais lento do que a conexão pelo caminho R1-R2-R3-R4, onde a velocidade é de 100 Mbps.
Vamos considerar o protocolo de vetor de distância RIP. Vou desenhar na frente do roteador R1 a rede 10. e atrás do roteador R4 a rede 40. Suponhamos que muitas máquinas estejam conectadas a essas redes. Se eu quiser estabelecer a comunicação entre a rede 10. R1 e a rede 40. R4, designarei no R1 uma roteação estática do tipo: 'se precisar se conectar à rede 40., use a conexão direta com o roteador R4'. Assim, em todos os 4 roteadores, eu devo configurar manualmente o RIP. Então, a tabela de roteamento do R1 informará automaticamente que, se a rede 10. quiser se comunicar com a rede 40., deve usar a conexão direta R1-R4. Mesmo que a rota alternativa seja mais rápida, o protocolo Distance Vector ainda escolherá o caminho mais curto com a menor distância de transmissão.
OSPF é um protocolo de roteamento de estado de link que sempre analisa o estado das seções da rede. Nesse caso, ele avalia a velocidade dos links e, se perceber que a taxa de transmissão de tráfego pelo link R1-R4 é muito baixa, escolherá o caminho mais rápido R1-R2-R3-R4, mesmo que sua extensão seja maior do que o caminho mais curto. Assim, se eu configurar o protocolo OSPF em todos os roteadores, ao tentar conectar a rede 40. com a rede 10., o tráfego será enviado pelo caminho R1-R2-R3-R4. Portanto, o RIP é um protocolo de vetor de distância e o OSPF é um protocolo de roteamento de estado de link.
Existe um outro protocolo – EIGRP, um protocolo de roteamento proprietário da Cisco. Quando se trata de dispositivos de rede de outros fabricantes, como a Juniper, eles não suportam EIGRP. É um excelente protocolo de roteamento, muito mais eficiente que o RIP e OSPF, mas pode ser utilizado apenas em redes baseadas em dispositivos fabricados pela Cisco. Mais tarde, falarei em detalhes sobre o que torna este protocolo tão bom. Por enquanto, vale notar que o EIGRP combina características de protocolos de vetor de distância e protocolos de estado de enlace, representando um protocolo híbrido.
Na próxima videoaula, abordaremos os roteadores Cisco mais de perto, e eu falarei um pouco sobre o sistema operacional Cisco IOS, que é destinado tanto a switches quanto a roteadores. Espero que nas aulas do 19º ou 20º dia possamos começar o estudo detalhado dos protocolos de roteamento, e eu, com o exemplo de pequenas redes, mostrarei como configurar os roteadores Cisco.
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
