

A aula de hoje fornece uma introdução sobre os roteadores Cisco. Antes de começarmos a estudar o material, gostaria de parabenizar a todos que estão assistindo meu curso, pois o vídeo aula "Dia 1" já foi assistido por quase um milhão de pessoas. Agradeço a todos os usuários que contribuíram para o aprendizado do videocurso CCNA.
Hoje, vamos estudar três tópicos: o roteador como um dispositivo físico, uma breve introdução aos roteadores Cisco e a configuração inicial do roteador. Neste slide, podemos ver como é um roteador típico do modelo 1921 fabricado pela Cisco.
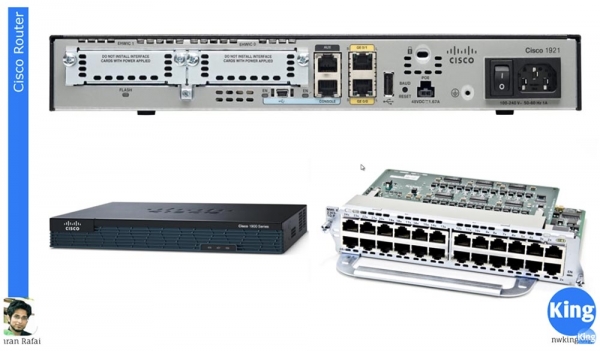
Diferente de um switch, que possui múltiplas portas, um roteador típico tem apenas 2 portas para conexão, neste caso, as portas Gigabit Ethernet GE0/0 e GE0/1, além de uma porta USB. O roteador também possui slots para módulos de expansão e 2 portas de console, incluindo 1 porta USB. Uma característica distintiva dos roteadores Cisco é a presença de um interruptor – os switches Cisco não possuem interruptores. Normalmente, a parte frontal do roteador se parece com a mostrada na parte inferior à esquerda do slide. Na parte traseira do roteador, estão localizados os soquetes para conexão de cabos. Neste caso, o cabo da porta GE0/0 ou GE0/1 é conectado ao switch.
No canto inferior direito, vemos o módulo de expansão NME-X 23-ES-1GP, que pode ser inserido no roteador após a remoção dos painéis de proteção. Ao usar esses módulos, é possível expandir as capacidades de um roteador Cisco comum de acordo com suas necessidades. Como é sabido, os produtos Cisco são relativamente caros devido à sua complexidade e ampla funcionalidade, permitindo que o usuário evite pagar a mais por um dispositivo com mais recursos do que precisa. Ao adquirir um roteador simples com 2 portas, você pode, com o desenvolvimento da rede, comprar os módulos de expansão necessários. De maneira geral, os dispositivos Cisco são capazes de desempenhar múltiplas funções. Os roteadores não foram inventados pela Cisco, mas foram eles que fizeram da Cisco a empresa que conhecemos hoje. A Cisco iniciou a produção em massa de roteadores com qualidade excepcional, garantindo uma posição de liderança para esses produtos no mercado de dispositivos de rede.
A Cisco se autodenomina uma empresa de software, ou seja, uma empresa que produz programas. O hardware, semelhante ao 'ferro' da Cisco, pode ser fabricado por qualquer fabricante, como a China, adquirindo os componentes adequados. Mas é o software Cisco IOS que torna os dispositivos dessa empresa realmente o que são. A empresa se orgulha genuinamente deste sistema operacional, que é executado em todos os dispositivos Cisco - tanto em switches quanto em roteadores.
Uma das invenções mais importantes da Cisco é a tecnologia CEF Enhanced, ou Cisco Express Forwarding. Ela garante uma transmissão de pacotes extremamente rápida, praticamente na velocidade máxima que as capacidades técnicas da rede permitem. Isso se tornou possível graças aos circuitos integrados de aplicação específica da Cisco, ASIC - Application Specific Integrated Circuitry, que fazem com que o switch transmita pacotes praticamente na velocidade da rede.
Como eu disse, o roteador é em grande parte um dispositivo de software, portanto, as decisões de roteamento são tomadas pelo sistema operacional Cisco IOS.
Você sabe que existem placas de vídeo caras para jogos de computador. Assim, se você não tiver uma dessas placas, todos os cálculos pesados, animação 3D e processamento gráfico complexo são realizados pelo seu sistema operacional, sobrecarregando o processador do computador. Se você tiver uma placa de vídeo poderosa com um processador GPU próprio e sua própria memória, o desempenho nos jogos aumenta várias vezes, uma vez que a parte gráfica é tratada por um 'ferro' separado.
O switch funciona de maneira semelhante, pois todas as decisões sobre comutação de pacotes são tomadas por um 'ferro' separado, sem sobrecarregar o roteador, onde essas decisões deveriam ser tomadas pelo software. A Cisco utiliza uma tecnologia semi-software, semi-hardware chamada CEF, que força o roteador a tomar decisões de roteamento aceleradas. Essa função é exclusiva dos roteadores da Cisco.
Já discutimos como realizar a configuração inicial dos parâmetros do switch, e como a configuração do roteador é feita de maneira semelhante, vou falar sobre isso rapidamente. Vou abrir o programa Cisco Packet Tracer e selecionar o roteador modelo 1921, em seguida, abrirei a janela do console IOS, onde podemos ver como o sistema operacional deste roteador é carregado.
Você vê que a versão 15.1 foi carregada, que é a versão mais recente do IOS, com uma capacidade de memória de 512 MB, plataforma CISCO 2911, em seguida, aparecem os outros parâmetros do sistema operacional, o teste da imagem IOS e, claro, há um acordo de licença e outras coisas semelhantes.
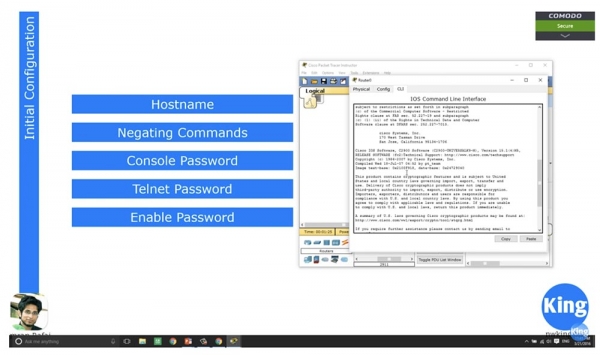
Farei um vídeo separado dedicado exclusivamente ao Cisco IOS, ou simplesmente falarei sobre os vários serviços desse sistema operacional. Posso apenas dizer que, pelo número da versão, você pode determinar quais capacidades e funções este SO possui. A partir da versão 15.1, todas as versões do IOS são universais, ou seja, dependendo da licença adquirida pelo usuário, ele pode acessar várias funções do sistema. Por exemplo, se você precisar de segurança avançada na rede, comprará uma licença de serviço de segurança; se precisar de funções de serviço de voz – uma licença de serviço de voz, e assim por diante.
Até a versão 15.1, os roteadores tinham SOs com diferentes versões – Basic, Security, Enterprise, Voice Enable e assim por diante. Por exemplo, o roteador do meu amigo tinha a versão Enterprise IOS, enquanto o meu tinha a versão Basic IOS, e nada impedia que eu pegasse a versão do amigo e a instalasse no meu roteador, porque a Cisco não usava o conceito de licenças para o SO.
A partir da versão 15.1, a empresa começou a aplicar o conceito de opções de licenciamento, e até que você adquira a chave correspondente, não poderá utilizar qualquer serviço adicional do sistema operacional. Um pouco mais tarde, quando discutirmos a política de licenciamento da Cisco, falarei sobre as diferentes versões do IOS. Por enquanto, você pode ignorar isso e ir diretamente para o log de inicialização.
No final do log, você verá uma descrição do "hardware" no qual o sistema foi iniciado: a marca do processador, 3 interfaces gigabit, DRAM de 64 bits e 256 Kb de memória não volátil. Essa quantidade de memória pode parecer pequena, mas para um roteador que toma decisões de roteamento, é mais do que suficiente. Essa memória não deve ser comparada com a memória do seu computador, pois são coisas completamente diferentes.
O log de inicialização do Cisco IOS termina com a pergunta: "Continuar com o diálogo de configuração? Sim/Não". Se você responder "Sim", o sistema o guiará através de uma série de perguntas, onde suas respostas permitirão que você execute a configuração inicial do dispositivo.
Durante o curso CCNA, você não deve fazer isso, então sempre responda "Não" a essa pergunta. Claro, você pode escolher "Sim" e passar pela configuração, mas como você não sabe como fazê-la, é melhor escolher "Não".
Ao escolher "Não" e pressionar RETURN, você será levado às dicas da linha de comando, onde pode digitar vários comandos. Assim como no caso do switch, vamos começar digitando o comando Router > enable para acessar o modo privilegiado de configuração. Em seguida, digito config t (configure terminal) e entro no modo de configuração global.
Vamos revisar rapidamente os comandos. Quero mudar o nome do host, então uso o comando hostname R1, a seguir aparecem os comandos de negação, por isso, primeiro peço para mostrar as interfaces do roteador com o comando do show ip interface brief. Vemos que a porta Gigabit Ethernet 0/0 está no modo administratively down, então uso os comandos int gigabitEthernet 0/0 e no shutdown. Após isso, o estado da porta muda para up. Se olharmos novamente para o estado das interfaces do roteador, podemos ver que agora essa porta tem o status "ligada". O estado do protocolo permanece como down, porque nada está conectado ao nosso roteador, e na ausência de tráfego ele permanece no estado desligado. Mas assim que o tráfego chegar à porta do roteador, o protocolo mudará o status para up.
Agora precisamos definir uma senha para o console. Para isso, digito os comandos line con 0, password console e do show run, para me certificar de que a senha do console foi definida. A verificação da senha só será realizada após eu inserir o comando login. Agora a porta do console do roteador está protegida por uma senha.
Já falei sobre a criptografia de senhas. Imagine que alguém obteve acesso à configuração atual deste dispositivo. Como a senha configurada está claramente visível, essa pessoa pode facilmente roubá-la para acessar as configurações do roteador a qualquer momento e invadir o sistema.
Uma maneira de ativar a criptografia da senha é usar o comando service password-encryption. Como, por padrão, este comando é usado com a negação no e é mostrado como no service password-encryption, a criptografia da senha não é executada. Vamos entrar no modo de configuração global, digitar o comando service password-encryption e pressionar 'Enter'. Este comando significa que o sistema pega a senha em texto que eu defini e a criptografa.
Agora, se olharmos para a configuração atual usando o comando do show run e formos até a linha da senha, podemos ver que a senha do tipo sete assumiu a forma de uma sequência aleatória de dígitos. Agora, se algum dos seus colegas conseguir olhar por cima do seu ombro e ver essa senha, será muito difícil para ele memorizar essa sequência. Assim, criamos a primeira linha de defesa do sistema de segurança de acesso.
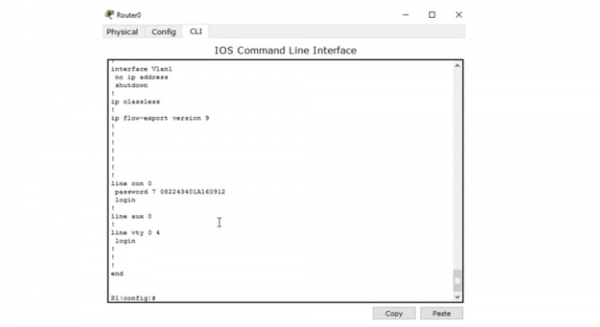
Mas mesmo que ele consiga copiar essa senha, acessar as configurações e tentar colá-la na linha password, o sistema não dará acesso às configurações, porque esse conjunto de dígitos não é a própria senha, mas seu valor criptografado. A senha correta é a palavra console, e quando eu a digitar, terei acesso ao console. Assim, mesmo que alguém copie esses dígitos, ainda não conseguirá acessar o dispositivo.
No entanto, na verdade estamos enganados, porque tudo o que um invasor precisa fazer é acessar um site que permite decifrar facilmente senhas Cisco do tipo sete. Basta entrar na página do site, inserir os dígitos copiados e você obterá a senha decifrada, que, no nosso caso, é a palavra console. Agora, o hacker só precisa copiar essa palavra, voltar para as configurações do IOS e colá-la na linha de solicitação da senha.
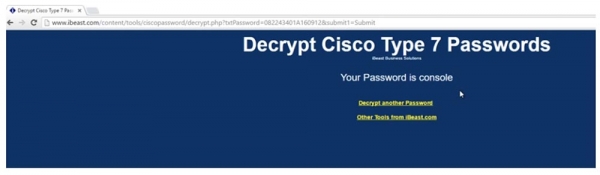
Neste caso, a função simples Enable Password não garante a segurança necessária. A melhor forma de assegurar proteção é usar o comando enable secret cisco. Se olharmos a configuração atual depois disso, veremos que o valor da senha agora consiste em um conjunto de caracteres variados. Neste caso, foi utilizado o quinto tipo de senhas Cisco.
Decifrar uma senha desse tipo online é impossível, portanto, agora o console do seu dispositivo está completamente seguro.
Em seguida, precisamos definir uma senha para o Telnet. Para isso, digito o comando line vty 0 4, que permitirá que 5 pessoas utilizem este roteador, e insiro o comando password telnet. Agora, se alguém quiser se conectar ao roteador via Telnet, precisará inserir essa senha – a palavra telnet.
Depois, para o switch, configuramos o endereço IP de Management IP, pois o switch pertence ao nível 2 do OSI. No entanto, o roteador é um dispositivo de nível 3, e isso significa que cada porta do roteador possui seu próprio endereço IP.
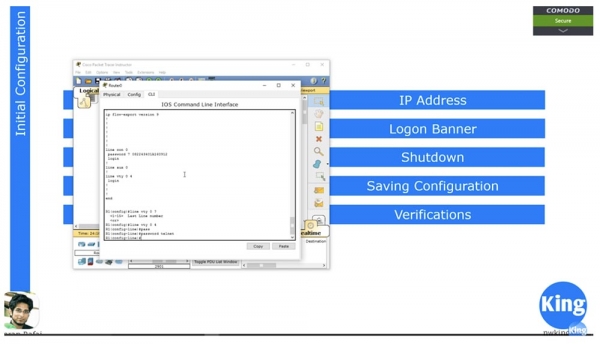
No switch, avançamos para as configurações do VLAN1 ou de qualquer outra rede onde precisássemos definir um endereço IP. Criamos interfaces virtuais e atribuímos a elas endereços IP. Mas, no caso do roteador, esses endereços precisam ser atribuídos às portas físicas, então digito os comandos config t e int g0/0. Em seguida, utilizo o comando para atribuir o endereço IP da mesma forma que fiz no caso do VLAN, ou seja, digito o comando ip address 10.1.1.1 255.255.255.0 e depois insiro no shutdown.
Se agora olharmos o estado das portas, usando o comando do show int brief, veremos que o endereço 10.1.1.1 foi atribuído à interface Gigabit Ethernet 0/0. Assim, configuramos o endereço IP.
Em seguida, passamos para a configuração do Logon Banner. Assim como fiz com o switch, utilizo o comando banner motd & e então posso inserir qualquer texto que desejar, por exemplo, Welcome to NetworKing Router, destacando o texto "com asteriscos" e encerrando com o ampersand &.
Em seguida, se você quiser desativar a porta, use o comando Shutdown. Para salvar as configurações, utilize o comando copy running-config startup-config. A configuração atual pode ser visualizada com o comando show running conf, e para visualizar a configuração de inicialização, usa-se o comando show startup conf. Como usamos um novo dispositivo "saindo da caixa" e inicializamos com as configurações padrão, ao solicitar a exibição da configuração de inicialização, o sistema responde que ela ainda não existe.
Após inserir o comando copy running-config startup-config, o sistema solicita a confirmação de que o arquivo a ser sobrescrito é o arquivo de parâmetros de inicialização do sistema startup-config. Depois de sobrescrever o arquivo de configuração de inicialização, eu o visualizo com o comando show startup conf e vejo que agora ele replica completamente o arquivo de parâmetros do estado atual do dispositivo. Agora, se eu desligar o roteador e ligá-lo novamente, ele inicializará usando os parâmetros salvos.
A verificação do estado do roteador é melhor feita com o comando show int brief, também pode-se usar o comando show int, que mostrará o estado de todas as portas. Se você quiser ver o estado de uma porta específica, pode usar o comando show interface g0/0, após o que o sistema exibirá as estatísticas completas dessa interface.
Como eu disse, a parte mais importante do roteador é a tabela de roteamento. Você pode visualizá-la com o comando show ip route.
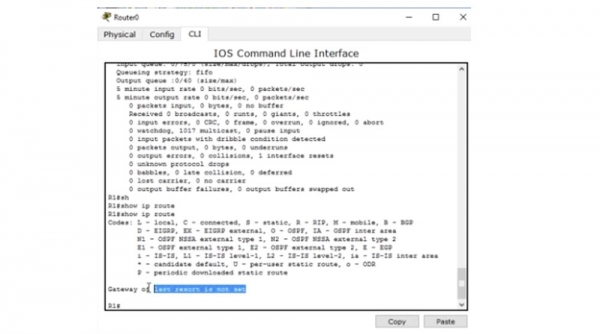
No momento, a tabela está vazia, pois nenhum dispositivo está conectado ao nosso roteador. No próximo vídeo, vamos analisar como a tabela de roteamento é criada utilizando diversos protocolos, como ela é preenchida ao conectar novos dispositivos usando roteamento estático ou protocolos dinâmicos. No mundo dos roteadores, o comando show ip route é o mais popular, pois normalmente todas as falhas de roteamento começam pela tabela de roteamento.
Com isso, finalizo nossa videoaula, pois já abordei tudo o que estava planejado para hoje. Muitos usuários me perguntam qual é o meu interesse ao gravar e publicar estes tutoriais em vídeo. Faço isso no meu tempo livre, completamente de graça. Claro, você pode me enviar dinheiro, se desejar. Muitos sites utilizam meus tutoriais em vídeo e cobram por isso, mas eu não quero fazer isso com meus ouvintes e prometo que minhas aulas nunca serão pagas.
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
