

Hoje vamos estudar PAT (Port Address Translation), a tecnologia de tradução de endereços IP usando portas, e NAT (Network Address Translation), a tecnologia de conversão de endereços IP de pacotes de tráfego. PAT é um caso particular de NAT. Vamos abordar três temas:
— endereços IP privados, ou internos (na rede local), e endereços IP públicos, ou externos;
— NAT e PAT;
— configuração de NAT/PAT.
Vamos começar com os endereços internos Private IP. Sabemos que eles são divididos em três classes: A, B e C.
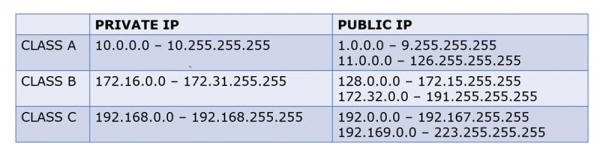
Os endereços internos da classe A ocupam o intervalo "dezenas" de 10.0.0.0 a 10.255.255.255, enquanto os externos ocupam o intervalo de 1.0.0.0 a 9.255.255.255 e de 11.0.0.0 a 126.255.255.255.
Os endereços internos da classe B ocupam o intervalo de 172.16.0.0 a 172.31.255.255, enquanto os externos vão de 128.0.0.0 a 172.15.255.255 e de 172.32.0.0 a 191.255.255.255.
Os endereços internos da classe C ocupam o intervalo de 192.168.0.0 a 192.168.255.255, enquanto os externos vão de 192.0.0.0 a 192.167.255.255 e de 192.169.0.0 a 223.255.255.255.
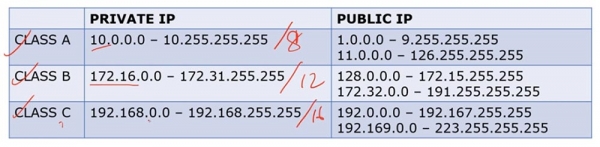
Os endereços da classe A são endereços /8, da classe B são /12 e da classe C são /16. Portanto, endereços IP externos e internos de diferentes classes ocupam diferentes intervalos.
Discutimos várias vezes qual é a diferença entre endereços IP privados e públicos. Em termos gerais, se temos um roteador e um grupo de endereços IP internos, ao tentarem acessar a internet, o roteador os converte em endereços IP externos. Endereços internos são usados exclusivamente em redes locais, e não na Internet.
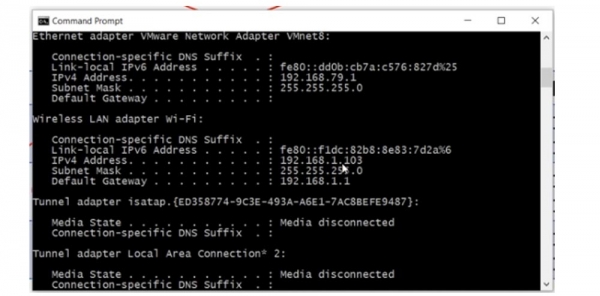
Se eu usar o prompt de comando para verificar as configurações de rede do meu computador, verei meu endereço IP LAN interno 192.168.1.103.
Para descobrir meu endereço IP público, posso usar um serviço da internet tipo "Qual é o meu IP"? Como você pode ver, o endereço externo do computador 78.100.196.163 é diferente do seu endereço interno.
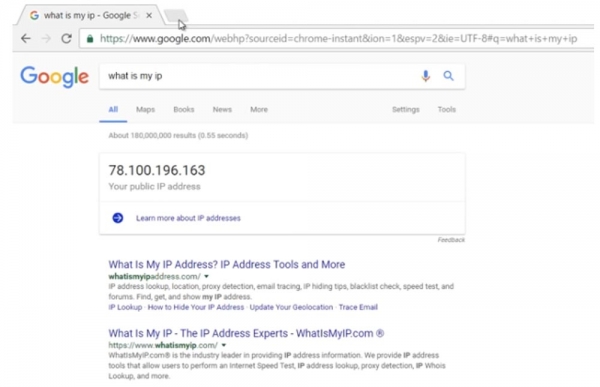
Em todos os casos, meu computador é visível na internet apenas pelo endereço IP externo. Então, o endereço interno do meu computador é 192.168.1.103, e o externo é 78.100.196.163. O endereço interno é usado apenas para comunicação local; não dá para acessar a internet com ele, para isso você precisa de um endereço IP público. Você pode relembrar o porquê da separação entre endereços privados e públicos revisando o vídeo do Dia 3.
Vamos analisar o que é NAT. Existem três tipos de NAT: estático, dinâmico e NAT "sobrecarregado", ou PAT.
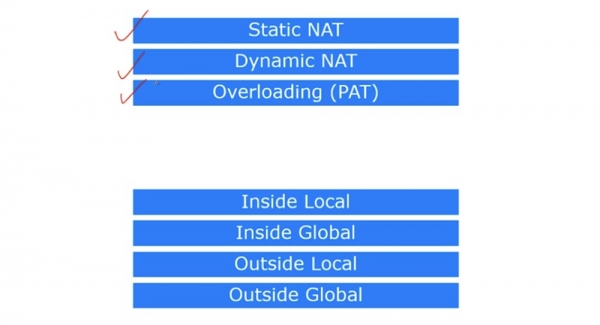
Na Cisco, existem 4 termos que descrevem o NAT. Como eu disse, NAT é um mecanismo que converte endereços internos em endereços externos. Se um dispositivo conectado à internet receber um pacote de outro dispositivo da rede local, ele simplesmente descartará esse pacote, pois o formato do endereço interno não corresponde ao formato dos endereços utilizados na rede global da internet. Portanto, o dispositivo deve obter um endereço IP público para acessar a internet.
Assim, o primeiro termo é Inside Local, que significa o endereço IP do host na rede interna. Em outras palavras, é o endereço de origem primário, como 192.168.1.10. O segundo termo, Inside Global, é o endereço IP do host local, sob o qual ele é visto na rede externa. No nosso caso, é o endereço IP da porta externa do roteador, 200.124.22.10.
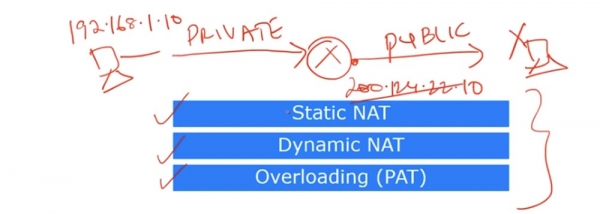
Pode-se dizer que Inside Local é um endereço IP privado, enquanto Inside Global é um endereço IP público. Lembre-se de que o termo Inside é usado em relação à fonte do tráfego, enquanto Outside se refere ao destino do tráfego. Outside Local é o endereço IP do host na rede externa, sob o qual ele é visível para a rede interna. Em termos simples, é o endereço do destinatário, visível da rede interna. Um exemplo desse endereço é o IP 200.124.22.100 de um dispositivo localizado na internet.
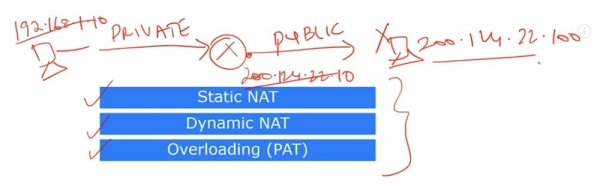
Outside Global é o endereço IP do host visível na rede externa. Na maioria dos casos, os endereços Outside Local e Outside Global parecem iguais, pois mesmo após a conversão, o endereço IP de destino permanece visível para a fonte da mesma forma que antes da conversão.
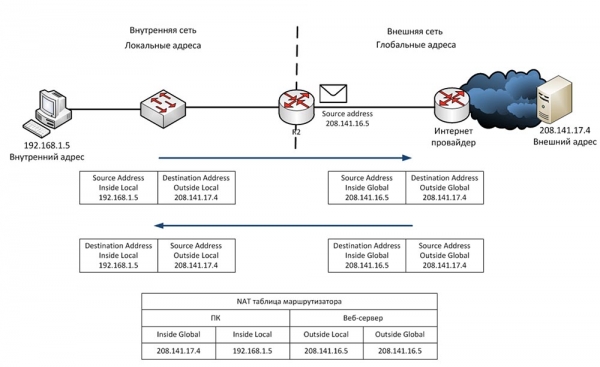
Vamos considerar o que é o NAT estático. O NAT estático significa uma conversão um-para-um de endereços IP internos para externos, ou seja, uma conversão "um para um". Quando os dispositivos enviam tráfego para a internet, seus endereços internos Inside Local são convertidos em endereços internos Inside Global.
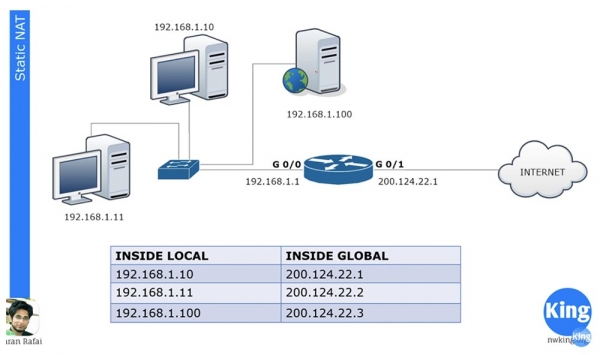
Em nossa rede local, temos 3 dispositivos e, quando eles tentam acessar a internet, cada um recebe seu próprio endereço Inside Global. Esses endereços são atribuídos estaticamente às fontes de tráfego. O princípio "um para um" significa que, se houver 100 dispositivos na rede local, eles receberão 100 endereços externos.
O NAT surgiu para salvar a Internet, onde os endereços IP públicos estavam se esgotando. Graças ao NAT, muitas empresas e redes podem ter um único endereço IP externo compartilhado, para o qual os endereços locais dos dispositivos são convertidos quando conectados à Internet. Você pode afirmar que, neste caso, não há economia no número de endereços com o NAT estático, pois cem computadores locais recebem cem endereços externos, e você estará absolutamente certo. No entanto, o NAT estático ainda possui uma série de vantagens.
Por exemplo, temos um servidor com um endereço IP interno de 192.168.1.100. Se algum dispositivo da Internet quiser se conectar a ele, não conseguirá fazer isso usando o endereço interno de destino; para isso, ele precisará usar o endereço externo do servidor 200.124.22.3. Se o roteador estiver configurado com NAT estático, todo o tráfego destinado a 200.124.22.3 é automaticamente redirecionado para 192.168.1.100. Dessa forma, o acesso externo aos dispositivos da rede local é garantido, neste caso, ao servidor web da empresa, o que pode ser necessário em determinadas situações.
Vamos considerar o NAT dinâmico. Ele é muito semelhante ao estático, mas não atribui endereços externos permanentes a cada dispositivo local. Por exemplo, temos 3 dispositivos locais e apenas 2 endereços externos. Se o segundo dispositivo quiser acessar a Internet, será atribuído o primeiro endereço IP livre. Se, em seguida, um servidor web quiser acessar a Internet, o roteador atribuirá a ele o segundo endereço externo disponível. Se depois disso, o primeiro dispositivo quiser acessar a rede externa, não haverá endereços IP disponíveis, e o roteador descartará seu pacote.
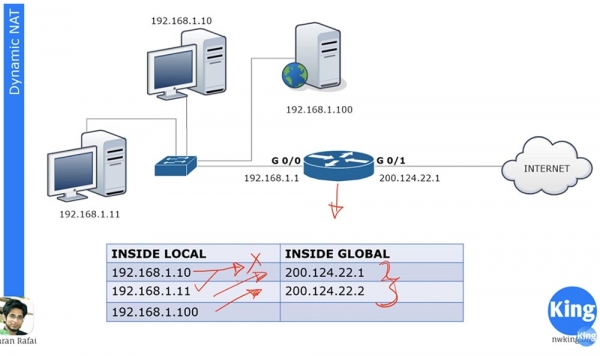
Podemos ter centenas de dispositivos com endereços IP internos, e cada um desses dispositivos pode acessar a Internet. Mas como não temos atribuições estáticas de endereços externos, no máximo 2 dispositivos dos cem poderão acessar a Internet ao mesmo tempo, porque temos apenas dois endereços externos disponíveis que são atribuídos dinamicamente.
Nos dispositivos Cisco, há um tempo fixo de mapeamento de endereços, que por padrão é de 24 horas. Esse tempo pode ser alterado para 1, 2, 3 ou 10 minutos, ou qualquer outro tempo desejado. Após esse período, os endereços externos são liberados e retornam automaticamente para o pool de endereços. Se nesse momento o primeiro dispositivo desejar acessar a internet e algum endereço externo estiver disponível, ele o receberá. O roteador contém uma tabela NAT, que é atualizada dinamicamente, e enquanto o tempo de mapeamento não expirar, o endereço atribuído é mantido para o dispositivo. Em outras palavras, o NAT dinâmico funciona com o princípio: "quem chegou primeiro, é atendido".
Vamos examinar o que é o NAT sobrecarregado, ou PAT. Esse é o tipo mais comum de NAT. Em sua rede doméstica, pode haver vários dispositivos – PC, smartphone, laptop, tablet – todos conectados a um roteador que possui um único endereço IP externo. O PAT permite que vários dispositivos com endereços IP internos acessem a internet simultaneamente através de um único endereço IP externo. Isso é possível porque cada endereço IP privado interno usa um número de porta específico durante a sessão de comunicação.
Suponha que temos um endereço público 200.124.22.1 e vários dispositivos locais. Ao acessar a internet, todos esses hosts receberão o mesmo endereço 200.124.22.1. A única coisa que os diferenciará será o número da porta.
Se você se lembra da discussão sobre a camada de transporte, sabe que essa camada contém números de porta, sendo que o número da porta de origem é um número aleatório.
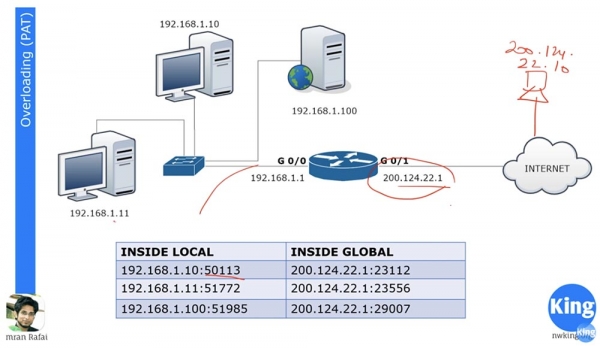
Suponha que na rede externa exista um host com o endereço IP 200.124.22.10, que está conectado à internet. Se o computador 192.168.1.11 desejar se conectar ao computador 200.124.22.10, ele criará uma porta de origem aleatória 51772. Nesse caso, a porta de destino do computador da rede externa será 80.
Quando o roteador receber o pacote do computador local, direcionado à rede externa, ele traduzirá seu endereço local Inside Local para o endereço Inside Global 200.124.22.1 e atribuirá o número da porta 23556. O pacote alcançará o computador 200.124.22.10, que deverá enviar uma resposta de acordo com o procedimento de handshaking, tendo como destino o endereço 200.124.22.1 e a porta 23556.
O roteador possui uma tabela de tradução NAT, então, ao receber um pacote de um computador externo, ele determinará o endereço Inside Local correspondente ao endereço Inside Global como 192.168.1.11: 51772 e encaminhará o pacote. Após isso, a conexão entre os dois computadores pode ser considerada estabelecida.
Ao mesmo tempo, você pode ter uma centena de dispositivos usando o mesmo endereço 200.124.22.1 para se comunicar, mas com diferentes números de porta, permitindo que todos acessem a Internet simultaneamente. É por isso que o PAT é uma forma tão popular de tradução.
Vamos considerar a configuração do NAT estático. Para qualquer rede, é necessário primeiro determinar as interfaces de entrada e saída. No diagrama, o roteador que transmite o tráfego da porta G0/0 para a porta G0/1, ou seja, da rede interna para a rede externa. Assim, temos uma interface de entrada 192.168.1.1 e uma interface de saída 200.124.22.1.
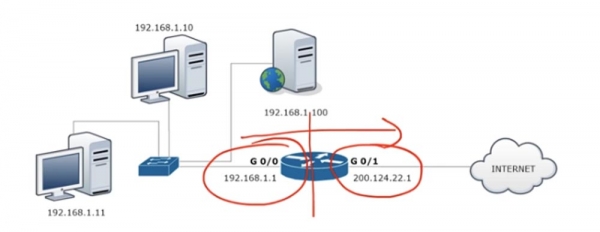
Para configurar o NAT, vamos para a interface G0/0 e definimos os parâmetros ip address 192.168.1.1 255.255.255.0 e indicamos que esta interface é de entrada, usando o comando ip nat inside.
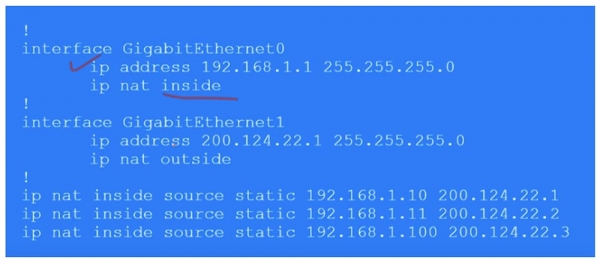
Da mesma forma, configuramos o NAT na interface de saída G0/1, especificando ip address 200.124.22.1, máscara de sub-rede 255.255.255.0 e ip nat outside. Lembre-se de que a conversão do NAT dinâmico sempre ocorre da interface de entrada para a interface de saída, do inside para o outside. Naturalmente, para o NAT dinâmico, a resposta chega à interface de entrada através da saída, mas na iniciação do tráfego, a direção é exatamente in-out. No caso do NAT estático, a iniciação do tráfego pode ocorrer em qualquer uma das direções – in-out ou out-in.
Em seguida, precisamos montar a tabela de NAT estático, onde cada endereço local corresponde a um endereço global separado. No nosso caso, temos 3 dispositivos, então a tabela consistirá em 3 registros, nos quais é indicado o IP Inside Local de origem, que é convertido no endereço Inside Global: ip nat inside static 192.168.1.10 200.124.22.1.
Assim, no NAT estático, você define manualmente a conversão para cada endereço do host local. Agora vou para o Packet Tracer e configurarei as definições acima.
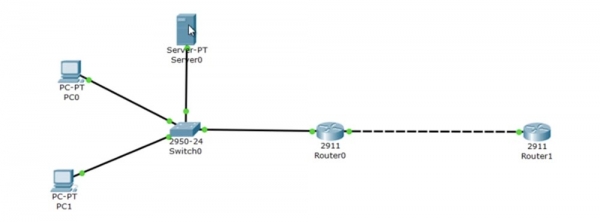
No topo, temos o servidor 192.168.1.100, abaixo está o computador 192.168.1.10 e na parte inferior, o computador 192.168.1.11. A porta G0/0 do roteador Router0 tem o endereço IP 192.168.1.1, enquanto a porta G0/1 – 200.124.22.1. No "nuvem" que representa a internet, coloquei o Router1, ao qual atribuí o endereço IP 200.124.22.10.
Acesso as configurações do Router1 e digito o comando debug ip icmp. Agora, assim que o ping atinge esse dispositivo, uma mensagem de depuração aparece na janela de configurações, mostrando que pacote é esse.
Vamos começar a configuração do roteador Router0. Eu entro no modo de configurações globais e chamo a interface G0/0. Em seguida, digito o comando ip nat inside, depois vou para a interface g0/1 e digito o comando ip nat outside. Dessa forma, atribuí as interfaces de entrada e saída do roteador. Agora, preciso configurar manualmente os endereços IP, ou seja, transferir para as configurações as linhas da tabela anteriormente apresentada:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
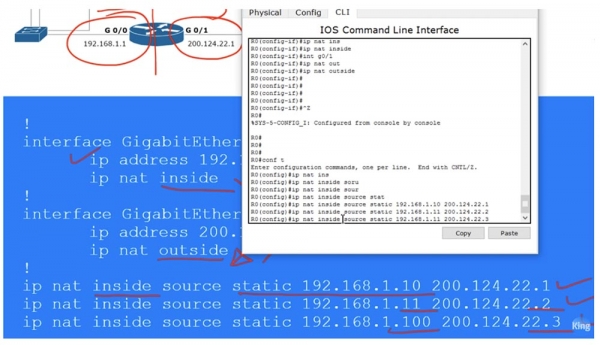
Agora, vou pingar o Router1 de cada um dos nossos dispositivos e ver quais endereços IP o ping recebido mostrará. Para isso, coloco a janela CLI do roteador R1 na parte direita da tela, para ver as mensagens de depuração. Agora, vou para o terminal de linha de comando do PC0 e pingo o endereço 200.124.22.10. Depois disso, uma mensagem aparece na janela indicando que o ping foi recebido do endereço IP 200.124.22.1. Isso significa que o endereço IP do computador local 192.168.1.10 foi convertido para o endereço global 200.124.22.1.
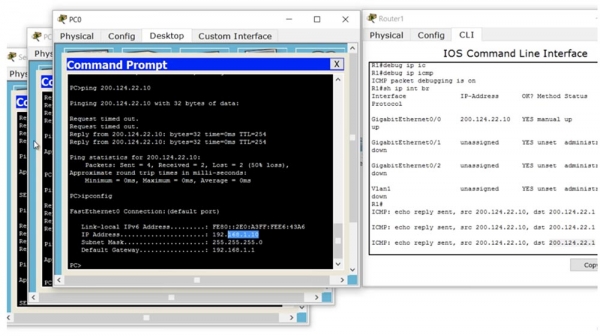
Faço o mesmo com o próximo computador local e vejo que seu endereço foi convertido para 200.124.22.2. Em seguida, enviei um ping do servidor e vejo o endereço 200.124.22.3.
Assim, quando o tráfego de um dispositivo da rede local atinge o roteador, onde o NAT está configurado, o roteador, de acordo com a tabela, converte o endereço IP local em um global e envia o tráfego para a rede externa. Para verificar a tabela NAT, digito o comando show ip nat translations.
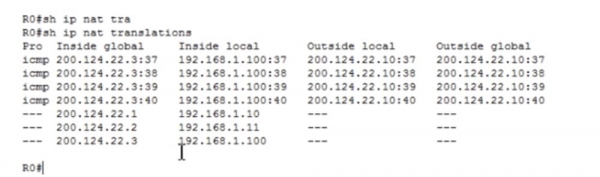
Agora podemos visualizar todas as conversões que o roteador realiza. Na primeira coluna Inside Global está o endereço do dispositivo antes da tradução, ou seja, o endereço sob o qual o dispositivo é visível a partir da rede externa. Em seguida, está o endereço Inside Local, que é o endereço do dispositivo na rede local. A terceira coluna mostra Outside Local, e a quarta mostra o endereço Outside Global, sendo que ambos esses endereços são iguais, pois não estamos convertendo o endereço IP de destino. Como você pode ver, após alguns segundos, a tabela foi limpa, pois o Packet Tracer possui um curto tempo limite para ping.
Posso fazer ping do roteador R1 para o servidor no endereço 200.124.22.3, e se voltarmos às configurações do roteador, podemos ver que a tabela foi preenchida novamente com quatro linhas de ping com o endereço de destino convertido 192.168.1.100.
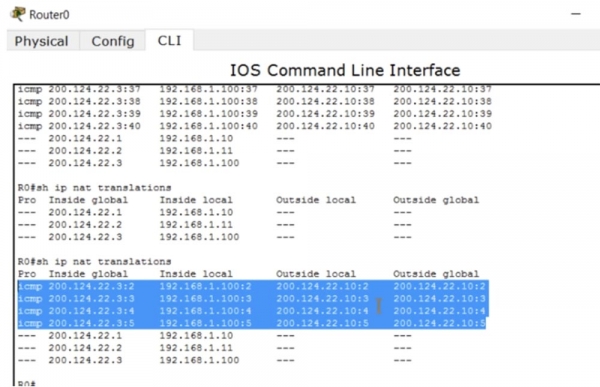
Como já mencionei, mesmo que o tempo limite da tradução tenha sido atingido, ao iniciar o tráfego de uma fonte externa, o mecanismo NAT é ativado automaticamente. Isso ocorre apenas quando se utiliza NAT estático.
Agora vamos ver como o NAT dinâmico funciona. No nosso exemplo, existem 2 endereços públicos para três dispositivos da rede local, no entanto, pode haver dezenas e centenas de tais hosts privados. Assim, apenas 2 dispositivos podem acessar a internet ao mesmo tempo. Vamos considerar, além disso, qual é a diferença entre NAT estático e dinâmico.
Assim como no caso anterior, primeiro precisamos identificar as interfaces de entrada e saída do roteador. Em seguida, criamos uma espécie de lista de acesso, mas não é o mesmo ACL que discutimos na aula anterior. Esta lista de acesso é usada para identificar o tráfego que queremos converter. Aqui surge um novo termo, 'interesting traffic', ou 'tráfego interessante'. Esse é o tráfego que lhe interessa por algum motivo, e quando esse tráfego coincide com as condições da lista de acesso, ele se torna sujeito ao NAT e é convertido. Este termo se aplica ao tráfego em muitos casos, por exemplo, no caso de VPN, o tráfego que pretende-se passar pelo túnel VPN é considerado 'interessante'.
Precisamos criar um ACL que identifique o tráfego interessante, que neste caso é o tráfego de toda a rede 192.168.1.0, acompanhada da máscara reversa 0.0.0.255.
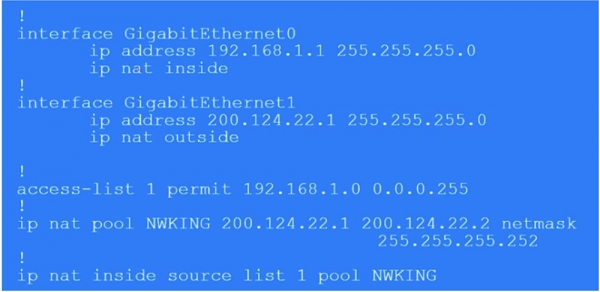
Em seguida, devemos criar um pool NAT, para o qual usamos o comando ip nat pool e especificamos o pool de endereços IP 200.124.22.1 200.124.22.2. Isso significa que estamos fornecendo apenas dois endereços IP externos. Depois, o comando usa a palavra-chave netmask e introduz a máscara de sub-rede 255.255.255.252. O último octeto da máscara é igual a (255 - número de endereços do pool - 1), então se você tiver 254 endereços no pool, a máscara de sub-rede será 255.255.255.0. Este é um parâmetro muito importante, portanto, ao configurar o NAT dinâmico, certifique-se de inserir o valor de netmask correto.
Em seguida, usamos o comando que ativa o mecanismo NAT: ip nat inside source list 1 pool NWKING, onde NWKING é o nome do pool, e list 1 significa lista de controle de acesso (ACL) número 1. Lembre-se — para que esse comando funcione, primeiro é necessário criar o pool de endereços dinâmicos e a lista de acesso.
Então, nas nossas condições, o primeiro dispositivo que desejar sair para a internet poderá fazê-lo, o segundo dispositivo também, mas o terceiro terá que esperar até que um dos endereços do pool seja liberado. A configuração do NAT dinâmico consiste em 4 etapas: definir a interface de entrada e saída, definir o tráfego 'interessante', criar o pool NAT e, propriamente dito, a configuração.
Agora vamos para o Packet Tracer e tentar configurar o NAT dinâmico. Primeiro, devemos remover as configurações do NAT estático, para isso inserimos os seguintes comandos:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Em seguida, crio a lista de acesso List 1 para toda a rede com o comando access-list 1 permit 192.168.1.0 0.0.0.255 e formo o pool NAT com o comando ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. Neste comando, indiquei o nome do pool, os endereços que pertencem a ele e a máscara de sub-rede.
Em seguida, eu indico qual é o NAT – interno ou externo, e a fonte de onde o NAT deve extrair informações, neste caso, é a lista, usando o comando ip nat inside source list 1. Depois disso, o sistema fornecerá uma sugestão – se precisa de um pool inteiro ou de uma interface específica. Eu escolho pool porque temos mais de 1 endereço externo. Se escolher interface, precisará indicar a porta com um IP específico. A forma final do comando será: ip nat inside source list 1 pool NWKING. Atualmente, esse pool consiste em dois endereços 200.124.22.1 e 200.124.22.2, no entanto, você pode alterá-los livremente ou adicionar novos endereços que não estejam vinculados a uma interface específica.
Você deve garantir que sua tabela de roteamento esteja atualizada de modo que qualquer um desses IPs no pool deva ser direcionado para este dispositivo, caso contrário, você não receberá o tráfego de retorno. Para garantir que as configurações estão funcionando, vamos repetir o procedimento de ping no roteador em nuvem, que realizamos para o NAT estático. Vou abrir a janela do roteador Router 1 para ver as mensagens do modo de depuração e pingá-lo de cada um dos 3 dispositivos.
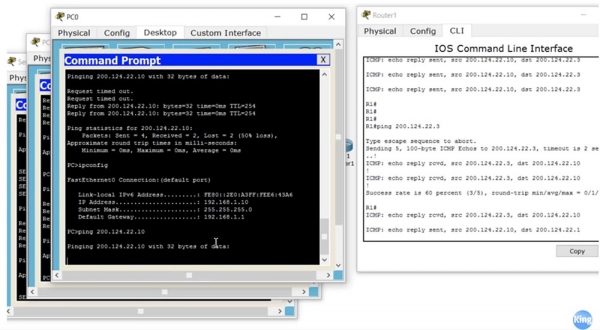
Vemos que todos os endereços de origem de onde os pacotes de ping estão chegando correspondem às configurações. O ping do computador PC0 não passa, pois ele não conseguiu um endereço externo livre. Se você acessar as configurações do Router 1, verá que no momento os endereços do pool 200.124.22.1 e 200.124.22.2 estão sendo usados. Agora, desabilitarei a tradução, e vocês verão como as linhas desaparecem uma a uma. Vou reiniciar o ping do computador PC0 e, como podem ver, agora tudo funciona, porque ele conseguiu obter o endereço externo liberado 200.124.22.1.
Como podemos limpar a tabela NAT e cancelar a transformação de endereços definida? Acesse as configurações do roteador Router0 e digite o comando clear ip nat translation * com um "asterisco" no final da linha. Se agora olharmos o estado da tradução com o comando show ip nat translation, o sistema nos mostrará uma linha vazia.
Para visualizar as estatísticas do NAT, utiliza-se o comando show ip nat statistics.
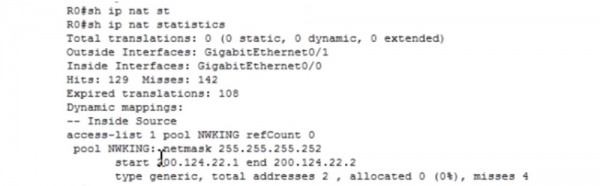
Este é um comando muito útil que permite descobrir o número total de conversões NAT/PAT dinâmicas, estáticas e estendidas. Você verá que ele é igual a 0, pois limpamos os dados da tradução com o comando anterior. Aqui são exibidas as interfaces de entrada e saída, o número de conversões bem-sucedidas e malsucedidas (o número de falhas está relacionado à falta de um endereço externo disponível para o host interno), o nome da lista de acessos e do pool.
Agora vamos passar para o tipo mais popular de conversão de endereços IP – NAT estendido ou PAT. Para configurar o PAT, são necessários os mesmos passos que para a configuração do NAT dinâmico: definir as interfaces de entrada e saída do roteador, identificar o tráfego 'interessante', criar um pool NAT e configurar o PAT. Podemos criar o mesmo pool com vários endereços, como no caso anterior, mas não há necessidade, pois no PAT é sempre usado o mesmo endereço externo. A diferença entre a configuração do NAT dinâmico e do PAT é apenas a palavra-chave overload, que finaliza o último comando de configuração. Após digitar essa palavra, o NAT dinâmico é automaticamente convertido em PAT.
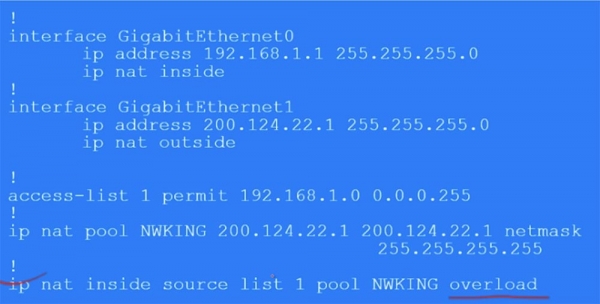
Além disso, você utiliza apenas um endereço no pool NWKING, por exemplo, 200.124.22.1, mas o indica duas vezes como endereço externo inicial e final com uma máscara de rede 255.255.255.0. Pode simplificar isso, usando o parâmetro source interface e o endereço fixo 200.124.22.1 da interface G0/1 em vez da linha ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0. Nesse caso, todos os endereços locais ao saírem para a internet serão convertidos para esse IP.
No pool, também é possível usar qualquer outro endereço IP, não necessariamente correspondente a uma interface física específica. No entanto, neste caso, você deve garantir que todos os roteadores na rede consigam direcionar o tráfego de resposta para o dispositivo que você escolheu. A desvantagem do NAT é que ele não pode ser usado para endereçamento completo, pois, enquanto o pacote de retorno chega ao dispositivo local, seu IP dinâmico NAT pode mudar. Ou seja, você deve ter certeza de que o IP escolhido permanecerá acessível durante toda a sessão de comunicação.
Vamos a examinar isso através do Packet Tracer. Primeiro, eu preciso remover o NAT dinâmico usando o comando no Ip nat inside source list 1 NWKING e retirar o pool NAT com o comando no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252.
Em seguida, eu preciso criar um pool PAT com o comando Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 255.255.255.255. Desta vez, estou usando um endereço IP que não pertence ao dispositivo físico, pois o dispositivo físico tem o endereço 200.124.22.1 e eu quero usar 200.124.22.2. No nosso caso, isso funciona, pois temos uma rede local.
Depois, eu configuro o PAT com o comando Ip nat inside source list 1 pool NWKING overload. Após inserir esse comando, nós ativamos a tradução de endereços PAT. Para verificar a configuração, eu vou até nossos dispositivos, o servidor e dois computadores, e faço um ping do computador PC0 para o Router1 no endereço 200.124.22.10. Na janela de configurações do roteador, eu vejo as linhas de depuração que mostram que a origem do ping, como esperávamos, é o endereço IP 200.124.22.2. Da mesma forma, o ping enviado pelo computador PC1 e pelo servidor Server0 vem desse endereço.
Vamos observar o que está acontecendo na tabela de traduções do roteador Router0. Você pode ver que todas as traduções foram bem-sucedidas, cada dispositivo recebe sua própria porta, e todos os endereços locais estão vinculados ao Router1 através do endereço IP do pool 200.124.22.2.
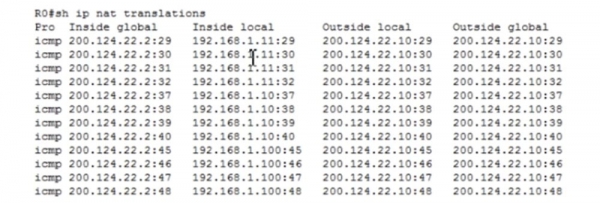
Eu uso o comando show ip nat statistics para visualizar as estatísticas do PAT.
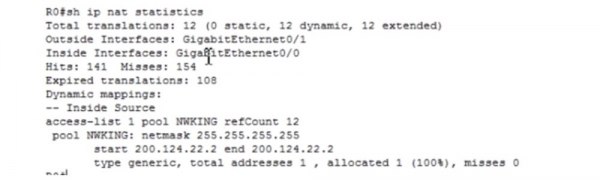
Podemos ver que o número total de traduções ou conversões de endereços é 12, além das características do pool e outras informações.
Agora eu farei mais uma coisa — vou inserir o comando Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload. Se depois disso eu fizer um ping no roteador a partir do computador PC0, será possível ver que o pacote veio do endereço 200.124.22.1, ou seja, do interface físico! Este é um caminho mais simples: se você não quiser criar um pool, o que frequentemente ocorre ao usar roteadores domésticos, você pode usar o endereço IP do interface físico do roteador como endereço NAT externo. É assim que a tradução do endereço do seu host privado para a rede pública geralmente acontece.
Hoje nós estudamos um tema muito importante, portanto, é necessário que você pratique. Use o Packet Tracer para verificar seus conhecimentos teóricos na resolução de problemas práticos relacionados à configuração de NAT e PAT. Chegamos ao final do estudo do ICND1 — o primeiro exame do curso CCNA, por isso, a próxima vídeo aula eu provavelmente dedicarei a um resumo.
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
