

Hoje vamos discutir o protocolo de trunking dinâmico DTP e VTP – o protocolo de trunking VLAN. Como mencionei na última aula, seguiremos os tópicos do exame ICND2 na ordem em que aparecem no site da Cisco.
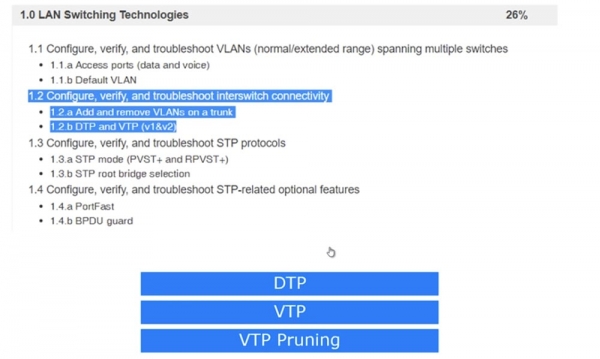
Na última vez, abordamos o item 1.1, e hoje veremos o 1.2 – configuração, verificação e solução de problemas de conexões de switches de rede: adição e remoção de VLANs do trunk e os protocolos DTP e VTP versões 1 e 2.
Todas as portas do switch, 'de fábrica', estão configuradas por padrão para usar o modo Dynamic Auto do protocolo DTP. Isso significa que, ao conectar duas portas de switches diferentes, um trunk é automaticamente ativado se uma das portas estiver no modo trunk ou desirable. Se as portas de ambos os switches estiverem em modo Dynamic Auto, um trunk não será formado.
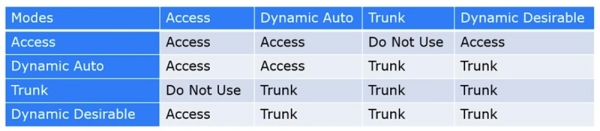
Portanto, tudo depende da configuração dos modos de operação de cada um dos 2 switches. Para facilitar a compreensão, fiz uma tabela com as possíveis combinações de modos DTP de dois switches. Você vê que se ambos os switches usarem Dynamic Auto, eles não formarão um trunk, mas permanecerão no modo Access. Assim, se você quiser que um trunk seja criado entre dois switches, é necessário programar pelo menos um dos switches para o modo Trunk, ou programar a porta trunk para usar o modo Dynamic Desirable. Como pode ser visto na tabela, cada uma das portas do switch pode estar em um dos 4 modos: Access, Dynamic Auto, Dynamic Desirable ou Trunk.
Se ambas as portas estiverem configuradas para Access, os switches conectados usarão o modo Access. Se uma porta estiver configurada como Dynamic Auto e a outra como Access, ambas funcionarão no modo Access. Se uma porta funcionar no modo Access e a outra no modo Trunk, os switches não poderão ser conectados, portanto essa combinação de modos não pode ser utilizada.
Portanto, para o trunking funcionar, é necessário que uma das portas dos switches esteja programada como Trunk, e a outra como Trunk, Dynamic Auto ou Dynamic Desirable. Um trunk também é formado se ambas as portas estiverem configuradas como Dynamic Desirable.
A diferença entre Dynamic Desirable e Dynamic Auto é que, no primeiro modo, a porta inicia o trunk, enviando quadros DTP para a porta do segundo switch. No segundo modo, a porta do switch aguarda que alguém comece a se comunicar com ela, e se ambas as portas dos switches estiverem configuradas como Dynamic Auto, nunca haverá um trunk entre elas. No caso do Dynamic Desirable, a situação é inversa – se ambos os ports estiverem configurados nesse modo, um trunk será sempre estabelecido entre eles.
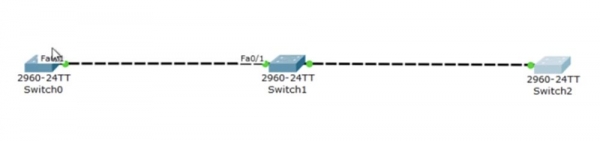
Recomendo que você memorize esta tabela, pois ela o ajudará a configurar corretamente os switches conectados entre si. Vamos examinar esse aspecto no Packet Tracer. Conectei sequencialmente 3 switches e agora exibirei as janelas do console CLI para cada um desses dispositivos.
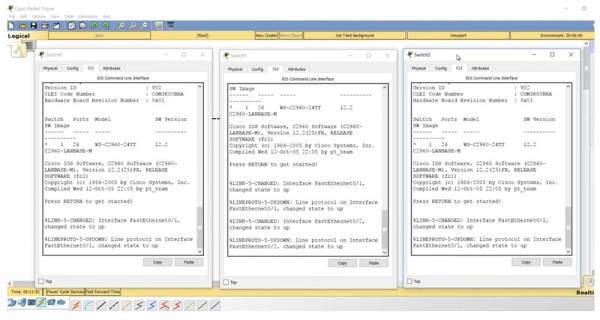
Se eu digitar o comando show int trunk, não veremos nenhum trunk, o que é completamente natural na ausência das configurações necessárias, já que todos os switches estão configurados para o modo Dynamic Auto. Se eu pedir para mostrar as configurações da interface f0/1 do switch intermediário, você verá que no modo de configurações administrativas está o parâmetro dynamic auto.
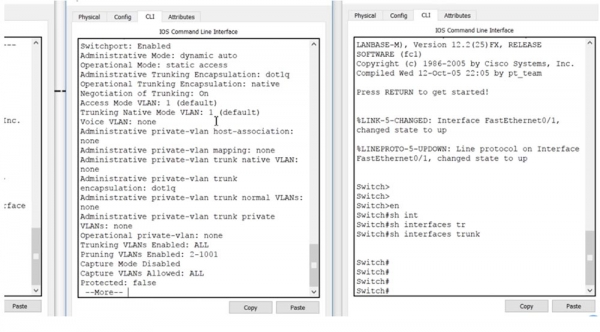
Configurações semelhantes estão presentes nos switches terceiro e primeiro – eles também possuem a porta f0/1 configurada no modo dynamic auto. Se você se lembra da tabela, para que ocorra o trunking, todas as portas devem estar no modo trunk ou uma das portas deve estar no modo Dynamic Desirable.
Vamos acessar as configurações do primeiro switch SW0 e configurar a porta f0/1. Após digitar o comando switchport mode, o sistema fornecerá sugestões de parâmetros possíveis de modo: access, dynamic ou trunk. Usarei o comando switchport mode dynamic desirable, e você poderá notar como a porta trunk f0/1 do segundo switch, após a execução desse comando, primeiro entrou no estado down, e depois, após receber o quadro DTP do primeiro switch, entrou no estado up.
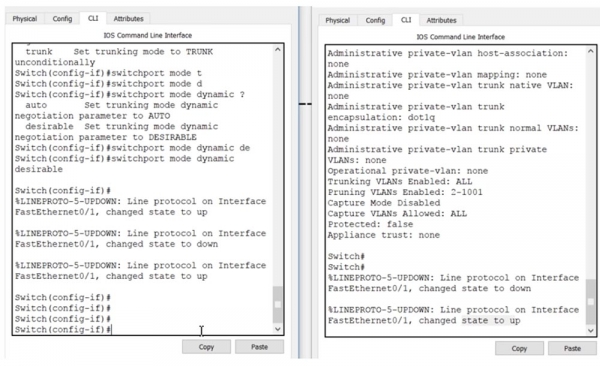
Se agora, no console CLI do switch SW1, eu digitar o comando show int trunk, veremos que a porta f0/1 está no estado de trunking. Digitei o mesmo comando no console do switch SW1 e vejo a mesma informação, ou seja, agora entre os switches SW0 e SW1 existe um trunk. Nesse caso, a porta do primeiro switch está no modo desirable, enquanto a porta do segundo está no modo auto.
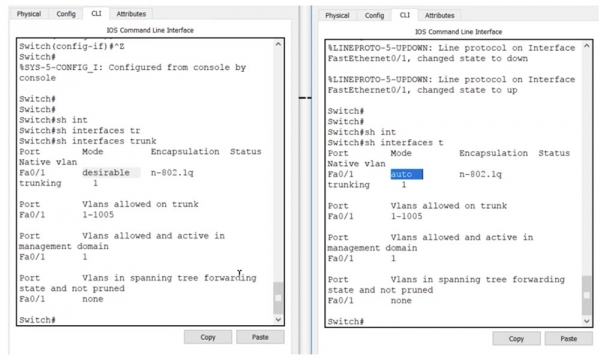
Entre o segundo e o terceiro switch não há conexão, portanto eu vou nas configurações do terceiro switch e digito o comando switchport mode dynamic desirable. Você pode ver que no segundo switch ocorreram as mesmas mudanças de estado de down para up, só que agora dizem respeito à porta f0/2, à qual o terceiro switch está conectado. Agora o segundo switch possui duas trunks: uma na interface f0/1 e a outra na f0/2. Isso pode ser observado se você usar o comando show int trunk.
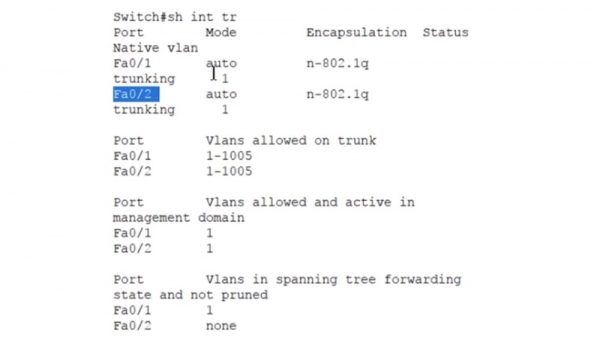
Ambas as portas do segundo switch estão em estado auto, ou seja, para a utilização de trunking com os switches vizinhos, é necessário que suas portas estejam no modo trunk ou desirable, pois existem apenas 2 modos para estabelecer um trunk. Com a tabela, você sempre pode configurar as portas dos switches de forma a organizar trunking entre eles. Essa é a essência do uso do protocolo de trunking dinâmico DTP.
Vamos começar a explorar o protocolo de trunking VLAN, ou VTP. Este protocolo garante a sincronização dos bancos de dados VLAN de diferentes dispositivos de rede, transmitindo o banco de dados VLAN atualizado de um dispositivo para outro. Retornando ao nosso diagrama com 3 switches. O VTP pode operar em 3 modos: server, client e transparent. O VTP v3 possui um modo adicional chamado Off, no entanto, no exame da Cisco, apenas as versões um e dois do VTP são abordadas.
O modo Server é utilizado para criar novas VLANs, remover ou modificar redes através da linha de comando do switch. No modo client, nenhuma operação sobre VLAN pode ser realizada; neste modo, apenas ocorre a atualização do banco de dados VLAN a partir do servidor. O modo transparent age como se o protocolo VTP estivesse desligado, ou seja, o switch não emite suas próprias mensagens VTP, mas transmite atualizações de outros switches – se uma atualização chega a uma das portas do switch, ele a passa adiante pela rede através de outra porta. No modo transparent, o switch apenas atua como um transmissor de mensagens externas, sem atualizar seu próprio banco de dados VLAN.
Neste slide, você vê os comandos de configuração do protocolo VTP, inseridos no modo de configuração global. O primeiro comando permite alterar a versão do protocolo em uso. O segundo comando seleciona o modo de operação do VTP.
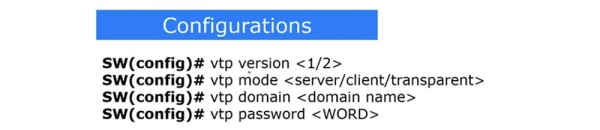
Se você quiser criar um domínio VTP, use o comando vtp domain , e para definir a senha VTP, digite o comando vtp password . Vamos para o console CLI do primeiro switch e verificar o status do VTP com o comando show vtp status.
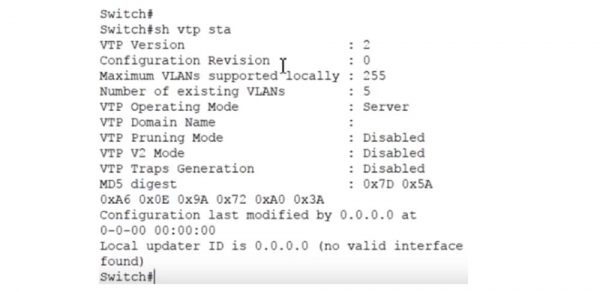
Você verá a versão do protocolo VTP – a segunda, o número máximo de VLANs suportadas – 255, o número de VLANs existentes – 5 e o modo de operação da VLAN – servidor. Todos esses são parâmetros padrão. Já discutimos o VTP na aula 'Dia 30', então se você esqueceu algo, pode voltar e assistir a esse vídeo novamente.
Para ver o banco de dados VLAN, digito o comando show vlan brief. Aqui estão mostradas VLAN1 e VLAN1002-1005. A primeira rede, por padrão, conecta todas as interfaces livres do switch – 23 portas Fast Ethernet e 2 portas Gigabit Ethernet, as outras 4 VLANs não são suportadas. Os bancos de dados VLAN dos outros dois switches são exatamente iguais, exceto que no SW1, as portas livres para VLAN não são 23, mas 22, já que f0/1 e f0/2 estão ocupadas com trunks. Reforçando o que foi discutido na aula 'Dia 30' – o protocolo VTP só suporta a atualização dos bancos de dados VLAN.
Se eu configurar várias portas para trabalhar com as redes VLAN com os comandos switchport access e switchport mode access VLAN10, VLAN20 ou VLAN30, a configuração dessas portas não será replicada com o VTP, pois o VTP apenas atualiza o banco de dados VLAN.
Portanto, se uma das portas do SW1 for configurada para trabalhar com VLAN20, mas essa rede não estiver no banco de dados VLAN, a porta será desativada. Por sua vez, a atualização dos bancos de dados só ocorre ao usar o protocolo VTP.
Com o comando show vtp status, vejo que todos os 3 switches estão atualmente no modo servidor. Vou mudar o switch médio SW1 para modo transparente com o comando vtp mode transparent, e o terceiro switch SW2 – para modo cliente com o comando vtp mode client.
Agora, vamos voltar ao primeiro switch SW0 e criar o domínio nwking.org com o comando vtp domain . Se agora olharmos para o estado VTP do segundo switch, que está no modo transparente, verá que ele não respondeu à criação do domínio – o campo VTP Domain Name permaneceu vazio. No entanto, o terceiro switch, que está no modo cliente, atualizou seu banco de dados e recebeu o nome de domínio VTP - nwking.org. Assim, a atualização do banco de dados do switch SW0 passou pelo SW1 e refletiu no SW2.
Agora vou tentar mudar o nome do domínio especificado. Para isso, vou acessar as configurações do SW0 e digitar o comando vtp domain NetworKing. Como podemos ver, desta vez não houve atualização — o nome do domínio VTP no terceiro switch permaneceu o mesmo. A questão é que essa atualização do nome do domínio ocorre apenas uma vez, quando o domínio padrão é alterado. Se, após isso, o nome do domínio VTP for alterado novamente, será necessário mudá-lo manualmente nos outros switches.
Agora vou criar na console CLI do primeiro switch uma nova rede VLAN100 e chamá-la de IMRAN. Ela apareceu na base de dados VLAN do primeiro switch, mas não apareceu na base de dados do terceiro switch, porque são domínios diferentes. Lembre-se de que a atualização da base de dados VLAN ocorre apenas se ambos os switches tiverem o mesmo domínio ou, como mostrei anteriormente, se um novo nome de domínio for definido como o padrão.
Acesse as configurações do terceiro switch e digite, na sequência, os comandos vtp mode e vtp domain NetworKing. Note que a entrada do nome é sensível a maiúsculas e minúsculas, portanto, a escrita do nome do domínio deve coincidir exatamente entre os dois switches. Agora, vou novamente colocar o SW2 no modo cliente usando o comando vtp mode client. Vamos ver o que acontece. Como você pode ver, agora, com o nome do domínio coincidente, a base de dados do SW2 foi atualizada e uma nova rede VLAN100 IMRAN foi adicionada, e essas mudanças de forma alguma afetaram o switch intermediário, pois ele está no modo transparente.
Se você quiser se proteger contra acessos não autorizados, pode configurar uma senha VTP. Nesse caso, você deve ter certeza de que o dispositivo do outro lado terá exatamente a mesma senha, pois somente assim ele poderá aceitar as atualizações VTP.
A próxima coisa que vamos discutir é o VTP pruning, ou "corte" de VLANs não utilizadas. Se você tem 100 dispositivos na sua rede usando o protocolo VTP, a atualização da base de dados VLAN de um dispositivo será automaticamente replicada nos outros 99 dispositivos. No entanto, nem todos esses dispositivos possuem as VLANs mencionadas na atualização, portanto, as informações sobre elas podem não ser necessárias.
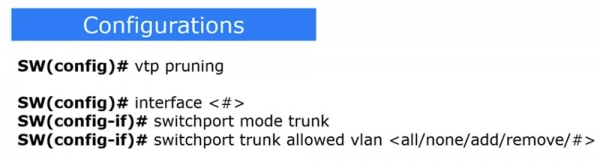
O encaminhamento de atualizações da base de dados VLAN para dispositivos que utilizam VTP significa que todas as portas de todos os dispositivos receberão informações sobre VLANs adicionadas, removidas e alteradas, às quais podem não ter nenhuma relação. Isso acaba sobrecarregando a rede com tráfego desnecessário. Para evitar isso, utiliza-se o conceito de "corte" VTP. Para ativar no switch o modo de "corte" de VLANs não relevantes, utiliza-se o comando vtp pruning. Após isso, os switches comunicam-se automaticamente sobre quais VLANs estão realmente utilizando, avisando assim os vizinhos para não enviarem atualizações de redes que não estão conectadas a eles.
Por exemplo, se o SW2 não tem nenhuma porta VLAN10, então ele não precisa que o SW1 envie tráfego para essa rede. Ao mesmo tempo, o switch SW1 precisa do tráfego VLAN10, pois uma de suas portas está conectada a essa rede, mas não precisa enviar esse tráfego para o switch SW2.
Portanto, se o SW2 usa o modo vtp pruning, ele informa ao SW1: "por favor, não me envie tráfego para VLAN10, pois essa rede não está conectada a mim e nenhuma das minhas portas está configurada para trabalhar com essa rede". Isso é o que proporciona o uso do comando vtp pruning.
Há outra forma de filtrar o tráfego para uma interface específica. Ela permite configurar a porta para um trunk com uma rede VLAN específica. A desvantagem desse método é a necessidade de configuração manual de cada porta de trunk, especificando quais VLANs são permitidas e quais são bloqueadas. Para isso, utiliza-se uma sequência de 3 comandos. O primeiro indica a interface a que essas restrições se aplicam, o segundo transforma essa interface em uma porta trunk, e o terceiro — switchport trunk allowed vlan — mostra qual VLAN é permitida nessa porta: todas, nenhuma, VLAN a ser adicionada ou VLAN a ser removida.
Dependendo da situação específica, você escolhe o que utilizar: VTP pruning ou Trunk allowed. Algumas organizações preferem não usar VTP por motivos de segurança, optando pela configuração manual do trunking. Como o comando vtp pruning não funciona no Packet Tracer, mostrei-o no emulador GNS3.
Se você acessar as configurações do SW2 e digitar o comando vtp pruning, o sistema informará imediatamente que este modo está ativado: Pruning switched on, ou seja, a "redução" de VLAN é ativada com um único comando.
Se digitarmos o comando show vtp status, veremos que o modo vtp pruning está permitido.
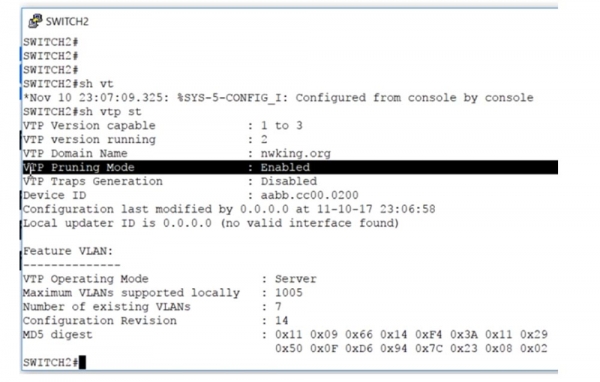
Se você está configurando este modo em um switch servidor, você deve acessar suas configurações e digitar o comando vtp pruning. Isso significa que os dispositivos conectados ao servidor começarão a usar automaticamente vtp pruning para minimizar o tráfego de trunking para VLANs não relevantes.
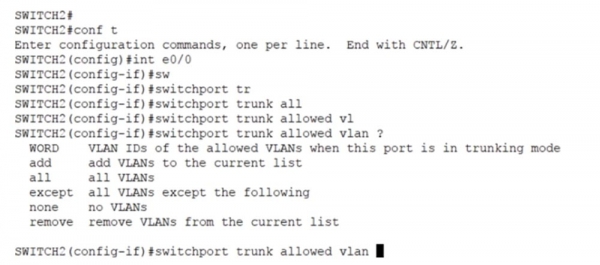
Se você não deseja usar este modo, deve entrar em uma interface específica, por exemplo, e0/0, e então digitar o comando switchport trunk allowed vlan. O sistema fornecerá sugestões de possíveis parâmetros deste comando:
— WORD — número da VLAN que será permitida nesta interface em modo trunk;
— add — VLAN que precisa ser adicionada à lista de banco de dados VLAN;
— all — permitir todas as VLANs;
— except — permitir todas as VLANs, exceto as especificadas;
— none – proibir todas as VLANs;
— remove – remover VLAN da lista de banco de dados VLAN.
Por exemplo, se temos o trunk permitido para VLAN10 e queremos permiti-lo para a rede VLAN20, devemos digitar o comando switchport trunk allowed vlan add 20.
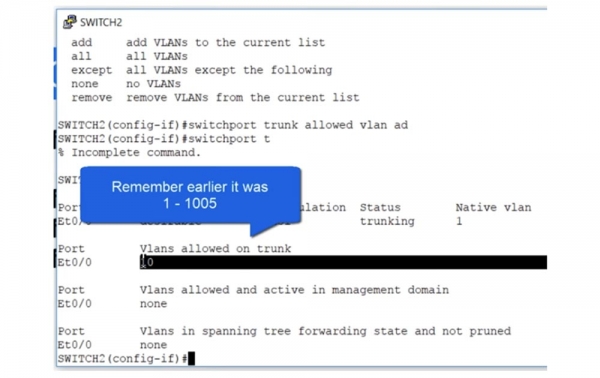
Quero mostrar mais uma coisa, então usarei o comando show interface trunk. Observe que, por padrão, todas as VLANs de 1 a 1005 estavam permitidas para o trunk, e agora VLAN10 também foi adicionada a elas.
Se eu usar o comando switchport trunk allowed vlan add 20 e novamente solicitar o status do trunking, veremos que agora duas redes estão permitidas para o trunk – VLAN10 e VLAN20.
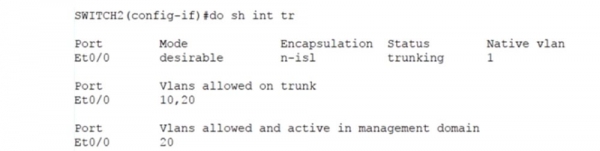
Com isso, nenhum outro tráfego, exceto aquele destinado às redes especificadas, poderá passar por este trunk. Ao permitir o tráfego apenas para VLAN 10 e VLAN 20, proibimos o tráfego para todas as outras VLANs. Assim é como podemos configurar manualmente os parâmetros de trunking para uma VLAN específica em uma interface específica do switch.
Observe que até o final do dia 17 de novembro de 2017, temos um desconto de 90% no preço para download do trabalho laboratorial sobre este tópico em nosso site.
Agradeço pela atenção e até o próximo vídeo-aula!
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
