

Hoje começaremos o estudo do protocolo EIGRP, que, juntamente com o estudo do OSPF, é um dos temas mais importantes do curso CCNA.
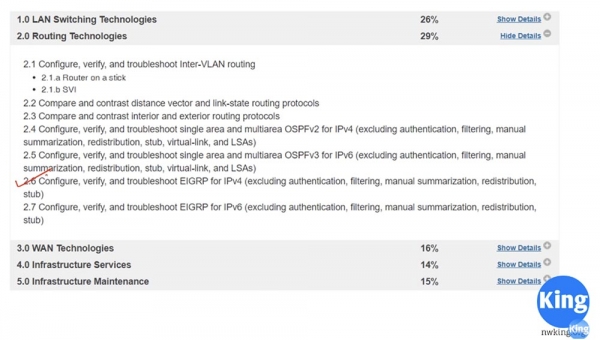
Mais tarde, voltaremos à seção 2.5, mas agora, imediatamente após a seção 2.4, vamos passar para a seção 2.6 "Configuração, verificação e solução de problemas do EIGRP sobre o protocolo IPv4 (exceto autenticação, filtragem, resumificação manual, redistribuição e configuração stub)."
Hoje teremos uma aula introdutória, na qual falarei sobre o conceito do protocolo de roteamento interno aprimorado EIGRP, e nas duas próximas aulas abordaremos a configuração e a solução de problemas deste protocolo. Mas primeiro, quero informar vocês sobre o seguinte.
Nas últimas aulas, estudamos o OSPF. Agora, quero que vocês se lembrem que, há muitos meses, quando estudamos o protocolo RIP, falamos sobre laços de roteamento e tecnologias que evitam a repetição de tráfego. Como é possível prevenir a ocorrência de laços de roteamento ao utilizar o OSPF? É possível usar métodos como "envenenamento de rotas" ou "horizonte dividido" para isso? Estas são perguntas que vocês devem responder por conta própria. Vocês podem usar outros recursos temáticos, mas encontrem respostas para essas perguntas. Quero que vocês aprendam a encontrar respostas sozinhos, trabalhando com diferentes fontes, e peço que deixem seus comentários abaixo deste vídeo para que eu possa ver quantos dos meus alunos conseguiram cumprir essa tarefa.
O que é o EIGRP? É um protocolo de roteamento híbrido que combina as funcionalidades úteis tanto de um protocolo de vetor de distância, como o RIP, quanto de um protocolo de rastreamento de estado de enlace, como o OSPF.
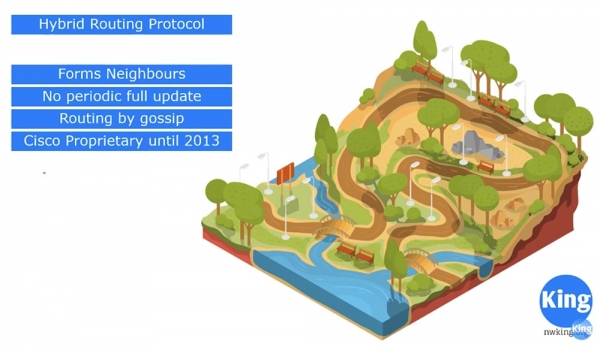
O EIGRP é um protocolo proprietário da Cisco, que foi tornado disponível ao público em 2013. Do protocolo de rastreamento de estado de enlace, ele adotou o algoritmo de estabelecimento de vizinhança, ao contrário do RIP, que não cria vizinhos. O RIP também troca tabelas de roteamento com outros participantes do protocolo, enquanto o OSPF, antes de iniciar tal troca, forma vizinhanças. O EIGRP funciona de maneira semelhante.
O protocolo RIP atualiza periodicamente a tabela de roteamento completa a cada 30 segundos e envia informações sobre todas as interfaces e todos os caminhos a todos os seus vizinhos. O EIGRP não realiza uma atualização completa periódica das informações, utilizando em vez disso o conceito de mensagens Hello, assim como o OSPF. A cada poucos segundos, ele envia um Hello para garantir que o vizinho ainda está 'vivo'.
Diferentemente do protocolo de vetor de distância, que estuda toda a topologia da rede antes de decidir sobre a formação de rotas, o EIGRP, semelhante ao RIP, cria rotas com base em 'boatos'. Quando digo 'boatos', quero dizer que quando um vizinho diz algo, o EIGRP concorda incondicionalmente. Por exemplo, se um vizinho disser que sabe como alcançar 10.1.1.2, o EIGRP acredita nele sem perguntar: 'De onde você sabe isso? Fale-me sobre a topologia inteira da rede!'.
Até 2013, se você utilizasse apenas a infraestrutura da Cisco, poderia usar o EIGRP, uma vez que esse protocolo foi criado em 1994. No entanto, muitas empresas, mesmo utilizando equipamentos Cisco, não queriam trabalhar com esse protocolo. Na minha opinião, hoje o EIGRP é o melhor protocolo de roteamento dinâmico, pois é muito mais fácil de usar, no entanto, as pessoas ainda preferem o OSPF. Acho que isso se deve ao fato de que elas não querem 'amarrar' a si mesmas aos produtos da Cisco. Mas a Cisco tornou esse protocolo de acesso público porque ele suporta equipamentos de outras marcas, como Juniper, e se você se unir a uma empresa que não usa equipamentos Cisco, não terá problemas.
Vamos fazer uma breve excursão pela história dos protocolos de rede.
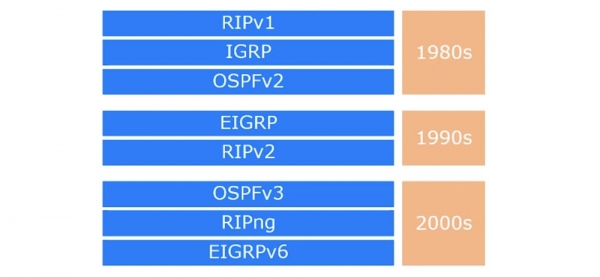
O protocolo RIPv1, lançado na década de 1980, tinha várias limitações, como o número máximo de saltos igual a 16, o que impossibilitava a roteação em redes extensas. Pouco depois, foi desenvolvido o protocolo de roteamento interno IGRP, que era muito melhor que o RIP. No entanto, era mais um protocolo de vetor de distância do que um protocolo de estado de enlace. No final dos anos 80, surgiu o padrão aberto – o protocolo de rastreamento de estado de enlace OSPFv2 para o protocolo IPv4.
No início dos anos 90, a Cisco decidiu que o protocolo IGRP precisava ser melhorado e lançou um protocolo de roteamento interno aprimorado, o EIGRP. Ele era muito mais eficiente que o OSPF, pois combinava características do RIP e do OSPF. Quando começarmos a estudá-lo, você verá que configurar o EIGRP é muito mais fácil do que o OSPF. A Cisco se esforçou para criar um protocolo que garantisse a convergência da rede de maneira extremamente rápida.
No final dos anos 90, foi lançada uma versão sem classe atualizada do protocolo RIPv2. Nos anos 2000, apareceram a terceira versão do OSPF, RIPng e EIGRPv6, que davam suporte ao protocolo IPv6. O mundo está gradualmente se aproximando de uma transição completa para o IPv6, e os desenvolvedores de protocolos de roteamento querem estar preparados para isso.
Se você se lembra, estudamos que, ao escolher a melhor rota, o RIP, como um protocolo de vetor de distância, é guiado por um único critério: o número mínimo de saltos ou a menor distância até a interface de destino. Assim, o roteador R1 escolherá a rota direta para o roteador R3, mesmo que a velocidade dessa rota seja de 64 Kbps — muito inferior à velocidade da rota R1-R2-R3, que é de 1544 Kbps. O protocolo RIP considerará a rota lenta de um salto como a mais otimizada, em vez da rota rápida de dois saltos.
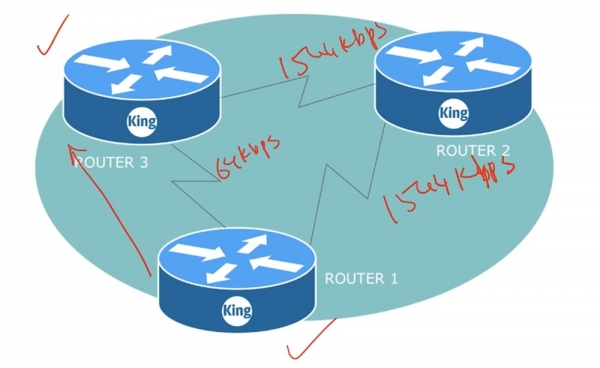
O OSPF examinará toda a topologia da rede e decidirá que a melhor forma de se conectar ao roteador R3 é através do roteador R2, pois isso é mais rápido. Como métrica, o RIP utiliza o número de saltos, enquanto a métrica do OSPF é o custo, que na maioria dos casos é proporcional à largura de banda do canal.
O EIGRP também se orienta pelo custo da rota, no entanto, sua métrica é muito mais complexa do que a do OSPF e depende de vários fatores, incluindo largura de banda (Bandwidth), atraso (Delay), confiabilidade (Reliability), carga (Loading) e o tamanho máximo do pacote (MTU). Por exemplo, se um nó estiver mais carregado que os outros, o EIGRP analisará a carga de toda a rota e escolherá outro nó com menor carga.
No curso de CCNA, consideraremos apenas fatores de formação de métrica como largura de banda (Bandwidth) e atraso (Delay); é isso que a fórmula de métrica utilizará.
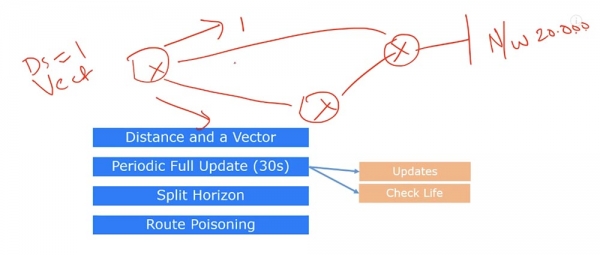
O protocolo vetorial de roteamento RIP utiliza dois conceitos: distância e direção. Se tivermos 3 roteadores, e um deles estiver conectado à rede 20.0.0.0, a seleção será feita pela distância – que são os saltos, neste caso 1 salto, e pela direção, ou seja, por qual caminho – superior ou inferior – enviar o tráfego.
Além disso, o RIP utiliza atualizações periódicas de informações, enviando uma tabela de roteamento completa por toda a rede a cada 30 segundos. Essa atualização executa 2 funções. A primeira é, de fato, a atualização da tabela de roteamento, e a segunda – a verificação da viabilidade do vizinho. Se um dispositivo não recebe uma resposta de atualização da tabela ou nova informação de rota do vizinho dentro de 30 segundos, ele entende que a rota para o vizinho não pode mais ser utilizada. O roteador envia atualizações a cada 30 segundos para verificar se o vizinho ainda está "vivo" e se a rota ainda é válida.
Como mencionei, para evitar loops de roteamento, utiliza-se a tecnologia Split Horizon. Isso significa que a atualização não é enviada de volta à interface da qual veio. A segunda tecnologia para evitar loops é o Route Poison. Se a conexão com a rede 20.0.0.0 mostrada na imagem for interrompida, o roteador ao qual ela estava conectada envia aos vizinhos uma "rota envenenada", informando que essa rede agora está disponível em 16 saltos, ou seja, praticamente inatingível. É assim que o protocolo RIP funciona.
Como funciona o EIGRP? Se você se lembra das aulas sobre OSPF, esse protocolo desempenha três funções: estabelece a vizinhança, atualiza a base LSDB de acordo com as mudanças na topologia da rede através de LSA e constrói a tabela de roteamento. O estabelecimento de vizinhança é um procedimento bastante complexo, que utiliza muitos parâmetros. Por exemplo, a verificação e modificação da conexão 2WAY – algumas conexões permanecem em estado de comunicação bidirecional, enquanto outras vão para o estado FULL. Ao contrário do OSPF, no protocolo EIGRP isso não acontece – ele verifica apenas 4 parâmetros.
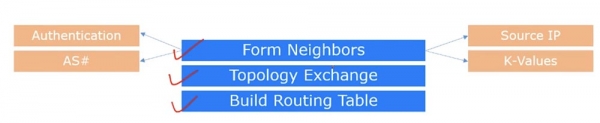
Assim como o OSPF, esse protocolo envia uma mensagem Hello a cada 10 segundos, contendo 4 parâmetros. O primeiro é o critério de autenticação, se houver sido configurado previamente. Todos os dispositivos que estabelecem vizinhança devem ter os mesmos parâmetros de autenticação.
O segundo parâmetro serve para verificar a filiação dos dispositivos a um mesmo sistema autônomo, ou seja, para estabelecer a vizinhança pelo protocolo EIGRP, ambos os dispositivos devem ter o mesmo número de sistema autônomo. O terceiro parâmetro serve para verificar se as mensagens Hello estão sendo enviadas de um único endereço IP de origem.
O quarto parâmetro é utilizado para verificar a correspondência dos coeficientes variáveis K-Values. O protocolo EIGRP utiliza 5 desses coeficientes, de K1 a K5. Se você se lembra, com o valor de K=0, os parâmetros são ignorados; se K=1, os parâmetros são usados na fórmula de cálculo da métrica. Assim, os valores de K1-5 para diferentes dispositivos devem coincidir. No curso CCNA, assumiremos os valores padrão desses coeficientes: K1 e K3 iguais a 1, enquanto K2, K4 e K5 são iguais a 0.
Portanto, se esses 4 parâmetros coincidirem, o EIGRP estabelece relações de vizinhança e os dispositivos se adicionam à tabela de vizinhos. A seguir, ocorrem as alterações na tabela de topologia.
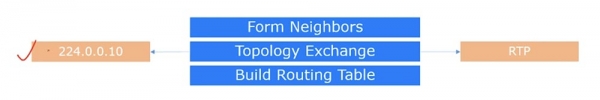
Todas as mensagens Hello são enviadas para o endereço IP multicast 224.0.0.10, e as atualizações, dependendo da configuração, são enviadas para os endereços unicast dos vizinhos ou para o endereço multicast. Esta atualização não é feita por UDP ou TCP, mas utiliza outro protocolo chamado RTP, Reliable Transport Protocol, ou ‘protocolo de transporte confiável’. Este protocolo verifica se o vizinho recebeu a atualização e, como o próprio nome indica, sua função principal é garantir a confiabilidade da comunicação. Se a atualização não chegar ao vizinho, a transmissão será repetida até que ele a receba. No OSPF, não há mecanismo para verificar o dispositivo receptor, portanto, o sistema não sabe se os dispositivos vizinhos receberam a atualização ou não.
Se você se lembra, o RIP envia atualizações da topologia de rede a cada 30 segundos. O EIGRP faz isso apenas se um novo dispositivo aparecer na rede ou se ocorrerem mudanças. Se a topologia da sub-rede mudar, o protocolo enviará uma atualização, mas não da tabela de topologia completa, apenas do registro com essa alteração. Se alguma sub-rede mudar, apenas sua topologia será atualizada. Isso parece uma atualização parcial que ocorre quando necessário.
Como você sabe, o OSPF envia LSA a cada 30 minutos, independentemente de quaisquer mudanças na rede. O EIGRP não enviará atualizações por um longo período, a menos que ocorra alguma mudança na rede. Portanto, o EIGRP é muito mais eficiente que o OSPF.
Depois que os roteadores trocam pacotes de atualização, chega a terceira etapa – a formação da tabela de roteamento com base na métrica, que é calculada pela fórmula apresentada na figura. Ela conta o custo e, com base nesse custo, toma uma decisão.
Suponha que o R1 tenha enviado um Hello para o roteador R2, e este enviou um Hello de volta para o roteador R1. Se todos os parâmetros coincidirem, os roteadores criam uma tabela de vizinhos. Nesta tabela, o R2 registra o roteador R1, e o R1 cria um registro para o R2. Depois disso, o roteador R1 envia uma atualização para a rede conectada a ele 10.1.1.0/24. Na tabela de roteamento, isso aparece como informação sobre o endereço IP da rede, a interface do roteador que se conecta a ela e o custo do caminho através dessa interface. Se você se lembra, o custo do EIGRP é 90, e depois é indicado o valor da distância (Distance value), que discutiremos mais tarde.
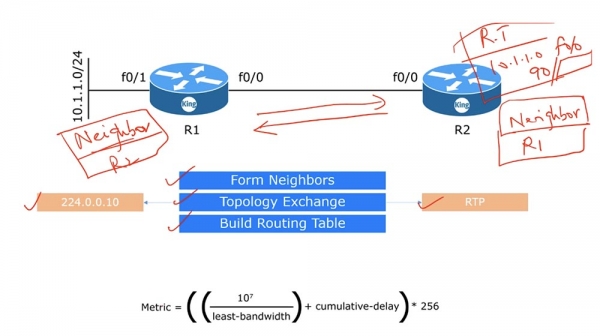
A fórmula completa da métrica é muito mais complexa, pois inclui os valores dos coeficientes K e várias transformações. No site da Cisco, existe a forma completa da fórmula, no entanto, se você substituir os valores dos coeficientes padrão, ela se transforma em uma forma mais simples – a métrica será igual a (largura de banda + atraso) * 256.
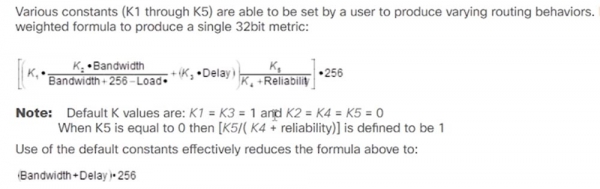
Vamos usar essa forma simplificada da fórmula para calcular a métrica, onde a largura de banda em kilobits é igual a 107 dividido pela menor largura de banda de todas as interfaces que levam à rede de destino least-bandwidth, e a latência cumulative-delay é a soma da latência em dezenas de microssegundos em todas as interfaces que levam à rede de destino.
Ao estudar o EIGRP, precisamos entender quatro definições: Feasible Distance (distância viável), Reported Distance (distância reportada), Successor (roteador vizinho com o menor custo de caminho para a rede de destino) e Feasible Successor (roteador vizinho de backup). Para entender o que eles significam, consideremos a seguinte topologia de rede.
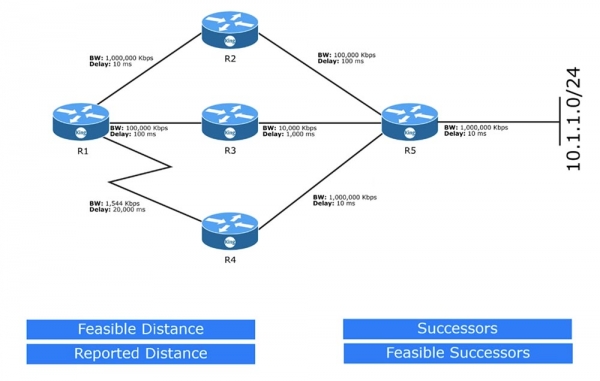
Vamos começar criando a tabela de roteamento R1 com o objetivo de escolher a melhor rota para a rede 10.1.1.0/24. Junto a cada um dos dispositivos, está mostrada a largura de banda em kbit/s e a latência em ms. Usamos interfaces GigabitEthernet com largura de banda de 100 Mbit/s, ou 1000000 kbit/s, interfaces FastEthernet com velocidade de 100000 kbit/s, Ethernet com velocidade de 10000 kbit/s e interface serial com velocidade de 1544 kbit/s. Esses valores podem ser obtidos ao visualizar as características das interfaces físicas correspondentes nas configurações do roteador.
A largura de banda das interfaces seriais é, por padrão, de 1544 kbit/s, e mesmo se você tiver uma linha de 64 kbit/s, a largura de banda ainda será de 1544 kbit/s. Portanto, você como administrador de rede precisa garantir que está utilizando o valor correto de bandwidth. Para uma interface específica, ele pode ser definido usando o comando bandwidth, e com o comando delay você pode alterar o valor padrão da latência. Você não precisa se preocupar com os valores padrões de bandwidth para interfaces GigabitEthernet ou Ethernet, mas tenha cuidado ao escolher a velocidade da linha se você estiver usando uma interface serial.
Note que, neste diagrama, a latência está indicada como se fosse em milissegundos ms, mas na verdade são microssegundos, só que não tenho a letra μ para a descrição correta dos microssegundos μs.
Preste atenção ao seguinte ponto. Se você digitar o comando show interface g0/0, o sistema exibirá a latência em dezenas de microssegundos, em vez de apenas em microssegundos.
Nós vamos analisar esse tema em detalhes no próximo vídeo, que será dedicado à configuração do EIGRP. Por enquanto, lembre-se de que, ao substituir os valores de atraso na fórmula, 100 μs se transforma em 10, pois a fórmula utiliza dezenas de microssegundos, e não unidades.
Na figura, vou marcar com pontos vermelhos as interfaces a que se referem as larguras de banda e os atrasos mostrados.
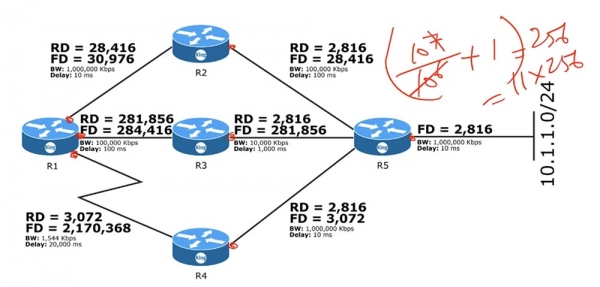
Em primeiro lugar, precisamos definir a distância viável (Feasible Distance). Essa métrica FD é calculada através de uma fórmula. Para o segmento do R5 até a rede externa, precisamos dividir 107 por 106, resultando em 10. Em seguida, a esse valor de largura de banda, devemos somar o atraso de 1, já que temos 10 microssegundos, ou seja, uma dezena. O valor obtido, 11, deve ser multiplicado por 256, resultando em uma métrica de 2816. Esse é o valor de FD para esse segmento da rede.
Esse valor será enviado pelo roteador R5 para o roteador R2, e para o R2 isso se tornará a distância relatada (Reported Distance), ou seja, a quantidade que foi informada pelo vizinho. Assim, a distância relatada RD para todos os outros dispositivos será igual à distância viável FD do dispositivo que a informaram.
O roteador R2 realiza os cálculos da FD com seus dados, ou seja, divide 107 por 105 e obtém 100. Em seguida, ele adiciona a esse valor a soma dos atrasos no caminho até a rede externa: o atraso de R5, que é uma dezena de microssegundos, e seu próprio atraso, que equivale a dez dezenas. O atraso total será de 11 dezenas de microssegundos. Adicionamos isso ao valor obtido de 100 e obtemos 111, multiplicamos esse valor por 256 e chegamos ao valor de FD=28416. O roteador R3 procede de forma semelhante, obtendo após os cálculos um valor de FD=281856. O roteador R4 calcula um valor de FD=3072 e o transmite para o R1 como RD.
Note que o roteador R1, ao calcular o FD, não insere na fórmula sua capacidade de transmissão de 1.000.000 kbit/s, mas sim a capacidade menor do roteador R2, que é de 100.000 kbit/s, pois a fórmula sempre usa a menor capacidade do interface que leva à rede de destino. Neste caso, no caminho para a rede 10.1.1.0/24, estão localizados os roteadores R2 e R5, mas como a largura de banda do quinto roteador é maior, a fórmula considera o menor valor de largura de banda do roteador R2. A latência total no caminho R1-R2-R5 é 1+10+1 (décimos) = 12, a largura de banda utilizada é 100, e a soma desses números, multiplicada por 256, dará o valor FD=30976.
Assim, todos os dispositivos calcularam o FD de suas interfaces, e o roteador R1 tem 3 rotas que levam à rede de destino. Estas rotas são R1-R2, R1-R3 e R1-R4. O roteador escolhe o menor valor de distância possível, que é 30976 – esta é a rota para o roteador R2. Este roteador torna-se o Successor, ou 'sucessor'. Na tabela de roteamento, também é indicado o Feasible Successor (sucessor de contingência) – isso significa que, caso haja uma quebra de conexão entre R1 e o Successor, a rota será feita através do roteador de contingência Feasible Successor.
Os Feasible Successors são designados de acordo com uma única regra: a distância anunciada RD deste roteador deve ser menor que o FD do roteador no segmento até o Successor. No nosso caso, R1-R2 tem FD=30976, RD no segmento R1-K3 é 281856, e RD no segmento R1-R4 é 3072. Como 3072 < 30976, o roteador R4 é escolhido como Feasible Successor.
Isso significa que, em caso de interrupção da conexão no segmento da rede R1-R2, o tráfego para a rede 10.1.1.0/24 será direcionado pela rota R1-R4-R5. A troca de rota ao usar RIP leva alguns dez segundos, ao usar OSPF – alguns segundos, e no EIGRP ocorre instantaneamente. Esta é mais uma vantagem do EIGRP em relação a outros protocolos de roteamento.
O que acontece se a conexão com o Successor e o Feasible Successor for interrompida ao mesmo tempo? Nesse caso, o EIGRP utilizará o algoritmo DUAL, que pode calcular um caminho alternativo através do provável sucessor. Isso pode levar alguns segundos, durante os quais o EIGRP encontrará outro vizinho que pode ser utilizado para transmitir tráfego e colocará suas informações na tabela de roteamento. Após isso, o protocolo continuará seu funcionamento normal para garantir a roteabilidade.
Obrigado por estar conosco. Você gosta dos nossos artigos? Quer ver mais materiais interessantes? Apoie-nos fazendo um pedido ou recomendando a amigos, 30% de desconto para usuários do Habra em um análogo único de servidores de entrada, que foi desenvolvido para você: (disponíveis opções com RAID1 e RAID10, até 24 núcleos e até 40GB DDR4).
Dell R730xd pela metade do preço? Somente conosco na Holanda! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — a partir de $99! Leia sobre
Fonte: habr.com
