

Olá a todos! Este artigo revisará a funcionalidade VPN no produto Sophos XG Firewall. No anterior Vimos como obter esta solução de proteção de rede doméstica gratuitamente com uma licença completa. Hoje falaremos sobre a funcionalidade VPN integrada ao Sophos XG. Tentarei dizer o que este produto pode fazer e também dar exemplos de configuração de uma VPN IPSec Site-to-Site e de uma VPN SSL personalizada. Então, vamos começar com a revisão.
Em primeiro lugar, vejamos a tabela de licenciamento:
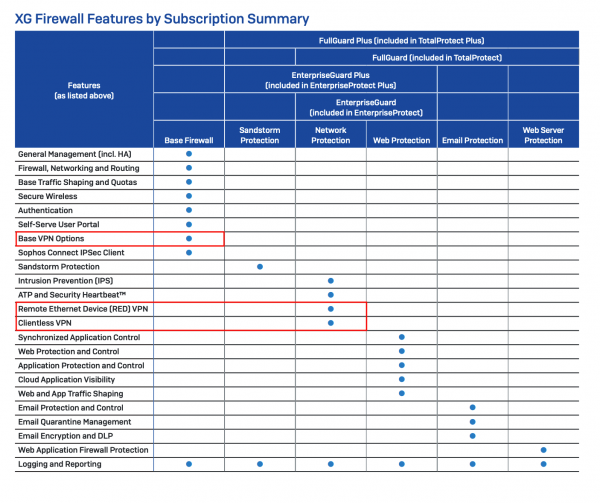
Você pode ler mais sobre como o Sophos XG Firewall é licenciado aqui:
Mas neste artigo estaremos interessados apenas nos itens destacados em vermelho.
A principal funcionalidade da VPN está incluída na licença básica e é adquirida apenas uma vez. Esta é uma licença vitalícia e não requer renovação. O módulo Opções VPN Base inclui:
Site a site:
- SSL VPN
- VPN IPSec
Acesso remoto (VPN cliente):
- SSL VPN
- IPsec Clientless VPN (com aplicativo personalizado gratuito)
- L2TP
- PPTP
Como você pode ver, todos os protocolos e tipos populares de conexões VPN são suportados.
Além disso, o Sophos XG Firewall possui mais dois tipos de conexões VPN que não estão incluídas na assinatura básica. Estes são VPN RED e VPN HTML5. Estas ligações VPN estão incluídas na subscrição de Proteção de Rede, o que significa que para utilizar estes tipos é necessário ter uma subscrição ativa, que também inclui funcionalidades de proteção de rede - módulos IPS e ATP.
RED VPN é uma VPN L2 proprietária da Sophos. Esse tipo de conexão VPN tem diversas vantagens em relação ao SSL ou IPSec site a site ao configurar uma VPN entre dois XGs. Ao contrário do IPSec, o túnel RED cria uma interface virtual em ambas as extremidades do túnel, o que ajuda na solução de problemas e, ao contrário do SSL, essa interface virtual é totalmente personalizável. O administrador tem controle total sobre a sub-rede dentro do túnel RED, o que facilita a resolução de problemas de roteamento e conflitos de sub-rede.
VPN HTML5 ou VPN sem cliente – Um tipo específico de VPN que permite encaminhar serviços via HTML5 diretamente no navegador. Tipos de serviços que podem ser configurados:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Mas vale considerar que este tipo de VPN é utilizado apenas em casos especiais e é recomendado, se possível, utilizar os tipos de VPN das listas acima.
Prática
Vamos dar uma olhada prática em como configurar vários desses tipos de túneis, a saber: IPSec Site-to-Site e Acesso Remoto VPN SSL.
VPN IPSec site a site
Vamos começar explicando como configurar um túnel VPN IPSec site a site entre dois firewalls Sophos XG. Internamente, ele usa o StrongSwan, que permite conectar-se a qualquer roteador habilitado para IPSec.
Você pode usar um assistente de configuração rápido e conveniente, mas seguiremos o caminho geral para que, com base nessas instruções, você possa combinar o Sophos XG com qualquer equipamento usando IPSec.
Vamos abrir a janela de configurações de política:
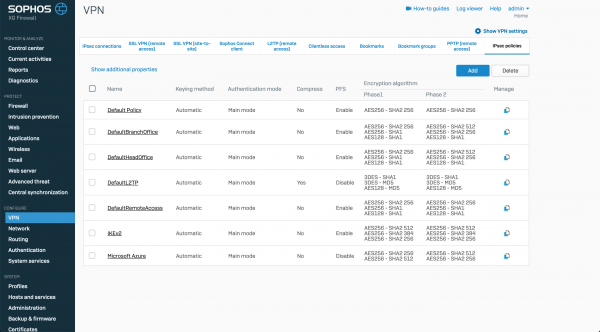
Como podemos ver, já existem configurações predefinidas, mas vamos criar as nossas próprias.
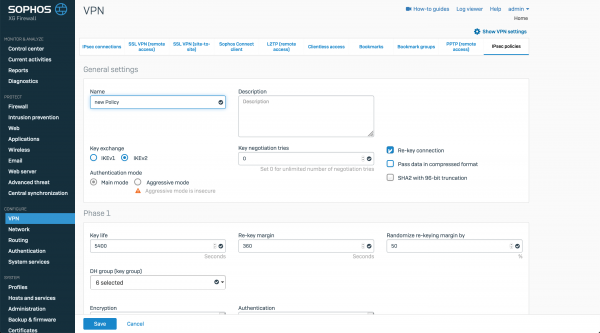
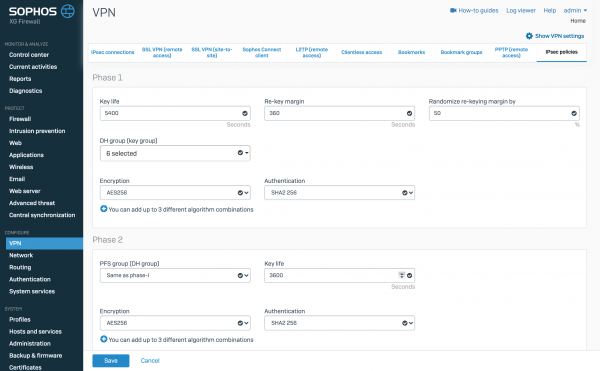
Vamos configurar os parâmetros de criptografia da primeira e segunda fases e salvar a política. Por analogia, fazemos as mesmas etapas no segundo Sophos XG e passamos a configurar o próprio túnel IPSec
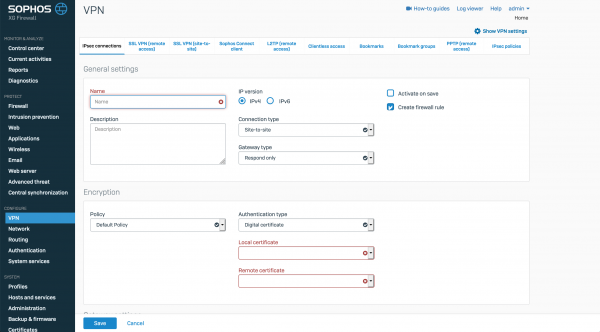
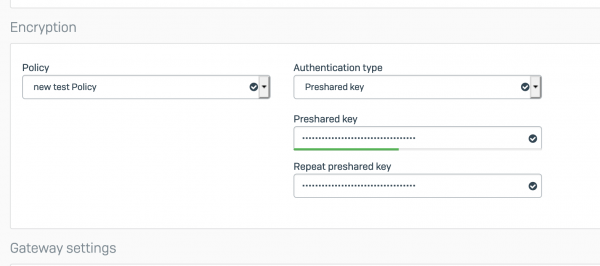
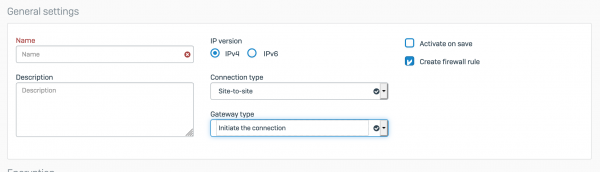
Insira o nome, modo de operação e configure os parâmetros de criptografia. Por exemplo, usaremos chave pré-compartilhada
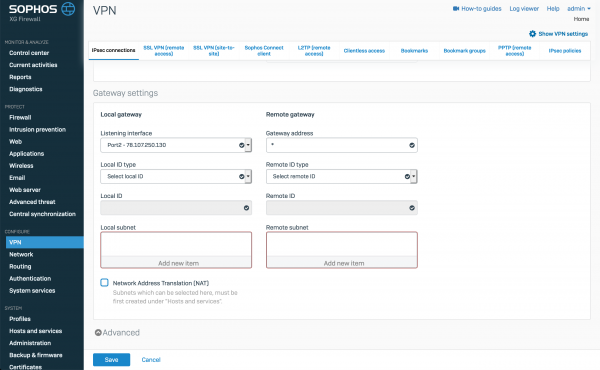
e indicar sub-redes locais e remotas.
Nossa conexão foi criada
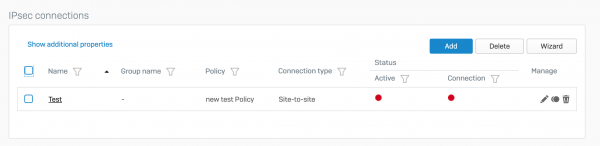
Por analogia, fazemos as mesmas configurações no segundo Sophos XG, com exceção do modo de operação, lá definiremos Iniciar a conexão
Agora temos dois túneis configurados. Em seguida, precisamos ativá-los e executá-los. Isso é feito de forma muito simples, você precisa clicar no círculo vermelho abaixo da palavra Ativo para ativar e no círculo vermelho abaixo de Conexão para iniciar a conexão.
Se virmos esta imagem:
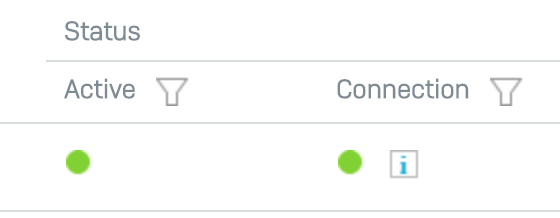
Isso significa que nosso túnel está funcionando corretamente. Se o segundo indicador estiver vermelho ou amarelo, algo está configurado incorretamente nas políticas de criptografia ou nas sub-redes locais e remotas. Deixe-me lembrá-lo de que as configurações devem ser espelhadas.
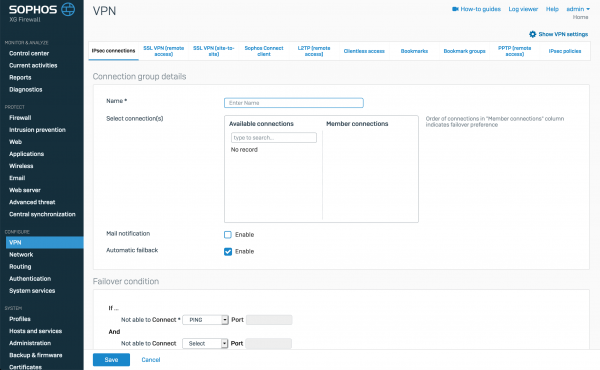
Separadamente, gostaria de destacar que você pode criar grupos de failover a partir de túneis IPSec para tolerância a falhas:
VPN SSL de acesso remoto
Vamos agora abordar o acesso remoto via VPN SSL para usuários. Internamente, existe um padrão. OpenVPNIsso permite que os usuários se conectem por meio de qualquer cliente que suporte arquivos de configuração .ovpn (como o cliente de conexão padrão).
Primeiro, você precisa configurar as políticas. OpenVPN servidores:
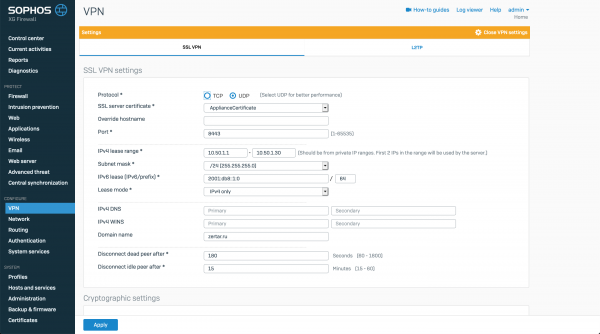
Especifique o transporte para conexão, configure a porta, intervalo de endereços IP para conectar usuários remotos
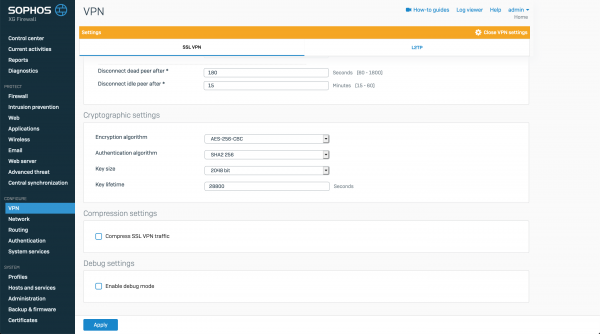
Você também pode especificar configurações de criptografia.
Depois de configurar o servidor, procedemos à configuração das conexões do cliente.
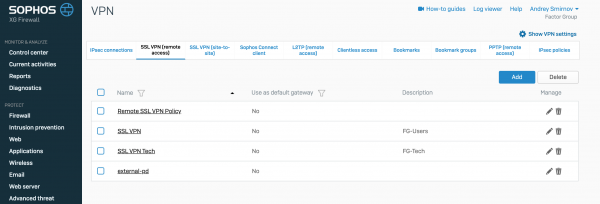
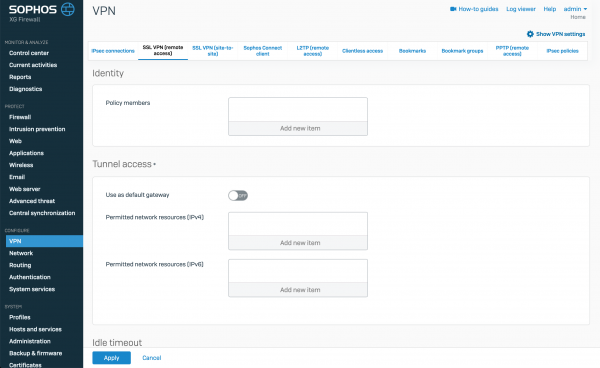
Cada regra de conexão SSL VPN é criada para um grupo ou para um usuário individual. Cada usuário pode ter apenas uma política de conexão. De acordo com as configurações, o interessante é que para cada regra você pode especificar usuários individuais que usarão esta configuração ou um grupo do AD, você pode habilitar a caixa de seleção para que todo o tráfego seja encapsulado em um túnel VPN ou especificar os endereços IP, sub-redes ou nomes FQDN disponíveis aos usuários. Com base nessas políticas, um perfil .ovpn com configurações para o cliente será criado automaticamente.
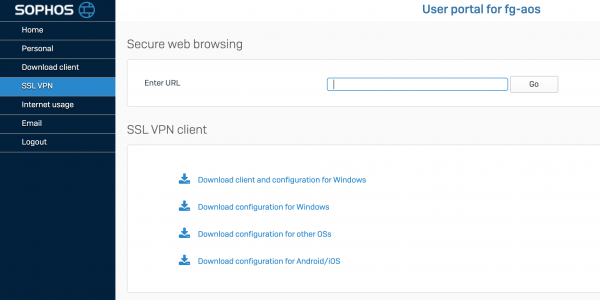
Usando o portal do usuário, o usuário pode baixar um arquivo .ovpn com configurações para o cliente VPN e um arquivo de instalação do cliente VPN com um arquivo de configurações de conexão integrado.
Conclusão
Neste artigo, examinamos brevemente a funcionalidade VPN no produto Sophos XG Firewall. Vimos como você pode configurar VPN IPSec e VPN SSL. Esta não é uma lista completa do que esta solução pode fazer. Nos artigos seguintes tentarei revisar o RED VPN e mostrar como ele fica na própria solução.
Obrigado pelo seu tempo.
Se você tiver alguma dúvida sobre a versão comercial do XG Firewall, entre em contato conosco, a empresa , distribuidor Sophos. Tudo que você precisa fazer é escrever de forma livre em .
Fonte: habr.com
