

Vamos falar sobre uma maneira acessível e segura de garantir a conexão de funcionários remotos via VPN, sem comprometer a reputação ou as finanças da empresa e sem criar problemas adicionais para o departamento de TI e a gestão da empresa.
Com o desenvolvimento da TI, tornou-se possível contratar funcionários remotos para um número cada vez maior de posições.
Se antes os trabalhadores remotos eram principalmente representantes de profissões criativas, como designers e redatores, agora contadores, consultores jurídicos e muitos outros profissionais podem trabalhar confortavelmente de casa, indo ao escritório apenas quando necessário.
Mas, em qualquer caso, é necessário organizar o trabalho através de um canal seguro.
A opção mais simples. Configuramos um VPN no servidor, o funcionário recebe login e senha, um certificado-chave do VPN e instruções sobre como configurar o cliente VPN em seu computador. E o departamento de TI considera sua tarefa concluída.
A ideia parece boa, exceto por um detalhe: deve ser um funcionário que saiba como configurar tudo por conta própria. Se falarmos de um desenvolvedor qualificado de aplicativos de rede, é bastante provável que ele consiga lidar com essa tarefa.
Mas contadores, artistas, designers, redatores técnicos, arquitetos e muitos outros profissionais não precisam necessariamente entender os detalhes da configuração do VPN. Ou alguém deve se conectar remotamente para ajudar, ou é necessário ir pessoalmente e configurar tudo no local. Assim, se algo parar de funcionar, por exemplo, devido a uma falha no perfil do usuário que afetou as configurações do cliente de rede, tudo precisa ser repetido desde o começo.
Algumas empresas fornecem laptops já com o software instalado e o cliente VPN configurado para trabalho remoto. Na teoria, nesse caso os usuários não deveriam ter direitos de administrador. Assim, duas tarefas são resolvidas: os funcionários são garantidamente fornecidos com software licenciado que atende às suas necessidades, além de um canal de comunicação pronto. Ao mesmo tempo, eles não podem alterar as configurações sozinhos, o que reduz a frequência de chamados para
suporte técnico.
Em alguns casos, isso é conveniente. Por exemplo, tendo um laptop, você pode se acomodar confortavelmente na sala durante o dia e, à noite, trabalhar silenciosamente na cozinha para não acordar ninguém.
Qual é a principal desvantagem? A mesma que a vantagem — é um dispositivo móvel que pode ser transportado. Os usuários se dividem em duas categorias: aqueles que preferem um PC de mesa devido à potência e ao grande monitor, e aqueles que adoram a mobilidade.
O segundo grupo de usuários vota com ambas as mãos a favor dos laptops. Após receber um laptop corporativo, esses funcionários começam alegremente a levar o dispositivo para cafés, restaurantes, viagens ao ar livre e tentam trabalhar de lá. Se ao menos trabalhassem e não apenas usassem o aparelho como seu próprio computador para redes sociais e outros entretenimentos.
Tarde ou cedo, o laptop corporativo é perdido não apenas com as informações de trabalho no disco rígido, mas também com o acesso configurado via VPN. Se a opção 'salvar senha' estiver marcada nas configurações do cliente VPN, o tempo começa a contar em minutos. Em situações onde a perda não é percebida imediatamente, não se informa de imediato ao suporte, e não se encontra imediatamente o funcionário certo que possui os direitos para bloqueio — isso pode resultar em um grande problema.
Às vezes, restringir o acesso à informação ajuda. Mas restringir o acesso não significa resolver completamente os problemas em caso de perda do dispositivo; é apenas uma maneira de reduzir as perdas em caso de divulgação e comprometimento de dados.
Você pode utilizar criptografia ou autenticação de dois fatores, por exemplo, com uma chave USB. A ideia, à primeira vista, parece boa; agora, se o laptop cair em mãos erradas, o proprietário terá que se esforçar para acessar os dados, inclusive para acesso via VPN. Nesse meio tempo, pode-se conseguir bloquear o acesso à rede corporativa. E para o usuário remoto, novas possibilidades se abrem: perder tanto o laptop quanto a chave de acesso, ou tudo ao mesmo tempo. Formalmente, o nível de proteção aumentou, mas o suporte técnico não terá tempo para ficar entediado. Além disso, agora, será necessário adquirir um kit de autenticação de dois fatores (ou criptografia) para cada trabalhador remoto.
Uma história triste e longa à parte é a cobrança por danos a laptops perdidos ou danificados (caídos no chão, molhados com chá doce, café, bem como outros acidentes) e chaves de acesso perdidas.
Além de tudo, o laptop contém partes mecânicas, como teclado, portas USB, fixação da tampa com a tela — tudo isso se desgasta ao longo do tempo, deforma, solta e precisa ser reparado ou substituído (frequentemente a substituição de todo o laptop).
E agora? Proibir rigorosamente a remoção do laptop do apartamento e monitorar
o movimento?
Então por que foi fornecido exatamente um laptop?
Uma das razões é que o laptop é mais fácil de transferir. Vamos pensar em algo diferente, também compacto.
Podemos fornecer não um laptop, mas pen drives protegidos LiveUSB com a conexão VPN já configurada, enquanto o usuário usaria seu próprio computador. Mas aqui também é uma loteria: a montagem do software funcionará no computador do usuário ou não? O problema pode estar na simples ausência dos drivers necessários.
É necessário pensar em como organizar a conexão dos funcionários no "home office", sendo desejável que a pessoa não sucumba à tentação de vagar pela cidade com o laptop corporativo, mas sim ficasse em casa e trabalhasse tranquilamente, sem o risco de esquecer ou perder o dispositivo que lhe foi confiado.
Acesso fixo via VPN
E se não fornecêssemos um dispositivo final, como um laptop, ou ainda menos um pen drive separado para conexão, mas sim um gateway de rede com um cliente VPN embutido?
Por exemplo, um roteador pronto, incluindo suporte a vários protocolos, no qual a conexão VPN já está configurada. O funcionário remoto só precisaria conectar seu computador a ele e começar a trabalhar.
Quais questões isso ajuda a resolver?
- Equipamentos com acesso configurado à rede corporativa via VPN não saem de casa.
- É possível conectar vários dispositivos a um único canal VPN.
Acima já mencionamos que é agradável poder se mover com o laptop pelo apartamento, mas muitas vezes é mais simples e conveniente trabalhar com um computador de mesa.
E ao VPN no roteador, pode-se conectar tanto um PC quanto um laptop, smartphone, tablet e até mesmo um e-reader — tudo que suporta acesso via Wi-Fi ou Ethernet.
Ao olhar para a situação de forma mais ampla, pode ser, por exemplo, um ponto de conexão para um mini-escritório, onde várias pessoas possam trabalhar.
Dentro de um segmento protegido como esse, os dispositivos conectados podem trocar informações, é possível organizar algo como um recurso de compartilhamento de arquivos, ao mesmo tempo em que se tem acesso normal à Internet, enviar documentos para impressão em uma impressora externa e assim por diante.
Telefonia corporativa! Quão ressonante é esse som, que ecoa no telefone de algum lugar! Um canal VPN centralizado para vários dispositivos permite conectar um smartphone via rede Wi-Fi e usar a telefonia IP para chamadas para números curtos dentro da rede corporativa.
Caso contrário, seria necessário ligar para um celular ou usar aplicativos externos, como o WhatsApp, o que nem sempre está alinhado com a política de segurança corporativa.
E já que estamos falando sobre segurança, vale a pena destacar mais um fato importante. Com um gateway VPN de hardware, é possível reforçar a proteção ao usar novas funções de controle no gateway de entrada. Isso permite aumentar a segurança e transferir parte da carga de proteção do tráfego para o gateway de rede.
Que solução pode a Zyxel oferecer para este caso?
Estamos considerando um dispositivo que deve ser fornecido para uso temporário a todos os funcionários que podem e desejam trabalhar remotamente.
Portanto, esse dispositivo deve ser:
- barato;
- confiável (para não gastar dinheiro e tempo com reparos);
- disponível para compra em lojas de varejo;
- simples de configurar (prevê-se o uso sem a chamada de um especialista especificamente treinado).
Não soa muito realista, certo?
No entanto, esse dispositivo existe, e está disponível
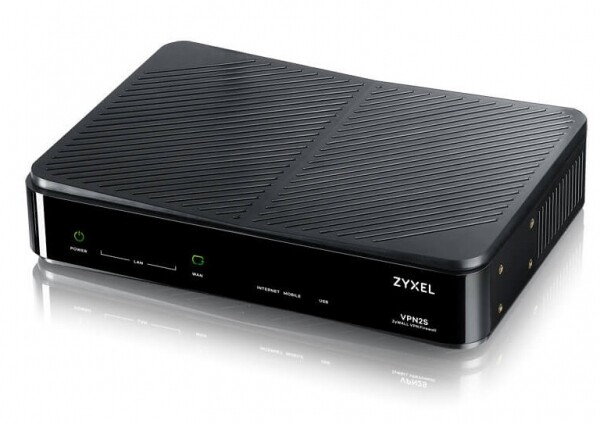
— Zyxel ZyWALL VPN2S
VPN2S – é um firewall VPN que permite usar uma conexão privada
point-to-point sem a necessidade de configuração complexa dos parâmetros da rede.
Figura 1. Aparência do Zyxel ZyWALL VPN2S
Especificação breve do dispositivo
Características de hardware
Portas 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
Portas USB
2 x USB 2.0
Sem ventilador
Capacidade e desempenho do sistema
Sim
Largura de banda do firewall SPI (Mbps)
1.5 Gbps
Largura de banda VPN (Mbps)
Número máximo de sessões simultâneas. TCP
35
Número máximo de túneis simultâneos IPsec VPN [5]
50000
Zonas personalizáveis
20
Zonas personalizáveis
Sim
Suporte IPv6
Sim
Número máximo de VLANs
16
Funcionalidades principais do software
Balanceamento de Load Multi-WAN/Falha
Sim
Rede privada virtual (VPN)
Sim (IPSec, L2TP sobre IPSec, PPTP, L2TP, GRE)
Cliente VPN
IPSec/L2TP/PPTP
Filtração de conteúdo
1 ano grátis
Firewall
Sim
Grupo VLAN/Interface
Sim
Gerenciamento da largura de banda
Sim
Registro de eventos e monitoramento
Sim
Cloud Helper
Sim
Gerenciamento remoto
Sim
Observação. Os dados na tabela referem-se ao microcódigo OPAL BE 1.12 ou superior
versão mais recente.
Quais opções de VPN são suportadas pelo ZyWALL VPN2S?
Como o próprio nome indica, o dispositivo ZyWALL VPN2S foi projetado principalmente
para conectar funcionários remotos e filiais através de VPN.
- Para os usuários finais, o protocolo L2TP sobre IPSec VPN está disponível.
- Para conectar mini-escritórios, é disponibilizada a conexão via Site-to-Site IPSec VPN.
- Além disso, com o ZyWALL VPN2S é possível estabelecer uma conexão VPN L2TP com
um provedor de serviços para acesso seguro à Internet.
É importante notar que essa divisão é bastante relativa. Por exemplo, é possível configurar
na localização remota uma conexão Site-to-Site IPSec VPN com um único
usuário dentro do perímetro.
Naturalmente, tudo isso é feito utilizando algoritmos rigorosos de VPN (IKEv2 e SHA-2).
Uso de múltiplas WANs
Para trabalho remoto, é essencial ter um canal estável. Infelizmente, com uma única
linha de comunicação, mesmo do provedor mais confiável, isso não pode ser garantido.
Os problemas podem ser divididos em dois tipos:
- queda de velocidade - para isso, a funcionalidade de balanceamento de carga Multi-WAN ajuda
a manter uma conexão estável com a velocidade necessária; - falha no canal - para esse cenário, a função de failover Multi-WAN serve para
garantir a continuidade através da duplicação.
Quais são as capacidades de hardware disponíveis para isso:
- A quarta porta LAN pode ser configurada como uma porta WAN adicional.
- A porta USB pode ser utilizada para conectar um modem 3G/4G, garantindo
um canal de backup via rede móvel.
Aumento da segurança da rede
Como mencionado anteriormente, este é um dos principais benefícios do uso de dispositivos
centralizados especializados.
O ZyWALL VPN2S inclui a função de firewall SPI (Inspeção de Pacotes Stateful) para proteger contra ataques de diversos tipos, incluindo DoS (Negação de Serviço), ataques com IPs falsos, bem como acesso remoto não autorizado a sistemas, tráfego de rede suspeito e pacotes.
Como proteção adicional, o dispositivo possui filtragem de conteúdo para bloquear o acesso dos usuários a conteúdo suspeito, perigoso e indesejado.
Configuração rápida e fácil em 5 etapas com o assistente de configuração.
Para uma configuração rápida da conexão, há um conveniente assistente de configuração e uma interface gráfica em vários idiomas.
interface em várias línguas.
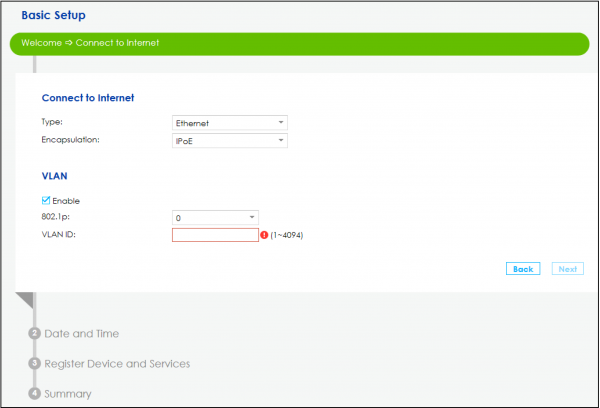
Figura 2. Exemplo de uma das telas do assistente de configuração.
Para gerenciamento ágil e eficaz, a Zyxel oferece um conjunto completo de utilitários de administração remota, com os quais é possível configurar facilmente o VPN2S e monitorá-lo.
A possibilidade de duplicar configurações facilita significativamente a preparação para o uso de vários dispositivos ZyWALL VPN2S para a transmissão a funcionários remotos.
Suporte a VLAN.
Embora o ZyWALL VPN2S seja projetado para trabalho remoto, ele suporta VLAN. Isso permite aumentar a segurança da rede, por exemplo, se um escritório de um empresário individual estiver conectado, onde há Wi-Fi para convidados. Recursos padrão de VLAN, como limitação de domínios, redução do tráfego transmitido e aplicação de políticas de segurança, são demandados em redes corporativas, mas também podem ser aplicados em pequenas empresas.
O suporte a VLAN também é útil para organizar uma rede separada, como para telefonia IP.
Para garantir o funcionamento com VLAN, o dispositivo ZyWALL VPN2S suporta o padrão IEEE 802.1Q.
Em resumo
O risco de perda de um dispositivo móvel com canal VPN configurado exige soluções diferentes, em vez de fornecer laptops corporativos.
O uso de gateways VPN compactos e de baixo custo permite facilmente organizar o trabalho de funcionários remotos.
O modelo ZyWALL VPN2S foi originalmente projetado para conectar funcionários remotos e pequenos escritórios.
Links Úteis
→
→
→
→
→
Fonte: habr.com
