

Uma bela noite de primavera, quando ir para casa não era uma opção, e o desejo incontrolável de viver e aprender ardia como ferro em brasa, surgiu a ideia de explorar uma atraente função no firewall chamada «Política de DOS de IP«.
Após algumas preliminares e a leitura do manual, configurei em modo Pass-and-Log, para ver o retorno e a utilidade duvidosa dessa configuração.
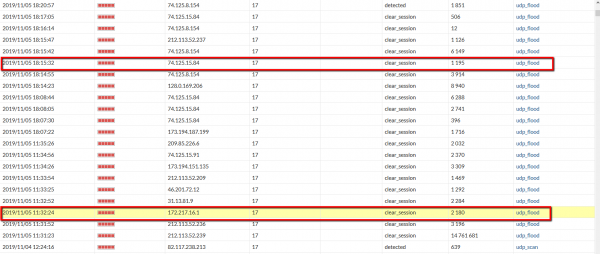
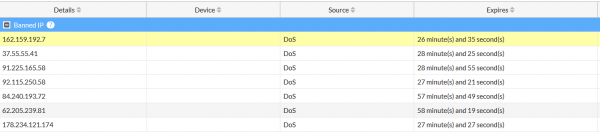
Depois de alguns dias (para que as estatísticas se acumulassem, claro, e não porque esqueci), olhei nos logs e, dançando no lugar, bati palmas — os registros se acumularam a ponto de não poder mais. À primeira vista, parece simples — ativar a política para bloquear todos os que fazem flood, escaneiam, estabelecendo sessões half-open com banimento por uma hora e dormir tranquilo com a certeza de que a fronteira está trancada. Mas ao completar 34 anos, o maximalismo juvenil foi superado e em algum lugar na parte de trás da cabeça soou uma vozinha fina: «Vamos levantar as pálpebras e ver quais endereços o nosso querido firewall reconheceu como vilões do flood? Só por curiosidade.» Começamos a analisar os dados recebidos da lista de anomalias. Executei os endereços por meio de um script simples
e meus olhos se deparam com letras conhecidas Powershell Esfrego os olhos, piso por cinco minutos, para ter certeza de que não estou vendo coisas — realmente na lista dos que o firewall considerou vilões do flood, tipo de ataque — google.
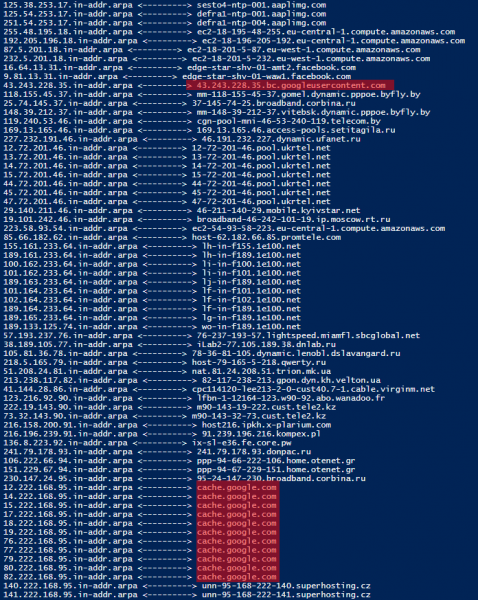
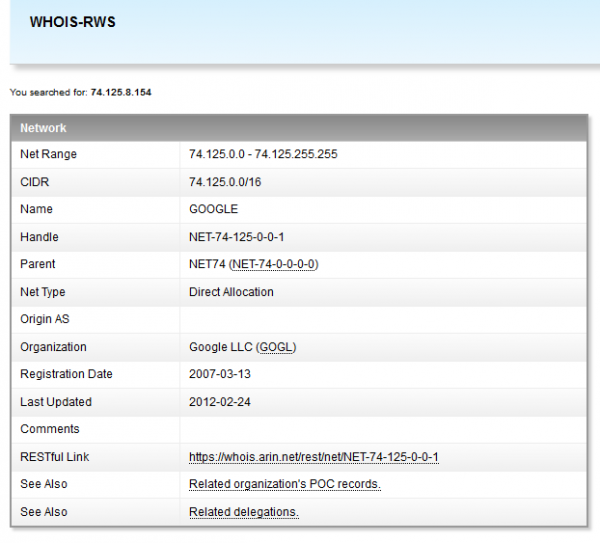
inundação UDP , endereços pertencentes à corporação do bem.Coço a cabeça, simultaneamente ajustando a captura de pacotes na interface externa para análise posterior. Pensamentos coloridos passam pela minha mente: «Como assim, algo infectado no escopo do Google? E fui eu que descobri? Isso é uma recompensa, honras e um tapete vermelho, e meu próprio cassino com blackjack e, bem, você entendeu…»
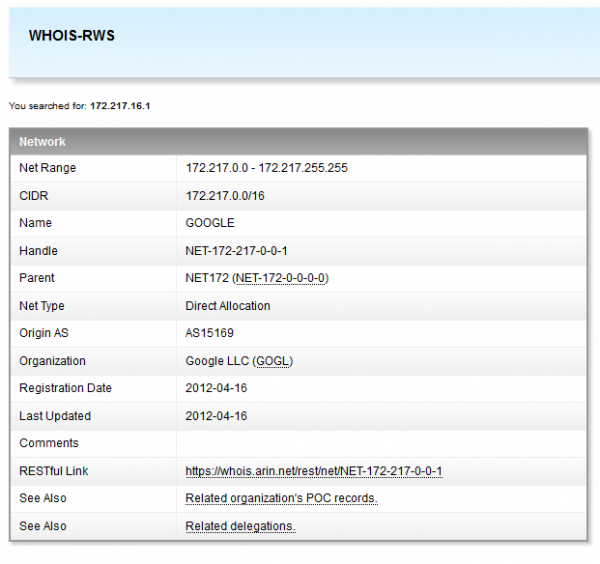
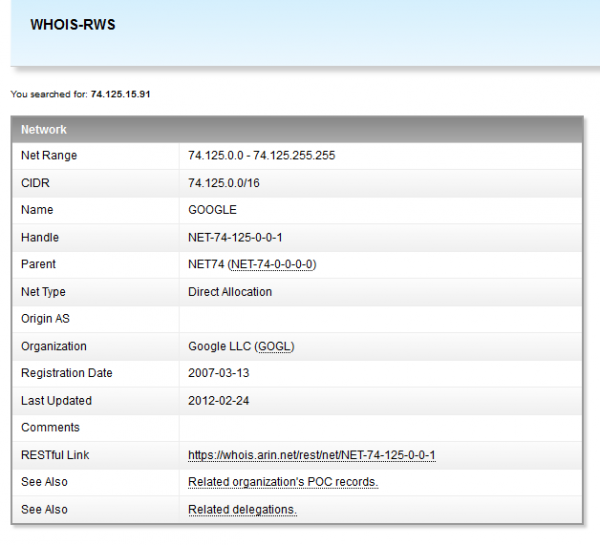
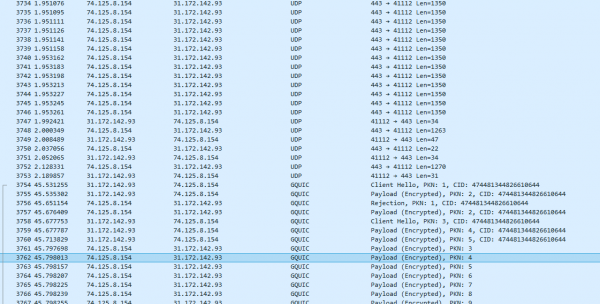
Desmontando o arquivo recebido
-om. WiresharkSim, realmente do endereço no escopo
estão enviando pacotes UDP da porta 443 para uma porta aleatória no meu dispositivo. Google Mas, espere um momento… O protocolo muda de
GQUIC UDP para Semyon Semyonovich….
Imediatamente lembro da apresentação de
HighLoad Alexander Tobol contra «UDP ou o futuro da pilha de rede) ( TCP link).
С одной стороны, наступает легкое разочарование — ни тебе, барин, лавров, ни почестей. С другой стороны, проблема ясна, осталось понять куда и сколько копать.
Alguns minutos conversando com a Corporação do Bem — e tudo se coloca em seus devidos lugares. Na tentativa de melhorar a velocidade de entrega de conteúdo, a empresa Google anunciou em 2012 o protocolo QUIC, que permite eliminar grande parte das desvantagens do TCP (sim, sim, sim, nestes artigos — e fala-se sobre uma abordagem totalmente revolucionária, mas, sejamos sinceros, queremos que as fotos dos gatinhos sejam carregadas mais rápido, e não essas suas revoluções de consciência e progresso). Como mostrou a pesquisa subsequente, muitas organizações estão agora migrando para esse tipo de entrega de conteúdo.
O problema no meu caso e, penso, não só no meu, foi que no final das contas os pacotes são muitos e o firewall os percebe como um flood.
As opções de solução eram poucas:
1. Adicionar à lista de exceção para Política DoS no firewall o escopo de endereços Google. Só de pensar na gama de endereços possíveis, meu olho começou a piscar nervosamente — a ideia foi descartada como absurda.
2. Aumentar o limiar de ativação para política de flood UDP — também não é aceitável, e se alguém realmente malicioso passar por isso.
3. Proibir acessos da rede interna para UDP para 443 a porta externa.
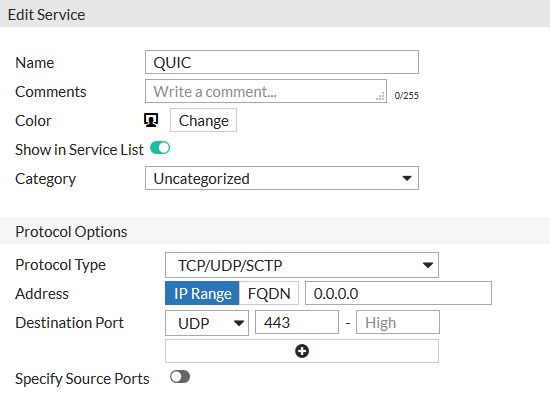
Depois de ler mais sobre a implementação e integração QUIC em Google Chrome a última opção foi escolhida como uma diretriz de ação. O fato é que, amado por todos de forma generalizada e implacável (não entendo por quê, seria melhor uma cara maliciosa e ruiva Firefox- que recebeu por gigabytes de RAM consumidos), Google Chrome inicialmente tenta estabelecer conexão usando o seu difícil QUIC, mas se o milagre não acontece, ele volta para métodos comprovados, embora se envergonhe imensamente disso. TLSCriamos uma entrada no firewall para o serviço
Configuramos uma nova regra e a posicionamos em algum lugar acima na cadeia. QUIC:
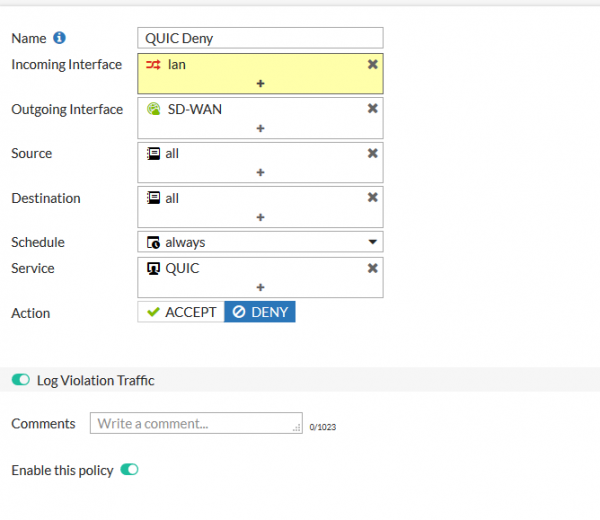
Após ativar a regra na lista de anomalias, houve calma e tranquilidade, exceto por infratores realmente malignos.
Obrigado a todos pela atenção.
Recursos utilizados:
Relatório de Alexander Tobal
1.
2.
3.
4.
Fonte: habr.com
