

A confiabilidade da criptografia é um dos indicadores mais importantes ao usar sistemas de informação para negócios, pois diariamente eles estão envolvidos na transmissão de uma enorme quantidade de informações confidenciais. O meio amplamente aceito para avaliar a qualidade de uma conexão SSL é o teste independente da Qualys SSL Labs. Como esse teste pode ser executado por qualquer pessoa, para provedores de SaaS, é especialmente importante que a avaliação nesse teste seja máxima. A qualidade da conexão SSL é uma preocupação não apenas para provedores de SaaS, mas também para empresas comuns. Para elas, esse teste é uma excelente oportunidade para identificar possíveis vulnerabilidades e fechar todas as brechas para criminosos cibernéticos com antecedência.
No Zimbra OSE, é permitido usar dois tipos de certificados SSL. O primeiro é o certificado autoassinado, que é adicionado automaticamente durante a instalação. Este certificado é gratuito e não tem limite de tempo de uso, o que o torna ideal para testar o Zimbra OSE ou usá-lo exclusivamente dentro de uma rede interna. No entanto, ao acessar o cliente web, os usuários verão um aviso do navegador de que este certificado não é confiável, e o teste da Qualys SSL Labs certamente reprovou seu servidor.
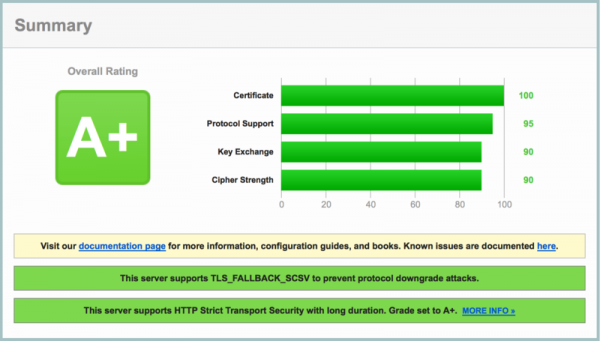
O segundo é um certificado SSL comercial, assinado por uma autoridade certificadora. Esses certificados são aceitos sem problemas pelos navegadores e geralmente são usados na exploração comercial do Zimbra OSE. Imediatamente após a instalação correta do certificado comercial, o Zimbra OSE 8.8.15 mostra uma avaliação A no teste da Qualys SSL Labs. Esse é um excelente resultado, mas nosso objetivo é alcançar a avaliação A+.
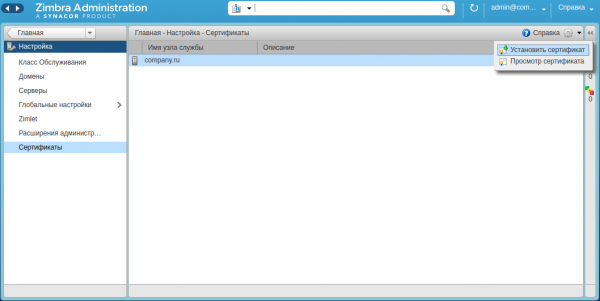
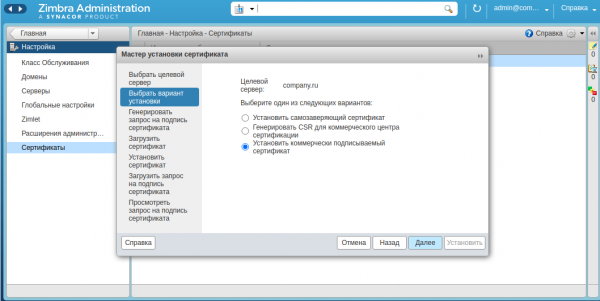
Para alcançar a avaliação máxima no teste da Qualys SSL Labs ao usar o Zimbra Collaboration Suite Open-Source Edition, é necessário realizar uma série de etapas:
1. Aumento dos parâmetros do protocolo Diffie-Hellman
Por padrão, em todos os componentes do Zimbra OSE 8.8.15 que utilizam OpenSSL, o valor dos parâmetros do protocolo Diffie-Hellman é de 2048 bits. Em princípio, isso é mais do que suficiente para obter uma classificação A+ no teste da Qualys SSL Labs. Contudo, caso você esteja atualizando a partir de versões mais antigas, o valor dos parâmetros pode ser inferior. Portanto, recomenda-se, após a conclusão da atualização, executar o comando zmdhparam set -new 2048, que elevará os parâmetros do protocolo Diffie-Hellman para aceitáveis 2048 bits, e se desejado, com este mesmo comando, pode-se aumentar o valor dos parâmetros para 3072 ou 4096 bits, o que, por um lado, aumentará o tempo de geração, mas, por outro lado, terá um efeito positivo no nível de segurança do servidor de email.
2. Ativação da lista de cifradores recomendada
Por padrão, o Zimbra Collaboration Suite Open-Source Edition suporta uma ampla gama de cifradores fortes e fracos, por meio dos quais os dados são criptografados ao passar por uma conexão segura. No entanto, o uso de cifradores fracos é uma desvantagem significativa na verificação da segurança da conexão SSL. Para evitar isso, é necessário configurar a lista de cifradores utilizados.
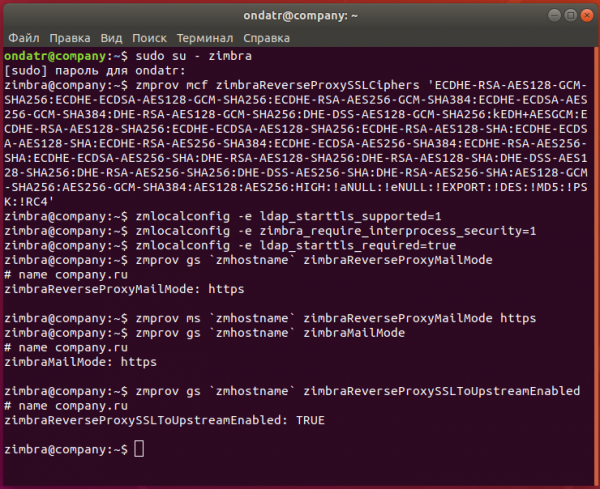
Para isso, deve-se usar o comando zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Este comando já inclui um conjunto de cifradores recomendados e, graças a ele, é possível adicionar imediatamente ao lista os cifradores confiáveis e excluir os não confiáveis. Agora, basta reiniciar os nós com proxy reverso usando o comando zmproxyctl restart. Após a reinicialização, as alterações feitas entrarão em vigor.
Caso esta lista não atenda a suas necessidades por algum motivo, é possível remover uma série de cifradores fracos usando o comando zmprov mcf +zimbraSSLExcludeCipherSuites. Por exemplo, o comando zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, que excluirá completamente o uso de cifrões RC4. O mesmo pode ser feito com os cifrões AES e 3DES.
3. Ativação do HSTS
Os mecanismos ativados de forçar a criptografia da conexão e a recuperação da sessão TLS também são condições obrigatórias para obter a melhor pontuação no teste da Qualys SSL Labs. Para ativá-los, é necessário inserir o comando zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Este comando adicionará o cabeçalho necessário à configuração, e para que as novas configurações entrem em vigor, será necessário reiniciar o Zimbra OSE com o comando zmcontrol restart.
Neste estágio, o teste da Qualys SSL Labs mostrará uma pontuação de A+, no entanto, se você desejar aprimorar ainda mais a segurança do seu servidor, podem ser tomadas várias outras medidas.
Por exemplo, você pode forçar a criptografia das conexões entre processos, bem como ativar a criptografia forçada ao se conectar aos serviços do Zimbra OSE. Para verificar as conexões entre processos, insira os seguintes comandos:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
Para ativar a criptografia forçada, você deve inserir:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Com esses comandos, todas as conexões com os servidores proxy-servidores e de e-mail serão criptografadas, e todas essas conexões serão proxyizadas.
Assim, seguindo nossas recomendações, você pode não apenas alcançar a mais alta pontuação no teste de segurança da conexão SSL, mas também aumentar significativamente a segurança de toda a infraestrutura do Zimbra OSE.
Para qualquer questão relacionada ao Zextras Suite, você pode entrar em contato com a representante da empresa «Zextras», Ekaterina Triandafiliadi, pelo e-mail katerina@zextras.com
Fonte: habr.com
