

Detectada este ano permite que qualquer usuário do domínio obtenha privilégios de administrador de domínio e comprometa o Active Directory (AD) e outros hosts conectados. Hoje vamos explicar como funciona este ataque e como detectá-lo.
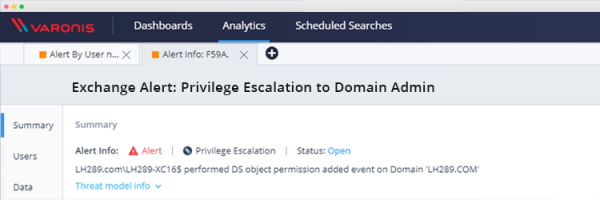
Assim funciona este ataque:
- O atacante assume a conta de qualquer usuário do domínio com uma caixa de entrada ativa para assinar a função de notificações push do Exchange
- O atacante usa o NTLM relay para enganar o servidor Exchange: o servidor Exchange, portanto, se conecta ao computador do usuário comprometido usando o método NTLM over HTTP, que o atacante então utiliza para passar pelo processo de autenticação no controlador de domínio via LDAP com os dados da conta do Exchange.
- Como resultado, o atacante usa esses privilégios da conta do Exchange para elevar suas permissões. Esta última etapa também pode ser realizada por um administrador mal-intencionado que já tenha acesso legítimo para fazer a alteração necessária nas permissões. Criando uma regra para detectar esta atividade, você estará protegido contra este e outros ataques semelhantes.
Posteriormente, o atacante pode, por exemplo, executar DCSync para obter os hashes de senha de todos os usuários do domínio. Isso permitirá que ele realize vários tipos de ataques — desde ataques de golden ticket até pass-through de hashes.
A equipe de pesquisa da Varonis examinou detalhadamente este vetor de ataque e elaborou um guia para nossos clientes para detectá-lo e também verificar se já foram comprometidos.
Detecção de elevação de privilégios no domínio
Em crie uma regra personalizada para monitorar alterações nas permissões de determinados objetos. Ela será acionada quando permissões e direitos forem adicionados ao objeto de interesse no domínio:
- Especifique o nome da regra
- Defina a categoria como "Elevação de privilégios"
- Defina o valor para o tipo de recurso como "Todos os tipos de recursos"
- Servidor de arquivos = DirectoryServices
- Especifique o domínio de seu interesse, como por nome
- Adicione um filtro para a adição de permissões no objeto AD
- E não se esqueça de deixar a opção "Pesquisar em objetos filhos" desmarcada
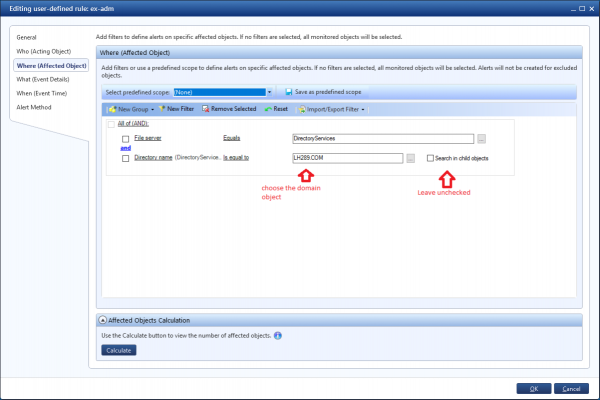
Agora o relatório: detecção de alteração de permissões no objeto de domínio
Mudanças nas permissões do objeto AD são bastante raras, portanto, tudo o que gerou este alerta precisa ser investigado. Também seria bom testar a aparência e o conteúdo do relatório antes de ativar a regra.
Este relatório também mostrará se você já foi comprometido por esse ataque:
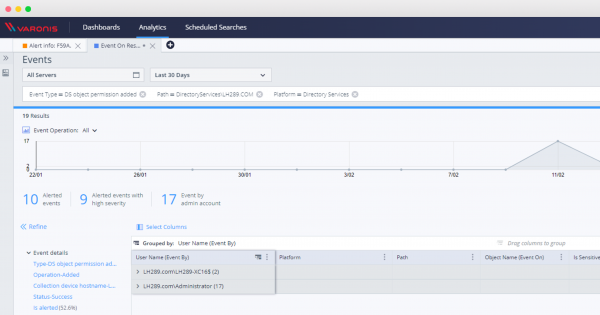
Após a ativação da regra, é possível investigar todos os outros eventos de elevação de privilégios usando a interface web do DatAlert:
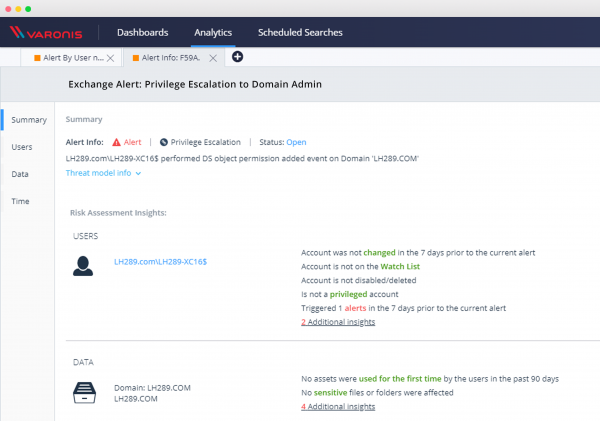
Depois de configurar esta regra, você poderá monitorar e se proteger contra esses e outros tipos semelhantes de vulnerabilidades de segurança, investigar eventos com objetos de serviços de diretório AD e verificar se você está vulnerável a essa crítica falha.
Fonte: habr.com
