

Opções de uso de soluções para visibilidade de rede
O que é visibilidade de rede?
Visibilidade é definida pelo dicionário de Webster como "a capacidade de ser facilmente percebido" ou "o grau de clareza". A visibilidade de rede ou de aplicativos refere-se à eliminação das zonas cegas que ocultam a capacidade de ver (ou quantificar) facilmente o que está acontecendo na rede e/ou nos aplicativos na rede. Essa visibilidade permite que as equipes de TI isolem rapidamente ameaças à segurança e resolvam problemas de desempenho, o que, em última análise, garante a melhor experiência ao usuário final.
Outra compreensão é que permite que as equipes de TI controlem e otimizem a rede junto com aplicativos e serviços de TI. É por isso que a visibilidade de rede, aplicativos e segurança é absolutamente essencial para qualquer organização de TI.
A maneira mais simples de alcançar a visibilidade da rede é implementar uma arquitetura de visibilidade, que consiste em uma infraestrutura abrangente de ponta a ponta, garantindo, por sua vez, visibilidade da rede física e virtual, aplicativos e segurança.
Estabelecendo a base da visibilidade da rede
Uma vez que a arquitetura de visibilidade seja criada, uma variedade de opções de uso se torna disponível. Como mostrado abaixo, a arquitetura de visibilidade representa três níveis principais de visibilidade: nível de acesso, nível de gerenciamento e nível de monitoramento.
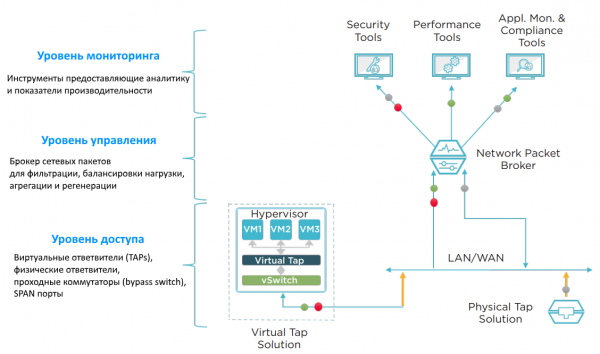
Usando os elementos mostrados, os profissionais de TI podem resolver vários problemas de rede e aplicativos. Existem duas categorias de opções de uso:
- Soluções principais de visibilidade
- Visibilidade completa da rede
As principais soluções de visibilidade focam em segurança de rede, economia de custos e resolução de problemas. Esses são três critérios que afetam a TI mensalmente, se não diariamente. A visibilidade completa da rede visa proporcionar uma compreensão mais profunda das áreas de zonas cegas, desempenho e conformidade regulatória.
O que é realmente possível fazer com visibilidade de rede?
Existem seis diferentes opções de uso de visibilidade de rede que podem demonstrar claramente o valor. São elas:
— Melhora da segurança da rede
— Fornecer capacidades de contenção e redução de custos
— Aceleração da resolução de problemas e aumento da confiabilidade da rede
— Eliminação de áreas cegas na rede
— Otimização do desempenho da rede e dos aplicativos
— Reforço da conformidade regulatória
Abaixo estão alguns exemplos específicos de uso.
Exemplo nº 1 – A filtragem de dados para soluções de segurança que estão em linha aumenta a eficácia dessas soluções
O objetivo desta abordagem é utilizar um corretor de pacotes de rede (NPB – Network Packet Broker) para filtrar dados de baixo risco (por exemplo, vídeo e voz), a fim de excluí-los da verificação por soluções de segurança (sistemas de prevenção de intrusões (IPS), prevenção de perda de dados (DLP), e firewall de aplicações web (WAF), etc.). Este tráfego 'desinteressante' pode ser identificado e devolvido ao comutador de bypass para ser enviado adiante na rede. A vantagem dessa solução é que o WAF ou IPS não precisam gastar recursos de CPU na análise de dados desnecessários. Se seu tráfego de rede contiver um volume significativo desses dados, você pode implementar essa função e reduzir a carga sobre suas ferramentas de segurança.
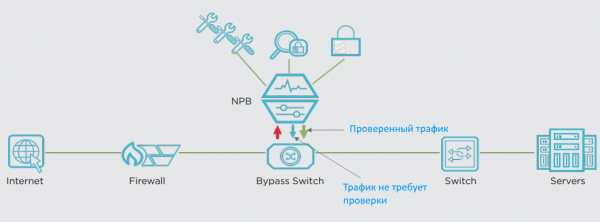
Empresas relataram casos em que até 35% do tráfego de rede de baixo risco foi excluído da verificação do IPS. Isso aumenta automaticamente a largura de banda efetiva do IPS em 35% e significa que você pode adiar a compra de IPS adicionais ou uma atualização. Todos sabemos que o tráfego de rede está aumentando, então, em algum momento, você precisará de um IPS mais potente. A questão realmente é: você quer minimizar custos ou não?
Exemplo nº 2 – O balanceamento de carga prolonga a vida útil de dispositivos de 1-10 Gbps em uma rede de 40 Gbps
O segundo exemplo de uso envolve a redução do custo de propriedade de equipamentos de rede. Isso é alcançado com o uso de brokers de pacotes (NPB) para balancear o tráfego entre ferramentas de segurança e monitoramento. Como o balanceamento de carga pode ajudar a maioria das empresas? Primeiro, o aumento do tráfego de rede é um fenômeno muito comum. Mas e quanto ao monitoramento do impacto do crescimento da largura de banda? Por exemplo, se você atualizar o núcleo da rede de 1 Gbps para 10 Gbps, precisará de ferramentas de 10 Gbps para realizar um monitoramento adequado. Se você aumentar a velocidade para 40 Gbps ou 100 Gbps, a escolha de ferramentas de monitoramento será muito menor, e seu custo será bastante elevado.
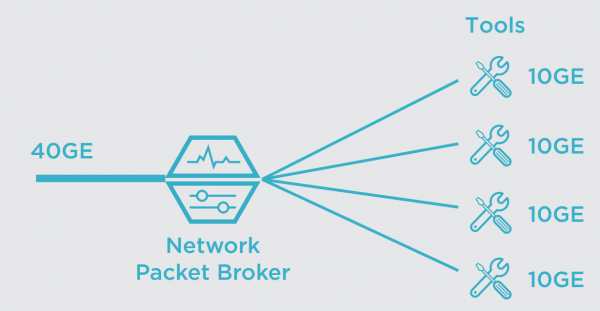
Os brokers de pacotes oferecem as capacidades necessárias de agregação e balanceamento de carga. Por exemplo, o balanceamento de tráfego de 40 Gbps permite distribuir o tráfego de monitoramento entre várias ferramentas de 10 Gbps. Com isso, você conseguirá prolongar a vida útil dos dispositivos de 10 Gbps até ter recursos suficientes para adquirir ferramentas mais caras, capazes de lidar com velocidades de transmissão de dados mais altas.
Outro exemplo é reunir ferramentas em um único local e enviar a elas os dados necessários do broker de pacotes. Às vezes, são utilizadas soluções separadas, distribuídas pela rede. Dados de uma pesquisa realizada pela Enterprise Management Associates (EMA) mostram que 32% das soluções corporativas estão subutilizadas, ou seja, menos de 50%. A centralização das ferramentas e o balanceamento de carga permitem que você combine recursos e aumente a utilização, usando menos dispositivos. Você pode muitas vezes adiar a aquisição de ferramentas adicionais até que a taxa de utilização se torne suficientemente alta.
Exemplo nº 3 – solução de problemas para reduzir/eliminar a necessidade de obter permissões de mudanças (Change Board permissions)
Depois que o equipamento de visibilidade (TAPs, NPB…) é instalado na rede, você raramente precisará fazer alterações na rede. Isso permite otimizar alguns processos de resolução de problemas para melhorar a eficiência.
Por exemplo, após a instalação do TAP ("instalou e esqueceu"), ele passa a transmitir passivamente uma cópia de todo o tráfego para o NPB. Isso tem uma grande vantagem, pois elimina a maioria das burocracias — obter aprovações para fazer mudanças na rede. Se um broker de pacotes também for instalado, haverá acesso instantâneo a praticamente todos os dados necessários para solução de problemas.
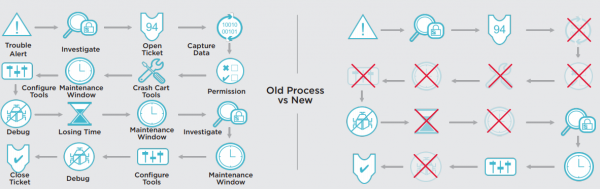
Se não houver necessidade de fazer alterações, é possível pular as fases de aprovação de mudanças e ir diretamente para a depuração. Esse novo processo impacta significativamente a redução do tempo médio de recuperação (MTTR – Mean Time to Repair). Estudos mostram que é possível reduzir o MTTR em até 80%.
Exemplo nº 4 – Inteligência de Aplicações, aplicação de filtragem de aplicações e mascaramento de dados para aumentar a eficácia da segurança
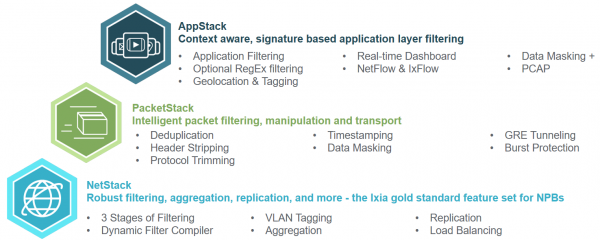
O que é inteligência de aplicações (Application Intelligence)? É uma tecnologia disponível em brokers de pacotes (NPB) IXIA. É uma funcionalidade avançada que permite ir além da filtragem de pacotes dos níveis 2-4 (modelos OSI) e fazer a transição completa para o nível 7 (nível de aplicação). A vantagem é que dados sobre o comportamento e a localização de usuários e aplicações podem ser criados e exportados em qualquer formato necessário — pacotes brutos, pacotes filtrados ou informações NetFlow (IxFlow). As equipes de TI podem identificar aplicações de rede ocultas, reduzir vulnerabilidades de segurança da rede, bem como diminuir o tempo de inatividade da rede e/ou aumentar o desempenho da rede. Características distintivas de aplicações conhecidas e desconhecidas podem ser identificadas, capturadas e transmitidas para ferramentas especializadas de monitoramento e segurança.
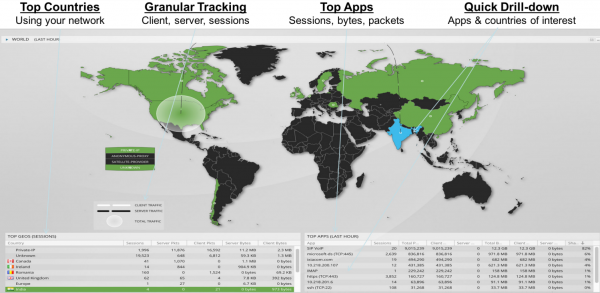
- identificação de aplicações suspeitas/desconhecidas
- detecção de comportamentos suspeitos por geolocalização, por exemplo, um usuário da Coreia do Norte se conectando ao seu FTP servidor e transmitindo dados
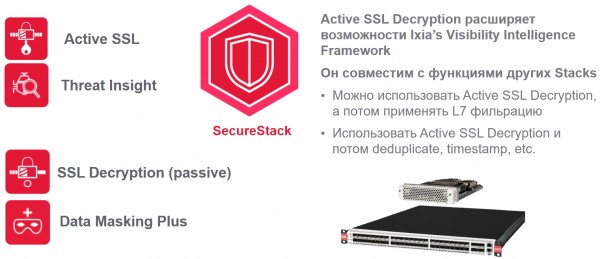
- descriptografia SSL para verificação e análise de potenciais ameaças
- análise de falhas de aplicações
- análise da quantidade e crescimento do tráfego para gerenciamento ativo de recursos e previsão de expansão
- mascaramento de dados confidenciais (cartões de crédito, credenciais…) antes do envio
A funcionalidade do Visibility Intelligence está disponível tanto em brokers físicos e virtuais (Cloud Lens Private) da IXIA (NPB), quanto em nuvens públicas — Cloud Lens Public:
Além da funcionalidade padrão do NetStack, PacketStack e AppStack:
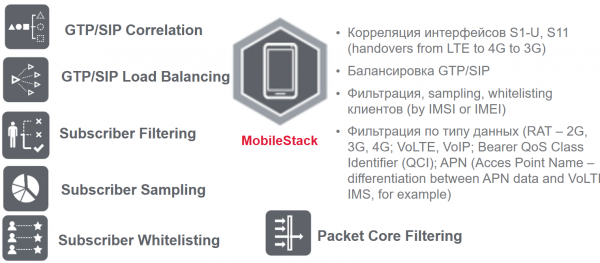
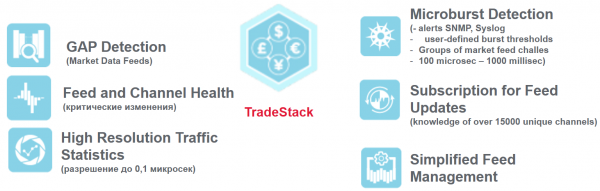
Recentemente, também foi adicionada a funcionalidade de segurança SecureStack (para otimização do processamento de tráfego confidencial), MobileStack (para operadores de telefonia móvel) e TradeStack (para monitoramento e filtragem de dados de trading financeiro):
Como resultado, obtemos um serviço de "monitoramento como serviço", automatizado na linha de produção de integração contínua. O desenvolvedor ou testador precisa apenas definir a lista de métricas em um arquivo JSON, e tudo o mais acontece automaticamente. Obtemos um controle de qualidade transparente dos lançamentos: todas as notificações sobre desempenho, consumo de recursos ou regressões arquitetônicas.
As soluções para visibilidade de rede são uma ferramenta poderosa capaz de otimizar a arquitetura de monitoramento e segurança da rede, criando uma coleta e troca fundamental de dados necessários.
As opções de uso permitem:
- dar acesso às informações específicas necessárias conforme a demanda para diagnóstico e troubleshooting
- adicionar/remover soluções de segurança e monitoramento tanto in-line quanto out-of-band
- reduzir o MTTR
- garantir uma rápida resposta a problemas
- realizar uma análise aprofundada de ameaças
- eliminar a maior parte das aprovações burocráticas
- reduzir as consequências financeiras de uma violação, conectando rapidamente as soluções necessárias à rede e diminuindo o MTTR
- reduzir o custo e o esforço para configurar a porta SPAN
Fonte: habr.com
