

É evidente que se comprometer a desenvolver um novo padrão de comunicação sem considerar os mecanismos de segurança é uma tarefa extremamente duvidosa e inútil.
Arquitetura de Segurança 5G — um conjunto de mecanismos e procedimentos de segurança implementados em e abrangendo todos os componentes da rede, desde o núcleo até as interfaces de rádio.
As redes de quinta geração são, em essência, uma evolução . As tecnologias de acesso via rádio sofreram as mudanças mais significativas. Para as redes de quinta geração, foi desenvolvida uma nova (Tecnologia de Acesso Rádio) — . Quanto ao núcleo da rede, não houve mudanças tão significativas. Assim, a arquitetura de segurança das redes 5G foi desenvolvida com ênfase na reutilização das tecnologias correspondentes adotadas no padrão 4G LTE.
No entanto, é importante notar que a reavaliação de ameaças conhecidas, como ataques às interfaces de rádio e ao nível de sinalização ( plane), ataques DDoS, ataques Man-In-The-Middle e outros, levou os operadores de telecomunicações a desenvolver novos padrões e integrar mecanismos de segurança completamente novos nas redes de quinta geração.
Premissas
Em 2015, a União Internacional de Telecomunicações elaborou o primeiro plano global de desenvolvimento de redes de quinta geração, tornando a questão do desenvolvimento de mecanismos e procedimentos de segurança nas redes 5G especialmente urgente.
A nova tecnologia ofereceu velocidades de transmissão de dados verdadeiramente impressionantes (mais de 1 Gbps), latência inferior a 1 ms e a capacidade de conectar simultaneamente cerca de 1 milhão de dispositivos em um raio de 1 km². Esses elevados requisitos para as redes de quinta geração refletiram-se nos princípios de sua organização.
O principal deles foi a descentralização, que implicava o posicionamento de múltiplos bancos de dados locais e centros de processamento na periferia da rede. Isso permitiu minimizar atrasos em -comunicações e aliviar o núcleo da rede devido à manutenção de uma enorme quantidade de dispositivos IoT. Dessa forma, a fronteira das redes de nova geração se ampliou até as estações base, permitindo a criação de centros de comunicação locais e a oferta de serviços em nuvem sem risco de atrasos críticos ou interrupções no serviço. Naturalmente, essa abordagem alterada para a organização das redes e o atendimento ao cliente despertou o interesse de criminosos, pois abria novas oportunidades para ataques tanto às informações confidenciais dos usuários quanto aos próprios componentes da rede, com o objetivo de causar interrupções no serviço ou capturar os recursos computacionais do operador.
Principais vulnerabilidades das redes de quinta geração
Grande superfície de ataque
Saiba maisAo construir redes de telecomunicações de terceira e quarta gerações, os operadores normalmente se limitavam a trabalhar com um ou mais fornecedores que forneciam imediatamente um conjunto de hardware e software. Ou seja, tudo poderia funcionar, como se costuma dizer, “da caixa” — bastava instalar e configurar o equipamento adquirido do fornecedor; não havia necessidade de substituir ou complementar o software proprietário. As tendências modernas vão contra essa abordagem “clássica” e se direcionam para a virtualização das redes, uma abordagem multivendor para sua construção e diversidade de software. Tecnologias como (em inglês, Software Defined Network) e (em inglês, Network Functions Virtualization) estão se tornando cada vez mais populares, o que leva à inclusão de uma enorme quantidade de software baseado em código aberto nos processos e funções de gestão das redes de telecomunicações. Isso dá aos criminosos a capacidade de estudar melhor a rede do operador e identificar um número maior de vulnerabilidades, o que, por sua vez, aumenta a superfície de ataque das redes de nova geração em comparação com as atuais.
Grande quantidade de dispositivos IoT
Saiba maisAté 2021, cerca de 57% dos dispositivos conectados às redes 5G serão dispositivos IoT. Isso significa que a maioria dos hosts terá capacidades criptográficas limitadas (veja a seção 2) e, consequentemente, estará vulnerável a ataques. O enorme número desses dispositivos aumentará o risco de propagação de botnets e permitirá a realização de ataques DDoS ainda mais potentes e distribuídos.
Capacidades criptográficas limitadas dos dispositivos IoT
Saiba maisComo já mencionado, as redes de quinta geração utilizam ativamente dispositivos periféricos, que permitem aliviar parte da carga do núcleo da rede, reduzindo assim a latência. Isso é necessário para serviços importantes como o gerenciamento de veículos autônomos, sistemas de alerta de emergência e outros, para os quais garantir uma latência mínima é crítico, pois disso dependem vidas humanas. Devido à conexão de um grande número de dispositivos IoT, que, por conta de seu pequeno tamanho e baixo consumo de energia, possuem recursos computacionais bastante limitados, as redes 5G tornam-se vulneráveis a ataques que visam a interceptação do controle e a subsequente manipulação desses dispositivos. Por exemplo, cenários de infecção de dispositivos IoT, que fazem parte do sistema de "", por tipos de malware como . Também são possíveis cenários de interceptação do controle de veículos autônomos, que recebem comandos e informações de navegação através da "nuvem". Formalmente, essa vulnerabilidade se deve à descentralização das redes de nova geração, mas o próximo tópico destacará o problema da descentralização de forma mais clara.
Descentralização e expansão das fronteiras da rede
Saiba maisDispositivos periféricos que atuam como núcleos locais da rede realizam a roteação do tráfego do usuário, o processamento de solicitações, bem como o cache local e o armazenamento de dados do usuário. Assim, as fronteiras das redes de quinta geração se expandem, além do núcleo, para a periferia, incluindo bancos de dados locais e interfaces de rádio 5G-NR (em inglês, 5G New Radio). Isso cria oportunidades para ataques aos recursos computacionais de dispositivos locais, que são inherentemente mais protegidos, em comparação com os nós centrais da rede, visando causar uma interrupção dos serviços. Isso pode resultar na desconexão de áreas inteiras do acesso à internet, no funcionamento incorreto de dispositivos IoT (por exemplo, em sistemas de 'casa inteligente'), bem como na indisponibilidade de serviços de alerta de emergência IMS.
No entanto, atualmente, a ETSI e a 3GPP já publicaram mais de 10 padrões que abordam diferentes aspectos da segurança das redes 5G. A grande maioria dos mecanismos descritos lá visa proteger contra vulnerabilidades (incluindo as mencionadas acima). Um dos principais é o padrão , que descreve a arquitetura de segurança das redes de quinta geração.
Arquitetura 5G
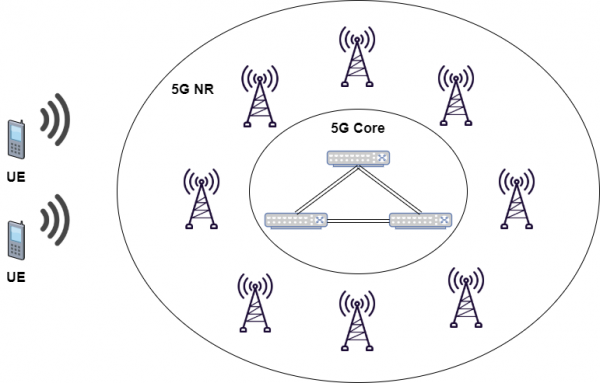
Primeiramente, abordaremos os princípios chave da arquitetura das redes 5G, que permitirão entender completamente o significado e as responsabilidades de cada módulo de software e de cada função de segurança do 5G.
- Divisão dos nós da rede em elementos que garantem a operação dos protocolos da (do inglês, UP - User Plane) e elementos que garantem a operação dos protocolos do (do inglês, CP - Control Plane), que aumenta a flexibilidade em termos de escalabilidade e implantação da rede, ou seja, é possível o posicionamento centralizado ou descentralizado de componentes individuais dos nós da rede.
- Suporte ao mecanismo de , baseado nos serviços oferecidos a grupos específicos de usuários finais.
- Implementação de elementos de rede na forma de .
- Suporte ao acesso simultâneo a serviços centralizados e locais, ou seja, implementação de conceitos de computação em nuvem (do inglês, ) e computação de borda (do inglês, ).
- Implementação non-3GPP (Wi-Fi e afins) — com um núcleo de rede unificado.
- Suporte a algoritmos e procedimentos de autenticação unificados, independentemente do tipo de rede de acesso.
- Suporte a funções de rede sem manter estado (do inglês, stateless), em que o recurso computacional está separado do armazenamento de recursos.
- Suporte ao roaming com roteamento de tráfego tanto pela rede doméstica (do inglês, home-routed roaming) quanto com 'desembarque local' (do inglês, local breakout) na rede visitante.
- A interação entre funções de rede é apresentada de duas maneiras: e .
O conceito de segurança das redes de quinta geração inclui:
- Autenticação do usuário pela rede.
- Autenticação da rede pelo usuário.
- Acordo de chaves criptográficas entre a rede e o equipamento do usuário.
- Criptografia e controle de integridade do tráfego de sinalização.
- Criptografia e controle de integridade do tráfego do usuário.
- Proteção do identificador do usuário.
- Proteção das interfaces entre diferentes elementos da rede de acordo com o conceito de domínio de segurança da rede.
- Isolamento de diferentes camadas do mecanismo e definição de níveis de segurança próprios para cada camada.
- Autenticação do usuário e proteção do tráfego no nível dos serviços finais (IMS, IoT e outros).
Os principais módulos de software e funções de segurança da 5G
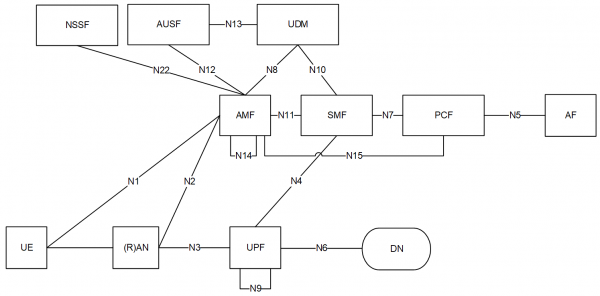 AMF (do inglês, Access & Mobility Management Function — função de gerenciamento de acesso e mobilidade) — fornece:
- Organização das interfaces da camada de controle.
- Organização da troca de tráfego de sinalização , criptografia e proteção da integridade de seus dados.
- Organização da troca de tráfego de sinalização , criptografia e proteção da integridade de seus dados.
- Gerenciamento do registro de equipamentos do usuário na rede e controle dos possíveis estados de registro.
- Gerenciamento da conexão de equipamentos do usuário com a rede e controle dos possíveis estados.
- Gerenciamento da disponibilidade de equipamentos do usuário na rede no estado CM-IDLE.
- Gerenciamento da mobilidade de equipamentos do usuário na rede no estado CM-CONNECTED.
- Transmissão de mensagens curtas entre equipamentos do usuário e SMF.
- Gerenciamento de serviços de geolocalização.
- Atribuição de um identificador de fluxo para interação com EPS.
SMF (do inglês, Session Management Function — função de gerenciamento de sessões) — fornece:
- Gerenciamento de sessões de comunicação, ou seja, criação, modificação e liberação de sessões, incluindo suporte a túnel entre a rede de acesso e o UPF.
- Distribuição e gerenciamento de endereços IP do equipamento do usuário.
- Seleção do gateway UPF a ser utilizado.
- Organização da interação com o PCF.
- Gerenciamento da aplicação de políticas. .
- Configuração dinâmica do equipamento do usuário usando protocolos DHCPv4 e DHCPv6.
- Controle da coleta de dados de tarifação e organização da interação com o sistema de faturamento.
- Continuidade na prestação de serviços (do inglês. ).
- Interação com redes de convidados durante o roaming.
UPF (do inglês User Plane Function — função da camada de usuário) — garante:
- Interação com redes externas de transmissão de dados, incluindo a internet global.
- Roteamento de pacotes dos usuários.
- Marcação de pacotes de acordo com as políticas de QoS.
- Diagnóstico de pacotes de usuários (por exemplo, detecção de aplicativos com base em assinaturas).
- Fornecimento de relatórios sobre o uso de tráfego.
- O UPF também é um ponto âncora para suporte à mobilidade tanto dentro de uma única tecnologia quanto entre diferentes tecnologias de acesso radio.
UDM (do inglês Unified Data Management — gerenciamento unificado de dados) — garante:
- Gerenciamento dos dados dos perfis dos usuários, incluindo armazenamento e modificação da lista de serviços disponíveis para os usuários e os parâmetros correspondentes.
- Gerenciamento
- Geração de credenciais de autenticação 3GPP. .
- Autorização de acesso com base nos dados do perfil (por exemplo, restrições de roaming).
- Gerenciamento do registro do usuário, ou seja, armazenamento do AMF responsável.
- Suporte à continuidade do serviço e da sessão de comunicação, ou seja, armazenamento do SMF designado para a sessão de comunicação atual.
- Gerenciamento da entrega de SMS.
- Vários UDM diferentes podem atender a um usuário em diferentes transações.
UDR (do inglês Unified Data Repository — repositório unificado de dados) — garante o armazenamento de diversos dados de usuários e é, na essência, um banco de dados de todos os assinantes da rede.
UDSF (em português: Função de Armazenamento de Dados Não Estruturados) - garante a preservação dos contextos atuais dos usuários registrados pelos módulos AMF. Essa informação geralmente pode ser apresentada como dados de estrutura indefinida. Os contextos dos usuários podem ser utilizados para garantir a continuidade e a integridade das sessões dos assinantes tanto durante a remoção programada de um dos AMFs quanto em situações de emergência. Em ambos os casos, o AMF de backup "assumirá" o serviço, utilizando os contextos armazenados no USDF.
A combinação de UDR e UDSF em uma única plataforma física é uma implementação típica dessas funções de rede.
PCF (em português: Função de Controle de Políticas) - elabora e designa aos usuários determinadas políticas de serviço, incluindo parâmetros de QoS e regras de tarifação. Por exemplo, para a transmissão de um determinado tipo de tráfego, canais virtuais com características diferentes podem ser criados dinamicamente. Para isso, pode-se considerar as exigências do serviço solicitado pelo assinante, o nível de congestionamento da rede, o volume de tráfego consumido, entre outros.
NEF (em português: Função de Exposição de Rede) - garante:
- A organização da interação segura entre plataformas e aplicativos externos com o núcleo da rede.
- O gerenciamento de parâmetros de QoS e regras de tarifação para usuários específicos.
SEAF (em português: Função de Ancoragem de Segurança) - em conjunto com o AUSF, garante a autenticação dos usuários durante seu registro na rede com qualquer tecnologia de acesso.
AUSF (em português: Função de Servidor de Autenticação) - desempenha o papel de servidor de autenticação, recebendo e processando solicitações do SEAF e redirecionando-as para o ARPF.
ARPF (em português: Função de Armazenamento e Processamento de Credenciais de Autenticação) - garante o armazenamento de chaves secretas pessoais (KI) e parâmetros de algoritmos criptográficos, bem como a geração de vetores de autenticação de acordo com os algoritmos 5G-AKA ou -AKA. É localizado em um data center do operador de telecomunicações protegido contra riscos físicos externos e, geralmente, é integrado com o UDM.
SCMF (em português: Função de Gerenciamento de Contexto de Segurança) - função de gerenciamento ) — garante o gerenciamento do ciclo de vida do contexto de segurança 5G.
SPCF (ingl. Security Policy Control Function — função de controle de política de segurança) — assegura a concordância e aplicação das políticas de segurança em relação a usuários específicos. Considera as capacidades da rede, as capacidades dos equipamentos do usuário e os requisitos de serviços específicos (por exemplo, os níveis de proteção oferecidos por serviços de comunicação crítica e serviços de acesso à internet sem fio podem diferir). A aplicação das políticas de segurança inclui: escolha do AUSF, escolha do algoritmo de autenticação, escolha dos algoritmos de criptografia de dados e controle de integridade, determinação do comprimento e ciclo de vida das chaves.
SIDF (ingl. Subscription Identifier De-concealing Function — função de desnudamento do identificador do usuário) — oferece a extração do identificador de assinatura permanente do assinante (ingl. SUPI) a partir do identificador oculto (ingl. ), recebido durante o pedido do procedimento de autenticação “Auth Info Req”.
Requisitos de segurança principais para redes de comunicação 5G
Saiba maisAutenticação do usuário: A rede 5G deve autenticar o SUPI do usuário durante o processo 5G AKA entre o usuário e a rede.
Autenticação da rede do provedor: O usuário deve autenticar o identificador da rede 5G do provedor, sendo a autenticação garantida através do uso bem-sucedido das chaves obtidas durante o procedimento 5G AKA.
Autorização do usuário: A rede do provedor deve autorizar o usuário com base no perfil do usuário obtido da rede do operador de origem.
Autorização da rede do provedor pela rede do operador de origem: O usuário deve receber confirmação de que está conectado à rede do provedor, que foi autorizada pela rede do operador de origem para fornecer serviços. A autorização é implícita na medida em que é garantida pelo término bem-sucedido do procedimento 5G AKA.
Autorização da rede de acesso pela rede do operador de origem: O usuário deve receber a confirmação de que está conectado a uma rede de acesso autorizada pelo operador de rede doméstico para fornecer serviços. A autorização é implícita na medida em que é garantida pelo estabelecimento bem-sucedido da segurança da rede de acesso. Esse tipo de autorização deve ser aplicado a qualquer tipo de rede de acesso.
Serviços de emergência não autenticados: Para cumprir os requisitos regulatórios em algumas regiões, as redes 5G devem oferecer a possibilidade de acesso não autenticado a serviços de emergência.
Núcleo da rede e rede de acesso rádio: No núcleo da rede 5G e na rede de acesso rádio 5G, deve ser suportado o uso de algoritmos de criptografia e integridade com um comprimento de chave de 128 bits para garantir a segurança. e . As interfaces de rede devem suportar chaves de criptografia de 256 bits.
Requisitos principais de segurança para equipamentos do usuário
Saiba mais
- Os equipamentos do usuário devem suportar criptografia, proteção de integridade e proteção contra ataques de repetição de dados do usuário transmitidos entre eles e a rede de acesso rádio.
- Os equipamentos do usuário devem ativar mecanismos de criptografia e proteção da integridade dos dados conforme indicado pela rede de acesso rádio.
- Os equipamentos do usuário devem suportar criptografia, proteção de integridade e proteção contra ataques de repetição do tráfego de sinal RRC e NAS.
- Os equipamentos do usuário devem suportar os seguintes algoritmos criptográficos: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- Os equipamentos do usuário podem suportar os seguintes algoritmos criptográficos: 128-NEA3, 128-NIA3.
- Os equipamentos do usuário devem suportar os seguintes algoritmos criptográficos: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2, caso suportem a conexão à rede de acesso rádio E-UTRA.
- A proteção da privacidade dos dados do usuário transmitidos entre os equipamentos do usuário e a rede de acesso rádio é opcional, mas deve ser garantida em todos os casos em que for permitido por regulamentações.
- A proteção da privacidade do tráfego de sinal RRC e NAS é opcional.
- A chave permanente do usuário deve ser protegida e armazenada em componentes de hardware do usuário que sejam bem seguros.
- O identificador permanente da assinatura do assinante não deve ser transmitido em texto claro através da rede de acesso rádio, exceto as informações necessárias para o roteamento correto (por exemplo, e ).
- A chave pública da rede do operador doméstico, o identificador dessa chave, o identificador do esquema de proteção e o identificador de roteamento devem ser armazenados em .
A cada algoritmo de criptografia é atribuído um número binário:
- "0000": NEA0 — Algoritmo de criptografia nulo
- "0001": 128-NEA1 — 128 bits algoritmo baseado em 3G
- "0010" 128-NEA2 — 128 bits algoritmo baseado
- "0011" 128-NEA3 — 128 bits algoritmo baseado.
Criptografia de dados utilizando 128-NEA1 e 128-NEA2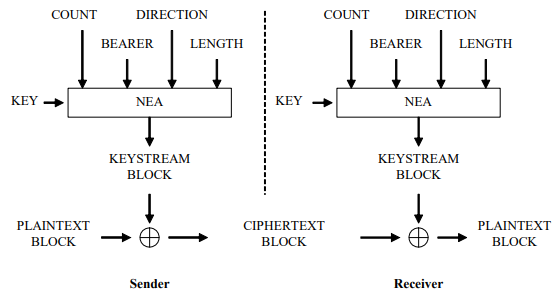
P.S. O esquema foi emprestado de
Geração de instâncias de assinatura pelos algoritmos 128-NIA1 e 128-NIA2 para garantir a integridade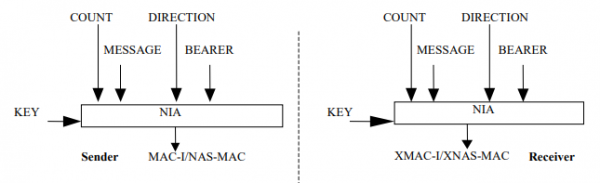
P.S. O esquema foi emprestado de
Requisitos de segurança fundamentais para funções de rede 5G
Saiba mais
- O AMF deve suportar a autenticação primária usando SUCI.
- O SEAF deve suportar a autenticação primária usando SUCI.
- O UDM e o ARPF devem armazenar a chave permanente do usuário e garantir sua proteção contra roubo.
- O AUSF deve fornecer o SUPI à rede local apenas em caso de autenticação primária bem-sucedida usando SUCI.
- O NEF não deve retransmitir informações ocultas sobre o núcleo da rede para fora do domínio de segurança do operador.
Principais procedimentos de segurança
Domínios de confiança
Em redes de quinta geração, a confiança nos elementos da rede diminui à medida que os elementos se afastam do núcleo da rede. Esse conceito influencia as decisões implementadas na arquitetura de segurança 5G. Assim, pode-se falar sobre um modelo de confiança das redes 5G que define o comportamento dos mecanismos de segurança da rede.
Do lado do usuário, o domínio de confiança é formado por UICC e USIM.
Do lado da rede, o domínio de confiança tem uma estrutura mais complexa.
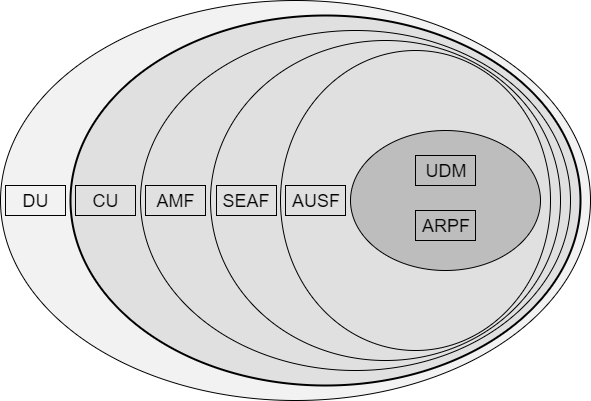 A rede de acesso rádio é dividida em dois componentes — DU (unidades distribuídas da rede) e CU (unidades centrais da rede). Juntas, elas formam gNB — interface de rádio da estação base da rede 5G. DU não tem acesso direto aos dados do usuário, pois podem ser implantados em segmentos de infraestrutura não protegida. CU, por sua vez, devem ser implantados em segmentos protegidos da rede, pois são responsáveis pela terminação do tráfego dos mecanismos de segurança AS. No núcleo da rede está AMF, que termina o tráfego dos mecanismos de segurança NAS. Na especificação atual 3GPP 5G Phase 1, é descrita a combinação AMF com a função de segurança SEAF, contendo a chave raiz (também conhecida como "chave âncora") da rede visitada (que presta serviço). AUSF é responsável por armazenar a chave obtida após a autenticação bem-sucedida. Ela é necessária para reutilização em casos de conexão simultânea do usuário a várias redes de acesso radio. ARPF armazena as credenciais dos usuários e é análoga ao USIM para os assinantes. UDR e UDM armazenam informações do usuário, que são usadas para determinar a lógica de geração de credenciais, identificadores de usuário, assegurar a continuidade da sessão, entre outros.
Hierarquia de chaves e esquemas de distribuição
Nas redes de 5ª geração, ao contrário das redes 4G-LTE, o processo de autenticação consiste em duas partes: autenticação primária e secundária. A autenticação primária é obrigatória para todos os dispositivos do usuário que se conectam à rede. A autenticação secundária pode ser realizada a pedido de redes externas, se o assinante se conectar a elas.
Após a conclusão bem-sucedida da autenticação primária e da geração da chave conjunta K entre o usuário e a rede, da chave K é extraído KSEAF — uma chave especial âncora (raiz) da rede que presta serviço. Posteriormente, a partir dessa chave, são gerados chaves que garantem a confidencialidade e integridade dos dados do tráfego de sinalização RRC e NAS.
Esquema com explicações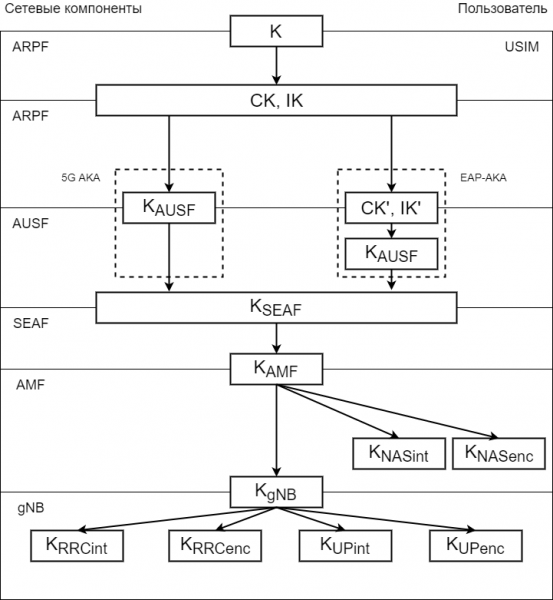
Denominações:
CK (ingl. Cipher Key)
IK (ingl. Integrity Key) — chave usada em mecanismos de proteção da integridade dos dados.
CK’ (ingl. Cipher Key) — outra chave criptográfica criada a partir de CK para o mecanismo EAP-AKA.
IK’ (ingl. Integrity Key) — outra chave, usada em mecanismos de proteção da integridade dos dados para EAP-AKA.
KAUSF — criada pela função ARPF e pelo equipamento do usuário a partir de CK e IK durante 5G AKA e EAP-AKA.
KSEAF — chave âncora, obtida pela função AUSF a partir da chave KAMFAUSF.
KAMF — chave obtida pela função SEAF a partir da chave KSEAF.
KNASint, KNASenc — chaves obtidas pela função AMF a partir da chave KAMF para proteger o tráfego de sinal NAS.
KRRCint, KRRCenc — chaves obtidas pela função AMF a partir da chave KAMF para proteger o tráfego de sinal RRC.
KUPint, KUPenc — chaves obtidas pela função AMF a partir da chave KAMF para proteger o tráfego de sinal AS.
NH — chave intermediária obtida pela função AMF a partir da chave KAMF para garantir a segurança dos dados durante as transferências.
KgNB — chave obtida pela função AMF a partir da chave KAMF para garantir a segurança dos mecanismos de mobilidade.
Esquemas de geração de SUCI a partir de SUPI e vice-versa
Esquemas de obtenção de SUPI e SUCI
Geração de SUCI a partir de SUPI e SUPI a partir de SUCI:
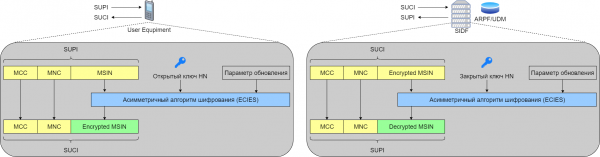
Autenticação
Autenticação primária
Em redes 5G, EAP-AKA e 5G AKA são mecanismos padrão de autenticação primária. Vamos dividir o mecanismo de autenticação primária em duas fases: a primeira é responsável pela inicialização da autenticação e pela escolha do método de autenticação, a segunda — pela autenticação mútua entre o usuário e a rede.
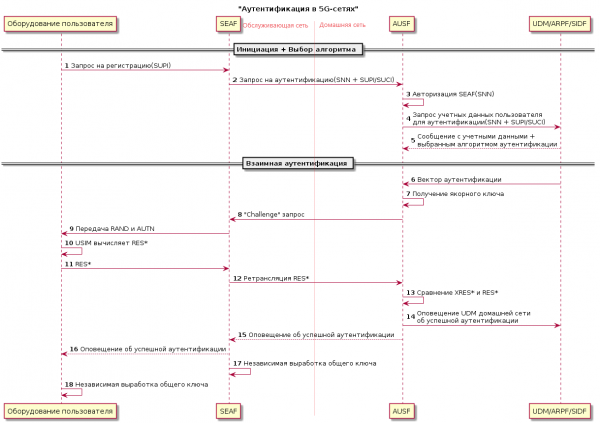
Inicialização
O usuário envia um pedido de registro ao SEAF, que contém um identificador oculto de assinatura do usuário SUCI.
O SEAF envia ao AUSF uma mensagem de solicitação de autenticação (Nausf_UEAuthentication_Authenticate Request), contendo SNN (nome da rede servidora) e SUPI ou SUCI.
O AUSF verifica se o SEAF que solicita a autenticação está autorizado a usar o SNN fornecido. Se a rede servidora não estiver autorizada a usar o SNN, o AUSF responde com uma mensagem de erro de autorização "Rede servidora não autorizada" (Nausf_UEAuthentication_Authenticate Response).
A solicitação de credenciais para autenticação por parte do AUSF ao UDM, ARPF ou SIDF é realizada utilizando SUPI ou SUCI e SNN.
Com base em SUPI ou SUCI e nas informações do usuário, o UDM/ARPF escolhe o método de autenticação que será utilizado a seguir e fornece as credenciais do usuário.
Autenticação mútua
Ao usar qualquer método de autenticação, as funções da rede UDM/ARPF devem gerar um vetor de autenticação (AV).
EAP-AKA: O UDM/ARPF primeiro gera um vetor de autenticação com o bit divisor AMF = 1, após o que gera CK’ e IK’ do CK, IK e SNN e compõe um novo vetor de autenticação AV (RAND, AUTN, XRES*, CK’, IK’), que é enviado ao AUSF com a indicação de usá-lo apenas para EAP-AKA.
5G AKA: O UDM/ARPF obtém a chave KAUSF do CK, IK e SNN, após o que gera o vetor de autenticação 5G HE (Vetor de Autenticação do Ambiente Doméstico 5G). O vetor de autenticação 5G HE (RAND, AUTN, XRES, KAUSF) é enviado ao AUSF com a indicação de usá-lo apenas para 5G AKA.
Após isso, o AUSF obtém a chave de âncora KSEAF a partir da chave KAUSF e envia ao SEAF um pedido de "Challenge" na mensagem "Nausf_UEAuthentication_Authenticate Response", que também contém RAND, AUTN e RES*. Em seguida, o RAND e o AUTN são transmitidos ao equipamento do usuário por meio de uma mensagem de sinalização protegida NAS. O USIM do usuário calcula o RES* a partir do RAND e do AUTN recebidos e o envia ao SEAF. O SEAF retransmite este valor ao AUSF para verificação.
O AUSF compara o XRES* armazenado com o RES* recebido do usuário. Em caso de correspondência, AUSF e UDM na rede doméstica do operador são notificados sobre a autenticação bem-sucedida, e o usuário e o SEAF geram independentemente a chave KAMF do KSEAF e SUPI para comunicação futura.
Autenticação Secundária
O padrão 5G suporta autenticação secundária opcional com base em EAP-AKA entre o equipamento do usuário e a rede externa de transmissão de dados. Neste caso, o SMF atua como autentificador EAP e se baseia no funcionamento Uma autenticação primária obrigatória do usuário ocorre na rede doméstica e é gerado um contexto de segurança NAS compartilhado com o AMF.
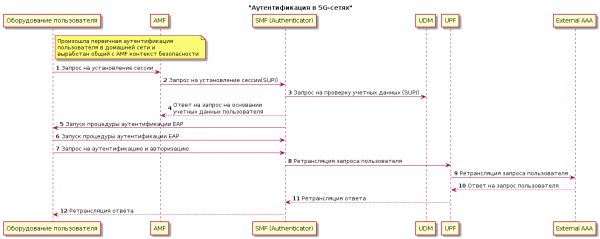
- O usuário envia um pedido ao AMF para estabelecer uma sessão.
- O AMF envia um pedido para estabelecer a sessão ao SMF informando sobre o SUPI do usuário.
- O SMF verifica as credenciais do usuário no UDM usando o SUPI fornecido.
- O SMF envia uma resposta ao pedido do AMF.
- O SMF inicia o procedimento de autenticação EAP com o objetivo de obter permissão para estabelecer a sessão do servidor AAA da rede externa. Para isso, o SMF e o usuário trocam mensagens para iniciar o procedimento.
- O usuário e o servidor AAA da rede externa então trocam mensagens para realizar a autenticação e autorização do usuário. O usuário envia mensagens ao SMF, que por sua vez troca mensagens com a rede externa através do UPF.
- Embora a arquitetura de segurança 5G se baseie na reutilização de tecnologias existentes, ela enfrenta tarefas totalmente novas. A enorme quantidade de dispositivos IoT, a expansão das fronteiras da rede e elementos de arquitetura descentralizada são apenas alguns dos princípios-chave do padrão 5G que inspiram a imaginação de cibercriminosos.
Conclusão
Embora a arquitetura de segurança do 5G seja baseada na reutilização de tecnologias existentes, novos desafios surgem. Uma enorme quantidade de dispositivos IoT, fronteiras de rede expandidas e elementos de uma arquitetura descentralizada são apenas alguns dos princípios-chave do padrão 5G, que estimulam a criatividade dos cibercriminosos.
O padrão principal para a arquitetura de segurança 5G — — contém os pontos-chave sobre o funcionamento dos mecanismos e procedimentos de segurança. Em particular, descreve o papel de cada uma das VNF na proteção dos dados dos usuários e dos nós da rede, na geração de chaves criptográficas e na realização do procedimento de autenticação. No entanto, mesmo esse padrão não responde às questões críticas de segurança que surgem para os operadores de telecomunicações, especialmente à medida que as redes de nova geração se desenvolvem e são implementadas.
Diante disso, espera-se que as dificuldades na operação e na proteção das redes da 5ª geração não afetem os usuários comuns, que prometeram velocidades de transferência e latências como as de um filho da amiga da mamãe, ansioso para testar todas as promessas das redes de nova geração.
Links Úteis
Fonte: habr.com
