

O rápido desenvolvimento da eletrônica portátil e, em particular, de smartphones e tablets, criou uma série de novos desafios para a segurança da informação corporativa. De fato, se antes toda a cibersegurança era baseada na criação de um perímetro seguro e sua consequente proteção, agora, com praticamente todos os funcionários utilizando seus próprios dispositivos móveis para resolver tarefas de trabalho, controlar o perímetro de segurança tornou-se muito difícil. Isso é especialmente relevante para grandes empresas, onde cada trabalhador possui um login e senha de e-mail e outros recursos corporativos. Muitas vezes, ao adquirir um novo smartphone ou tablet, o funcionário insere suas credenciais nele, esquecendo-se frequentemente de sair do antigo dispositivo. Mesmo que apenas 5% dos funcionários da empresa sejam irresponsáveis, sem o devido controle por parte do administrador, a situação em relação ao acesso de dispositivos móveis ao e-mail corporativo servidor se transforma rapidamente em um verdadeiro caos.
Além disso, dispositivos móveis são frequentemente perdidos ou roubados e, posteriormente, usados para buscar compromissos, bem como para acessar recursos e dados corporativos que constituem segredos comerciais. Geralmente, o maior dano à cibersegurança corporativa resulta do acesso não autorizado à conta de e-mail de um funcionário. Isso permite que os invasores acessem uma lista global de endereços e contatos, a agenda de reuniões das quais o infeliz funcionário deveria ter participado, bem como sua correspondência. Além disso, ao obter acesso ao e-mail corporativo, os invasores têm a capacidade de enviar e-mails de phishing ou infectados com malware a partir de um endereço de e-mail confiável. Tudo isso, junto, proporciona aos invasores possibilidades praticamente irrestritas para realizar ciberataques e utilizar engenharia social para alcançar seus objetivos.
Para realizar o controle de dispositivos móveis que entram no perímetro de segurança, existe a tecnologia ABQ, ou Allow/Block/Quarantine. Ela permite que o administrador controle a lista de dispositivos móveis que estão autorizados a sincronizar dados com o servidor de email, e, se necessário, bloqueie dispositivos comprometidos e coloque em quarentena dispositivos móveis suspeitos.
No entanto, como qualquer administrador da versão gratuita do Zimbra Collaboration Suite Open-Source Edition sabe, as capacidades de interação com dispositivos móveis são bastante limitadas. Estritamente falando, os usuários da versão gratuita do Zimbra podem apenas enviar e receber emails através dos protocolos POP3 ou IMAP, sem ter a capacidade integrada de sincronizar dados de agenda, catálogos de endereços e notas com o servidor. A tecnologia ABQ também não está disponível na versão gratuita do Zimbra Collaboration Suite, o que automaticamente inviabiliza todas as tentativas de criar um perímetro de informação seguro na empresa. Em um cenário onde o administrador não sabe quais dispositivos estão se conectando ao servidor, podem ocorrer vazamentos de informações e aumenta consideravelmente a probabilidade de ciberataques conforme mencionado anteriormente.
Para resolver esta questão no Zimbra Collaboration Suite Open-Source Edition, ajudará a extensão modular Zextras Mobile. Esta extensão permite adicionar suporte completo ao protocolo ActiveSync na versão gratuita do Zimbra e, com isso, abre uma infinidade de possibilidades de interação entre dispositivos móveis e seu servidor de email. Além de outras funcionalidades diversas, a extensão Zextras Mobile implementa suporte total à ABQ.
De imediato, advertimos que uma configuração incorreta da ABQ pode fazer com que alguns usuários não consigam sincronizar dados em seus dispositivos móveis com o servidor, portanto, a configuração deve ser abordada com máxima atenção e cuidado. A configuração da ABQ é feita pela linha de comando do Zextras. É nesta linha de comando que se configura o modo de operação da ABQ no Zimbra, além de gerenciar as listas de dispositivos.
Ele é implementado da seguinte forma: Após o usuário fazer login no e-mail corporativo em um dispositivo móvel, ele envia ao servidor os dados de autenticação, bem como os dados de identificação do seu dispositivo, que encontram um obstáculo na forma de ABQ, que analisa os dados de identificação e os verifica com aqueles que estão nas listas de dispositivos permitidos, em quarentena e bloqueados. Se o dispositivo não estiver em nenhuma das listas, o ABQ lida com ele de acordo com o modo em que está operando.
O ABQ no Zimbra prevê três modos de operação:
Permissivo (Permissive): Neste modo de operação, após a autenticação do usuário, a sincronização é realizada automaticamente no primeiro pedido do dispositivo móvel. Nesse modo de operação, é possível bloquear dispositivos específicos, mas todos os outros poderão sincronizar dados livremente com o servidor.
Interativo (Interactive): Neste modo de operação, imediatamente após a autenticação do usuário, o sistema de segurança solicita os dados de identificação do dispositivo e os compara com a lista de dispositivos permitidos. Se o dispositivo estiver na lista permitida, a sincronização continua automaticamente. Se não estiver na 'lista branca' desse dispositivo, ele será automaticamente colocado em quarentena, para que o administrador possa posteriormente decidir se permite a sincronização desse dispositivo com o servidor ou o bloqueia. O usuário receberá uma notificação correspondente. A notificação do administrador ocorre regularmente, uma vez em um período de tempo configurável. Cada nova notificação conterá apenas novos dispositivos que entraram em quarentena.
Estrito (Strict): Neste modo de operação, após a autenticação do usuário, é realizada imediatamente uma verificação da presença dos dados de identificação do dispositivo na lista de dispositivos permitidos. Caso ele esteja na lista, a sincronização continua automaticamente. Se o dispositivo não estiver na lista permitida, ele será imediatamente colocado na lista de bloqueados, e o usuário receberá uma notificação correspondente por e-mail.
Além disso, o administrador do Zimbra pode desativar completamente o ABQ em seu servidor de e-mail, se desejar. servidor.
A configuração do modo de operação do ABQ é feita através dos comandos:
zxsuite config global set attribute abqMode value Permissive
zxsuite config global set attribute abqMode value Interactive
zxsuite config global set attribute abqMode value Strict
zxsuite config global set attribute abqMode value Disabled
É possível verificar o modo atual de operação do ABQ com o comando zxsuite config global get attribute abqMode.
Se você estiver utilizando os modos interativo ou estrito de operação do ABQ, frequentemente será necessário trabalhar com listas de dispositivos permitidos e bloqueados, além de dispositivos em quarentena. Suponhamos que dois dispositivos se conectaram ao nosso servidor: um iPhone e um Android com as respectivas credenciais. Mais tarde, descobrirá que o iPhone foi adquirido recentemente pelo CEO da empresa, que decidiu trabalhar com o e-mail nele, enquanto o Android pertence a um gerente comum, que não tem permissão para usar e-mail corporativo em um smartphone por razões de segurança.
No caso do modo interativo, todos eles irão para a quarentena, de onde o administrador precisará mover o iPhone para a lista de dispositivos permitidos e o Android para a lista de bloqueados. Para isso, ele usará os comandos zxsuite mobile abq allow iPhone e zxsuite mobile abq block Android. Após isso, o CEO poderá acessar totalmente seu e-mail a partir de seus dispositivos, enquanto o gerente terá que visualizá-lo exclusivamente em seu laptop de trabalho.
Vale ressaltar que, ao usar o modo interativo, mesmo que o gerente insira corretamente seu login e senha em seu dispositivo Android, ele ainda não terá acesso à sua conta, e sim a uma caixa de correio virtual, na qual receberá uma notificação de que seu dispositivo foi adicionado à quarentena e não poderá usar o e-mail a partir dele.
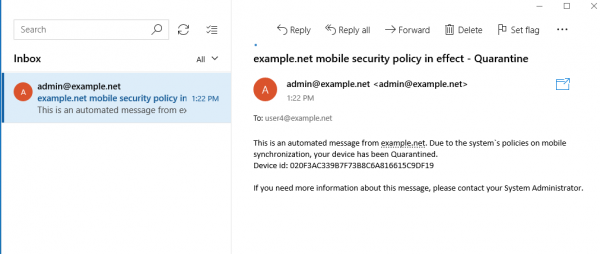
No caso do modo estrito, todos os novos dispositivos serão bloqueados e, após descobrir a quem pertenciam, o administrador apenas precisará adicionar o iPhone do CEO à lista de dispositivos permitidos com o comando zxsuite mobile ABQ set iPhone Allowed, deixando o telefone do gerente na lista de bloqueados.
O modo de operação permissivo é pouco compatível com quaisquer regras de segurança na empresa. Contudo, se surgir a necessidade de bloquear algum dos dispositivos móveis permitidos, por exemplo, se um gerente for demitido de forma abrupta, isso pode ser feito usando o comando zxsuite mobile ABQ set Android Blocked.
Se a empresa fornecer dispositivos corporativos para os funcionários trabalharem com e-mails, ao mudar o proprietário do dispositivo, ele pode ser completamente removido das listas ABQ, para que no futuro se possa decidir se a sincronização com o servidor deve ser permitida ou não. Isso é feito usando o comando zxsuite mobile ABQ delete Android.
Assim, como você pode ver, com a extensão Zextras Mobile no Zimbra, é possível implementar um sistema de controle muito flexível para os dispositivos móveis utilizados, adequado tanto para empresas com políticas bastante rigorosas sobre o uso de recursos corporativos fora do escritório quanto para aquelas que são mais liberais nesse aspecto.
Fonte: habr.com
