

No início de dezembro, foi lançada uma nova solução Veeam Backup for AWS para backup e recuperação de infraestruturas em nuvem da Amazon Elastic Compute Cloud (Amazon EC2).
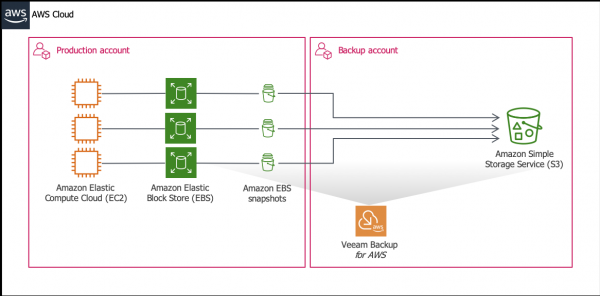
Com ela, é possível criar backups de instâncias EC2 e armazená-los no armazenamento em nuvem Amazon Simple Storage Service (Amazon S3), além de criar cadeias de snapshots EC2 em formato nativo.
Para a recuperação de dados, o Veeam Backup for AWS oferece as seguintes opções:
- Recuperação total da instância EC2
- Recuperação de volumes da instância
- Recuperação de arquivos e pastas do sistema operacional convidado da instância
Além disso, como a solução cria backups no formato Veeam, é possível utilizar o Veeam Backup & Replication para armazenar cópias dos backups EC2 em repositórios on-premises, e depois realizar a migração de dados entre infraestruturas em nuvem, virtuais e on-premises.
E, sem dúvida, os usuários ficarão satisfeitos em saber que a nova solução oferece uma versão gratuita. Para um conhecimento mais detalhado do Veeam Backup for AWS, seja bem-vindo ao nosso artigo.
Principais funcionalidades
Além das já mencionadas capacidades de criação automática de snapshots do Amazon EBS e armazenamento de backups na nuvem Amazon S3, a solução implementa:
- Autenticação multifatorial para administradores de backup
- Proteção de dados baseada em políticas
- Suporte à separação de funções IAM
- Suporte a configurações inter-regionais
- Algoritmo de avaliação de custos integrado que ajuda a controlar as despesas.
Como já mencionado, há uma licença gratuita, uma BYOL (build your own license), e uma licença baseada no consumo de recursos — cada um pode escolher a que melhor se adapta.
Etapas do processo
Resumindo, as principais etapas são:
- Verificamos nossa infraestrutura quanto à conformidade com os requisitos de sistema descritos .
- Instalamos o Veeam Backup for AWS, conforme descrito abaixo.
- Especificamos as funções IAM. Elas são necessárias para acesso aos recursos da AWS utilizados no backup e recuperação:
- Se você planeja fazer backup de instâncias EC2 dentro de uma única conta AWS, pode usar a função Default Backup Restore — ela é criada durante a instalação do Veeam Backup for AWS. Esta função possui as permissões necessárias para acessar todas as instâncias EC2 e buckets S3 na conta AWS onde o Veeam Backup for AWS está implantado (conta AWS original).
- Se você planeja fazer backup ou restaurar dados de instâncias EC2 entre duas contas AWS diferentes ou deseja usar um papel IAM dedicado para cada operação com um conjunto mínimo de permissões, precisará criar os papéis IAM necessários dentro da conta AWS original e, em seguida, adicioná-los ao Veeam Backup for AWS. Isso é explicado em detalhes em .
- Configurando a infraestrutura de backup, ou seja:
- Configurando o repositório S3.
Nota: Se você pretende usar snapshots criados nativamente para proteger dados em vez de backups, pode pular esta etapa, pois o repositório S3 não será necessário neste cenário.
- Definindo configurações de rede para componentes auxiliares instâncias worker.
Workers — são instâncias EC2 auxiliares que rodam com o sistema operacional Linux. Elas são iniciadas apenas durante o backup (ou restauração) e desempenham a função de proxy de backup. Nas configurações do worker, você precisará especificar a Amazon VPC, a sub-rede e o grupo de segurança ao qual essas instâncias auxiliares se conectarão. Você pode ler mais sobre tudo isso .
- Configurando o repositório S3.
- Em seguida, criamos uma política com base na qual os backups ou snapshots das instâncias EC2 serão criados. Falarei brevemente sobre isso abaixo.
- A partir do backup, é possível realizar a restauração — também falarei sobre isso mais adiante.
Implantação e configuração
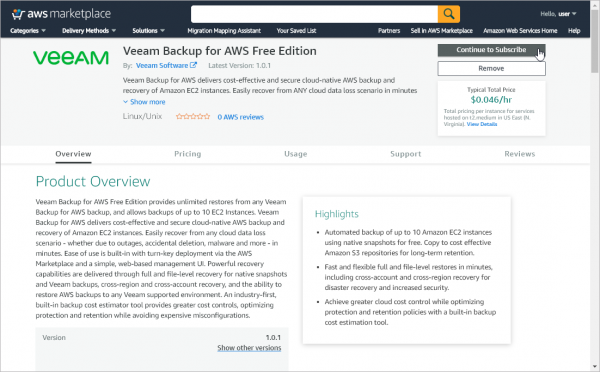
O Veeam Backup for AWS está disponível no .
A implantação da solução é feita da seguinte maneira:
- Acesse o AWS Marketplace com a conta AWS que você pretende usar para instalar a solução.
- Abra a página do Veeam Backup for AWS e escolha a edição que precisamos (paga ou gratuita). Mais detalhes sobre as edições estão escritos .
- Veeam Backup for AWS Edição Gratuita
- Veeam Backup for AWS Edição Paga
- Veeam Backup for AWS Edição BYOL
- No canto superior direito, clique em Continue to Subscribe.

- Na página de assinatura, vá para a seção Terms and Conditions (termos de uso) e clique em Show Details, depois siga o link End User License Agreement para ler o contrato de licença.
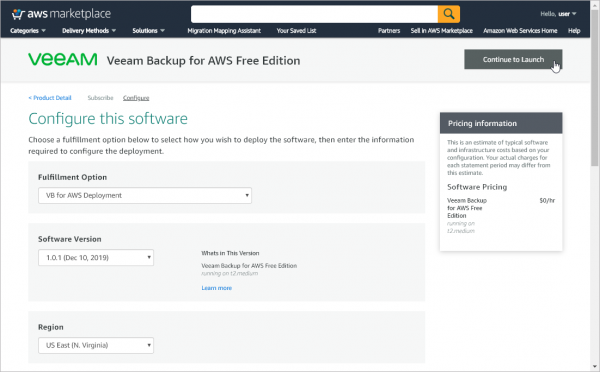
- Em seguida, clique no botão Continue to Configuration e inicie a configuração.
- Na página Configure this software defina as configurações para a instalação:
- Na lista Fulfillment Option (opções de implantação), escolha a opção para o nosso produto — VB for AWS Deployment.
- Na lista de versões Software Version escolha a versão mais recente do Veeam Backup for AWS.
- Na lista de regiões Region escolha a região da AWS onde a instância EC2 com Veeam Backup for AWS será implantada.
Nota: Você pode ler mais sobre as regiões da AWS .
- Em seguida, clique no botão Continuar para Lançar para prosseguir ao lançamento.
- Na página Lançar este software executamos os seguintes passos:
- Na seção Detalhes da Configuração verificamos se todas as configurações estão corretas.
- Da lista de ações Escolha Ação escolhemos Lançar CloudFormation.
- A instalação do Veeam Backup for AWS é realizada com o stack do AWS CloudFormation.
Nota: Aqui, um stack é um conjunto de recursos de nuvem que podem ser gerenciados como uma única unidade: criar, excluir, e usar para lançar aplicações. Você pode ler mais na documentação da AWS.
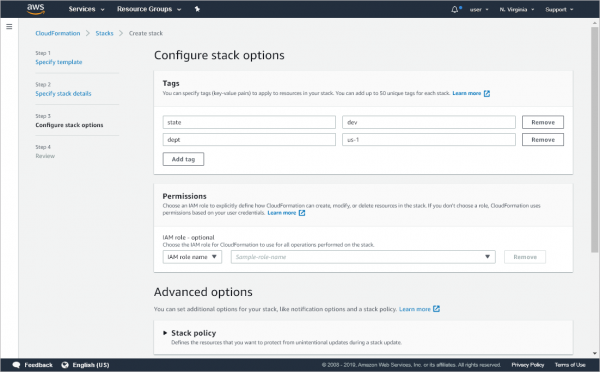
Clique em Iniciar e iniciamos o assistente de criação do stack Criar assistente de stack.
Criação do stack AWS CloudFormationCriação do stack AWS CloudFormation:
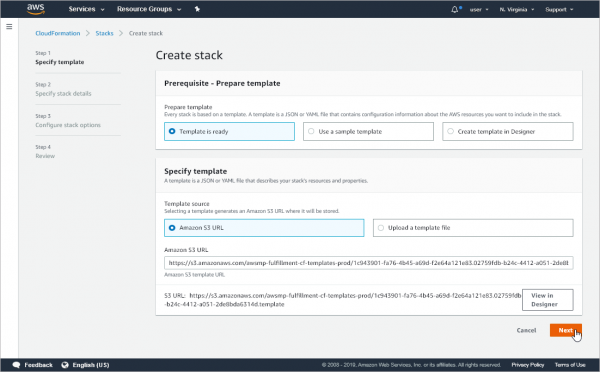
- Na etapa Especificar template você pode deixar as configurações do template do stack como padrão.
- Na etapa Especificar detalhes do stack introduzimos as configurações para o nosso stack.
- No campo Nome do stack inserimos um nome; pode usar letras maiúsculas e minúsculas, números e hífens.
- Na seção de configurações Configuração da Instância:
Na lista Tipo de instância para o servidor Veeam Backup for AWS você precisa escolher o tipo de instância EC2 onde o Veeam Backup for AWS será instalado (a partir de agora, chamaremos isso de servidor Veeam Backup for AWS). É recomendável escolher o tipo t2.medium.
Na lista Par de Chaves para o Servidor Veeam Backup for AWS você precisa escolher um par de chaves que será usado para autenticação neste novo servidor. Se o par de chaves necessário não estiver na lista, você deve criá-lo, conforme descrito .
Especifique se você deseja habilitar o backup automático dos volumes EBS para o servidor Veeam Backup for AWS (por padrão, isso é necessário, ou seja, verdadeiro).
Especifique se deseja reiniciar o servidor Veeam Backup for AWS em caso de falho no software.
Especifique se deseja reiniciar o servidor Veeam Backup for AWS em caso de falho na infraestrutura.
- Na seção de configurações de rede Configuração de Rede:
- especifique se será necessário criar um endereço IP Elástico para o servidor Veeam Backup for AWS. Veja mais aqui.
- No campo IPs de origem permitidos para conexão ao SSH especifique o intervalo de endereços IPv4 a partir dos quais o acesso ao servidor Veeam Backup for AWS via SSH será permitido.
- No campo IPs de origem permitidos para conexão ao HTTPS especifique o intervalo de endereços IPv4 a partir dos quais o acesso à interface web do Veeam Backup for AWS será permitido.
O intervalo de endereços IPv4 é especificado na notação CIDR (por exemplo, 12.23.34.0/24). Para permitir o acesso de todos os endereços IPv4, você pode inserir 0.0.0.0/0. (No entanto, essa opção não é recomendada, pois compromete a segurança da infraestrutura.)
- Com base nos endereços IPv4 fornecidos, o AWS CloudFormation cria um grupo de segurança para o Veeam Backup for AWS, com as regras correspondentes para o tráfego de entrada via SSH e HTTPS. (Por padrão, a porta 22 é utilizada para o tráfego de entrada via SSH e a porta 443 para HTTPS.) Se você planeja especificar um grupo de segurança diferente durante a instalação da solução para o Veeam Backup for AWS, não esqueça de adicionar manualmente as regras correspondentes a esse grupo e verificar se o acesso aos serviços do AWS está permitido (como detalhado na seção Requisitos do guia do usuário).
- Na seção VPC e Sub-rede é necessário selecionar o Amazon Virtual Private Cloud (Amazon VPC) e a sub-rede à qual o servidor Veeam Backup for AWS será conectado.
- Na etapa Configurar opções do stack especifique tags do AWS, permissões para o papel IAM e outras configurações do stack.
- Na etapa Revisar verifique todas as configurações, selecione a opção Eu reconheço que o AWS CloudFormation pode criar recursos IAM e clique em Criar stack.
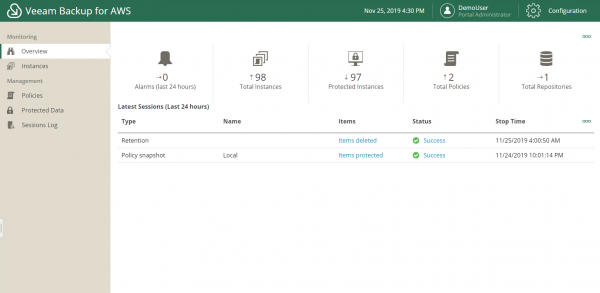
Após a instalação, abriremos o console da web, informando no navegador o DNS ou o endereço IP da instância EC2 onde o Veeam Backup for AWS está instalado, por exemplo:
https://ec2-135-169-170-192.eu-central-1.compute.amazonaws.com
No console, são exibidos os recursos para os quais a proteção de dados foi configurada usando o Veeam Backup for AWS:
As configurações necessárias da infraestrutura, papéis, etc., estão detalhadas em .
Políticas de backup
Para proteger as instâncias, criamos políticas.
Para diferentes tipos de objetos, pode-se configurar diferentes políticas: por exemplo, uma política destinada a proteger aplicativos de nível 3 (menos críticos), ou políticas para aplicativos de nível 2 e nível 1. Nas configurações da política, indicamos:
- A conta com papéis IAM
- Regiões — é possível selecionar várias
- O que se planeja proteger — isso pode incluir todos os recursos (todos os recursos) ou instâncias ou tags selecionadas
- Recursos que devem ser excluídos
- Configurações de snapshot, incluindo se os snapshots devem ser utilizados e qual deve ser a duração do armazenamento
- Configurações de backup: caminho para o repositório, cronograma e duração do armazenamento
- A avaliação do custo dos serviços (mais adiante)
- Configurações de cronograma e notificações
Avaliação de custo dos serviços integrada
Na solução Veeam Backup for AWS, há uma avaliação automática de custo dos serviços — com isso, é calculado imediatamente qual será o custo dos serviços de backup de acordo com a política específica. A avaliação inclui as seguintes métricas:
- Custo do backup
- Custo do snapshot
- O custo do tráfego é especialmente importante se o repositório estiver localizado fora da região onde as infraestruturas funcionam (a Amazon AWS cobra pelo tráfego para outras regiões).
- Custo das transações
- Custo total
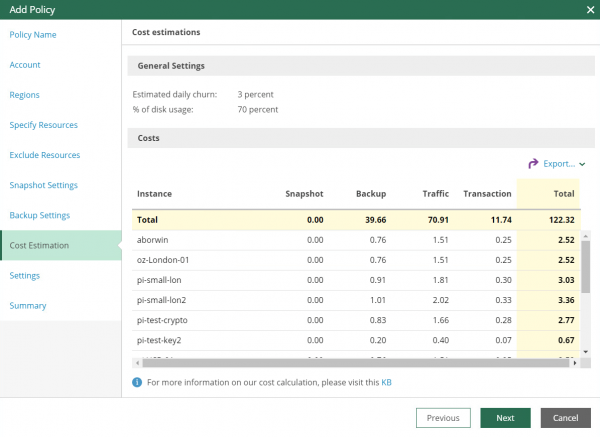
Os dados podem ser exportados para um arquivo CSV ou XML.
Componentes auxiliares — Workers
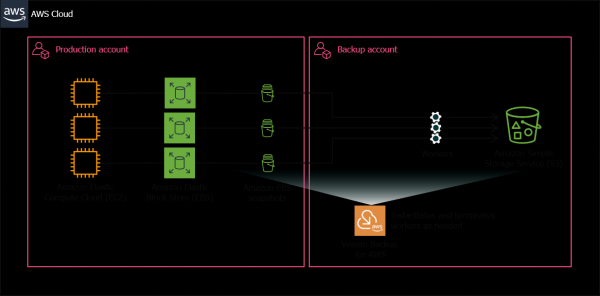
Para reduzir os custos de tráfego, é possível configurar a criação automática de componentes auxiliares — workers — na mesma região da AWS onde estão os objetos protegidos. Os workers são acionados automaticamente apenas durante a transferência de dados para/from a nuvem Amazon S3, ou durante a recuperação, e após a conclusão das operações, eles são desligados e removidos.
Backup
Para operações de backup, o Veeam Backup for AWS utiliza snapshots nativos (veja ). Durante o backup, o Veeam Backup for AWS utiliza comandos da AWS CLI para criar snapshots dos volumes EBS anexados à instância EC2. Dependendo do seu cenário de backup escolhido, o Veeam Backup for AWS poderá criar para a instância EC2 uma cadeia de snapshots nativos ou um backup em nível de imagem.
Snapshots nativos
O Veeam Backup for AWS cria snapshots nativos da instância EC2 da seguinte maneira:
- Primeiro, são feitos os snapshots dos volumes EBS anexados a esta instância.
- Os snapshots EBS recebem tags da AWS durante a criação. As chaves e valores dessas tags contêm metadados criptografados. O Veeam Backup for AWS trata os snapshots EBS com metadados como snapshots nativos para a instância EC2.
- Se a instância EC2 já foi processada pela política de backup, o Veeam Backup for AWS verifica o número de pontos de recuperação na cadeia de snapshots. Se esse número exceder o limite especificado na política, o ponto mais antigo é removido. Nota: A política de armazenamento e remoção automática (retenção) não se aplica a snapshots criados manualmente (referindo-se especificamente a snapshots criados separadamente). Esses snapshots podem ser removidos conforme descrito . (Se "manualmente" significa acionar a política fora do cronograma, a retenção funcionará para esse snapshot criado.)
Backups em nível de imagem
Veja como o Veeam Backup for AWS realiza backups em nível de imagem:
- Primeiro, são feitos os snapshots dos volumes EBS anexados a esta instância.
- O Veeam Backup for AWS utiliza snapshots EBS como fontes para backup. Após a conclusão do processo de backup, esses snapshots são excluídos.
- Em seguida, em uma região AWS onde está localizado este instante, um worker auxiliar é iniciado, que ajuda a processar os dados do instante EC2.
- Volumes EBS são criados a partir dos snapshots temporários e são anexados ao instante worker.
- Os dados são lidos dos volumes EBS no instante worker, e então são enviados para o repositório S3, onde serão armazenados no formato Veeam.
- Durante uma sessão incremental, o Veeam Backup for AWS lê os metadados dos backups do repositório S3 e os utiliza para identificar os blocos que mudaram desde a sessão anterior.
- Quando o backup é concluído, o Veeam Backup for AWS remove os snapshots temporários EBS e o instante worker do Amazon EC2.
Recuperação de dados
Com o Veeam Backup for AWS, é possível restaurar os dados da seguinte forma:
- Para o local original, sobrescrevendo o instante original. Todos os dados deste instante serão substituídos pelos que estão armazenados no backup, enquanto a configuração do instante é mantida.
- Para um novo local, criando um novo instante. Neste cenário — se você optar por restaurar para um novo local ou com novas configurações — será necessário especificar os parâmetros de configuração que serão aplicados ao instante após a conclusão da restauração:
- Região
- Configurações de criptografia
- Nome e tipo de instante
- Configurações de rede: Virtual Private Cloud (VPC), sub-rede, grupo de segurança
Restauração de volumes
A restauração de volumes do instante EC2 a partir de um snapshot ou de um backup é suportada, para o local original ou novo. No segundo caso, para o novo local, é necessário especificar a região AWS, a Zona de Disponibilidade e outros parâmetros.
Durante o processo de restauração, um worker também é utilizado.
O processo em resumo é o seguinte (exemplo de restauração a partir de backup):
- O Veeam Backup for AWS inicia um worker na região AWS necessária, cria a quantidade necessária de volumes EBS vazios e os anexa ao instante worker.
- Restaura os dados do backup para esses volumes.
- Desanexa os volumes EBS e os transfere para o local desejado (local original ou outra região AWS), onde esses volumes são salvos como separados.
- Remove o instante worker após a conclusão das operações.
Nota: Não se esqueça de que, após a restauração, o volume não será automaticamente anexado à instância EC2 (será apenas salvo no local especificado como um volume EBS separado).
Restauração de arquivos
Permite restaurar arquivos individuais sem a necessidade de restaurar toda a instância.
Quando você inicia uma restauração em nível de arquivo, recebe uma URL (com base no nome DNS público do trabalhador), onde pode visualizar toda a estrutura de arquivos no sistema operacional convidado, localizar os arquivos necessários e baixá-los para sua máquina local.
Além disso, para garantir a segurança, você pode verificar o certificado e seu hash para garantir que não haja MiTM.
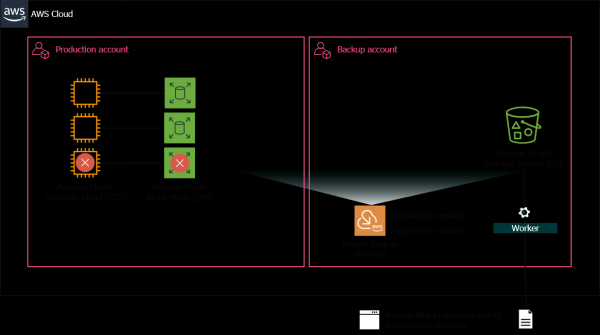
Integração com Veeam Backup & Replication
Se você tiver o Veeam Backup & Replication em sua infraestrutura, pode configurar a restauração das máquinas que fazem parte dela para a nuvem Amazon EC2 usando a funcionalidade Direct Restore to AWS, e então proteger esses dados em nuvem com o Veeam Backup for AWS.
O funcionamento do Veeam Backup & Replication com repositórios Amazon S3 também é suportado, que são criados pelo Veeam Backup for AWS — você pode restaurar backups de instâncias Amazon EC2 para infraestrutura local.
Recursos da versão gratuita
A versão gratuita do Veeam Backup for AWS permite fazer backup de até 10 instâncias EC2; a restauração de backups é feita sem restrições.
Nota: Recomendado usar t2.medium.
O custo aproximado dos recursos é de 9,8 USD/mês, com base em uso contínuo nas seguintes configurações padrão:
- EC2 — 1 instância t3.micro
- EBS — 1 volume GP2 de 8 GB
- Configuração para o repositório S3 — 50 GB de armazenamento S3 Standard, 13.000 solicitações S3 PUT, 10.000 solicitações S3 GET, 50 GB de uso do S3 Select
Links Úteis
Solução Veeam Backup for AWS em
(em inglês).
Fonte: habr.com
