

Estatísticas das 24 horas após a instalação do honeypot no nó Digital Ocean em Cingapura
Piu-piu! Vamos começar com o mapa de ataques
Nosso super legal mapa mostra ASN únicos que se conectaram ao nosso honeypot Cowrie nas últimas 24 horas. O amarelo corresponde às conexões SSH, enquanto o vermelho representa Telnet. Essas animações frequentemente impressionam o conselho da empresa, o que ajuda a garantir mais financiamento para segurança e recursos. No entanto, o mapa possui certo valor, demonstrando claramente a disseminação geográfica e organizacional das fontes de ataque ao nosso host em apenas 24 horas. A animação não reflete o volume de tráfego de cada fonte.
O que é o mapa Pew Pew?
Mapa Pew Pew seja , geralmente animado e muito bonito. É uma forma moderna de vender seu produto, tristemente famosa por ter sido usada pela Norse Corp. A empresa teve um final ruim: descobriu-se que as animações bonitas eram seu único mérito, enquanto os dados utilizados para análise eram fragmentários.
Feito com Leafletjs
Para aqueles que desejam desenvolver um mapa de ataques para uma grande tela em um centro de operações (seu chefe vai adorar), existe uma biblioteca . Integrando-a com o plugin , o serviço Maxmind GeoIP — .
WTF: o que é esse honeypot Cowrie?
Um honeypot é um sistema que é colocado na rede especificamente para atrair atacantes. As conexões com o sistema geralmente são ilegais e permitem identificar o invasor por meio de logs detalhados. Os logs mantêm não apenas informações comuns sobre a conexão, mas também informações sobre a sessão, revelando técnicas, táticas e procedimentos (TTP) do atacante.
é destinado a registrar conexões SSH e Telnet.Esses honeypots frequentemente são expostos na internet para rastrear ferramentas, scripts e hosts de atacantes.
Minha mensagem para empresas que pensam que não estão sendo atacadas: 'Vocês estão procurando mal'.
— James Snook
O que há nos logs?
Número total de conexões
Várias tentativas de conexão vieram de muitos hosts. Isso é normal, pois scripts de ataque têm listas de credenciais embutidas e tentam várias combinações. O honeypot Cowrie está configurado para aceitar combinações específicas de nomes de usuário e senhas. Isso é configurado no arquivo user.db.
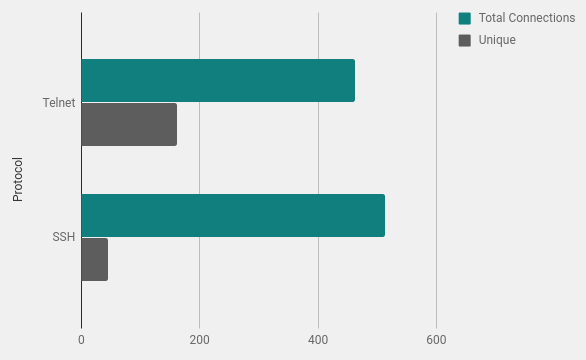
Geografia dos ataques
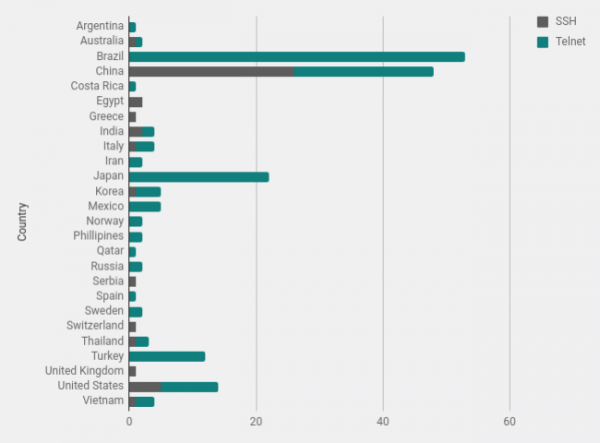
De acordo com a geolocalização da Maxmind, contei o número de conexões de cada país. O Brasil e a China estão no topo, frequentemente acompanhados por um grande volume de tráfego de scanners.
Proprietário do bloco de rede
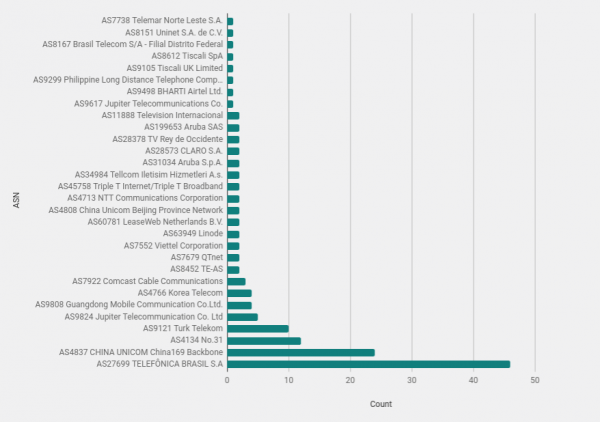
Estudar os proprietários dos blocos de rede (ASN) pode revelar organizações com um grande número de hosts atacantes. É claro que, nesses casos, deve-se sempre ter em mente que muitos ataques vêm de hosts comprometidos. É razoável supor que a maioria dos infratores não seja tão ingênua a ponto de escanear a Rede a partir de um computador doméstico.
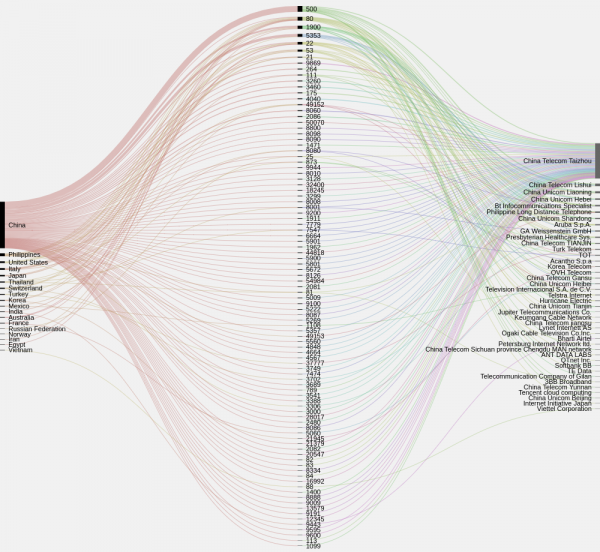
Portas abertas em sistemas atacantes (dados do Shodan.io)
Executar uma lista de IPs através do excelente determina rapidamente sistemas com portas abertas e quais são essas portas. A figura abaixo mostra a concentração de portas abertas por países e organizações. Poderia-se identificar blocos de sistemas comprometidos, mas dentro de uma pequena amostra não há nada extraordinário, exceto a grande quantidade de portas abertas 500 na China.
Uma descoberta interessante é que um grande número de sistemas no Brasil não tem as portas 22, 23 ou outras portas, de acordo com dados do Censys e do Shodan. Aparentemente, essas são conexões de computadores de usuários finais.
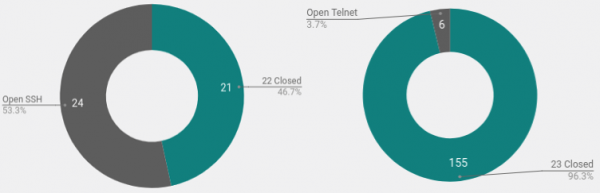
Bots? Não necessariamente
Dados para as portas 22 e 23 naquele dia mostraram algo estranho. Eu supunha que a maioria dos scans e ataques de força bruta vinha de bots. O script se espalha através de portas abertas, tentando senhas, e de um novo sistema copia-se e continua se espalhando pelo mesmo método.
Mas aqui é evidente que apenas um pequeno número de hosts que escaneiam telnet tem a porta 23 aberta para fora. Isso significa que os sistemas estão comprometidos de outra maneira ou os infratores estão executando scripts manualmente.
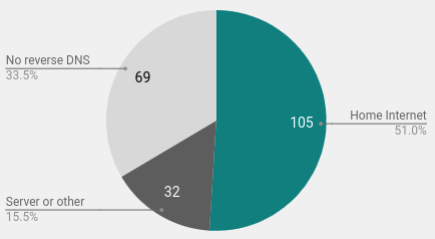
Conexões domésticas
Outra descoberta interessante foi a grande quantidade de usuários domésticos na amostra. Com a ajuda do reverse lookup , identifiquei 105 conexões a partir de computadores domésticos específicos. Para muitas conexões domésticas, o reverse lookup DNS revela o nome do host com palavras como dsl, home, cable, fiber e assim por diante.
Aprenda e investigue: configure seu próprio honeypot
Recentemente, escrevi um breve guia sobre como . Como mencionado anteriormente, neste caso, utilizamos o Digital Ocean VPS em Cingapura. Após 24 horas de análise, o custo foi de apenas alguns centavos, e o tempo para configurar o sistema foi de 30 minutos.
Em vez de executar o Cowrie na internet e capturar todo o ruído, você pode se beneficiar de um honeypot na rede local. Basta configurar um alerta se houver solicitações para determinadas portas. Isso pode ser um invasor dentro da rede, um funcionário curioso ou uma varredura de vulnerabilidades.
Como resultado, obtemos um serviço de "monitoramento como serviço", automatizado na linha de produção de integração contínua. O desenvolvedor ou testador precisa apenas definir a lista de métricas em um arquivo JSON, e tudo o mais acontece automaticamente. Obtemos um controle de qualidade transparente dos lançamentos: todas as notificações sobre desempenho, consumo de recursos ou regressões arquitetônicas.
Após observar as ações dos invasores por um dia, fica claro que não se pode identificar uma fonte específica de ataques em nenhuma organização, país ou mesmo sistema operacional.
A ampla gama de fontes mostra que o ruído de varredura é constante e não está associado a uma origem específica. Qualquer um que trabalhe na internet deve garantir que seu sistema tenha vários níveis de segurança. Uma solução comum e eficaz para SSH seria mover o serviço para uma porta alta aleatória. Isso não elimina a necessidade de uma proteção rigorosa por senha e monitoramento, mas ao menos garante que os logs não ficam sobrecarregados com varreduras constantes. Conexões em portas altas têm maior probabilidade de serem ataques direcionados, o que pode ser do seu interesse.
Portas telnet frequentemente abertas estão em roteadores ou em outros dispositivos, portanto não podem ser facilmente movidas para uma porta alta. e — é a única maneira de garantir que esses serviços estejam protegidos por um firewall ou desativados. Sempre que possível, evite usar Telnet, pois esse protocolo não é criptografado. Se for essencial, controlá-lo de perto e utilizar senhas fortes é imprescindível.
Fonte: habr.com
