

Olá, respeitados leitores do Habr! Este é o blog corporativo da empresa . Somos integradores de sistemas e nos especializamos principalmente em soluções de segurança da infraestrutura de TI (, ) e sistemas de análise de dados de máquina (). Vamos iniciar nosso blog com uma breve introdução às tecnologias Check Point.
Refletimos bastante se deveríamos escrever este artigo, pois não há nada de novo que não poderia ser encontrado na internet. No entanto, apesar da abundância de informações, ao trabalhar com clientes e parceiros, frequentemente ouvimos as mesmas perguntas. Portanto, decidimos escrever uma introdução ao mundo das tecnologias Check Point e esclarecer a essência da arquitetura de suas soluções. E tudo isso em um único 'pequeno' post, para um passeio rápido. Iremos tentar evitar guerras de marketing, já que não somos um fornecedor, mas apenas um integrador de sistemas (embora adoremoss Check Point) e analisaremos os principais pontos sem compará-los a outros fabricantes (como Palo Alto, Cisco, Fortinet etc.). O artigo ficou bastante extenso, mas elimina uma grande parte das perguntas na fase inicial de familiarização com Check Point. Se você está interessado, sinta-se à vontade para continuar...
UTM/NGFW
Ao iniciar a conversa sobre Check Point, a primeira coisa a se discutir é o que são UTM, NGFW e como eles se diferenciam. Faremos isso de forma sucinta, para que o post não fique muito extenso (talvez no futuro abordemos essa questão de maneira mais detalhada)
UTM — Gerenciamento Unificado de Ameaças
Resumidamente, a essência do UTM é a consolidação de vários meios de proteção em uma única solução. Ou seja, tudo em uma caixa ou uma espécie de tudo incluído. O que se entende por 'vários meios de proteção'? A opção mais comum é: Firewall, IPS, Proxy (filtragem de URL), Antivirus em tempo real, Anti-Spam, VPN etc. Tudo isso é integrado dentro de uma única solução UTM, o que facilita em termos de integração, configuração, administração e monitoramento, e isso, por sua vez, impacta positivamente na segurança geral da rede. Quando as soluções UTM surgiram, eram vistas apenas para empresas pequenas, pois as UTM não conseguiam lidar com grandes volumes de tráfego. Isso se dava por duas razões:
- Método de processamento de pacotes. As primeiras versões das soluções UTM processavam pacotes sequencialmente, por cada 'módulo'. Por exemplo: primeiro o pacote é processado pelo firewall, depois pelo IPS, em seguida verificado pelo Antivírus e assim por diante. Naturalmente, esse mecanismo causava sérias latências no tráfego e consumia muitos recursos do sistema (processador, memória).
- Hardware fraco. Como mencionado anteriormente, o processamento sequencial de pacotes consumia muitos recursos e o 'hardware' da época (1995-2005) simplesmente não conseguia lidar com grandes volumes de tráfego.
Mas o progresso não para. Desde então, as capacidades de hardware aumentaram significativamente, e o processamento de pacotes mudou (é preciso reconhecer que não em todos os vendors) e passou a permitir análises praticamente simultâneas em vários módulos (MÉ, IPS, Antivírus, etc.). As soluções UTM modernas podem 'digerir' dezenas e até centenas de gigabits em modo de análise profunda, o que permite seu uso no segmento de grandes empresas ou até em data centers.
Abaixo está o famoso quadrante mágico da Gartner para soluções UTM de agosto de 2016:
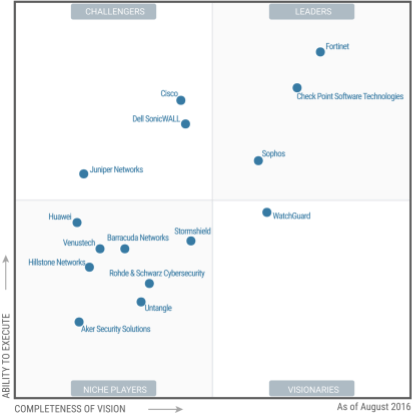
Não vou comentar muito esta imagem, apenas direi que no canto superior direito estão os líderes.
NGFW — Next Generation Firewall
O nome diz tudo — firewall de próxima geração. Esse conceito surgiu muito depois do UTM. A ideia principal do NGFW é a análise profunda de pacotes (DPI) com a ajuda de um IPS embutido e controle de acesso em nível de aplicação (Application Control). Neste caso, o IPS é necessário para identificar qual aplicativo está presente no fluxo de pacotes, permitindo assim sua liberação ou proibição. Exemplo: Podemos permitir o uso do Skype, mas proibir a transferência de arquivos. Podemos proibir o uso de Torrent ou RDP. Também são suportados aplicativos da web: Podemos permitir acesso ao VK.com, mas proibir jogos, mensagens ou visualização de vídeos. Essencialmente, a qualidade do NGFW depende do número de aplicativos que ele pode identificar. Muitos consideram que o surgimento do conceito NGFW foi apenas um movimento de marketing no qual a empresa Palo Alto começou a crescer exponencialmente.
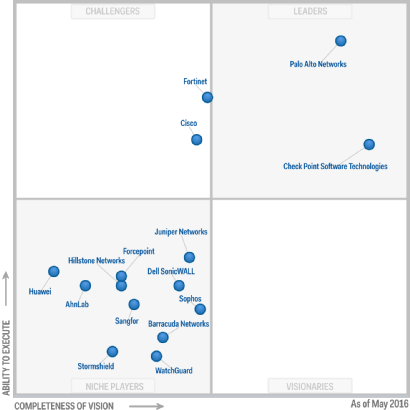
Quadrante mágico da Gartner para NGFW em maio de 2016:
UTM vs NGFW
Uma pergunta muito comum é: o que é melhor? Não há uma resposta definitiva para isso, e não pode haver. Especialmente considerando que quase todas as soluções UTM modernas contêm recursos de NGFW, e a maioria das NGFW possui funções típicas de UTM (Antivírus, VPN, Anti-Bot, etc.). Como sempre, “o diabo está nos detalhes”, portanto, em primeiro lugar, é necessário decidir o que você precisa especificamente, definir um orçamento. Com base nessas decisões, você pode escolher várias opções. E todas devem ser testadas, sem confiar apenas nos materiais de marketing.
Nós, por nossa vez, em várias matérias, tentaremos falar sobre o Check Point, como você pode testá-lo e o que, em geral, pode ser testado (praticamente toda a funcionalidade).
Três entidades do Check Point
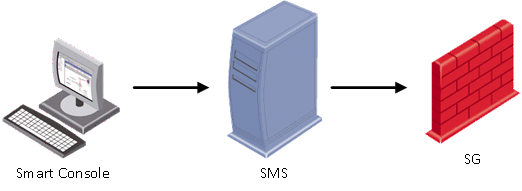
Ao trabalhar com o Check Point, você certamente encontrará três componentes deste produto:
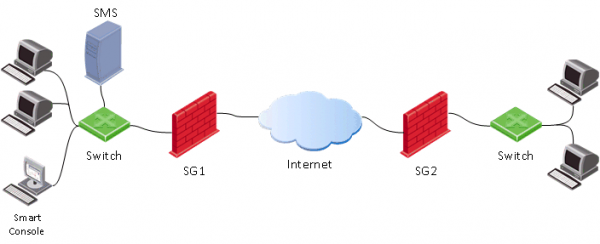
- Security Gateway (SG) — na verdade, o próprio gateway de segurança, que costuma ser instalado na perímetro da rede e desempenha funções de firewall, antivírus em tempo real, anti-bot, IPS, etc.
- Security Management Server (SMS) — servidor de gerenciamento de gateways. Quase todas as configurações no gateway (SG) são feitas através deste servidor. O SMS também pode atuar como servidor de logs e processar logs com seu sistema integrado de análise e correlação de eventos — Smart Event (semelhante ao SIEM para Check Point), mas falaremos sobre isso mais tarde. O SMS é usado para gerenciamento centralizado de múltiplos gateways (o número de gateways depende do modelo do SMS ou da licença), no entanto, você é obrigado a usá-lo mesmo se tiver apenas um gateway. Deve-se notar que a Check Point foi uma das primeiras a adotar tal sistema de gerenciamento centralizado, que há muitos anos é reconhecido como o “padrão ouro” nos relatórios da empresa Gartner. Há até uma piada: “Se a Cisco tivesse um sistema de gerenciamento adequado, a Check Point nunca teria surgido.”
- Smart Console — console cliente para conexão com o servidor de gerenciamento (SMS). Geralmente, é instalado no computador do administrador. Todas as alterações no servidor de gerenciamento são feitas através deste console, e só depois disso as configurações podem ser aplicadas aos gateways de segurança (Install Policy).

Sistema operacional do Check Point
Falando sobre o sistema operacional do Check Point, podemos lembrar imediatamente de três: IPSO, SPLAT e GAIA.
- IPSO — sistema operacional da Ipsilon Networks, que pertencia à Nokia. Em 2009, a Check Point adquiriu este negócio. Não está mais em desenvolvimento.
- SPLAT — desenvolvimento próprio da Check Point, baseado no núcleo da RedHat. Não está mais em desenvolvimento.
- Gaia — sistema operacional atual da Check Point, que surgiu da fusão entre IPSO e SPLAT, incorporando o melhor de ambos. Lançado em 2012, continua a se desenvolver ativamente.
Falando sobre Gaia, é importante mencionar que, no momento, a versão mais disseminada é a R77.30. Recentemente, foi lançada a versão R80, que difere significativamente da anterior (tanto em funcionalidade quanto em gerenciamento). Dedicaremos um post separado ao tema dessas diferenças. Outro ponto importante é que, até o momento, apenas a versão R77.10 possui certificação do FSTEC, e a versão R77.30 está em processo de certificação.
Variações de execução (Check Point Appliance, Máquina Virtual, OpenServer)
Não é surpreendente, assim como muitos fornecedores, a Check Point possui várias opções de produtos:
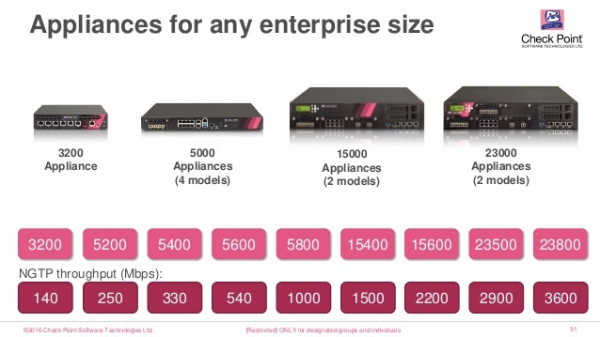
- Appliance — dispositivo de hardware e software, ou seja, um ‘hardware próprio’. Existem muitos modelos, que diferem em desempenho, funcionalidade e execução (há opções para redes industriais).

- Máquina Virtual — máquina virtual da Check Point com o sistema operacional Gaia. Suporta hipervisores ESXi, Hyper-V, KVM. Licenciado por número de núcleos de processador.
- OpenServer — instalação do Gaia diretamente em um servidor como sistema operacional principal (o chamado ‘Bare metal’). Suporta apenas hardware específico. Existem recomendações sobre este hardware que devem ser seguidas, caso contrário, podem surgir problemas com drivers e o suporte técnico pode recusar atendimento.
Variações de implementação (Distribuído ou Autônomo)
Acima, já discutimos o que é um gateway (SG) e um servidor de gerenciamento (SMS). Agora vamos discutir as opções de implementação. Existem duas maneiras principais:
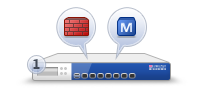
- Autônomo (SG+SMS) — opção em que tanto o gateway quanto o servidor de gerenciamento são instalados em um único dispositivo (ou máquina virtual).

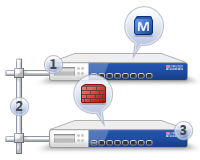
Essa opção é adequada quando você tem apenas um gateway, que é pouco carregado de tráfego de usuários. Esta opção é a mais econômica, pois não há necessidade de comprar um servidor de gerenciamento (SMS). No entanto, sob uma carga séria no gateway, você pode enfrentar um sistema de gerenciamento "lento". Portanto, antes de escolher a solução Standalone, é melhor consultar um especialista ou até mesmo testar esta opção. - Distribuído — o servidor de gerenciamento é instalado separadamente do gateway.

A opção ideal em termos de conveniência e desempenho. É utilizada quando é necessário gerenciar vários gateways ao mesmo tempo, como um central e filiais. Nesse caso, é necessário adquirir um servidor de gerenciamento (SMS), que também pode ser um appliance (hardware) ou uma máquina virtual.
Como mencionei um pouco mais acima, a Check Point tem seu próprio sistema SIEM — Smart Event. Você poderá usá-lo apenas em caso de instalação Distribuída.
Modos de operação (Bridge, Routed)
O gateway de segurança (SG) pode operar em dois modos principais:
- Routed — a opção mais comum. Nesse caso, o gateway é usado como um dispositivo L3 e roteia o tráfego através de si, ou seja, a Check Point é o gateway padrão para a rede protegida.
- Bridge — modo transparente. Nesse caso, o gateway é instalado como uma "ponte" comum e permite passar o tráfego no segundo nível (OSI). Esta opção é geralmente aplicada quando não há possibilidade (ou desejo) de mudar a infraestrutura existente. Você praticamente não precisará mudar a topologia da rede e não precisará se preocupar com a troca de endereçamento IP.
Gostaríamos de destacar que no modo Bridge há algumas limitações em termos de funcionalidade, por isso, como integrador, aconselhamos todos os nossos clientes a utilizarem o modo Routed, sempre que possível.
Módulos de software (Check Point Software Blades)
Chegamos a um dos assuntos mais importantes da Check Point, que gera mais perguntas entre os clientes. O que são esses “blades de software”? Os blades referem-se a determinadas funções da Check Point.
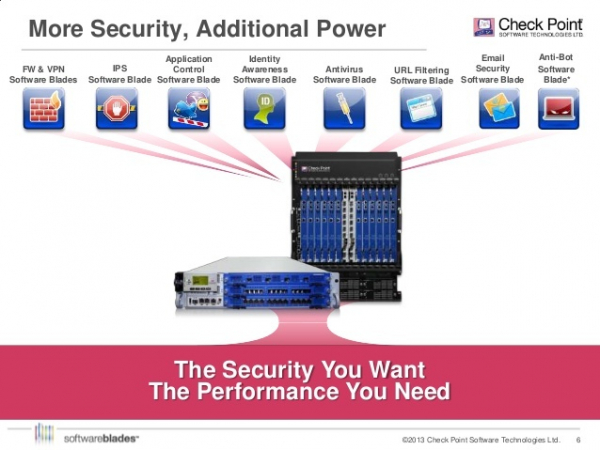
Essas funções podem ser ativadas ou desativadas conforme as necessidades. Existem blades que são ativados exclusivamente no gateway (Segurança de Rede) e apenas no servidor de gerenciamento (Gerenciamento). Na imagem abaixo estão exemplos para ambos os casos:
1) Para Segurança de Rede (funcionalidade do gateway)
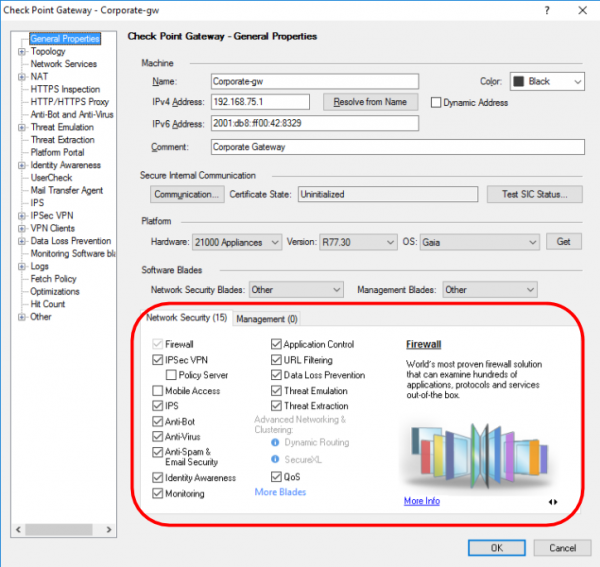
Descreveremos brevemente, pois cada blade merece um artigo separado.
- Firewall — funcionalidade de firewall;
- IPSec VPN — construção de redes virtuais privadas;
- Acesso Móvel — acesso remoto de dispositivos móveis;
- IPS — sistema de prevenção de intrusões;
- Anti-Bot — proteção contra redes de botnets;
- AntiVirus — antivírus em tempo real;
- AntiSpam & Email Security — proteção de e-mail corporativo;
- Identity Awareness — integração com o Active Directory;
- Monitoramento — monitoramento de praticamente todos os parâmetros do gateway (carga, largura de banda, status VPN etc.)
- Application Control — firewall de nível de aplicação (funcionalidade NGFW);
- URL Filtering — segurança Web (+funcionalidade proxy);
- Data Loss Prevention — proteção contra vazamentos de informações (DLP);
- Threat Emulation — tecnologia de sandbox (SandBox);
- Threat Extraction — tecnologia de limpeza de arquivos;
- QoS — priorização de tráfego.
Dentro de algumas matérias, examinaremos detalhadamente os blades Threat Emulation e Threat Extraction, tenho certeza de que será interessante.
2) Para Gestão (funcionalidade do servidor de gerenciamento)
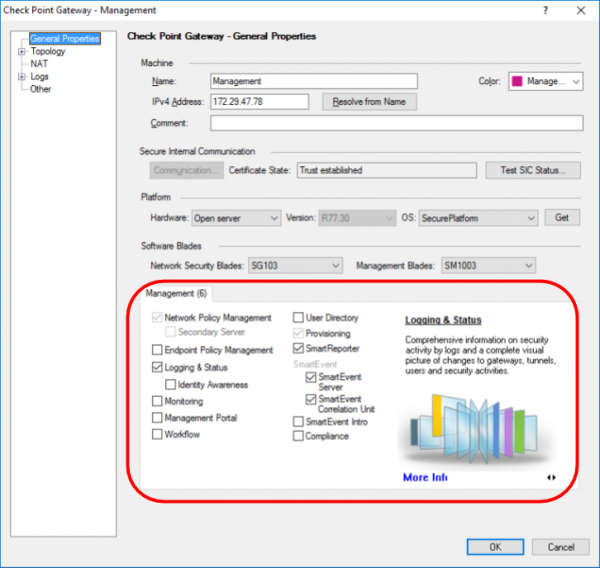
- Gerenciamento de Políticas de Rede — gerenciamento centralizado de políticas;
- Gerenciamento de Políticas de Endpoint — gerenciamento centralizado dos agentes Check Point (sim, a Check Point produz soluções não apenas para proteção de rede, mas também para proteção de estações de trabalho (PCs) e smartphones);
- Registro & Status — coleta e processamento centralizado de logs;
- Portal de Gerenciamento — gerenciamento de segurança através do navegador;
- Workflow — controle sobre alterações de políticas, auditoria de mudanças etc.;
- User Directory — integração com LDAP;
- Provisionamento — automação no gerenciamento de gateways;
- Smart Reporter — sistema de relatórios;
- Smart Event — análise e correlação de eventos (SIEM);
- Compliance — verificação automática de configurações e emissão de recomendações.
Não vamos abordar agora detalhes sobre licenciamento, para não expandir o artigo e confundir o leitor. Provavelmente, abordaremos isso em um post separado.
A arquitetura dos blades permite utilizar apenas as funções realmente necessárias, o que impacta no orçamento da solução e na performance geral do dispositivo. É lógico que quanto mais blades você ativa, menos tráfego pode 'passar'. Por isso, para cada modelo da Check Point, é fornecida a tabela de desempenho a seguir (usamos as especificações do modelo 5400 como exemplo):
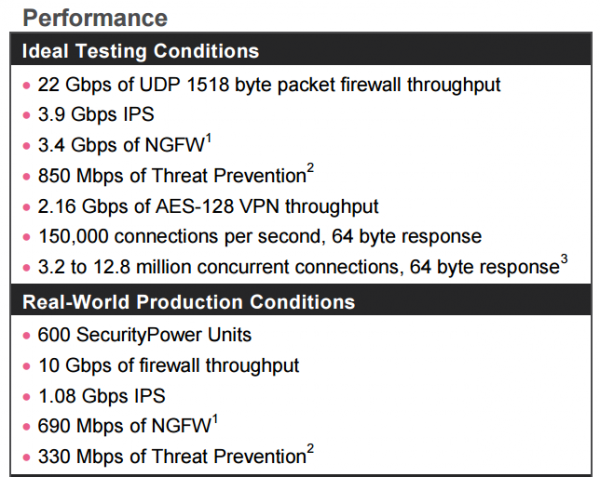
Como você pode ver, aqui são apresentadas duas categorias de testes: em tráfego sintético e em tráfego real — misto. De maneira geral, a Check Point é obrigada a publicar testes sintéticos, pois alguns fornecedores utilizam esses testes como referência, sem investigar o desempenho de suas soluções em tráfego real (ou ocultando intencionalmente esses dados devido à sua insatisfatoriedade).
Em cada tipo de teste, podemos notar várias opções:
- teste apenas para Firewall;
- teste Firewall+IPS;
- teste Firewall+IPS+NGFW (Controle de Aplicação);
- teste Firewall+Controle de Aplicação+Filtragem de URL+IPS+Antivírus+Anti-Bot+SandBlast (sandbox);
Preste atenção a esses parâmetros ao escolher sua solução, ou consulte por .
Acho que podemos encerrar este artigo introdutório sobre as tecnologias da Check Point. A seguir, veremos como é possível testar a Check Point e como lidar com as modernas ameaças à segurança da informação (vírus, phishing, ransomware, zero-day).
P.S. Um ponto importante. Apesar de sua origem no exterior (em Israel), a solução possui certificação na Rússia em órgãos de supervisão, o que automaticamente legaliza sua presença em instituições governamentais (comentário de ).
Apenas usuários registrados podem participar da pesquisa. , por favor.
Quais ferramentas UTM/NGFW você utiliza?
Check Point
Cisco Firepower;
Fortinet
Palo Alto;
Sophos;
Dell SonicWALL;
Huawei
WatchGuard;
Juniper;
UserGate
Traffic inspector;
Rubicon;
Ideco;
Solução OpenSource;
Outro
134 usuários votaram. 78 usuários se abstiveram.
Fonte: habr.com
