

Neste artigo, haverá uma breve narrativa sobre o que uma coisa aparentemente comum como NetBIOSpode nos contar. Que tipo de informação pode fornecer para um potencial invasor/testador de penetração.
A área de aplicação demonstrada das técnicas de reconhecimento refere-se a redes internas, ou seja, isoladas e inacessíveis externamente. Essas redes normalmente existem em qualquer empresa, mesmo na menor.
Ele mesmo NetBIOS é geralmente usado para obter o nome da rede. E isso será suficiente para fazer pelo menos quatro coisas.
Detecção de hosts
Graças ao fato de que o NetBIOS pode usar o UDP como transporte, sua velocidade de operação permite detectar hosts em redes muito grandes. Por exemplo, a ferramenta nbtscan, que faz parte do mesmo pacote, pode resolver endereços de rede do tipo 192.168.0.0/16 em apenas 2 segundos (pode sobrecarregar a rede), enquanto a varredura TCP tradicional levaria dezenas de minutos. Essa característica pode ser usada como uma técnica de detecção de hosts (host sweep) em redes muito grandes, sobre as quais nada se sabe, antes de executar o nmap. Embora o resultado não garanta 100% de detecção, pois, predominantemente, apenas hosts Windows responderão, e nem todos, ainda assim permitirá determinar aproximadamente em quais intervalos estão os hosts vivos.
Identificação de hosts
Usando os resultados da obtenção de nomes a partir de endereços IP:
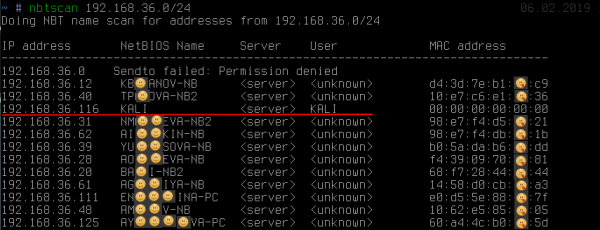
pode-se ver: além de que o nome revela o proprietário da estação de trabalho (embora isso nem sempre aconteça), um dos endereços se destaca em relação aos outros. Podemos ver que foi obtido o nome KALI. Esse comportamento é característico, em geral, de unix-implementações SMB/NetBIOS que fazem parte do pacote de software samba ou de versões muito antigas do Windows 2000.
Obtenção do nome KALI, enquanto em outros hosts isso <unknown> indica a presença do que é conhecido como sessão nula. Com as configurações padrão SMB-servidores tendem a ser vulneráveis a isso. Linux A sessão nula permite obter de forma absolutamente anônima (como podemos ver na captura de tela, não inserimos nenhuma senha) bastante informação adicional, como a política de senhas local, lista de usuários locais, grupos e lista de recursos compartilhados (shares): Frequentemente, em
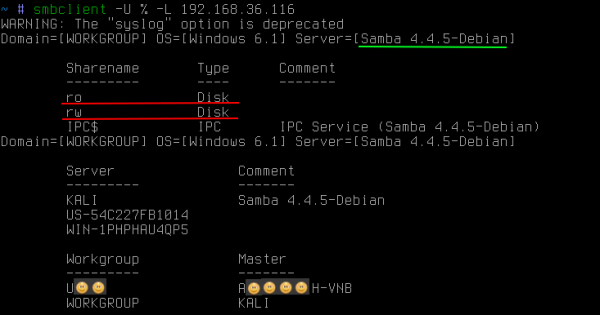
linux SMB SMB do Linux-nos servidores, existem compartilhamentos publicamente acessíveis que não são apenas de leitura, mas também de gravação. A presença de ambos acarreta diversas ameaças, cujo uso vai além do escopo deste artigo.
NetBIOS também permite obter os nomes de todos os tipos armazenados na estação de trabalho:
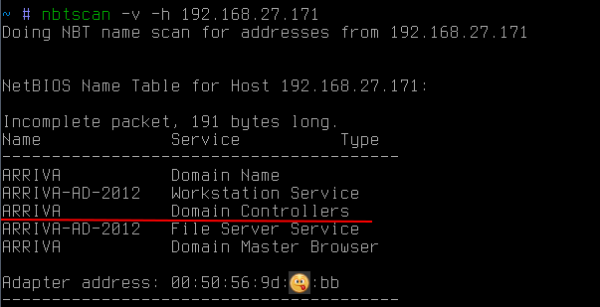
neste caso, permite saber que o host também é um controlador de domínio ARRIVA.
Além disso, vale a pena prestar atenção ao fato de que NetBIOS permite obter mac-endereço. Ao contrário das solicitações ARP, as solicitações NetBIOS conseguem ultrapassar os limites da sub-rede. Isso pode ser útil, por exemplo, se você precisa encontrar um laptop ou hardware específico na rede, conhecendo seu fabricante. Como os três primeiros octetos mac-do endereço identificam o fabricante, você pode enviar NetBIOS-solicitações para todas as sub-redes conhecidas na tentativa de localizar o dispositivo desejado (http://standards-oui.ieee.org/oui.txt).
Determinação de pertencimento a domínio
Frequentemente, ao se mover por redes corporativas internas, é necessário atacar exatamente a estação de trabalho que está incluída no domínio (por exemplo, para elevar privilégios ao nível de administrador de domínio) ou vice-versa. Neste caso NetBIOS novamente pode ajudar:
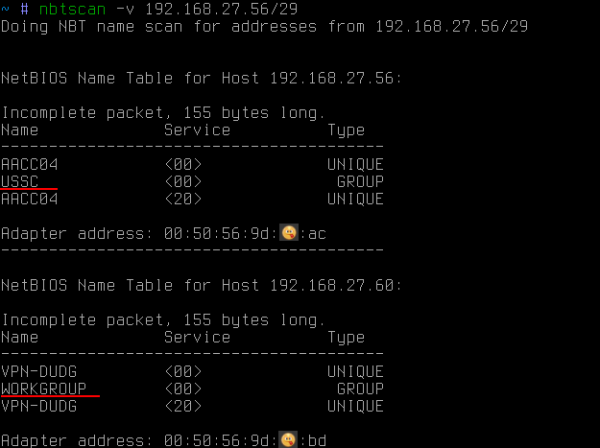
Neste caso, através de NetBIOS foram obtidos todos os nomes de todos os tipos. Entre eles, pode-se ver, além do nome do PC (o que já foi obtido anteriormente), também o nome do grupo de trabalho. Por padrão, para windows geralmente é algo como WORKGROUP ou IVAN-PC, mas se a estação de trabalho estiver em um domínio, seu grupo de trabalho será o próprio nome do domínio.
Dessa forma, com NetBIOS é possível descobrir se a estação de trabalho está no domínio e, se sim, em qual.
Se você precisar obter uma lista de hosts de domínio dentro da sub-rede, basta uma única solicitação de broadcast com o nome do domínio desejado:
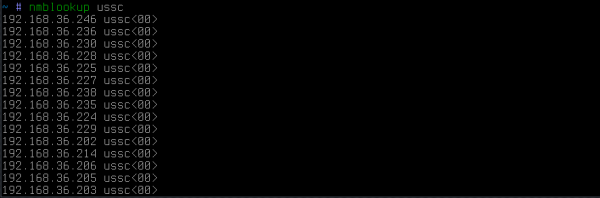
como resultado, todos os hosts pertencentes a esse domínio responderão.
Detecção de hosts multihomed
E finalmente, mais uma técnica provavelmente muito pouco conhecida, que é simplesmente indispensável para encontrar caminhos em redes protegidas, possivelmente até fisicamente isoladas. Estas podem ser redes internas de fábricas, repletas de controladores. O acesso a essa rede para um invasor significa a possibilidade de influenciar o processo tecnológico e, para a empresa, o risco de sofrer perdas colossais.
Assim, a questão é que mesmo que a rede esteja isolada da rede corporativa, muitos administradores, seja por preguiça ou de outra forma, costumam habilitar uma segunda interface de rede em seus PCs para acessar essa mesma rede. Isso, claro, acontece à revelia de todas as regras dos firewalls corporativos. Conveniente, sim, mas não muito seguro, já que, se você for invadido, se tornará uma ponte para essa rede e será responsabilizado.
No entanto, para o invasor, há um problema — encontrar aquele administrador que se conectou à rede protegida de forma ilegal. Além disso, essa não é uma tarefa simples para os próprios profissionais de segurança da rede. Em grandes empresas, isso é verdadeiramente um desafio difícil, como encontrar uma agulha em um palheiro.
Nessa situação, as opções óbvias para o invasor seriam duas:
1. tentar usar cada PC na sub-rede corporativa como um gateway para a rede desejada. Isso seria muito conveniente, mas raramente acontece, pois em windows hosts o encaminhamento de ip quase sempre está desativado. Além disso, tal verificação só é possível dentro da sua própria sub-rede, e requer que o invasor conheça exatamente o endereço alvo da rede isolada.
2. tentar acessar remotamente cada host e executar o comando simples ipconfig/ifconfig. E aqui as coisas não são tão simples. Mesmo que o invasor tenha obtido direitos de administrador de domínio, os firewalls de rede e locais ainda existem. Portanto, essa tarefa não pode ser 100% automatizada. Como resultado, resta a difícil tarefa de acessar cada host, superando os firewalls de rede (frequentemente bloqueando a porta 445/tcp), na esperança de finalmente ver a interface de rede desejada.
No entanto, tudo é muito mais simples. Existe um método extremamente simples que permite obter de um determinado host a lista de interfaces de rede. Suponhamos que temos um host:
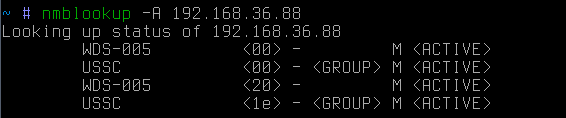
isso é uma resolução reversa do ip → nome da rede. Se agora tentarmos fazer uma resolução direta do nome da rede → ip:

descobriremos que esse host também é um gateway (aparentemente) para outra rede. Vale ressaltar que, nesse caso, a consulta foi feita de forma abrangente. Em outras palavras, apenas os hosts da sub-rede do invasor ouvirão isso.
Se o host de destino estiver fora da sub-rede, um pedido direcionado pode ser enviado:
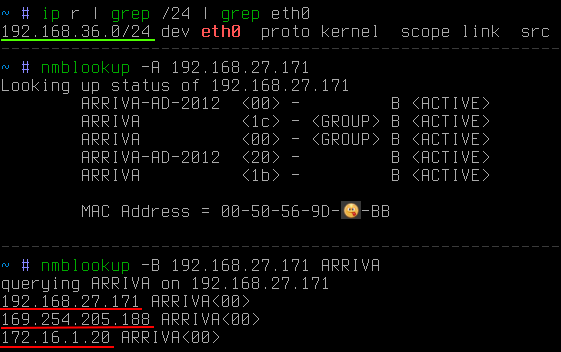
Neste caso, é evidente que o alvo está fora da sub-rede do atacante. Com a chave -B, foi indicado que o pedido deve ser enviado a um endereço específico, em vez de ser enviado para um endereço de broadcast.
Agora só resta rapidamente reunir informações sobre toda a sub-rede de interesse, e não de um único endereço. Para isso, pode-se usar um pequeno python-script:
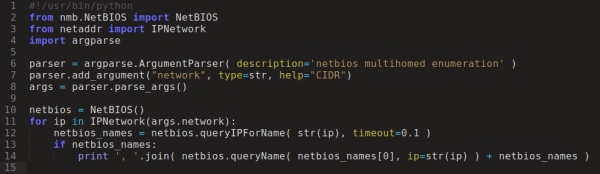
E em poucos segundos:
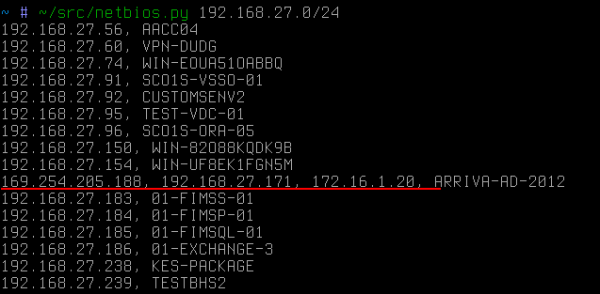
O host dedicado, neste caso improvisado, seria o primeiro alvo do atacante se ele estivesse visando a rede 172.16.1/24.
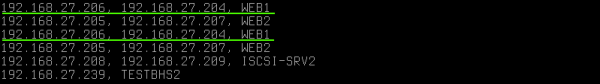
Nomes repetidos em diferentes IPs indicam que o host também possui duas interfaces de rede, mas já na mesma sub-rede. Vale ressaltar que NetBIOS não revela alias-s (que podem ser facilmente calculados através de solicitações ARP como IP iguais mac). Neste caso endereço IP têm diferentes mac.
Outro exemplo do uso dessa técnica é o Wi-Fi público. Às vezes, encontra-se uma situação em que entre os dispositivos convidados em uma rede pública, a equipe que trabalha em um segmento corporativo restrito se conecta. Assim, com a ajuda dessa técnica de reconhecimento, um atacante pode rapidamente traçar um caminho para acessar a rede interna:
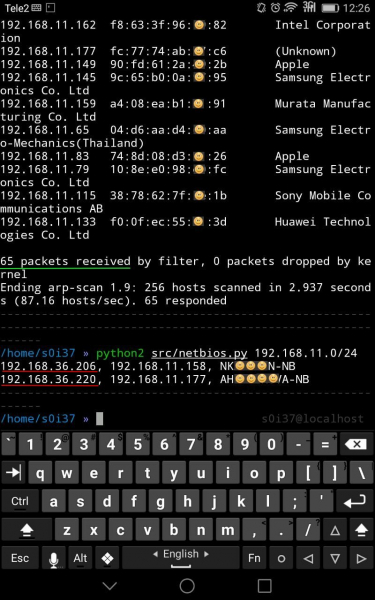
Neste caso, entre os 65 clientes do Wi-Fi público, havia duas estações de trabalho que possuíam uma interface adicional, possivelmente pertencente à rede corporativa.
Se, às vezes, há filtragem de tráfego entre os segmentos de rede ou diretamente nas estações de trabalho no porto 445/tcp, que impede a entrada remota no sistema (execução remota de código), neste caso, para resolução de nomes por NetBIOS é utilizado o porto 137/udp, cujo bloqueio intencional quase nunca é encontrado, pois isso prejudicaria muito a conveniência de trabalho na rede, por exemplo, o ambiente de rede pode desaparecer etc.
Como se costuma dizer, enumeração é a chave
Há alguma proteção contra isso? Não, pois isso não é uma vulnerabilidade no geral. É apenas uma funcionalidade padrão do que há por padrão em windows (no Linux (o comportamento é um pouco diferente). E se, por acaso, você se conectar ao segmento restrito de forma não coordenada, o atacante certamente o encontrará e fará isso muito rapidamente.
Fonte: habr.com
