

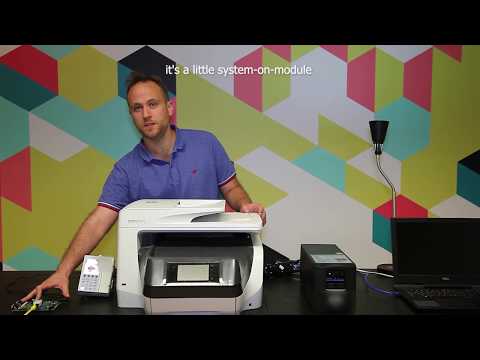
Na pilha TCP/IP proprietária , exploradas através do envio de pacotes especialmente formatados. As vulnerabilidades foram atribuídas ao codinome . Algumas vulnerabilidades também se manifestam na pilha TCP/IP KASAGO da Zuken Elmic (Elmic Systems), que tem raízes comuns com a Treck. A pilha Treck é utilizada em muitos dispositivos industriais, médicos, de comunicação, embarcados e de consumo (desde lâmpadas inteligentes até impressoras e fontes de alimentação ininterruptas), bem como em equipamentos de energia, transporte, aviação, comércio e extração de petróleo.
Entre os alvos notáveis para ataques que utilizam a pilha TCP/IP Treck, podem ser mencionadas as impressoras de rede HP e chips da Intel. Problemas na pilha TCP/IP Treck foram a causa das recentes nos subsistemas Intel AMT e ISM, exploradas através do envio de pacotes de rede. A existência das vulnerabilidades foi confirmada pelos fabricantes Intel, HP, Hewlett Packard Enterprise, Baxter, Caterpillar, Digi, Rockwell Automation e Schneider Electric. Além disso,
, cujos produtos utilizam a pilha TCP/IP Treck, ainda não reagiram aos problemas. 5 fabricantes, incluindo a AMD, alegaram que seus produtos não são afetados por essas vulnerabilidades.
Os problemas foram encontrados na implementação dos protocolos IPv4, IPv6, UDP, DNS, DHCP, TCP, ICMPv4 e ARP, e foram causados pelo manuseio incorreto de parâmetros com tamanho de dados (uso de um campo de tamanho sem verificar o tamanho real dos dados), erros na validação de entrada, dupla liberação de memória, leitura fora do buffer, estouros de inteiros, controle de acesso inadequado e problemas no manuseio de strings com delimitadores nulos.
Os dois problemas mais críticos (CVE-2020-11896, CVE-2020-11897), que receberam um nível CVSS de 10, permitem a execução de código em dispositivos através do envio de pacotes IPv4/UDP ou IPv6 formatados de maneira específica. O primeiro problema crítico se manifesta em dispositivos com suporte a túneis IPv4, enquanto o segundo afeta versões lançadas antes de 04/06/2009 com suporte a IPv6. Outra vulnerabilidade crítica (CVSS 9) está presente no resolvedor DNS (CVE-2020-11901) e permite a execução de código através do envio de uma solicitação DNS especificamente formatada (o problema foi utilizado para demonstrar a exploração do UPS Schneider Electric APC e se manifesta em dispositivos com suporte a DNS).
Outras vulnerabilidades CVE-2020-11898, CVE-2020-11899, CVE-2020-11902, CVE-2020-11903, CVE-2020-11905 permitem, através do envio de pacotes especialmente formatados IPv4/ICMPv4, IPv6OverIPv4, DHCP, DHCPv6 ou IPv6, acessar o conteúdo das áreas de memória do sistema. Os demais problemas podem resultar em negação de serviço ou vazamento de dados residuais de buffers do sistema.
A maioria das vulnerabilidades foi corrigida na versão Treck 6.0.1.67 (o problema CVE-2020-11897 foi corrigido na 5.0.1.35, CVE-2020-11900 na 6.0.1.41, CVE-2020-11903 na 6.0.1.28, CVE-2020-11908 na 4.7.1.27). Como a preparação das atualizações de firmware para dispositivos específicos pode ser demorada ou inviável (o stack Treck está no mercado há mais de 20 anos, muitos dispositivos não recebem suporte ou são problemáticos para atualizar), é recomendável que os administradores isolem os dispositivos problemáticos e configurem nos sistemas de inspeção de pacotes, firewalls ou roteadores a normalização ou bloqueio de pacotes fragmentados, bloqueiem túneis IP (IPv6-in-IPv4 e IP-in-IP), desativem o
Fonte: opennet.ru
